

Sustav za analizu prometa bez njegovog dešifriranja. Ova metoda se jednostavno naziva „mašinsko učenje“. Ispostavilo se da, ako se na ulaz posebnom klasifikatoru pošalje vrlo velika količina različitog prometa, sustav s vrlo visokom vjerojatnošću može detektirati radnje zlonamjernog koda unutar šifriranog prometa.
Mrežne prijetnje su se promijenile i postale «pametnije». U posljednje vrijeme promijenila se sama koncepcija napada i zaštite. Broj događaja u mreži je višestruko povećan. Napadi su postali sofisticiraniji, a hakeri su dobili širi opseg napada.
Prema statistikama Cisco-a, zločinci su u prošloj godini povećali broj zlonamjernih programa koje koriste za svoje djelovanje, a točnije za njegovo prikrivanje — šifriranje, triput. Iz teorije je poznato da se „ispravan“ algoritam šifriranja ne može provaliti. Da biste razumjeli što se skriva unutar šifriranog prometa, potrebno je ili dešifrirati ga poznavajući ključ, ili pokušati dešifrirati raznim trikovima, ili provaliti direktno, ili iskoristiti neke ranjivosti u kriptografskim protokolima.
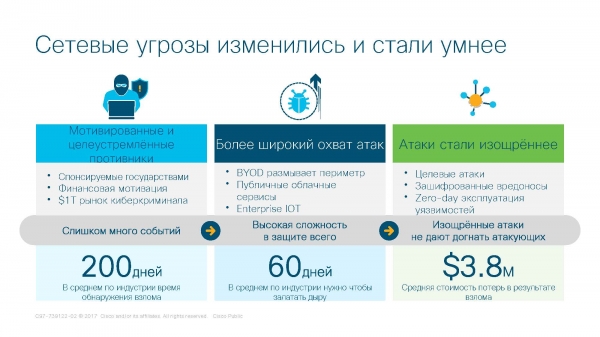
Slika mrežnih prijetnji našeg vremena
Strojno učenje
Poznaj tehnologiju licem u lice! Prije nego što razgovaramo o tome kako sama tehnologija dešifriranja temelji se na mašinskom učenju, potrebno je razjasniti kako zapravo funkcionira tehnologija neuronskih mreža.
Mašinsko učenje (Machine Learning) — opsežna podgrupa umjetne inteligencije koja proučava metode izrade algoritama sposobnih učiti. Ova znanost usmjerena je na stvaranje matematičkih modela „učenja“ računala. Cilj učenja je predviđanje nečega. U ljudskom razumijevanju nazivamo ovaj proces riječju „mudrost“. Mudrost se manifestira kod ljudi koji su proživjeli dovoljno godina (dijete od 2 godine ne može biti mudro). Kada tražimo savjet od starijih prijatelja, dajemo im neku informaciju o događaju (ulazni podaci) i molimo ih za pomoć. Oni se, pak, prisjećaju svih situacija iz svog života koje su nekako povezane s vašim problemom (baza znanja) i na osnovu tih znanja (podataka) daju nam, svojevrsno, predviđanje (savjet). Ovaj tip savjeta naziva se predviđanjem jer osoba koja daje savjet ne zna sa sigurnošću što će se dogoditi, već samo pretpostavlja. Životno iskustvo pokazuje da osoba može biti u pravu, a može i pogriješiti.
Ne treba uspoređivati neuronske mreže s grananjem algoritma (if-else). To su različite stvari i postoje ključne razlike među njima. Grananje algoritma ima jasno "razumijevanje" što učiniti. Pokažem na primjerima.
Zadatak. Odrediti zaustavni put automobila prema marki i godini proizvodnje.
Primjer rada algoritma grananja. Ako je automobil marke 1 i proizveden 2012. godine – njegov zaustavni put iznosi 10 metara, inače, ako je automobil marke 2 i proizveden 2011. godine i tako dalje.
Primjer rada neuronske mreže. Prikupljamo podatke o zaustavnim putovima automobila tijekom posljednjih 20 godina. Prema marki i godini sastavljamo tablicu oblika "marka-godina proizvodnje-zaustavni put". Predajemo tu tablicu neuronskoj mreži i počinjemo je učiti. Učenje se odvija na sljedeći način: unosimo podatke u neuronsku mrežu, ali bez zaustavnog puta. Mreža pokušava predvidjeti koji će biti zaustavni put, na temelju učitane tablice. Predviđa nešto i postavlja pitanje korisniku "Jesam li u pravu?". Prije pitanja stvara četvrtu kolonu – kolonu pogodaka. Ako je u pravu – upisuje 1 u četvrtoj koloni, ako je pogriješila – 0. Neuronska mreža prelazi na sljedeći događaj (čak i ako je pogriješila). Tako mreža uči, a kada je učenje završeno (postignut je određeni kriterij konvergencije), unosimo podatke o automobilu koji nas zanima i konačno dobivamo odgovor.
Da razjasnim pitanje o kriteriju konvergencije, pojašnjavam da je to matematički izvodena formula za statistiku. Osvježavajući primjer 2 različite formule konvergencije. Crvena – binarna konvergencija, plava – normalna konvergencija.
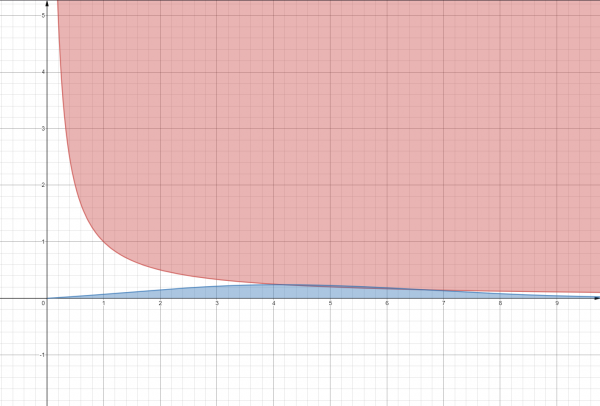
Boljna i normalna raspodjela vjerojatnosti
Da bi bilo jasnije, postavite pitanje: „Koja je vjerojatnost susreta s dinosaurima?“. Postoje 2 opcije odgovora. Opcija 1 – vrlo mala (plava krivulja). Opcija 2 – ili ću se susresti ili ne (crvena krivulja).
Naravno, računalni sustav nije čovjek i uči na drugačiji način. Postoje 2 vrste učenja za 'željeznog konja' – učenje po presedanima i deduktivno učenje.
Učenje po presedanima – to je način učenja prema matematičkim zakonima. Matematičari prikupljaju statističke tablice, donose zaključke i učitavaju rezultat u neuronsku mrežu – formulu za izračun.
Deduktivno učenje – učenje se odvija isključivo unutar neuronske mreže (od prikupljanja podataka do njihove analize). Tu se formira tablica bez formule, ali sa statistikama.
Široki pregled tehnologije zahtijevao bi još nekoliko desetaka članaka. Trenutno nam je ovo dovoljno za opće razumijevanje.
Neuroplastičnost
U biologiji postoji pojam – neuroplastičnost. Neuroplastičnost je sposobnost neurona (stanica mozga) da djeluju „prema situaciji“. Na primjer, osoba koja je izgubila vid bolje čuje zvukove, osjeća mirise i opaža predmete. To se događa jer dio mozga (dio neurona) koji je odgovoran za vid redistribuira svoj rad na drugu funkcionalnost.
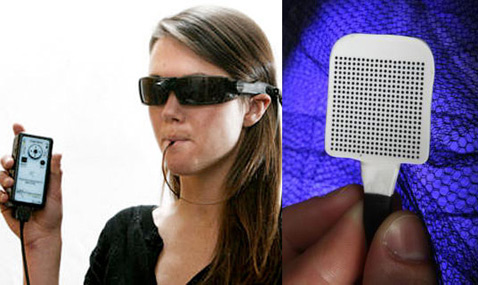
Jasni primjer neuroplastičnosti u životu – BrainPort lizalica.
Godine 2009. Sveučilište Wisconsin u Madisonu objavilo je izlazak novog uređaja, razvijajući ideje ‘jezičnog zaslona’ – nazvanog BrainPort. BrainPort funkcionira prema sljedećem algoritmu: video signal dolazi od kamere do procesora koji upravlja zumiranjem, svjetlinom i drugim parametrima slike. Također pretvara digitalne signale u električne impulse, zapravo preuzimajući funkciju mrežnice.
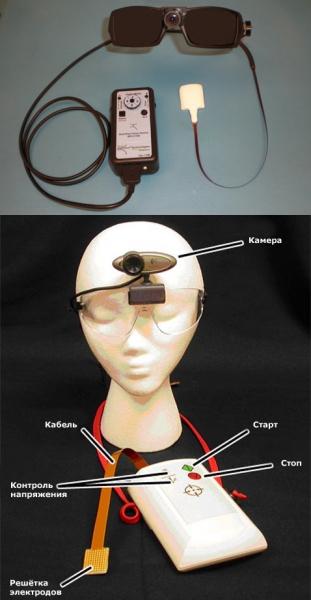
BrainPort lizalica s naočalama i kamerom
BrainPort u radu
Isto vrijedi i za računalne sustave. Ako neuronska mreža osjeti promjenu u procesu, prilagođava se. To je ključna prednost neuronskih mreža u usporedbi s drugim algoritmima – autonomnost. Na neki način, ljudskost.
Analitika enkriptiranog prometa
Analitika Encrypted Traffic dio je sustava Stealthwatch. Stealthwatch je razvoj tvrtke Cisco u području rješenja za nadzor i analitiku sigurnosti, koje koristi korporativne podatke telemetrije iz postojeće mrežne infrastrukture.
Temelji Stealthwatch Enterprise čine alati Flow Rate License, Flow Collector, Management Console i Flow Sensor.
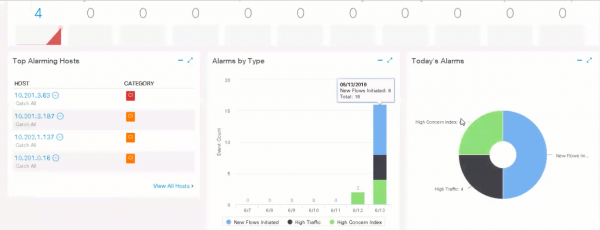
Sučelje Cisco Stealthwatch
Problematika šifriranja postala je vrlo ozbiljna zbog znatnog povećanja šifriranog prometa. Nekada je šifriran uglavnom samo kod, dok se sada šifrira sav promet, što značajno otežava razlikovanje 'čistih' podataka od virusa. Jasni primjer je WannaCry, koji je koristio Tor za prikrivanje svog prisustva u mreži.
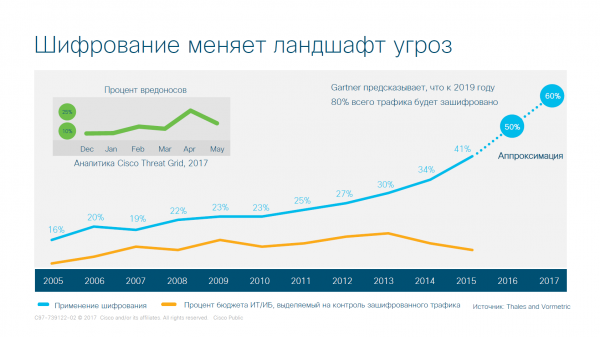
Vizualizacija rasta broja šifriranja prometa u mreži
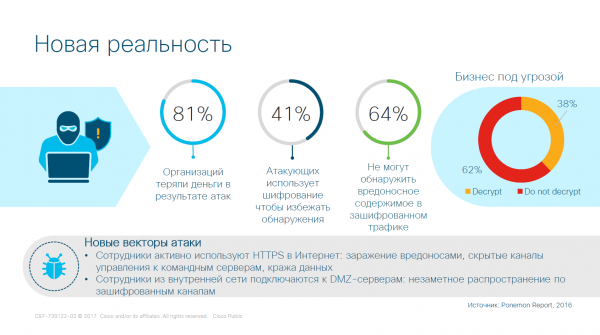
Šifriranje u makroekonomiji
Sustav Encrypted Traffic Analytics (ETA) nužan je za rad s šifriranim prometom bez potrebe za njegovim dešifriranjem. Napadači su pametni i koriste kriptopodstavljene algoritme šifriranja, a njihovo provaljivanje je ne samo problem, već i izuzetno skupi trošak za organizacije.
Sustav radi na sljedeći način. U tvrtku dolazi određeni promet. On ulazi u TLS (transport layer security — protokol zaštite transportnog sloja). Pretpostavimo da je promet šifriran. Pokušavamo odgovoriti na niz pitanja o tome kakva je veza uspostavljena.
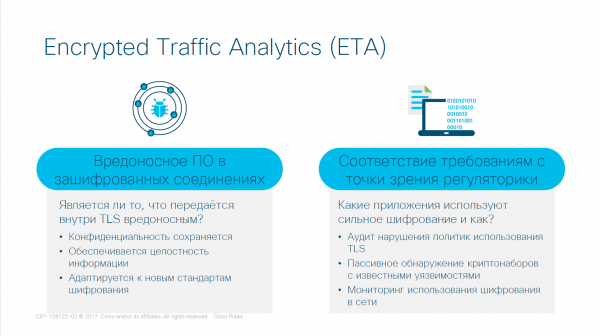
Princip rada sustava Encrypted Traffic Analytics (ETA)
Da bismo odgovorili na ta pitanja, koristimo strojno učenje u ovom sustavu. Analiziraju se studije tvrtke Cisco, prema kojima se stvara tablica s 2 rezultanta – zlonamjernim i 'dobrim' prometom. Naravno, ne možemo sa sigurnošću znati koji je promet trenutno ušao u sustav, ali možemo pratiti povijest prometa unutar i izvan tvrtke koristeći podatke s globalne arene. Na izlazu iz ove faze, dobivamo ogromnu tablicu podataka.
Na temelju istraživanja utvrđuju se karakteristične osobine – određena pravila koja se mogu zapisati u matematičkom obliku. Ta će pravila vrlo snažno varirati prema različitim kriterijima – veličini prenesenih datoteka, vrsti veze, zemlji iz koje dolazi taj promet itd. Kao rezultat rada, ogromna tablica pretvorena je u skup raznih formula. Broj formula se smanjio, ali to nije dovoljno za ugodan rad.
Nakon toga primjenjuje se tehnologija strojnog učenja – konvergencija formule, a kao rezultat konvergencije dobivamo okidač – prekidač, gdje prilikom izlaza podataka dobivamo prekidač (zastavicu) u podignutom ili spuštenom položaju.
Rezultantna faza – dobivanje skupa okidača koji su pokrili 99% prometa.
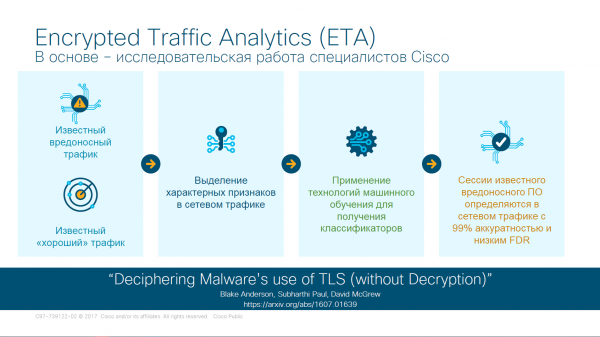
Faze provjere prometa u ETA
Kao rezultat rada rješava se još jedan problem – napad iznutra. Više nisu potrebni ljudi posrednici koji ručno filtriraju promet (u ovom trenutku gubim sebe). Prvo, više nije potrebno trošiti puno novca na sposobnog sistemskog administratora (nastavljam gubiti sebe). Drugo, ne postoji opasnost od provale iznutra (barem djelomično).
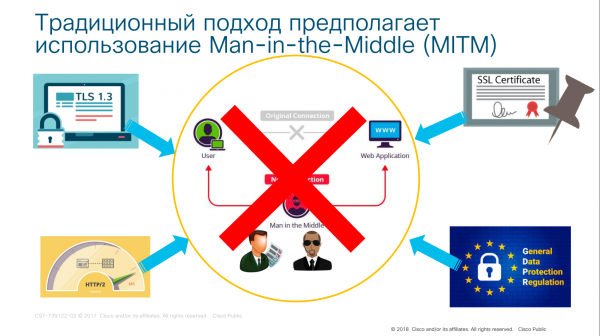
Zastarela koncepta Man-in-the-Middle
Sada, razjasnimo na čemu se sustav temelji.
Sustav radi na 4 komunikacijska protokola: TCP/IP – protokol prijenosa podataka na internetu, DNS – servis za domenske nazive, TLS – protokol zaštite transportnog sloja, SPLT (SpaceWire Physical Layer Tester) – tester fizičkog sloja komunikacije.
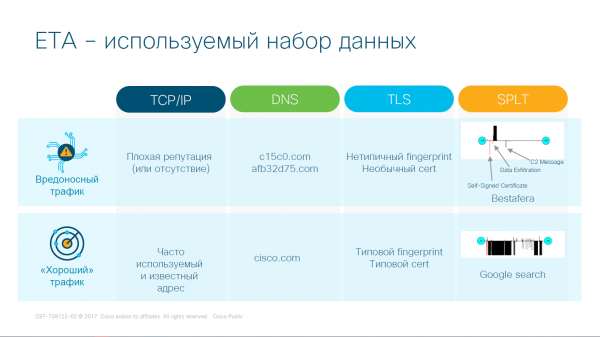
Protokoli koji rade s ETA
Usporedba se vrši kroz usklađivanje podataka. Prema protokolu TCP/IP provjerava se reputacija stranica (povijest posjećivanja, svrha kreiranja stranice itd.), zahvaljujući DNS protokolu, možemo odbaciti 'loše' adrese stranica. Protokol TLS radi s 'otiscima' stranica (fingerprint) i provjerava stranicu u bazi računalne grupe za reagiranje na izvanredne situacije (cert). Posljednja faza provjere veze – provjera na fizičkom nivou. Detalji rada ove faze se ne navode, ali smisao se sastoji u sljedećem: provjera sinusoidnih i kosinusoidnih krivulja prijenosa podataka na oscilografskim postavkama, tj. zahvaljujući strukturi upita na fizičkom nivou, određujemo cilj veze.
Kao rezultat rada sustava, možemo dobiti podatke iz šifriranog prometa. Istraživanjem paketa, možemo pročitati maksimum informacija iz nešifriranih polja unutar paketa. Korištenjem inspekcije paketa na fizičkoj razini, saznajemo karakteristike paketa (djelomično ili potpuno). Također, ne smijemo zaboraviti na reputaciju web stranica. Ako je zahtjev stigao iz nekog .onion izvora, ne bi mu se trebalo vjerovati. Za lakši rad s ovakvim podacima, izrađena je karta rizika.
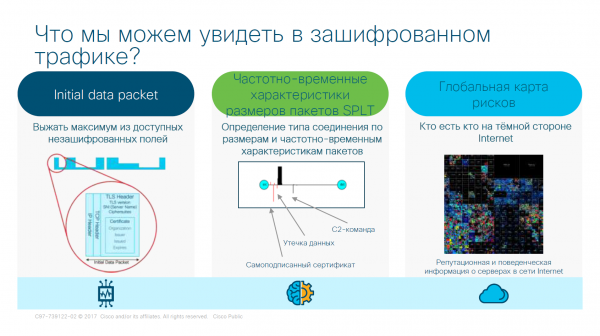
Rezultat rada ETA
I sve, činilo se dobro, ali razgovarajmo o razmještanju mreže.
Fizička realizacija ETA
Ovdje se javlja niz nijansi i suptilnosti. Prvo, pri stvaranju ovakve
mreže s visoko razine softvera, potrebna je prikupljanje podataka. Ručno prikupljanje podataka je posve
nepraktično, a implementirati sustav za odgovaranje – već je zanimljivije. Drugim riječima, podataka
mora biti puno, što znači da moraju raditi instalirani senzori mreže
ne samo autonomno, već i u precizno podešenom režimu, što donosi niz složenosti.
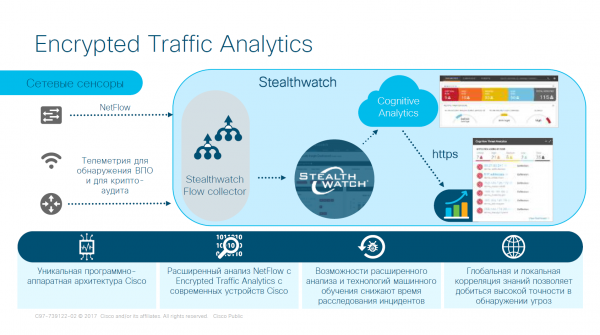
Senzori i sustav Stealthwatch
Postaviti senzor – jedno je, a podešavanje istog – potpuno drugačiji zadatak. Za podešavanje senzora, postoji kompleks koji radi prema sljedećoj topologiji – ISR = usmjerivač s integracijom usluga Cisco (Cisco Integrated Services Router); ASR = usmjerivač s agregacijom usluga Cisco (Cisco Aggregation Services Router); CSR = usmjerivač usluga u oblaku Cisco (Cisco Cloud Services Router); WLC = kontroler bežičnih lokalnih mreža Cisco (Cisco Wireless LAN Controller); IE = industrijski Ethernet switch Cisco (Cisco Industrial Ethernet); ASA = uređaj za prilagodljivu zaštitu Cisco (Cisco Adaptive Security Appliance); FTD = rješenje za zaštitu od prijetnji Cisco Firepower Threat Defense; WSA = uređaj za zaštitu web prometa (Web Security Appliance); ISE = modul usluga identifikacije (Identity Services Engine)
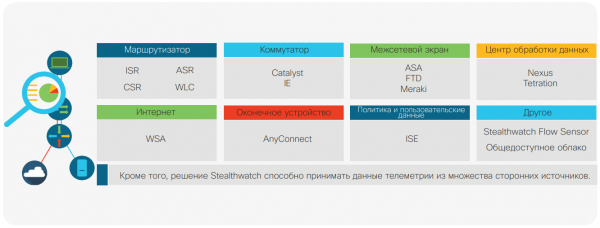
Sveobuhvatan nadzor uzimajući u obzir sve telemetrijske podatke
Mrežni administratori osjećaju aritmiju od broja riječi “Cisco” u prethodnom odlomku. Cijena ovog čuda nije mala, ali o tome danas…
Modeliranje ponašanja hakera odvijat će se na sljedeći način. Stealthwatch pažljivo prati aktivnost svakog uređaja u mreži i sposobno je stvoriti obrazac normalnog ponašanja. Osim toga, ovo rješenje pruža duboko razumijevanje poznatog neprikladnog ponašanja. U okviru ovog rješenja koristi se oko 100 različitih algoritama analize ili heurističkih pravila koja se odnose na različite tipove ponašanja prometa, poput skeniranja, slanja okvira uzbune s čvora, prijave metodom pogađanja lozinke, pretpostavljenog preuzimanja podataka, pretpostavljenog curenja podataka itd. Navedeni sigurnosni događaji spadaju u kategoriju logičke uzbune visokog nivoa. Neki sigurnosni događaji također mogu sami izazvati aktivaciju uzbune. Tako je sustav sposoban korelirati brojne izolirane anomalne incidente i prikupiti ih u cjelinu kako bi odredio mogući tip napada, te ga povezao s određenim uređajem i korisnikom (slika 2). Nadalje, incident se može proučiti u dinamici uzimajući u obzir povezane podatke telemetrije. To čini kontekstualne informacije u svom najboljem obliku. Liječnici koji pregledavaju pacijenta kako bi razumjeli što se dogodilo ne razmatraju simptome odvojeno. Oni proučavaju cjelokupnu sliku radi postavljanja dijagnoze. Slično tome, Stealthwatch bilježi svaku anomalu u mreži i proučava je u cjelini, šaljući signale uzbune uzimajući u obzir kontekst, čime pomaže stručnjacima za sigurnost da postave prioritete rizicima.
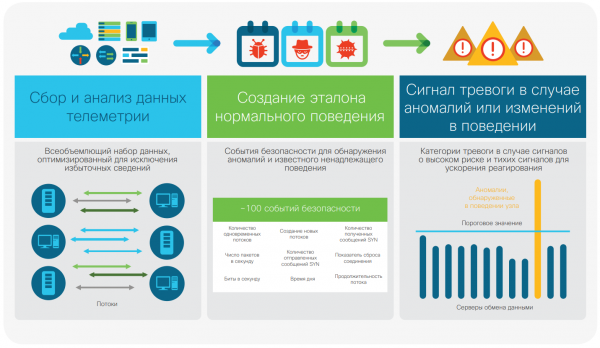
Otkrivanje anomaliја pomoću modeliranja ponašanja
Fizičko implementiranje mreže izgleda ovako:
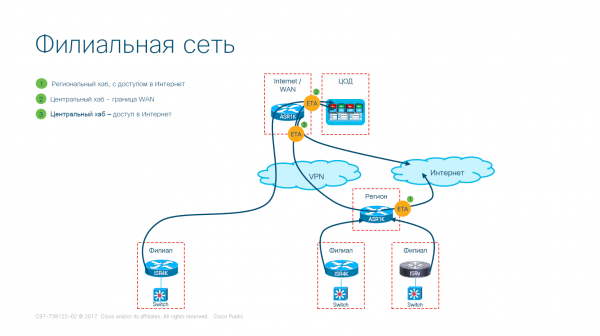
Opcija implementacije mreže podružnice ( pojednostavljena )
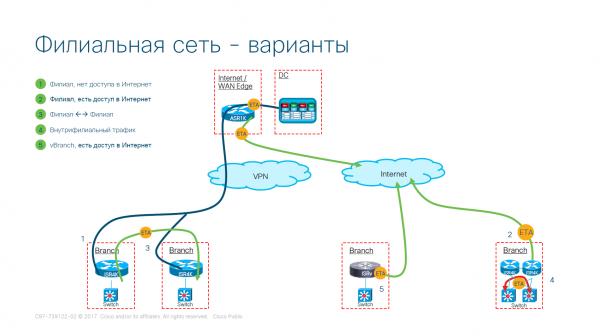
Opcija implementacije mreže podružnice
Mreža je implementirana, ali preostaje otvoreno pitanje o neuronskoj mreži. Organizirali su mrežu prijenosa podataka, postavili senzore na pragu i pokrenuli sustav prikupljanja informacija, ali neuronska mreža nije sudjelovala. Za sada.
Višeslojna neuronska mreža
Sustav analizira ponašanje korisnika i uređaja kako bi otkrio zlonamjerne infekcije, komunikacije s komandnim poslužiteljima, curenja podataka, kao i potencijalno nepoželjne aplikacije koje rade unutar infrastrukture organizacije. Postoji nekoliko razina obrade podataka, na kojima kombinacija metoda umjetne inteligencije, strojnog učenja i matematičke statistike pomaže mreži da se samoobučava na svojoj normalnoj aktivnosti, omogućujući joj da prepoznaje zlonamirnu aktivnost.
Cjevovod analize sigurnosti mreže, koji prikuplja podatke telemetrije iz svih dijelova proširene mreže, uključujući šifrirani promet, jedinstvena je karakteristika Stealthwatcha. Postupno formira razumijevanje onoga što je „anomalično”, zatim klasificira stvarne pojedinačne elemente „prijetnje” i konačno donosi konačnu odluku o tome jesu li uređaj ili korisnik zapravo kompromitirani. Sposobnost okupljanja malih dijelova, koji zajedno čine dokaz za donošenje konačne odluke o kompromitiranju objekta, omogućena je kroz vrlo pažljivu analizu i korelaciju.
Ova sposobnost je izuzetno važna, jer standardno poduzeće može svakodnevno primati ogromnu količinu alarma, a istraživanje svake od njih je nemoguće — resursi stručnjaka za sigurnost su ograničeni. Modul strojnog učenja obrađuje ogromnu količinu informacija gotovo u stvarnom vremenu kako bi identificirao kritične incidente s visokim nivoom povjerenja, a također je sposoban predložiti jasan postupak za brzu intervenciju.
Pogledajmo pobliže brojne metode strojnog učenja koje koristi Stealthwatch. Kada incident pređe u modul strojnog učenja Stealthwatcha, prolazi kroz sigurnosnu analitičku cijev unutar koje se koristi kombinacija metoda strojnog učenja s nadzorom i bez nadzora.
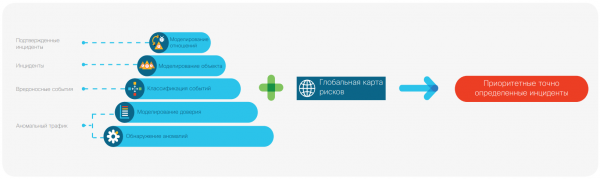
Mogućnosti višerazinskog strojnog učenja
Razina 1. Otkrivanje anomalija i modeliranje povjerenja
Na toj razini se 99 % prometa odbacuje putem statističkih detektora anomalija. Ti senzori zajedno formiraju složene modele onoga što je normalno i onoga što je, s druge strane, anomalno. Međutim, anomalno ne mora nužno biti zlonamjerno. Mnoge stvari koje se događaju u vašoj mreži nisu povezane s prijetnjom — jednostavno su neobične. Ipak, važno je klasificirati takve procese neovisno o prijetećem ponašanju. Iz tog razloga rezultati rada takvih detektora prolaze daljnju analizu kako bi se zabilježilo neobično ponašanje koje se može objasniti i kojem se može vjerovati. Na kraju, samo mali postotak najvažnijih tokova i zahtjeva prelazi na 2. i 3. razinu. Bez primjene takvih metoda strojnog učenja operativni troškovi odvajanja signala od šuma bili bi preveliki.
Otkrivanje anomalija. U prvom koraku pri otkrivanju anomalija koriste se statističke metode strojnog učenja za odvajanje statistički normalnog prometa od anomalnog. Više od 70 pojedinačnih detektora obrađuje telemetrijske podatke koje Stealthwatch prikuplja o prometu koji prolazi kroz perimetar vaše mreže, odvajajući unutarnji promet sustava domenskih imena (DNS) i podatke proxy poslužitelja ako postoje. Svaki zahtjev obrađuje više od 70 detektora, pri čemu svaki detektor koristi svoj statistički algoritam formirajući procjenu otkrivenih anomalija. Te ocjene se udružuju, a kao rezultat primjene nekoliko statističkih metoda dobiva se jedinstvena procjena za svaki pojedinačni zahtjev. Zatim se ta skupna procjena koristi za odvajanje normalnog i anomalnog prometa.
Modeliranje povjerenja. Nakon toga, slični zahtjevi se grupiraju, a ukupna procjena anomalija za takve grupe određuje se kao dugoročni srednji vrijednost. S vremenom, analizi se podvrgavaju dodatni zahtjevi kako bi se odredila dugoročna srednja vrijednost, što omogućava smanjenje lažno pozitivnih i lažno negativnih uzbunjivanja. Rezultati modeliranja povjerenja koriste se za odabir podskupa prometa, čija procjena anomalija premašuje određenu dinamički definiranu prag vrijednost, kako bi se prebacila na sljedeću razinu obrade.
Razina 2. Klasifikacija događaja i modeliranje objekta
Na ovoj razini vrši se klasifikacija rezultata dobivenih u prethodnim fazama, povezujući ih sa specifičnim zloćudnim događajima. Klasifikacija događaja vrši se prema vrijednosti koju dodjeljuju klasifikatori strojnog učenja s ciljem održavanja konstantnog postotka točnosti iznad 90%. Među njima su:
- linearni modeli temeljen na Neyman-Pearsonovoj lemi (zakon normalne raspodjele prikazan na grafikonu na početku članka)
- sustavi podrške vektora koristeći višedimenzionalno učenje
- neuronske mreže i algoritam „slučajna šuma”.
Tada se takvi izolirani sigurnosni događaji s vremenom povezuju s jednim krajnjim uređajem. Upravo na ovoj fazi nastaje opis prijetnje, na temelju čega se stvara potpuna slika kako je odgovarajući napadač uspio postići određene rezultate.
Klasifikacija događaja. Statistički anomalan podskup s prethodne razine raspoređuje se u 100 i više kategorija pomoću klasifikatora. Većina klasifikatora temelji se na individualnom ponašanju, odnosima unutar grupe ili ponašanju na globalnoj ili lokalnoj razini, dok neki mogu biti vrlo specifični. Na primjer, klasifikator može ukazivati na promet komandnih poslužitelja, sumnjivo proširenje ili neovlaštenu nadogradnju softvera. Na kraju ove faze stvara se skup anomalan događaja u sigurnosnom sustavu, koji se svrstava u određene kategorije.
Modeliranje objekta. Ako je količina dokaza koja podržava hipotezu o štetnosti određenog objekta veća od praga značajnosti, prijetnja se utvrđuje. Relevantni događaji koji su utjecali na određivanje prijetnje povezani su s tom prijetnjom i postaju dio diskretne dugoročne modela objekta. Kako vrijeme prolazi i dokazi se akumuliraju, sustav utvrđuje nove prijetnje kada se dostigne prag značajnosti. Ovaj prag je dinamične prirode i prolazi intelektualnu korekciju na temelju razine rizika od nastanka prijetnje i drugih faktora. Nakon toga, prijetnja se pojavljuje na informacijskoj ploči web sučelja i prelazi na sljedeću razinu.
Razina 3. Modeliranje odnosa
Cilj modeliranja odnosa je sintezirati rezultate dobivene na prethodnim razinama s globalne točke gledišta, uzimajući u obzir ne samo lokalni nego i globalni kontekst relevantnog incidenta. U ovoj fazi možete odrediti koliko je organizacija doživjelo takav napad, kako biste razumjeli je li napad bio usmjeren posebno na vas ili je dio globalne kampanje, a vi ste jednostavno postali 'kolateralna šteta'.
Incidenti se potvrđuju ili otkrivaju. Potvrđeni incident podrazumijeva između 99 i 100 % sigurnosti, budući da su relevantne metode i alati prethodno zabilježeni u djelovanju na većem (globalnom) razmjeru. Otkriveni incidenti jedinstveni su za vas i čine dio usko usmjerene kampanje. Rezultati dobiveni u prošlosti prenose se s naznakom poznatog reda radnji, što vam omogućava uštedu vremena i resursa prilikom odgovora. Oni se osiguravaju zajedno s alatima za istragu koji će vam biti potrebni da shvatite tko vas je napao, kao i kolika je razina usmjerenja kampanje na vaše digitalno poslovanje. Kao što možete zamisliti, broj potvrđenih incidenata znatno premašuje broj otkrivenih zbog jednostavnog razloga što potvrđeni incidenti ne nose velike troškove za napadače, dok otkriveni incidenti dolaze s troškovima.
skupo, jer moraju biti novi i diferencirani. Uvođenjem mogućnosti identifikacije potvrđenih incidenata, ekonomija igre konačno se okrenula u korist braniča, pružajući im određenu prednost.
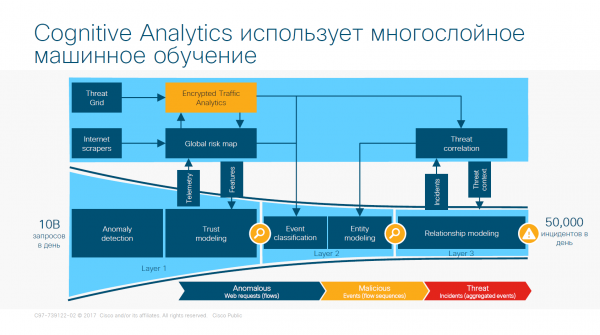
Višeslojno učenje sustava neuronskih mreža temeljeno na ETA
Globalna karta rizika
Globalna karta rizika stvara se kao rezultat analize koju provode algoritmi strojnog učenja na jednom od najvećih takvih skupova podataka u industriji. Ona pruža opsežne statističke podatke o ponašanju poslužitelja na internetu, čak i ako su nepoznati. Takvi poslužitelji povezani su s napadima, mogu biti uključeni ili korišteni u okviru budućih napada. To nije "crna lista", već sveobuhvatna slika razmatranog poslužitelja s aspekta sigurnosti. Ove informacije o aktivnosti navedenih poslužitelja, pripremljene s obzirom na kontekst, omogućuju detektorima i klasifikatorima strojnog učenja Stealthwatch da precizno predviđaju razinu rizika povezanog s komunikacijom s takvim poslužiteljima.
Možete pogledati dostupne karte .
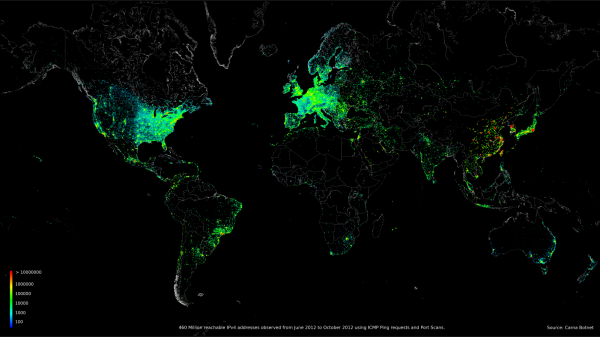
Karta svijeta koja prikazuje 460 milijuna IP adresa
Sada se mreža uči i osigurava vašu mrežu.
Konačno, pronađena je panaceja?
Nažalost, ne. Iz iskustva rada sa sustavom, mogu reći da postoje 2 globalna problema.
Problem 1. Cijena. Cijela mreža je implementirana na sustavu Cisco. To je i dobro i loše. Dobra strana je u tome što se ne morate brinuti i postavljati hrpu pozadina poput D-Linka, MikroTika itd. Minus – ogromni trošak sustava. S obzirom na ekonomsko stanje ruskog biznisa, trenutno si to čudo može priuštiti samo imućni vlasnik velike tvrtke ili banke.
Problem 2. Učenje. Nisam naveo u članku vrijeme obuke neuronske mreže, ali ne zato što ne postoji, već zato što se ona neprestano uči i ne možemo predvidjeti kada će zapravo naučiti. Naravno, postoje alati matematičke statistike (uzmite istu formulaciju kriterija konvergencije Pearson), ali to su polumjere. Dobivamo vjerojatnost filtriranja prometa, i to samo pod uvjetom da je napad već poznat.
Unatoč te dvije probleme, napravili smo veliki napredak u razvoju informacijske sigurnosti u cjelini i zaštiti mreže posebno. Ova činjenica može biti motivacija za učenje o mrežnim tehnologijama i neuronskim mrežama, koji su trenutno vrlo perspektivno područje.
Izvor: habr.com
