

U svijetu interneta, kao i u stvarnom životu, otvorena vrata ne znače uvijek da će se sve što je unutra iznijeti, a zatvorena ne jamče uvijek mir.
Naša današnja priča govori o nekoliko velikih curenja podataka i financijskim krađama u povijesti Svjetskog interneta.
Tragična priča mladog talenta
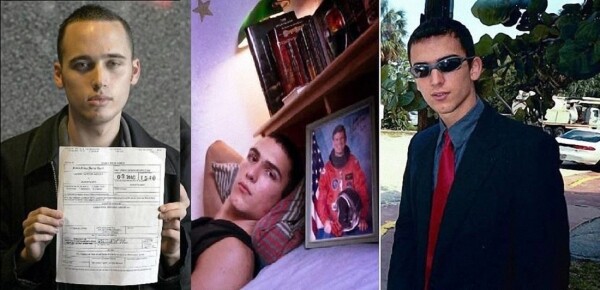
S imenom wunderkinda Jonathana Josepha Jamesa povezana je jedna od najmračnijih stranica u povijesti hakiranja. Petnaestogodišnji tinejdžer provalio je u mreže svoje škole, telekomunikacijske kompanije Bell South, zaobišao zaštitu NASA-inih servera i ukrao brojne dragocjene informacije uključujući izvorne kodove ISS-a, također je na popisu Jamesovih zločina provale na servere Ministarstva obrane svoje zemlje.
Sam mladić više puta je izjavljivao da ne vjeruje vladi i da su korisnici sami krivi za ranjivosti svojih računala, posebice je James tvrdio da je ignoriranje ažuriranja softvera izravan put da jednog dana budu hakirani. Smatrao je da su zastarjeli programi već sigurno hakirani. Na projekte velikih ministarstava i kompanija hacker je gledao s dozom prezira, smatrajući da su precijenjeni.
Šteta koju su napadi Jonathana izazvali procijenjena je na milijune dolara, a njegova priča završila je tragično, 2008. godine, u dobi od 24 godine hacker je oduzeo sebi život.
Mnogi su ga povezivali s masovnim hakerskim napadima 2007. godine, posebno krađom informacija o kreditnim karticama milijuna klijenata trgovačkog lanca TJX, no James je to negirao. Zbog tih događaja i tužnog završetka mnogi smatraju da je hacker zapravo mogao biti ubijen.
Krah kriptovalutne burze
Ne tako davno, nagli skok cijene bitcoina uzburkao je korisnike mreže.
Iako s određenim zakašnjenjem, želimo se prisjetiti priče o bankrotiranoj burzi Mount Gox, koja je propala uslijed nekoliko hakerskih napada. U kolovozu 2013. godine, oko 47% svih transakcija u Bitcoin mreži obavljalo se preko ove platforme, a volumen trgovine u dolarima premašivao je 80 posto svjetskog prometa kriptovaluta. U siječnju 2014. godine, servis je zauzimao treće mjesto po volumenu trgovanja na tržištu, što govori o njegovom značaju u kripto trgovanju u to vrijeme.
U stvarnosti, problem nije bio samo u hakiranju; Mount Gox nije imao ni kontrolu verzija, što otežava praćenje ranjivosti u kodu, niti sustav evidencije koji bi mu omogućio praćenje financijskih transakcija, što predstavlja klasičan primjer 'otvorenih vrata'. Napad na ranjivost otkrivenu 2014. bio je samo pitanje vremena. Kao rezultat akcija napadača koje su trajale gotovo tri godine, burza je izgubila više od pol milijarde dolara.
Ludilo financijskih i reputacijskih gubitaka potpuno je uništilo Mount Gox, a sljedeće transakcije srušile su cijenu bitcoina. Kao rezultat akcija hakera, ogroman broj ljudi izgubio je svoja ušteđevinu pohranjenu u virtualnoj valuti. Kako je kasnije izjavio Mark Karpeles (glavni izvršni direktor Mt.Gox) na suđenju u Tokiju: 'Tehničke nepravilnosti na platformi omogućile su neovlašteni pristup sredstvima naših klijenata od strane napadača.'
Identitet svih počinitelja nije utvrđen, no 2018. godine uhićen je Aleksandar Vinnik, kojemu su podignute optužbe za pranje novca stečenog na kriminalan način u iznosu od 'četiri do devet milijardi dolara'. Takve svote (ovisno o trenutnom tečaju) procjenjuju 630 tisuća bitcoina izgubljenih kao posljedica kolapsa Mt.Gox.
Hakerski napad na Adobe Systems
Godine 2013. dogodila se najveća krađa podataka korisnika.
Razvijač Adobe Systems izvijestio je da su kriminalci ukrali izvorni kod softvera i podatke gotovo 150 milijuna ljudi.
Osjetljivost situacije stvarala je sama kompanija; prvi znakovi oštećenja unutar sustava otkriveni su još dva tjedna prije napada, no stručnjaci Adobea su ih smatrali nepovezanima s hakerima. Kasnije je kompanija objavila ublažene brojke gubitaka, pozivajući se na nedostatak čvrstih potvrda. Kao rezultat, hakeri su ukrali podatke gotovo 3 milijuna bankovnih kartica korisnika iz 150 milijuna računa, dok su posebnu zabrinutost izazvale krađe koda, jer su time napadači lako mogli reproducirati skupi softver.
Sve se završilo laganim strahom; iz nepoznatog razloga hakeri nisu iskoristili dobijene informacije. U ovoj priči ima mnogo nejasnoća i nedorečenosti, a podaci se uvelike razlikuju ovisno o vremenu i izvoru informacija.
Adobe se izvukla s javnom osudom i troškovima dodatne zaštite, inače bi gubici tvrtke i korisnika bili ogromni da su zločinci odlučili iskoristiti dobivene podatke.
Moralni hakeri
Tim Impact uništio je web stranice Avid Life Media (ALM).
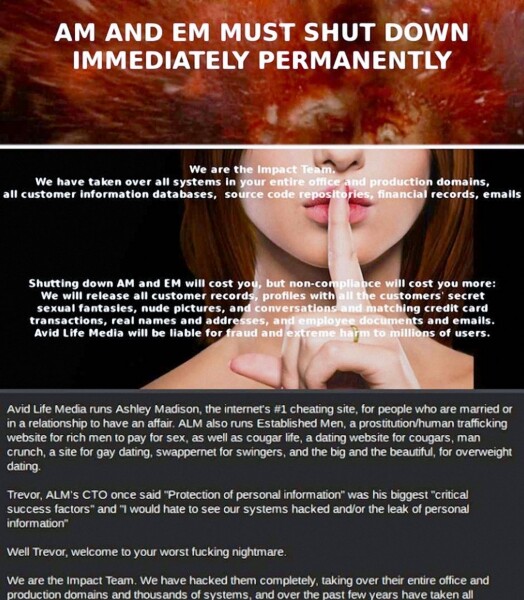
U većini slučajeva, cyber kriminalci kradu novac ili osobne podatke korisnika radi korištenja ili preprodaje, no motivi grupe hakera Tim Impact bili su drugačiji. Najpoznatiji slučaj ovih hakera bio je uništavanje web stranica koje pripadaju Avid Life Media. Tri web stranice ove tvrtke, uključujući portal Ashley Madison, bile su mjesto okupljanja za ljude zainteresirane za preljub.
Specifična orijentacija web stranica već je bila predmet rasprava, no činjenica ostaje nepromijenjena — na serverima Ashley Madison, Cougar Life i Established Men čuvalo se ogromno množstvo osobnih podataka ljudi koji su varali svoje partnere. Situacija je zanimljiva i zbog toga što je uprava ALM također imala namjeru hakirati konkurenciju, u prepisci direktora i CTO-a spominjan je haker njihovog izravnog konkurenta Nerve. Pola godine ranije, ALM je željela postati partner Nerve i otkupiti njihov web sajt. Tim Impact zatražio je od vlasnika web stranica potpuni prekid poslovanja, u suprotnom bi svi podaci korisnika postali javni.
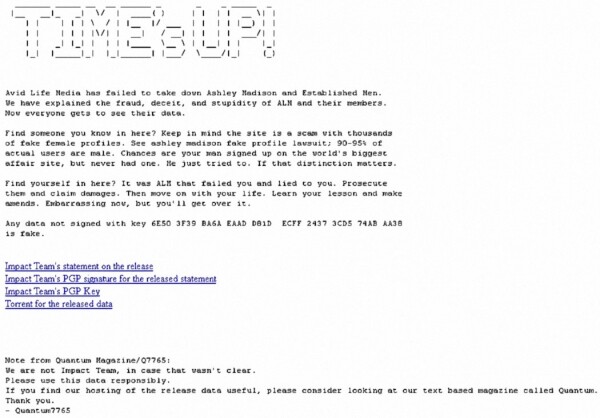
U Avid Life Media su smatrali da hakeri blefiraju i ignorirali su ih. Kada je proteklo zakazano vrijeme od 30 dana, Tim Impact ispunili su svoje obećanje — u javnost su dospjeli podaci više od 30 milijuna korisnika, koji su sadržavali njihova imena, lozinke, adrese e-pošte, vanjske podatke, povijest komunikacije. To je dovelo do velikog broja razvoda, skandala, pa čak i mogućih... nekoliko samoubistava.
Bilo je teško reći jesu li motivi hakera bili čisti, jer nisu tražili novac. U svakom slučaju, teško je reći da je takva pravda vrijedila ljudskih života.
Ne videći granice u potrazi za NLO-ima
Gary McKinnon hakerirao je servere NASA-e, Ministarstva obrane, mornarice i zračnih snaga SAD-a.
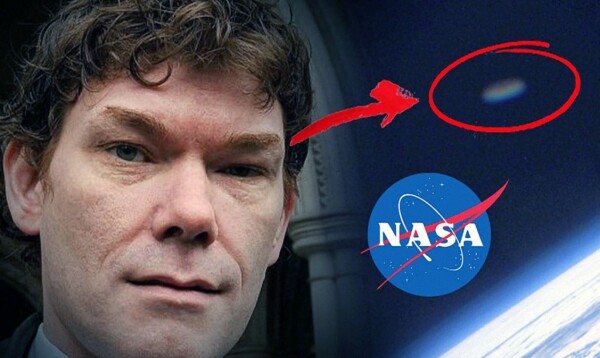
Na zabavan način bismo željeli završiti našu priču, kažu da "loša glava ne daje mira rukama", a Garyju McKinnonu, jednom od hakera koji su se bacili na NASA-u, ova izreka u potpunosti odgovara. Razlog zbog kojeg je napadač hakirao zaštitne sustave gotovo stotinu računala sa tajnim podacima je fascinantan, Gary vjeruje da američka vlada i znanstvenici skrivaju od građana informacije o vanzemaljcima, alternativnim izvorima energije i drugim tehnologijama korisnim za obične ljude, ali neprofitabilnim za korporacije.
U 2015. godini Gary McKinnon dao je intervju Richardu D. Hallu na kanalu RichPlanet TV.
Ispričao je da je nekoliko mjeseci prikupljao informacije s NASA-inih poslužitelja sjedeći kod kuće i koristeći običan računalak s Windowsom te da je dobio pristup datotekama i mapama koje sadrže informacije o tajnom programu vlade Sjedinjenih Američkih Država za interplanetarna putovanja i istraživanje svemira, tehnologijama antigravitacije, slobodnoj energiji, a to je daleko od iscrpnog popisa informacija.
McKinnon je pravi majstor svog zanata i iskreni sanjar, no isplatila se potraga za NLO-ima sudska tužba? Zbog gubitaka nanesenih američkoj vladi, Gary je morao ostati na teritoriju Ujedinjenog Kraljevstva i živjeti u strahu od izručenja. Dugo vremena bio je pod osobnom zaštitom Therese May, tadašnje ministrice unutarnjih poslova Ujedinjenog Kraljevstva, koja je izravnim naređenjem zabranila njegovo izručenje vlastima Sjedinjenih Američkih Država. (Usput, tko vjeruje u humanost političara? Možda McKinnon zaista posjeduje dragocjene informacije) Nadamo se da će hakeru uvijek ići ovako, jer mu u Americi prijeti 70-godišnja kazna zatvora.
Vjerovatno negdje postoje hakeri koji se bave svojim poslom iz želje da nekome pomognu ili iz ljubavi prema umjetnosti, nažalost, takva djelatnost uvijek je dvostrani mač. Prečesto potraga za pravdom ili tuđim tajnama dovodi u opasnost blagostanje ljudi. Najčešće žrtve postaju ljudi koji nemaju nikakve veze s hakerima.
Ako vas zanima neka od tema obrađenih u članku, napišite u komentarima, možda ćemo moći detaljnije obraditi u jednom od sljedećih materijala.
Pridržavajte se pravila mrežne sigurnosti i čuvajte se!
U okviru reklame
Epohalni serveri — to je s zaštitom od DDoS napada, koja je već uključena u cijenu paketa. Maksimalna konfiguracija — 128 CPU jezgri, 512 GB RAM-a, 4000 GB NVMe-a.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish