

Ako pitate iskusnog inženjera s iskustvom, što misli o cert-manageru i zašto ga svi koriste, specijalist će uzdahnuti, povjerljivo zagrliti i umorno reći: „Svi ga koriste jer ne postoje prihvatljive alternative. Naše mišiće pate, bodu se, ali nastavljaju živjeti s ovim kaktusom. Zašto ga volimo? Jer radi. Zašto ga ne volimo? Jer stalno izlaze nove verzije koje koriste nove značajke. I moramo iznova ažurirati klaster. A stare verzije prestaju funkcionirati jer postoji zavjera i veliko tajanstveno šamanske.“
No, programeri uvjeravaju da će cert-manager 1.0 sve promijeniti.
Hoćemo li povjerovati?
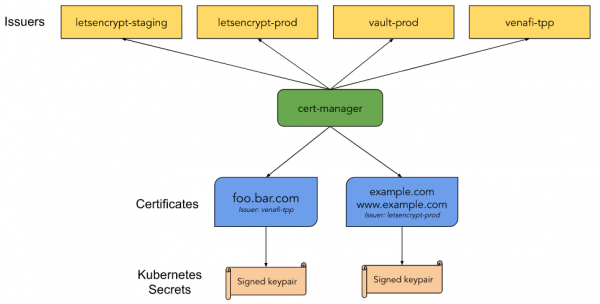
Cert-manager je 'nativni' kontroler za upravljanje certifikatima u Kubernetesu. Pomoću njega možete izdati certifikate iz raznih izvora: Let’s Encrypt, HashiCorp Vault, Venafi, parove ključeva za potpisivanje i samopotpisane certifikate. Također omogućuje održavanje ključeva aktualnima po vremenu trajanja, kao i automatsko obnavljanje certifikata u zadanom vremenskom roku prije isteka. Cert-manager se temelji na kube-legou, a također je koristio neke tehnike iz drugih sličnih projekata, poput kube-cert-managera.
Napomene o izdanju
S verzijom 1.0 stavljamo znak povjerenja nakon tri godine razvoja projekta cert-manager. Tijekom tog vremena značajno je napredovao u funkcionalnosti i stabilnosti, ali najviše u zajednici. Danas vidimo kako mnogi ljudi koriste njega za zaštitu svojih Kubernetes klastera, kao i kako ga implementiraju u razne dijelove ekosustava. U posljednjih 16 izdanja ispravljene su brojne greške. A ono što je trebalo pokvariti — pokvareno je. Nekoliko pokušaja za rad s API-jem poboljšalo je njegovo povezivanje s korisnicima. Riješili smo 1500 problema na GitHubu s još većim brojem zahtjeva za spajanje od 253 člana zajednice.
Izlaskom 1.0 službeno izjavljujemo da je cert-manager zreo projekt. Također obećavamo održavati kompatibilnost našeg API-ja. v1.
Ogromna zahvalnost svima koji su nam pomagali da cert-manager učinimo boljim tijekom ovih tri godine! Neka verzija 1.0 bude prva od mnogih budućih velikih postignuća.
Izlazak 1.0 je stabilno izdanje s nekoliko prioritetnih područja:
v1API;Komanda
kubectl cert-manager status, za pomoć pri analizi problema;Korištenje najnovijih stabilnih Kubernetes API-ja;
Unaprijeđeno zapisivanje;
Unapređenja ACME.
Prije ažuriranja obavezno pročitajte napomene o ažuriranju.
API v1
Verzija v0.16 radila je s API-jem v1beta1. Ovo je dodalo neka strukturna poboljšanja, kao i unaprijedilo dokumentaciju o poljima API-ja. Verzija 1.0 oslanja se na sve to putem API-ja v1. Ovaj API je naš prvi stabilni, u isto vrijeme već smo pružili jamstva kompatibilnosti, ali s API-jem v1 obećavamo održavati kompatibilnost dugi niz godina.
Izvršene promjene (napomena: naši alati za konverziju pobrinut će se za sve umjesto vas):
Certifikat:
emailSANssada se zoveemailAddressesuriSANs—uris
Ove promjene dodaju kompatibilnost s drugim SAN (alternativnim nazivima subjekta, nap. prevoditelja), kao i s Go API-jem. Uklanjamo ovaj termin iz našeg API-ja.
Ažuriranje
Ako koristite Kubernetes 1.16+ — webhooks za konverziju omogućit će vam da radite s verzijama API-ja v1alpha2, v1alpha3, v1beta1 i v1. Uz njihovu pomoć moći ćete koristiti novu verziju API-ja bez izmjene ili ponovnog raspoređivanja vaših starih resursa. Toplo preporučujemo ažuriranje manifestacija na API v1, budući da će prethodne verzije uskoro biti označene kao zastarjele. Korisnici legacy verzije cert-manager i dalje će imati pristup samo v1, koraci za ažuriranje mogu se pronaći .
Ekipa kubectl cert-manager status
S novim poboljšanjima našeg proširenja za kubectl lakše je istraživati probleme vezane uz neizdavanje certifikata. kubectl cert-manager status sada pruža mnogo više informacija o tome što se događa s certifikatima, a također prikazuje fazu izdavanja certifikata.
Nakon instalacije proširenja možete pokrenuti kubectl cert-manager status certificate, što će dovesti do pretraživanja certifikata s navedenim imenom i svih povezanih resursa, kao što su CertificateRequest, Secret, Issuer, kao i Order i Challenges u slučaju korištenja certifikata s ACME-om.
Primjer debagiranja još neizdanog certifikata:
$ kubectl cert-manager status certificate acme-certificate

Ime: acme-certificate
Namespace: default
Stvoreno: 2020-08-21T16:44:13+02:00
Uvjeti:
  Spremno: False, Razlog: DoesNotExist, Poruka: Izdavanje certifikata kao Secret ne postoji
  Izdavanje: True, Razlog: DoesNotExist, Poruka: Izdavanje certifikata kao Secret ne postoji
DNS imena:
- example.com
Događaji:
  Tip    Razlog     Starost   Od            Poruka
  ----    ------     ----  ----          -------
  Normalno  Izdavanje    18m   cert-manager  Izdavanje certifikata kao Secret ne postoji
  Normalno  Generirano  18m   cert-manager  Pohranjen novi privatni ključ u privremeni Secret resurs "acme-certificate-tr8b2"
  Normalno  Zahtijevano  18m   cert-manager  Stvoren novi CertificateRequest resurs "acme-certificate-qp5dm"
Izdavač:
  Ime: acme-issuer
  Vrsta: Izdavač
  Uvjeti:
    Spremno: True, Razlog: ACMEAccountRegistered, Poruka: ACME račun registriran na ACME poslužitelju
greška prilikom pronalaženja Secreta "acme-tls": secrets "acme-tls" ne postoji
Nije prije:
Nije nakon:
Vrijeme Obnavljanja:
CertificateRequest:
  Ime: acme-certificate-qp5dm
  Namespace: default
  Uvjeti:
    Spremno: False, Razlog: Pending, Poruka: Čekanje na izdavanje certifikata iz narudžbe default/acme-certificate-qp5dm-1319513028: "pending"
  Događaji:
    Tip    Razlog        Starost   Od            Poruka
    ----    ------        ----  ----          -------
    Normalno  NarudžbaStvorena  18m   cert-manager  Stvoren je narudžbeni resurs default/acme-certificate-qp5dm-1319513028
Narudžba:
  Ime: acme-certificate-qp5dm-1319513028
  Stanje: pending, Razlog:
  Ovlaštenja:
    URL: https://acme-staging-v02.api.letsencrypt.org/acme/authz-v3/97777571, Identifikator: example.com, Početno stanje: pending, Wildcard: false
Izazovi:
- Ime: acme-certificate-qp5dm-1319513028-1825664779, Tip: DNS-01, Token: J-lOZ39yNDQLZTtP_ZyrYojDqjutMAJOxCL1AkOEZWw, Ključ: U_W3gGV2KWgIUonlO2me3rvvEOTrfTb-L5s0V1TJMCw, Stanje: pending, Razlog: greška prilikom dobivanja clouddns računa: tajna "clouddns-accoun" nije pronađena, Obrada: true, Predstavljeno: false
Ova komanda također može pomoći da se sazna više o sadržaju certifikata. Primjer detalja za certifikat izdan od Letsencrypt:
$ kubectl cert-manager status certificate example
Ime: example
[...]
Secret:
  Ime: example
  Država Izdavača: US
  Organizacija Izdavača: Let's Encrypt
  Uobičajeno ime Izdavača: Let's Encrypt Authority X3
  Upotreba Ključa: Digital Signature, Key Encipherment
  Proširena Korištenja Ključa: Server Authentication, Client Authentication
  Algoritam Javni Ključ: RSA
  Algoritam Potpisivanja: SHA256-RSA
  ID Ključa Subjekta: 65081d98a9870764590829b88c53240571997862
  ID Ključa Autoriteta: a84a6a63047dddbae6d139b7a64565eff3a8eca1
  Serijski Broj: 0462ffaa887ea17797e0057ca81d7ba2a6fb
  Događaji:
Nije prije: 2020-06-02T04:29:56+02:00
Nije nakon: 2020-08-31T04:29:56+02:00
Vrijeme Obnavljanja: 2020-08-01T04:29:56+02:00
[...]
Korištenje najnovijih stabilnih API-ja Kubernetes
Cert-manager je bio jedan od prvih koji je implementirao Kubernetes CRD-ove. To, zajedno s našom podrškom za verzije Kubernetes do 1.11, dovelo je do potrebe da održavamo zastarjele apiextensions.k8s.io/v1beta1 za naše CRD-ove, kao i admissionregistration.k8s.io/v1beta1 za naše webhooks. Sada su zastarjeli i bit će uklonjeni u Kubernetes s verzijom 1.22. S našom 1.0 sada nudimo potpunu podršku apiextensions.k8s.io/v1 i admissionregistration.k8s.io/v1 za Kubernetes 1.16 (gdje su dodani) i novije. Za korisnike prethodnih verzija nastavljamo nuditi podršku v1beta1 u našoj legacy verziji.
Poboljšano evidentiranje
U ovoj verziji ažurirali smo biblioteku za evidentiranje na klog/v2, koja se koristi u Kubernetesu 1.19. Također provjeravamo svaku evidenciju koju pišemo kako bismo joj dodijelili odgovarajuću razinu. Ovim smo se vodili . Postoji pet (zapravo — šest, nap. prevoditelja) razina evidentiranja, počevši od Greška (razina 0), koja ispisuje samo važne greške, do Trace (razina 5), koja će pomoći da se točno vidi što se događa. Ovom promjenom smanjili smo broj evidencija ako vam nije potrebna informacija za ispravljanje grešaka pri radu s cert-managerom.
Savjet: prema zadanim postavkama cert-manager radi na razini 2 (Informacije), možete to prepisati koristeći global.logLevel u Helm chartu.
Napomena: pregled evidencija je posljednje sredstvo pri otklanjanju smetnji. Za dodatne informacije pogledajte naš .
N.B. uređivač: Kako biste saznali više o tome kako to sve funkcionira u pozadini Kubernetesa, dobili vrijedne savjete od praktičara-predavača, kao i kvalitetnu podršku, možete se pridružiti online intenzivima , koji će se održati od 28. do 30. rujna, i , koji će se održati od 14. do 16. listopada.
Poboljšanja ACME
Najčešća primjena cert-managera može biti povezana s izdavanjem certifikata od Let’s Encrypt koristeći ACME. Verzija 1.0 poznata je po korištenju povratnih informacija zajednice za dodavanje dva mala, ali važna poboljšanja našem ACME izdavaču.
Onemogućavanje stvaranja ključa računa
Ako koristite ACME certifikate u velikim količinama, vjerojatno koristite isti račun na nekoliko klastera, tako da će vaša ograničenja izdanja certifikata utjecati na sve njih. To je već bilo moguće u cert-manageru kopiranjem tajne navedene u privateKeySecretRef. Ova upotreba bila je dovoljno bugovita, jer je cert-manager pokušavao biti koristan i rado stvarao novi ključ računa ako ga nije nalazio. Zato smo dodali disableAccountKeyGeneration, kako bismo vas zaštitili od takvog ponašanja, ako postavite ovaj parametar na true — cert-manager neće stvarati ključ i upozorit će vas da mu nije pružen ključ računa.
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    privateKeySecretRef:
      name: example-issuer-account-key
    disableAccountKeyGeneration: false
Preferirana veza
29. rujna Let’s Encrypt na vlastiti korijenski certifikacijski centar ISRG Root. Certifikati s međusobnim potpisima bit će zamijenjeni s Identrust. Ova izmjena ne zahtijeva promjene u postavkama cert-manager-a, svi ažurirani ili novi certifikati izdani nakon ovog datuma koristit će novi korijenski CA.
Let’s Encrypt već potpisuje certifikate pomoću ovog CA-a i nudi ih kao "alternativni lanac certifikata" putem ACME-a. U ovoj verziji cert-manager-a postoji mogućnost postavljanja pristupa ovim lancima u postavkama izdavatelja. U parametru preferredChain možete navesti ime korištenog CA-a s kojim će se izdati certifikat. Ako je dostupan CA certifikat koji odgovara zahtjevu, on će vam izdati certifikat. Imajte na umu da je ovo preferirana opcija, ako ništa ne bude pronađeno — bit će vam izdan certifikat prema zadanim postavkama. To će osigurati da ipak izvršite ažuriranje svog certifikata nakon uklanjanja alternativnog lanca na strani ACME izdavača.
Već danas možete dobiti certifikate potpisane ISRG Root, i to ovako:
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    server: https://acme-v02.api.letsencrypt.org/directory
    preferredChain: "ISRG Root X1"
Ako preferirate zadržati lanac IdenTrust — postavite ovu opciju na DST Root CA X3:
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    server: https://acme-v02.api.letsencrypt.org/directory
    preferredChain: "DST Root CA X3"
Imajte na umu da će ovaj korijenski certifikacijski centar uskoro postati zastario, Let’s Encrypt će održavati ovaj lanac aktivnim do 29. rujna 2021.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish