

Zbog niza razloga, bilo je potrebno organizirati VPN veza između mreže u VMWare Cloud Director i zasebnog Ubuntu stroja u oblaku. Ova bilješka ne pretendira na sveobuhvatan opis, već je to samo mali vodič.
Na mreži se našao jedini članak iz 2015. godine na ovu temu «».
Nažalost, nije bilo moguće izravno ga koristiti, jer sam htio pouzdaniju enkripciju, ne samo samopotpisani certifikat, a opisani konfiguracijski ne bi radio iza NAT-a.
Stoga sam sjeo i prekopao dokumentaciju.
Za osnovu sam uzeo davno korištenu konfiguraciju koja omogućava povezivanje gotovo iz bilo kojeg OS-a i jednostavno dodao komad koji omogućava povezivanje s NSX Edge.
Budući da postavljanje i potpuno podešavanje Strongswan servera izlazi iz okvira ove bilješke, dopustit ću sebi da se pozovem na .
Dakle, pređimo direktno na postavke.
Shema veze će izgledati ovako:
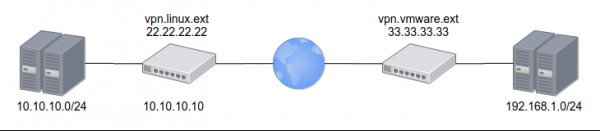
s strane VMWare javna adresa 33.33.33.33 i unutarnja mreža 192.168.1.0/24
s strane Linux javna adresa 22.22.22.22 i unutarnja mreža 10.10.10.0/24
također će biti potrebno postaviti Let's Encrypt certifikat za adresu vpn.linux.ext
PSK s obje strane: ChangeMeNow!
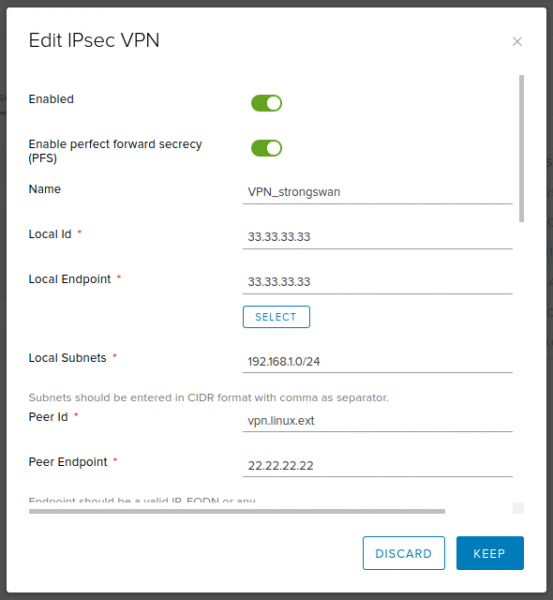
Postavke s strane NSX Edge:
Tekst
Omogućeno: da
Omogući savršenu naprijednu tajnost (PFS): da
Ime: VPN_strongswan (bilo koje, prema vašem izboru)
Lokalni ID: 33.33.33.33
Lokalna točka: 33.33.33.33
Lokalne podmreže: 192.168.1.0/24
Partner ID: vpn.linux.ext
Partner točka: 22.22.22.22
Partner podmreže: 10.10.10.0/24
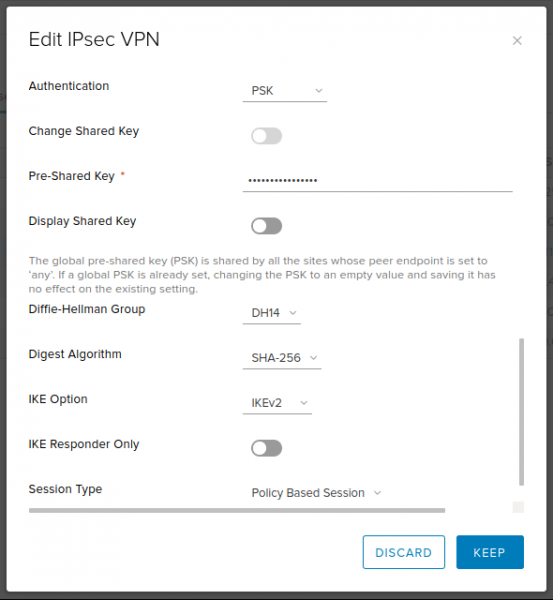
Algoritam enkripcije: AES256
Autentifikacija: PSK
Pre-Shared Key: ChangeMeNow!
Diffie-Hellman Grupa: 14 (2048 bit — prihvatljiv kompromis između brzine i sigurnosti. Ali ako želite, možete staviti više)
Algoritam sažimanja: SHA256
IKE Opcija: IKEv2
IKE Samo odgovarač: ne
Tip sesije: Sesija zasnovana na politici
Snimci ekrana
Postavke s strane Strongswan:
ipsec.conf
# /etc/ipsec.conf
config setup

conn %default
	dpdaction=clear
	dpddelay=35s
	dpdtimeout=300s

	fragmentation=yes
	rekey=no

	ike=aes256gcm16-aes256gcm12-aes128gcm16-aes128gcm12-sha256-sha1-modp2048-modp4096-modp1024,aes256-aes128-sha256-sha1-modp2048-modp4096-modp1024,3des-sha1-modp1024!
	esp=aes128gcm12-aes128gcm16-aes256gcm12-aes256gcm16-modp2048-modp4096-modp1024,aes128-aes256-sha1-sha256-modp2048-modp4096-modp1024,aes128-sha1-modp2048,aes128-sha1-modp1024,3des-sha1-modp1024,aes128-aes256-sha1-sha256,aes128-sha1,3des-sha1!

	left=%any
	leftsubnet=10.10.10.0/24
        leftcert=certificate.pem
	leftfirewall=yes
	leftsendcert=always

	right=%any
	rightsourceip=192.168.1.0/24
	rightdns=77.88.8.8,8.8.4.4

	eap_identity=%identity

# IKEv2
conn IPSec-IKEv2
	keyexchange=ikev2
	auto=add

# BlackBerry, Windows, Android
conn IPSec-IKEv2-EAP
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2

# macOS, iOS
conn IKEv2-MSCHAPv2-Apple
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2
	leftid=vpn.linux.ext

# Android IPsec Hybrid RSA
conn IKEv1-Xauth
	keyexchange=ikev1
	rightauth=xauth
	auto=add

# VMWare IPSec VPN
conn linux-nsx-psk
	authby=secret
	auto=start
	leftid=vpn.linux.ext
	left=10.10.10.10
	leftsubnet=10.10.10.0/24
	rightid=33.33.33.33
	right=33.33.33.33
	rightsubnet=192.168.1.0/24
	ikelifetime=28800
	keyexchange=ikev2
	lifebytes=0
	lifepackets=0
	lifetime=1h
ipsec.secret
# /etc/ipsec.secrets
: RSA privkey.pem

# Create VPN users accounts
# ВНИМАНИЕ! После логина сначала пробел, потом двоеточие.

user1 : EAP "stongPass1"
user2 : EAP "stongPass2"
%any 33.33.33.33 : PSK "ChangeMeNow!"
nakon toga dovoljno je ponovo pročitati konfiguraciju, pokrenuti vezu i provjeriti je li uspostavljena:
ipsec update
ipsec rereadsecrets
ipsec up linux-nsx-psk
ipsec status
Nadam se da će ova kratka bilješka biti korisna i uštedjeti nekome nekoliko sati.
Izvor: habr.com
