

Pozdrav, Habr! U komentarima na jedan od naših čitatelji su postavili zanimljivo pitanje: “Zašto je potrebna USB stick s hardverskim šifriranjem kada postoji TrueCrypt?”, - i čak su izrazili određene sumnje oko toga “Kako se može osigurati da u softveru i hardverskom dijelu Kingston uređaja nema skrivene štete?”. Ove smo pitanja sažeto odgovorili, ali smo potom odlučili da je tema zaslužuje dublju analizu. Time ćemo se baviti u ovom postu.
Hardversko šifriranje AES, kao i softversko, postoji već duže vrijeme, ali kako točno štiti važne podatke na USB flash diskovima? Tko certifikuje takve uređaje i možemo li tim certifikatima vjerovati? Tko uopće treba takve “kompleksne” USB stickove kada se mogu koristiti besplatni programi poput TrueCrypt ili BitLocker. Kao što vidite, postavljena tema u komentarima izaziva zaista mnogo pitanja. Pokušajmo to sve raspraviti.
Čim se hardversko šifriranje razlikuje od softverskog?
U slučaju USB flash diskova (kao i HDD i SSD) za provođenje hardverskog šifriranja podataka koristi se poseban čip koji se nalazi na tiskanoj pločici uređaja. U njoj je ugrađen generator slučajnih brojeva koji stvara ključeve za šifriranje. Podaci se automatski šifriraju i odmah dešifriraju prilikom unosa korisničke lozinke. U ovom scenariju, pristup podacima bez lozinke je praktički nemoguć.
Pri korištenju softverskog šifriranja, “blokiranje” podataka na uređaju osigurava vanjski softver koji služi kao jeftinija alternativa hardverskim metodama šifriranja. Nedostaci takvog softvera mogu uključivati banalnu potrebu za redovnim ažuriranjima kako bi se osigurala otpornost na stalno poboljšane metode hakiranja. Osim toga, za dešifriranje podataka koriste se resursi računalnog procesa (a ne zasebni hardverski čip), i u suštini, nivo zaštite računala određuje nivo zaštite uređaja.
Glavna karakteristika uređaja s hardverskom enkripcijom je odvojeni kriptografski procesor, čije postojanje ukazuje na to da ključevi enkripcije nikada ne napuštaju USB uređaj, za razliku od softverskih ključeva koji se mogu privremeno pohranjivati u radnoj memoriji računala ili na tvrdom disku. Budući da softverska enkripcija koristi memoriju računala za pohranu broja pokušaja prijave, ona ne može spriječiti napade brute-force na lozinku ili ključ. Brojač pokušaja prijave može se neprekidno resetirati od strane napadača sve dok program za automatsko hakiranje lozinki ne pronađe potrebnu kombinaciju.
Usput…, u komentarima na članak "" korisnici su također primijetili da, na primjer, program TrueCrypt ima prijenosni način rada. Međutim, to nije velika prednost. Naime, u tom slučaju program enkripcije se pohranjuje u memoriji USB uređaja, što ga čini ranjivijim na napade.
Zaključno, softverski pristup ne osigurava tako visok nivo sigurnosti kao AES enkripcija. To je, zapravo, osnovna zaštita. S druge strane, softverska enkripcija važnih podataka je svakako bolja od potpunog izostanka enkripcije. Ova činjenica nam omogućuje jasno razdvajanje ovih tipova kriptografije: hardverska enkripcija USB uređaja je više potrebna za korporativni sektor (na primjer, kada zaposlenici tvrtke koriste uređaje koje su dobili na poslu); dok je softverska više prikladna za potrebe krajnjih korisnika.
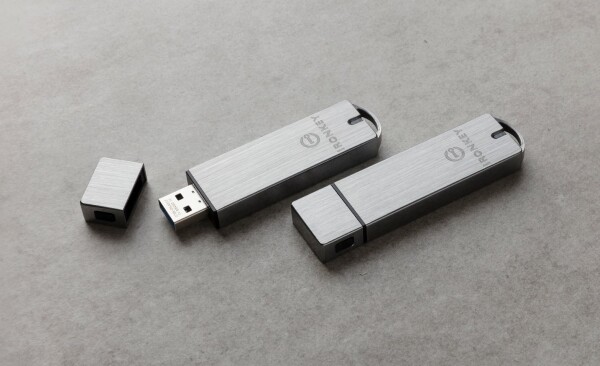
Međutim, Kingston dijeli svoje modele pohrane (npr. IronKey S1000) na verzije Basic (osnovne) i Enterprise (korporativne). Po funkcionalnosti i svojstvima zaštite gotovo su identične, ali korporativna verzija nudi mogućnost upravljanja pohranom putem softvera SafeConsole/IronKey EMS. Zahvaljujući ovom softveru, pohrana radi ili s oblacima ili s lokalnim poslužiteljima za daljinsko izvršavanje politika zaštite lozinkom i pristupa. Korisnicima su dostupne opcije oporavka izgubljenih lozinki, dok administratorima pruža prelazak s više neupotrebljavane pohrane na nove zadatke.
Kako rade Kingston USB flash diskovi s AES enkripcijom?
Kingston koristi 256-bitnu hardversku enkripciju AES-XTS (s dodatnim punim ključem) za sve svoje sigurne pohrane. Kao što smo već spomenuli, USB flash diskovi sadrže posebnu čip za enkripciju i dekripciju podataka, koji služi kao stalno aktivni generator slučajnih brojeva.
Kada prvi put priključite uređaj na USB port, čarobnjak za inicijalizaciju nudi vam postavljanje glavne lozinke za pristup uređaju. Nakon aktivacije pohrane, algoritmi enkripcije automatski će početi raditi prema korisničkim preferencijama.
Koristniku će princip rada USB flash diska ostati nepromijenjen – i dalje će moći preuzimati i pohranjivati datoteke u memoriji uređaja, kao i raditi s običnom USB fleš memorijom. Jedina razlika je što će, prilikom priključivanja flash diska na novo računalo, biti potrebno unijeti postavljenu lozinku za pristup vlastitim informacijama.
Zašto i kome su potrebni USB flash diskovi s hardverskom enkripcijom?
Za organizacije u kojima su povjerljivi podaci dio poslovanja (bilo da su to financijske, medicinske ili državne institucije), enkripcija je najsigurnije sredstvo zaštite. AES hardversko šifriranje – skalabilno rješenje koje mogu koristiti sve tvrtke: od pojedinaca i malih poduzeća do velikih korporacija, kao i vojska i vladine organizacije. Ako malo konkretnije razmotrimo ovo pitanje, korištenje šifriranih USB uređaja postaje nužno:
- Za osiguranje sigurnosti povjerljivih podataka poduzeća
- Za zaštitu informacija o klijentima
- Za zaštitu poduzeća od gubitka prihoda i lojalnosti klijenata
Važno je napomenuti da neki proizvođači zaštićenih USB flash uređaja (među kojima je i tvrtka Kingston) nude individualna rješenja za korporacije, razvijena prema potrebama i zadacima klijenata. Međutim, i masovne linije (među kojima su USB uređaji DataTraveler) izvrsno obavljaju svoje zadatke i mogu osigurati korporativnu razinu sigurnosti.
1. Osiguranje sigurnosti povjerljivih podataka poduzeća
U 2017. godini, stanovnik Londona pronašao je USB uređaj u jednom od parkova, koji je sadržavao nezaštićene informacije o sigurnosti zračne luke Heathrow, uključujući raspored video nadzora, detaljne informacije o zaštitnim mjerama prilikom dolaska visoko pozicioniranih osoba. Na USB uređaju također su bile informacije o elektroničkim propusnicama i pristupni kodovi za zatvorene zone zračne luke.
Analitičari navode kao uzrok sličnih situacija kibernetičku nepismenost zaposlenika tvrtki, koji mogu 'procijediti' povjerljive podatke zbog vlastite nemarnosti. USB uređaji s hardverskim šifriranjem dijelom rješavaju ovaj problem, jer je u slučaju gubitka takvog uređaja nemoguće dobiti pristup podacima bez glavne lozinke istog zaposlenika sigurnosne službe. U svakom slučaju, to ne opravdava činjenicu da zaposlenike treba podučavati o korištenju USB uređaja, čak i kada se radi o uređajima zaštićenim šifriranjem.
2. Zaštita informacija o klijentima
Još jedan važan zadatak za svaku organizaciju je briga o podacima klijenata, koji ne bi trebali biti izloženi riziku od kompromitacije. Usput, upravo se te informacije najčešće razmjenjuju između različitih sektora poslovanja i obično su povjerljive: na primjer, mogu sadržavati podatke o financijskim transakcijama, medicinsku povijest itd.
3. Zaštita od gubitka prihoda i lojalnosti klijenata
Korištenje USB uređaja s hardverskim šifriranjem može pomoći u sprječavanju razarajućih posljedica za organizacije. Tvrtke koje krše zakon o zaštiti osobnih podataka mogu biti kažnjene velikim novčanim iznosima. Stoga je potrebno postaviti pitanje isplati li se riskirati razmjenu informacija bez odgovarajuće zaštite?
Čak i ne uzimajući u obzir financijske posljedice, količina vremena i resursa potrebnih za ispravak nastalih sigurnosnih grešaka može biti jednako značajna. Osim toga, ako curenje podataka kompromitira podatke o klijentima, tvrtka riskira lojalnost prema brendu, posebno na tržištima gdje postoje konkurenti koji nude slične proizvode ili usluge.
Tko jamči odsutnost "backdoora" od proizvođača prilikom korištenja flash diskova s hardverskim šifriranjem?
U temi koju smo pokrenuli, ovo pitanje je, mogli bismo reći, jedno od ključnih. Među komentarima na članak o Kingston DataTraveler uređajima naletjeli smo na još jedno zanimljivo pitanje: "Ima li vaša oprema reviziju neovisnih stručnjaka?" Pa…, posve logičan interes: korisnici žele biti sigurni da u našim USB uređajima nema uobičajenih grešaka, kao što su slaba šifriranja ili mogućnost zaobilaženja unosa lozinke. I u ovom dijelu članka govorit ćemo o postupcima certifikacije kroz koje prolaze Kingston uređaji prije nego što steknu status doista sigurnih flash diskova.
Tko jamči pouzdanost? Činilo bi se da bismo mogli reći da „Kingston je proizveo – on jamči”. No, u ovom slučaju takva izjava bila bi netočna, jer proizvođač djeluje kao zainteresirana strana. Stoga svi proizvodi prolaze verifikaciju treće strane s neovisnom ekspertizom. Konkretno, Kingstonovi uređaji s hardverskom enkripcijom (osim DTLPG3) sudjeluju u programu validacije kriptografskih modula (Cryptographic Module Validation Program ili CMVP) i certificirani su prema saveznom standardu obrade informacija (Federal Information Processing Standard ili FIPS). Također, uređaji se certificiraju prema standardima GLBA, HIPPA, HITECH, PCI i GTSA.
1. Program validacije kriptografskih modula
Program CMVP je zajednički projekt Nacionalnog instituta za standarde i tehnologiju pri Ministarstvu trgovine SAD-a i Kanadskog centra za kibernetičku sigurnost. Cilj projekta je poticati potražnju za provjerenim kriptografskim uređajima i pružiti sigurnosne pokazatelje saveznim agencijama i reguliranim sektorima (poput financijskih i zdravstvenih institucija) koji ih koriste prilikom nabave opreme.
Provjere uređaja na usklađenost s nizom kriptografskih zahtjeva i zahtjeva za sigurnost provode neovisne laboratorije za kriptografiju i testiranje sigurnosti, akreditirane NVLAP-om (National Voluntary Laboratory Accreditation Program / „Nacionalni program dobrovoljne akreditacije laboratorija”). Također, svaka laboratorijska potvrda provjerava se na usklađenost sa Saveznim standardom obrade informacija (FIPS) 140-2 i potvrđuje se CMVP-om.
Moduli potvrđeni kao usklađeni s FIPS 140-2 preporučuju se za uporabu od strane saveznih agencija u SAD-u i Kanadi do 22. rujna 2026. Nakon toga bit će u arhivskom popisu, iako će se i dalje moći koristiti. 22. rujna 2020. završila je preuzimanje prijava za validaciju prema standardu FIPS 140-3. Nakon prolaska provjera, uređaji će biti premješteni na aktivni popis provjerenih i pouzdanih uređaja na pet godina. Ako kriptografski uređaj ne prođe provjeru – njegova upotreba u državnim institucijama SAD-a i Kanade nije preporučena.
2. Koji su sigurnosni zahtjevi koje postavlja FIPS certifikacija?
Uzrujati se oko certifikacije prilikom odabira potrošačkog uređaja za pohranu za kućnu upotrebu nije potrebno, jer je teško hakirati podatke čak i s necertificiranih šifriranih diskova, što je izvedivo samo za nekolicinu. Međutim, u korporativnom sektoru situacija je drugačija: pri odabiru zaštićenih USB uređaja, tvrtke često pridaju važnost razinama FIPS certifikacije. Ipak, ne razumiju svi što te razine zapravo znače.
Trenutni standard FIPS 140-2 definira četiri različite razine sigurnosti kojima USB flash uređaji mogu odgovarati. Prva razina pruža umjeren skup sigurnosnih funkcija. Četvrta razina podrazumijeva stroge zahtjeve za samoodržavanje uređaja. Razine dvije i tri nude gradaciju tih zahtjeva i čine neku zlatnu sredinu.
- Prva razina sigurnosti: za USB uređaje certificirane na prvoj razini predviđeno je korištenje barem jednog algoritma šifriranja ili neke druge sigurnosne funkcije.
- Druga razina sigurnosti: ovdje se od uređaja zahtijeva ne samo osiguranje kriptografske zaštite, nego i evidentiranje neovlaštenih provale na razini firmware-a, ako netko pokuša otvoriti uređaj.
- Treća razina sigurnosti: predviđa sprječavanje hakiranja putem uništenja "ključeva" šifriranja. To znači da je potrebna reakcija na pokušaje provale. Također, treća razina osigurava viši nivo zaštite od elektromagnetskih smetnji: dakle, nećete moći čitati podatke s flash uređaja koristeći bežične uređaje za hakiranje.
- Četvrta razina sigurnosti: najviša razina koja podrazumijeva potpunu zaštitu kriptografskog modula, koja osigurava maksimalnu vjerojatnost otkrivanja i otpora na bilo kakve pokušaje neovlaštenog pristupa od strane neovlaštenog korisnika. Flash uređaji koji su dobili certifikat četvrte razine uključuju i opcije zaštite koje sprječavaju hakiranje putem promjene napona i temperature okoline.
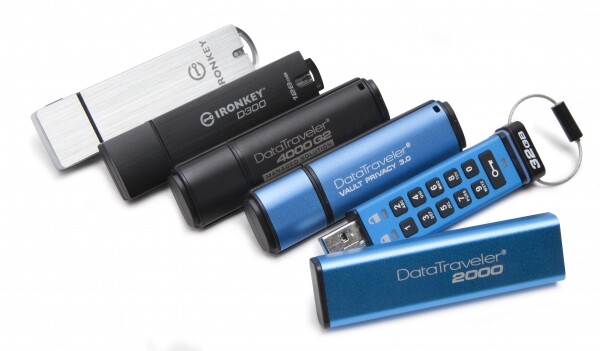
Prema standardu FIPS 140-2, trećeg nivoa, sertifikovani su sledeći Kingston uređaji: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. Ključna osobina ovih uređaja je njihova sposobnost da reaguju na pokušaje neovlašćenog pristupa: nakon 10 pogrešnih unosa lozinke, podaci na uređaju će biti uništeni.
Šta još flash diskovi Kingston mogu, osim enkripcije?
Kada je reč o potpunoj sigurnosti podataka, uz hardversku enkripciju flash diskova, pomoć dolazi od ugrađenih antivirusa, zaštite od spoljašnjih uticaja, sinhronizacije sa ličnim oblačnim rešenjima i drugih funkcija o kojima ćemo govoriti u nastavku. Ne postoji velika razlika među flash uređajima sa softverskom enkripcijom. „Đavo“ se krije u detaljima. A evo u čemu.
1. Kingston DataTraveler 2000
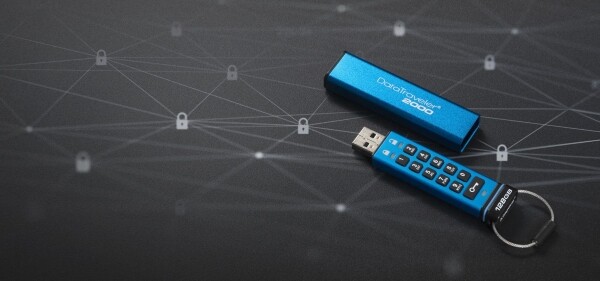
Uzmimo, na primer, USB uređaj . To je jedan od flash diskova sa hardverskom enkripcijom, ali jedini sa sopstvenom fizičkom tastaturom na kućištu. Ova tastatura sa 11 dugmadi čini DT2000 potpuno nezavisnim od host sistema (da biste koristili DataTraveler 2000, morate pritisnuti dugme „Ključ“, zatim uneti svoju lozinku i ponovo pritisnuti dugme „Ključ“). Pored toga, ovaj disk ima IP57 stepen zaštite od vode i prašine (na iznenađenje, Kingston to nigde ne tvrdi ni na pakovanju, ni u specifikacijama na zvaničnom sajtu).
Unutar DataTraveler 2000 nalazi se litijum-polimer baterija (kapaciteta 40 mAh), a Kingston savetuje kupcima da povežu uređaj na USB port najmanje na sat vremena pre nego što počnu da ga koriste, kako bi se baterija napunila. Usput, u jednom od ranijih materijala : nema razloga za brigu – u punjaču uređaj se ne aktivira jer sistem ne šalje zahteve kontroleru. Stoga, niko ne može ukrasti vaše podatke putem bežičnog upada.
2. Kingston DataTraveler Locker+ G3
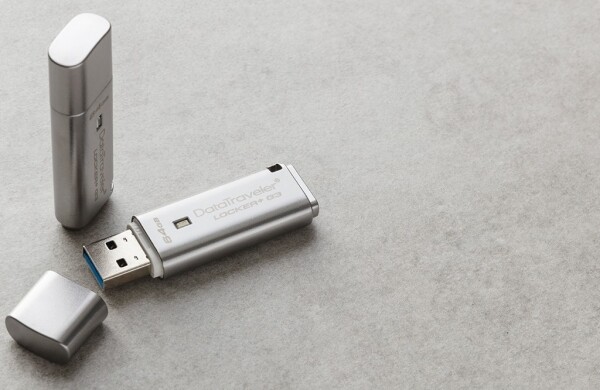
Ako govorimo o modelu Kingston – privlači pažnju mogućnošću podešavanja rezervnog kopiranja podataka sa flash diska na oblačno skladište Google, OneDrive, Amazon Cloud ili Dropbox. Takođe je predviđena sinhronizacija podataka sa ovim servisima.
Jedno od pitanja koje nam postavljaju čitatelji glasi: “Kako mogu preuzeti šifrirane podatke iz sigurnosne kopije?”. Vrlo jednostavno. Naime, tijekom sinkronizacije s oblakom, informacije se dešifriraju, a zaštita sigurnosne kopije na oblaku ovisi o mogućnostima samog oblaka. Stoga se slične procedure provode isključivo po izboru korisnika. Bez njegovog odobrenja neće biti prijenosa podataka u oblak.
3. Kingston DataTraveler Vault Privacy 3.0
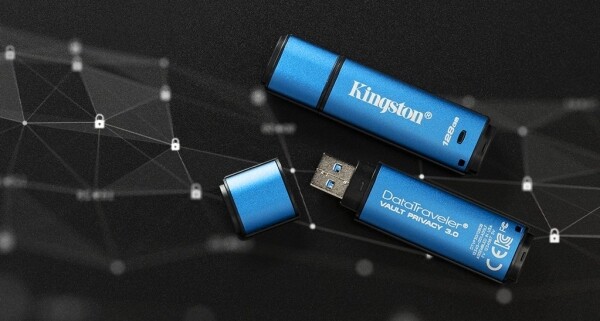
Evo uređaja Kingston dolazi s ugrađenim antivirusom Drive Security kompanije ESET. Potonji štiti podatke od upada virusa, špijunskih programa, trojanaca, „crva“, rootkita i konekcije sa tuđim računalima, da tako kažem, ne mora se bojati. Antivirus će odmah obavijestiti vlasnika USB uređaja o potencijalnim prijetnjama ako ih otkrije. Uz to, korisnicima nije potrebno samostalno instalirati antivirusni softver niti plaćati ovu opciju. ESET Drive Security je unaprijed instaliran na USB uređaj s licencom na pet godina.
Kingston DT Vault Privacy 3.0 je dizajniran i prvenstveno usmjeren na IT stručnjake. Omogućuje administratorima da ga koriste kao autonomni uređaj ili ga dodatno integriraju kao dio rješenja za centralizirano upravljanje, a može se koristiti i za postavljanje ili daljinsko resetiranje lozinki i podešavanje politika uređaja. Kingston je čak dodao USB 3.0, što omogućava prijenos zaštićenih podataka mnogo brže nego preko USB 2.0.
Sveukupno, DT Vault Privacy 3.0 je izvrstan izbor za korporativni sektor i organizacije kojima je potrebna maksimalna zaštita svojih podataka. Također ga možemo preporučiti svim korisnicima koji koriste računala u javnim mrežama.
Za više informacija o Kingston proizvodima, obratite se .
Izvor: habr.com
