

Danas mrežni administrator ili stručnjak za informatičku sigurnost troši mnogo vremena i truda kako bi zaštitio mrežni perimetar poduzeća od raznih prijetnji, usvaja sve nove sustave prevencije i praćenja događaja, no to čak ni tada ne jamči potpunu sigurnost. Društvena inženjerija aktivno se koristi od strane napadača i može imati ozbiljne posljedice.
Koliko ste se često uhvatili kako mislite: 'Bilo bi dobro provesti provjeru znanja osoblja o informatičkoj sigurnosti'? Nažalost, takve misli često nailaze na zid nerazumijevanja u obliku velikog broja zadataka ili vremenskih ograničenja radnog dana. Planiramo vam predstaviti moderne proizvode i tehnologije u području automatizacije obrazovanja osoblja, koje neće zahtijevati dugotrajnu pripremu za provedbu pilota ili implementaciju, ali više o svemu tome kasnije.
Teorijska osnova
Danas više od 80% zlonamjernih datoteka širi se putem e-pošte (podaci preuzeti iz izvještaja stručnjaka Check Pointa tijekom protekle godine pomoću usluge Intelligence Reports).
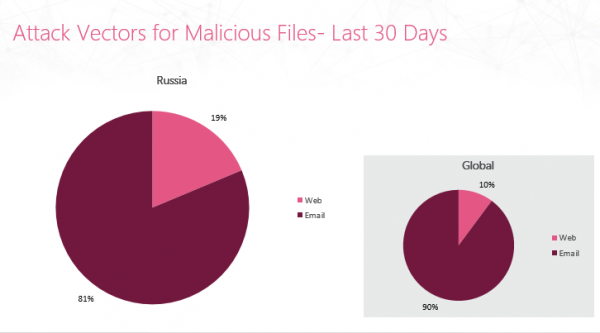 Izvještaj za posljednjih 30 dana o napadima i širenju zlonamjernih datoteka (Rusija) — Check Point
To sugerira da je sadržaj u e-poštnim porukama dovoljno ranjiv za korištenje od strane napadača. Kada govorimo o najpopularnijim zlonamjernim formatima datoteka u privitcima (EXE, RTF, DOC), treba primijetiti da obično sadrže automatske elemente izvršavanja koda (skripte, makronaredbe).
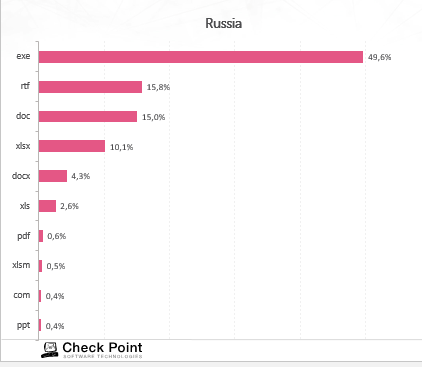 Godišnji izvještaj o formatima datoteka u zlonamjernim porukama — Check Point
Kako se boriti protiv ovog vektora napada? Provjera e-pošte odnosi se na korištenje sigurnosnih alata:
Antivirus — detekcija prijetnji putem potpisivanja.
Emulacija — sandbox, pomoću kojeg se privitci otvaraju u izoliranom okruženju.
Svijest o sadržaju — izdvajanje aktivnih elemenata iz dokumenata. Korisnik dobiva očišćen dokument (obično u PDF formatu).
AntiSpam — provjera domene primatelja/pošiljatelja u smislu reputacije.
I, načelno, to bi trebalo biti dovoljno, no postoji još jedan, ne manje vrijedan resurs za tvrtku — korporativni i osobni podaci zaposlenika. U posljednjim godinama raste popularnost sljedeće vrste internet prijevara:
Phishing (engl. phishing, od fishing — ribolov, izvlačenje) — oblik internetske prijevare. Njegov cilj je pribavljanje identifikacijskih podataka korisnika. Ovdje spada krađa lozinki, brojeva kreditnih kartica, bankovnih računa i drugih povjerljivih informacija.
Napadači usavršavaju metode phishing napada, preusmjeravaju DNS zahtjeve s popularnih web stranica, pokreću čitave kampanje koristeći socijalni inženjering za slanje e-mailova.
Stoga se za zaštitu vaše korporativne e-pošte od phishinga preporučuje primjena dva pristupa, a njihova zajednička upotreba daje najbolje rezultate:
Tehnički alati zaštite. Kao što je ranije spomenuto, koriste se različite tehnologije za provjeru i slanje samo legitimne e-pošte.
Teorijska obuka osoblja. Sastoji se od sveobuhvatnog testiranja osoblja za identifikaciju potencijalnih žrtava. Nakon toga, provodi se njihovo ponovno obrazovanje, a statistika se neprestano prati.
Ne vjeruj i provjeri
Danas ćemo govoriti o drugom pristupu sprječavanju phishing napada, a to je automatizirana obuka osoblja s ciljem povećanja općeg nivoa zaštite korporativnih i osobnih podataka. Zašto to može biti toliko opasno?
Socijalni inženjering — psihološka manipulacija ljudima s ciljem izvršavanja određenih radnji ili otkrivanja povjerljivih informacija (u kontekstu informacijske sigurnosti).
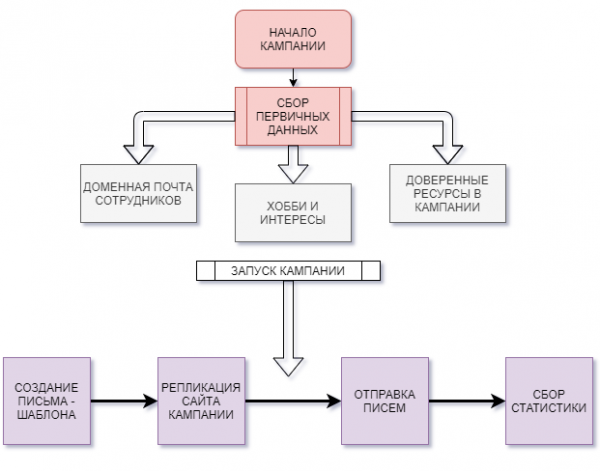 Shema tipičnog scenarija provođenja phishing napada
Pogledajmo zanimljivu blok-shemu koja ukratko prikazuje put odvijanja phishing kampanje. Ovdje postoje različite faze:
Prikupljanje osnovnih podataka.
U 21. stoljeću teško je pronaći osobu koja nije registrirana ni u jednoj društvenoj mreži ili na raznim tematskim forumima. Prirodno, mnogi od nas ostavljaju iscrpne informacije o sebi: trenutno radno mjesto, grupa za kolege, telefon, e-mail itd. Dodajte tome personalizirane informacije o interesima osobe i dobit ćete podatke za oblikovanje phishing predloška. Čak i ako nije moguće pronaći ljude s takvim informacijama, uvijek postoji web stranica tvrtke s koje se može izabrati svaka zanimljiva informacija (domena, e-pošta, kontakt, veze).
Pokretanje kampanje.
Nakon što se pripremi "plato", uz pomoć besplatnih ili plaćenih alata možete pokrenuti vlastitu ciljanu phishing kampanju. Tijekom rada pošiljke prikupljat će se statistika: isporučena pošta, otvorena pošta, klikovi na linkove, unos korisničkih podataka itd.
Proizvodi na tržištu
Phishing mogu koristiti i napadači, kao i zaposlenici IT sigurnosti kompanije, s ciljem provođenja stalnog audita ponašanja zaposlenika. Što nam tržište nudi u pogledu besplatnih i komercijalnih rješenja za automatizirani sustav obuke zaposlenika kompanije:
— open-source projekt koji omogućuje pokretanje phishing kampanje s ciljem provjere informatičke pismenosti vaših zaposlenika. Prednosti su jednostavnost postavljanja i minimalni sistemski zahtjevi. Nedostaci su nedostatak готовih predložaka pošiljki, nedostatak testova i obrazovnih materijala za osoblje.
— platforma s brojnim dostupnim proizvodima za testiranje osoblja.
— automatizirani sustav za testiranje i obuku zaposlenika. Ima različite verzije proizvoda, podržavajući od 10 do više od 1000 zaposlenika. Tečajevi obuke uključuju teoriju i praktične zadatke, postoji mogućnost prepoznavanja potreba na temelju dobivene statistike nakon phishing kampanje. Rješenje je komercijalno s mogućnošću probnog korištenja.
— automatizirani sustav obuke i kontrole sigurnosti. Komercijalni proizvod nudi provođenje povremenih edukativnih napada, obuku zaposlenika itd. Kao demo verzija proizvoda nudi se kampanja koja uključuje postavljanje predložaka i provođenje tri edukativna napada.
Gore navedena rješenja samo su dio dostupnih proizvoda na tržištu automatizirane obuke zaposlenika. Naravno, svako od njih ima svoje prednosti i nedostatke. Danas ćemo se upoznati s , imitirat ćemo phishing napad, proučavati dostupne opcije.
GoPhish
Dakle, došlo je vrijeme za praksu. GoPhish nije odabran slučajno: on predstavlja user-friendly alat s sljedećim značajkama:
Pojednostavljena instalacija i pokretanje.
Podrška za REST API. Omogućuje kreiranje zahtjeva iz i primjenu automatiziranih skripti.
Praktično sučelje za upravljanje.
Krosplatformnost.
Tim programera je pripremio izvrstan za implementaciju i konfiguraciju GoPhish. U stvari, samo trebate otići na , preuzeti ZIP arhivu za odgovarajući OS, pokrenuti unutarnju binarnu datoteku, nakon čega će instrument biti instaliran.
VAŽNA NAPOMENA!
Na kraju, trebali biste dobiti informacije o postavljenom portalu u terminalu, kao i podatke za prijavu (aktualno za verzije novije od 0.10.1). Ne zaboravite zabilježiti lozinku!
msg="Molimo prijavite se s korisničkim imenom admin i lozinkom <LOZINKA>"Razlikujemo postavke GoPhish-a
Nakon instalacije, u direktoriju aplikacije bit će kreirana konfiguracijska datoteka (config.json). Opisat ćemo parametre za njeno promjenjivanje:
Ključ
Vrijednost (zadano)
Opis
admin_server.listen_url
127.0.0.1:3333
IP adresa GoPhish servera
admin_server.use_tls
false
Koristi li se TLS za spajanje na GoPhish server
admin_server.cert_path
example.crt
Putanja do SSL certifikata za upravljački portal GoPhish
admin_server.key_path
example.key
Putanja do privatnog SSL ključa
phish_server.listen_url
0.0.0.0:80
IP adresa i port za hosting phishing stranice (zadano se postavlja na samom GoPhish serveru na portu 80)
—> Idite na upravljački portal. U našem slučaju: https://127.0.0.1:3333
—> Bit ćete upitani da promijenite prilično dugu lozinku u lakšu ili obrnuto.
Kreiranje profila pošiljatelja
Idite na karticu "Sending Profiles" i unesite podatke o korisniku čije će se poruke slati:
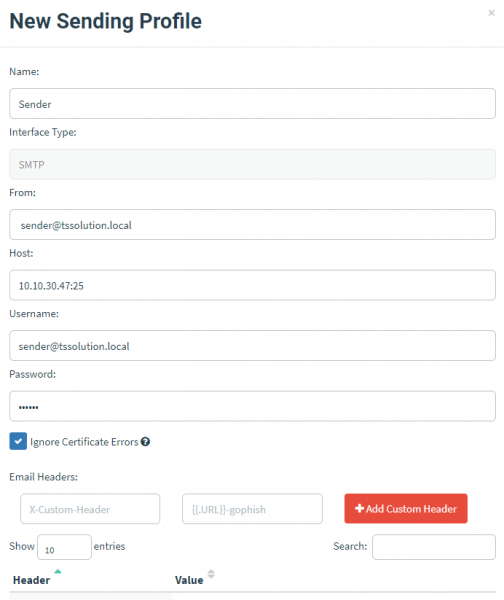
Gdje:
Name
Ime pošiljatelja
From
Email pošiljatelja
Host
IP adresa poštanskog servera s kojeg će se primati dolazna pošta.
Korisničko ime
Prijava korisničkog računa poštanskog servera.
Lozinka
Lozinka korisničkog računa poštanskog servera.
Također možete poslati probnu poruku da biste se uvjerili u uspješnost isporuke. Spremite postavke pritiskom na gumb "Save profile".
Kreiranje grupe primatelja
Sljedeće, trebate stvoriti grupu primatelja "sretnih poruka". Idite na "User & Groups" → "New Group". Postoje dva načina dodavanja: ručno ili uvoz CSV datoteke.
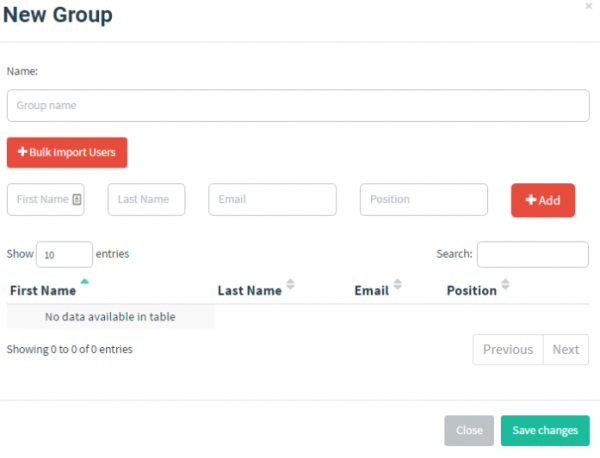
Za drugi način potrebna su obavezna polja:
Ime
Prezime
Email
Pozicija
Kao primjer:
First Name,Last Name,Position,Email
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Systems Administrator,bjenius@morningcatch.ph
Haiti,Moreo,Sales & Marketing,hmoreo@morningcatch.ph
Kreiranje predloška phishing poruke
Nakon što smo identificirali izmišljenog napadača i potencijalne žrtve, potrebno je stvoriti predložak s porukom. Za to idite na odjeljak “Email Templates” → “New Templates”.
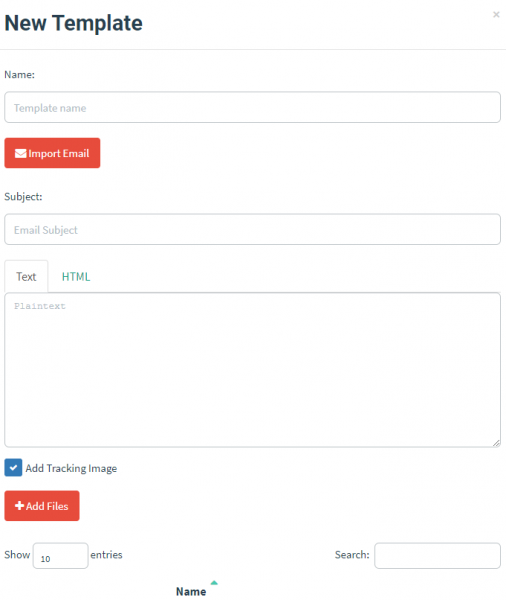
Pri stvaranju predloška koristi se tehnički i kreativni pristup, potrebno je navesti poruku od servisa koja će biti poznata korisnicima-žrtvama ili izazvati određenu reakciju. Moguće opcije:
Name
Naziv predloška
Predmet
Tema e-maila
Tekst / HTML
Polje za unos teksta ili HTML koda
Gophish podržava uvoz e-pošte, ali ćemo stvoriti vlastiti. U tu svrhu imitirat ćemo scenarij: korisnik tvrtke prima e-mail s ponudom za promjenu lozinke s njegove korporativne e-pošte. Zatim ćemo analizirati njegovu reakciju i pogledati naš “ulov”.
U predlošku ćemo koristiti ugrađene varijable. Detaljnije o njima možete se upoznati u gore spomenutom u odjeljku .
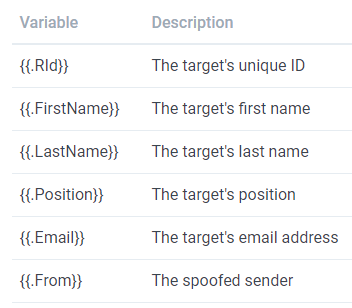
Za početak učitajmo sljedeći tekst:
{{.FirstName}},

Lozinka za {{.Email}} je istekao. Molimo resetirajte svoju lozinku ovdje.

Hvala,
IT Tim
Prema tome, automatski će se umetnuti ime korisnika (prema ranije zadanom stavku “New Group”) i navesti njegova e-mail adresa.
Dalje treba navesti link na našu phishing stranicu. Za to ćemo u tekstu označiti riječ “here” i odabrati opciju «Link» na kontrolnoj ploči.
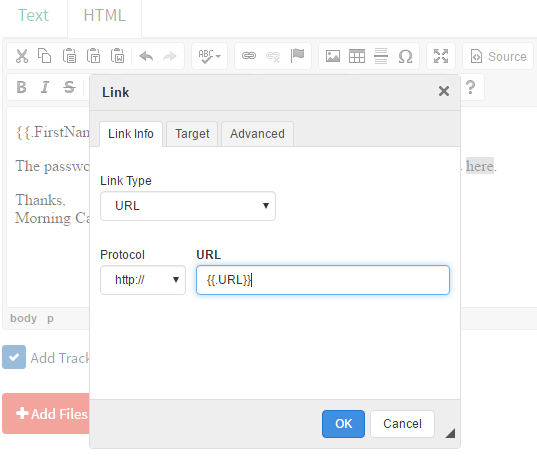
Kao URL navodimo ugrađenu varijablu {{.URL}}, koju ćemo popuniti kasnije. Ona će se automatski ugraditi u tekst phishing e-pošte.
Prije spremanja predloška, ne zaboravite uključiti opciju «Add Tracking Image». To će dodati medijski element veličine 1×1 piksel, koji će pratiti otvaranje e-pošte od strane korisnika.
Dakle, ostalo je malo, ali prije toga rezimirajmo obavezne korake nakon prijave na portal Gophish:
Stvoriti profil pošiljatelja;
Stvoriti grupu za slanje, gdje treba navesti korisnike;
Stvoriti predložak phishing e-pošte.
Slažete se, postavljanje nije trajalo dugo i gotovo smo spremni za pokretanje naše kampanje. Ostaje dodati phishing stranicu.
Stvaranje phishing stranice
Idite na karticu “Landing Pages”.
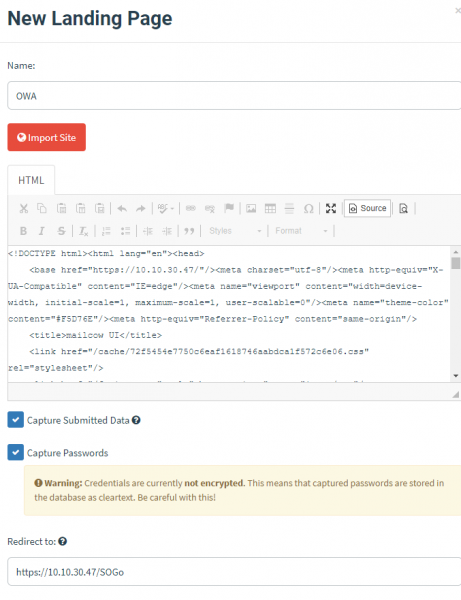
Bit ćemo traženi da navedemo ime objekta. Postoji mogućnost uvoza izvornog web-sajta. U našem primjeru pokušao sam naznačiti radni web-portalu poštanskog servera. Stoga je importiran kao HTML kod (iako ne u potpunosti). Slijede zanimljive opcije za hvatanje unesenih korisničkih podataka:
Capture Submitted Data. Ako odabrana stranica web-sajta sadrži različite obrasce za unos, svi podaci bit će pohranjeni.
Capture Passwords — hvatanje unesenih lozinki. Podaci se pohranjuju u GoPhish Bazi podataka bez enkripcije, onako kako jesu.
Dodatno možemo koristiti opciju “Redirect to”, koja će preusmjeriti korisnika na određenu stranicu nakon unosa vjerodajnica. Podsjećam, postavili smo scenarij kada se korisniku nudi promjena lozinke za korporativnu poštu. Da bi to učinio, nudi mu se lažna stranica portala za prijavu pošte, nakon čega se korisnika može poslati na bilo koji dostupni resurs tvrtke.
Ne zaboravite spremiti ispunjenu stranicu i idemo u odjeljak «New Campaign».
Pokretanje hvatanja GoPhish
Unijeli smo sve potrebne podatke. U kartici «New Campaign» kreirat ćemo novu kampanju.
Pokretanje kampanje
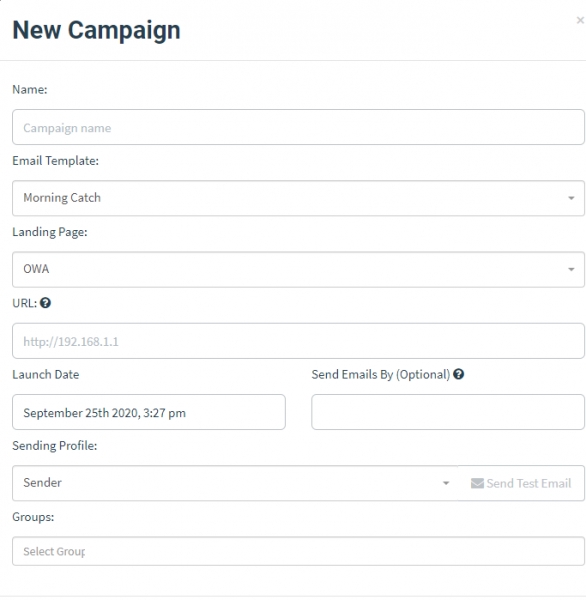
Gdje:
Name
Ime kampanje
Email Template
Šablon poruke
Landing Page
Phishing stranica
URL
IP vašeg GoPhish servera (treba imati mrežnu pristupačnost s hostom žrtve)
Launch Date
Datum početka kampanje
Send Emails By
Datum završetka kampanje (slanje se ravnomjerno raspoređuje)
Sending Profile
Profil pošiljatelja
Grupe
Grupa primatelja
Nakon početka, uvijek možemo pregledati statistiku koja prikazuje: poslane poruke, otvorene poruke, klikove na linkove, ostavljene podatke, prebacivanje u spam.
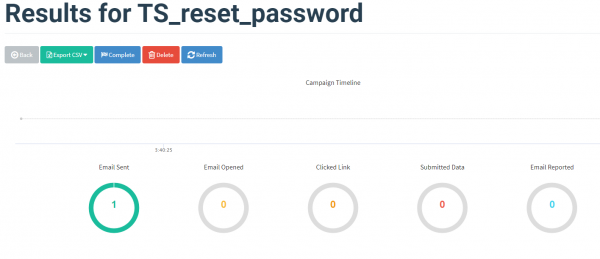
Iz statistike vidimo da je 1 poruka poslana, provjerimo poštu sa strane primatelja:
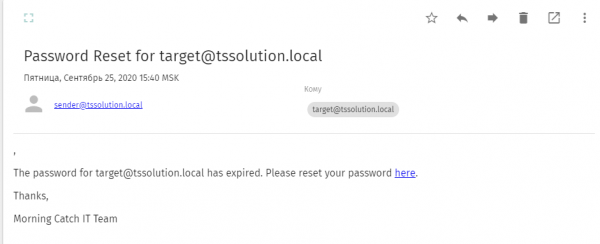
Zaista, žrtva je uspješno primila phishing e-mail s molbom da klikne na link za promjenu lozinke za korporativni račun. Izvršavamo zatražene radnje, vraća nas na stranicu Landing Pages, kakva je statistika?
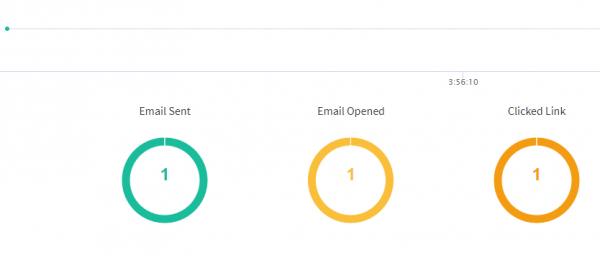
Na kraju, naš korisnik je kliknuo na phishing link, gdje je potencijalno mogao ostaviti podatke o svom računu.
Napomena autora: proces unosa podataka nije bilježen zbog upotrebe testnog uzorka, ali takva opcija postoji. U tom slučaju, sadržaj se ne šifrira i pohranjuje se u GoPhish Bazu podataka, imajte to na umu.
Umjesto zaključka
Danas smo razgovarali o važnoj temi automatiziranog obučavanja zaposlenika s ciljem zaštite od phishing napada i razvijanja IT pismenosti. Kao dostupno rješenje postavljen je Gophish, koji se pokazao dobrim u odnosu između vremena postavljanja i rezultata. Uz pomoć ovog pristupačnog alata moći ćete testirati svoje zaposlenike i sastaviti izvještaje o njihovom ponašanju. Ako vas zanima ovaj proizvod, nudimo pomoć pri njegovom postavljanju i provođenju audita vaših zaposlenika (sales@tssolution.ru).
Međutim, ne namjeravamo se zadržati samo na pregledu jednog rješenja i planiramo nastaviti ciklus u kojem ćemo pričati o Enterprise rješenjima za automatizaciju procesa obuke i kontrolu sigurnosti zaposlenika. Ostanite s nama i budite oprezni!
Izvor: habr.com
