

Pozdrav svima! Ovaj članak će biti posvećen pregledu funkcionalnosti VPN-a u proizvodu Sophos XG Firewall. U prethodnom smo obradili kako besplatno dobiti ovo rešenje za zaštitu kućne mreže s punom licencom. Danas ćemo govoriti o VPN funkcionalnosti koja je ugrađena u Sophos XG. Pokušat ću objasniti šta ovaj proizvod može, kao i dati primjere podešavanja IPSec Site-to-Site VPN i korisničkog SSL VPN-a. Dakle, krenimo s pregledom.
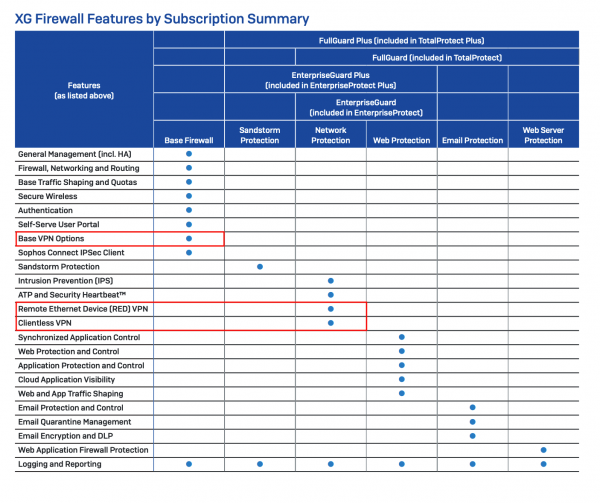
Prvo, pogledajmo tabelu licenciranja:
O tome kako se licencira Sophos XG Firewall možete pročitati ovde:
No, u ovom članku nas zanimaju samo oni stavci koji su istaknuti crvenom bojom.
Osnovna funkcionalnost VPN-a uključena je u osnovnu licencu i nabavlja se samo jednom. Ovo je doživotna licenca koja ne zahteva obnavljanje. U modul Base VPN Options uključeno je:
Site-to-Site:
- SSL VPN
- IPSec VPN
Remote Access (klijentski VPN):
- SSL VPN
- IPsec Clientless VPN (s besplatnom korisničkom aplikacijom)
- L2TP
- PPTP
Kao što vidimo, podržavaju se svi popularni protokoli i tipovi VPN konekcija.
Takođe, u Sophos XG Firewall postoji još dva tipa VPN konekcija koja nisu uključena u osnovnu pretplatu. To su RED VPN i HTML5 VPN. Ove VPN konekcije su deo pretplate Network Protection, što znači da je za korišćenje ovih tipova potrebna aktivna pretplata koja uključuje i funkcionalnost zaštite mreže – IPS i ATP module.
RED VPN — to je proprietarni L2 VPN od kompanije Sophos. Ovaj tip VPN veze ima niz prednosti u odnosu na Site-to-site SSL ili IPSec prilikom podešavanja VPN-a između dva XG. Za razliku od IPSec-a, RED tunel stvara virtuelni interfejs na oba kraja tunela, što pomaže prilikom rešavanja problema, a za razliku od SSL-a, taj virtuelni interfejs je potpuno prilagodljiv. Administrator ima potpunu kontrolu nad podsvešću unutar RED tunela, što olakšava rešavanje problema rutiranja i sukoba podsveća.
HTML5 VPN ili Clientless VPN - Specifičan tip VPN-a koji omogućava pristup servisima putem HTML5 direktno u pretraživaču. Tipovi servisa koje možete podesiti:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Međutim, treba imati na umu da se ovaj tip VPN-a koristi samo u posebnim slučajevima i preporučuje se, gde god je to moguće, koristiti tipove VPN-a sa gornjih lista.
Praksa
Razmotrićemo u praksi kako podesiti nekoliko od ovih tipova tunela, posebno: Site-to-Site IPSec i SSL VPN Remote Access.
Site-to-Site IPSec VPN
Počnimo s postavljanjem Site-to-Site IPSec VPN tunela između dva Sophos XG Firewall. Iza zavjese koristi se strongSwan, što omogućava povezivanje s bilo kojim usmjerivačem koji podržava IPSec.
Može se koristiti jednostavni i brzi čarobnjak za postavku, ali ćemo se odlučiti za opći pristup kako bismo na temelju ovog vodiča uskladili Sophos XG s bilo kojom opremom putem IPSec.
Otvorimo prozor za postavke politika:
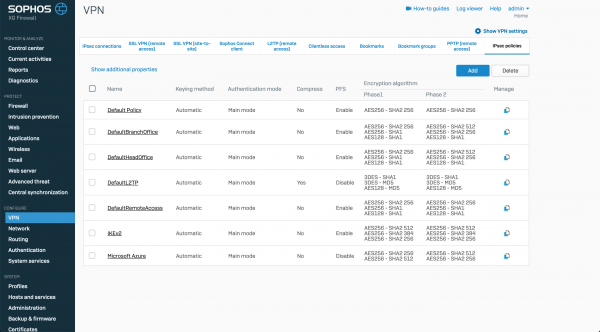
Kao što vidimo, već postoje unaprijed postavljene postavke, ali mi ćemo kreirati svoje.
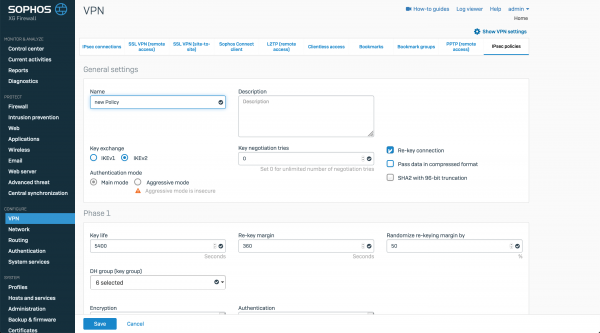
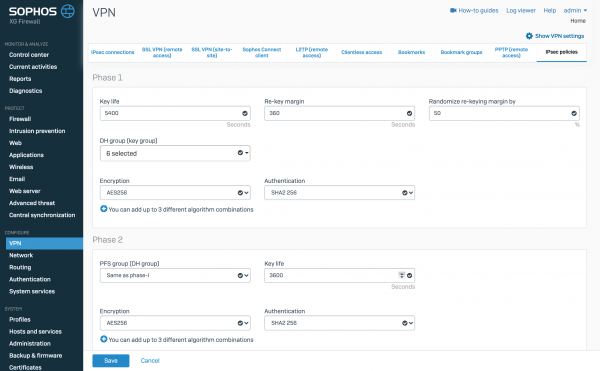
Postavićemo parametre šifriranja za prvu i drugu fazu i spremiti politiku. Na sličan način, izvršavamo iste korake na drugom Sophos XG-u i prelazimo na postavljanje samog IPSec tunela.
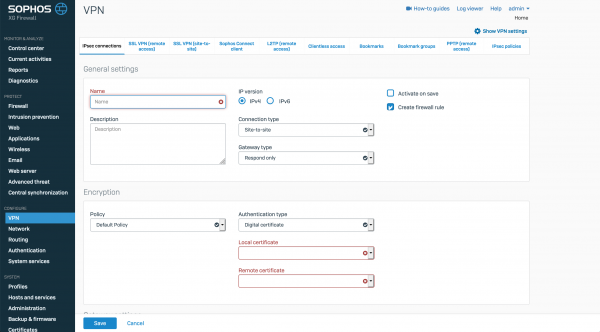
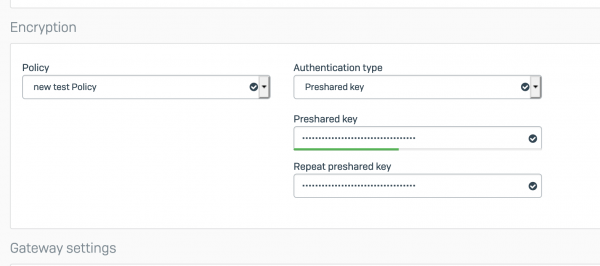
Unosimo naziv, način rada i postavljamo parametre šifriranja. Kao primjer, koristićemo Preshared Key.
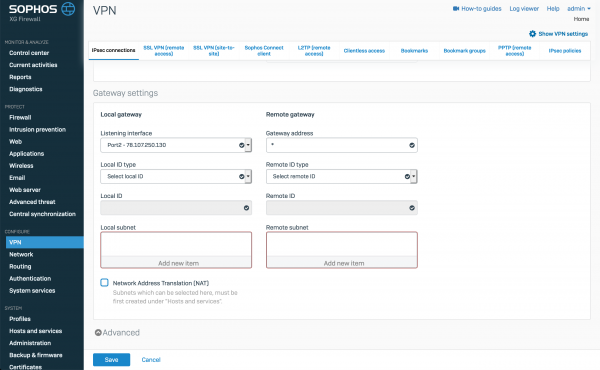
i navodimo lokalne i udaljene podmreže.
Naša veza je uspostavljena.
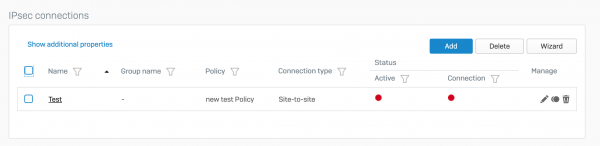
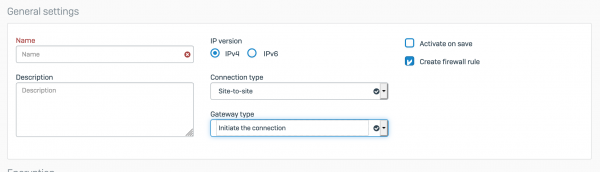
Na sličan način, izvršavamo iste postavke na drugom Sophos XG-u, osim načina rada, tamo ćemo postaviti Initiate the connection.
Sada imamo dva postavljena tunela. Potom, trebamo ih aktivirati i pokrenuti. To se radi vrlo jednostavno, potrebno je pritisnuti crvenu točku ispod riječi Active da bismo aktivirali, a zatim crvenu točku ispod Connection da bismo pokrenuli vezu.
Ako vidimo ovakvu sliku:
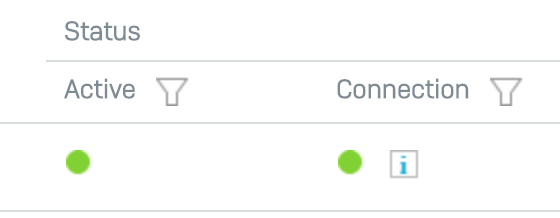
To znači da naš tunel radi ispravno. Ako drugi indikator svijetli crvenom ili žutom bojom, nešto nije ispravno postavljeno u politikama šifriranja ili lokalnim i udaljenim podmrežama. Podsjećam, postavke trebaju biti ogledalne.
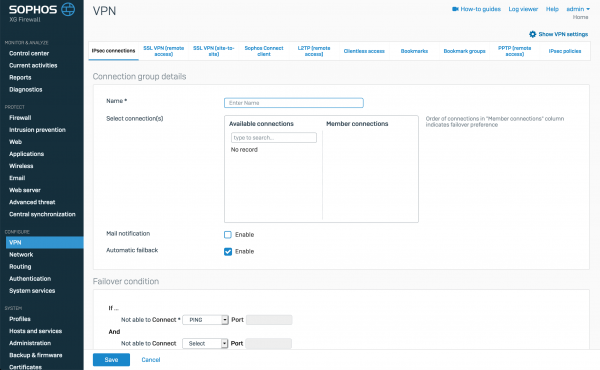
Osobno želim istaknuti da se iz IPSec tunela mogu stvoriti Failover grupe za otpornost na kvarove:
Remote Access SSL VPN
Pređimo na Remote Access SSL VPN za korisnike. Iza zavjese radi standardni OpenVPN. To omogućuje korisnicima povezivanje putem bilo kojeg klijenta koji podržava .ovpn konfiguracijske datoteke (na primjer, standardni klijent za povezivanje).
Za početak, potrebno je postaviti politike OpenVPN poslužitelja:
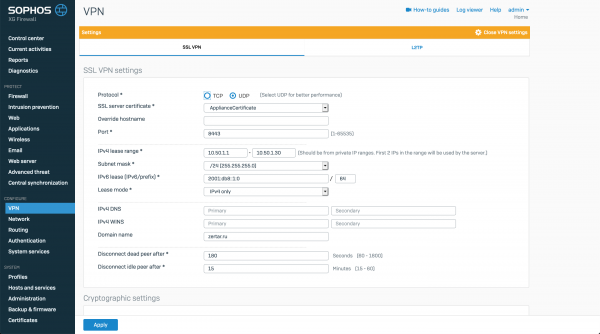
Odrediti transport za povezivanje, postaviti port, raspon IP adresa za povezane udaljene korisnike.
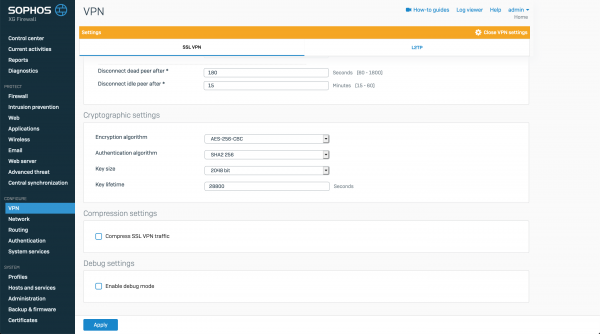
Također, mogu se odrediti postavke šifriranja.
Nakon postavljanja poslužitelja, prelazimo na postavljanje klijentskih veza.
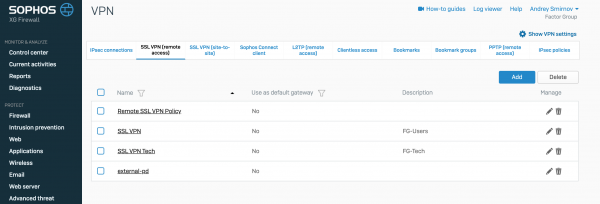
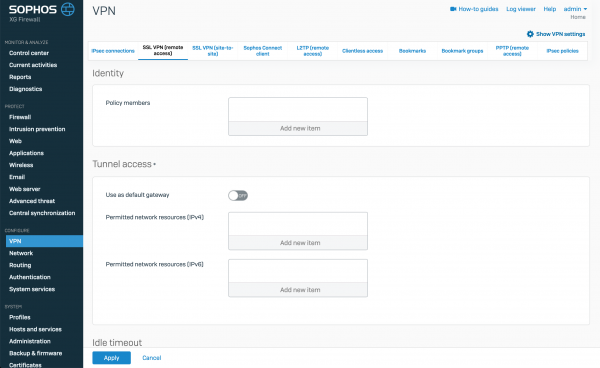
Svako pravilo za povezivanje na SSL VPN kreira se za grupu ili za pojedinačnog korisnika. Svaki korisnik može imati samo jednu politiku povezivanja. Od zanimljivih postavki, za svako od tih pravila može se odrediti pojedinačne korisnike koji će koristiti ovu postavku ili grupu iz AD, moguće je označiti kutiju da se sav promet obavija u VPN tunel ili navesti dostupne IP adrese, podmreže ili FQDN imena za korisnike. Na osnovu ovih politika automatski će biti kreiran .ovpn profil sa postavkama za klijenta.
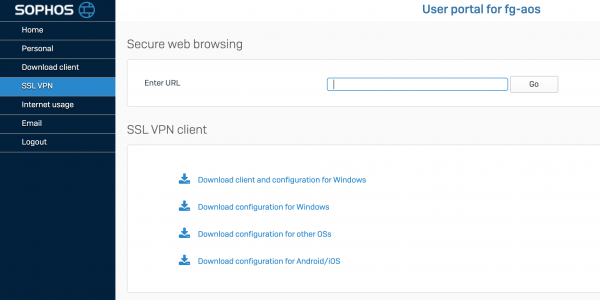
Korištenjem korisničkog portala, korisnik može preuzeti kako .ovpn datoteku s postavkama za VPN klijenta, tako i instalacijski program VPN klijenta s ugrađenom datotekom za postavke povezivanja.
Zaključak
U ovom članku kratko smo se osvrnuli na funkcionalnost VPN-a u proizvodu Sophos XG Firewall. Pogledali smo kako konfigurirati IPSec VPN i SSL VPN. Ovo nije potpuni popis onoga što ovo rješenje može. U sljedećim člancima pokušat ću napraviti pregled RED VPN-a i pokazati kako to izgleda u samom rješenju.
Hvala vam na vremenu.
Ako imate bilo kakvih pitanja o komercijalnoj verziji XG Firewall-a, možete se obratiti nama — kompaniji , distributeru Sophosa. Dovoljno je napisati u slobodnoj formi na .
Izvor: habr.com
