

Antivirusne tvrtke, stručnjaci za kibernetičku sigurnost i entuzijasti postavljaju u internet sustave mamce - honeypotove kako bi 'uhvatili' nove varijante virusa ili otkrili neobične hakerske taktike. Honeypotovi su postali toliko uobičajeni da su kibernetički kriminalci razvili svojevrsni imunitet: brzo prepoznaju da je pred njima zamka i jednostavno je ignoriraju. Kako bismo istražili taktiku modernih hakera, stvorili smo realistično honeypot rješenje koje je devet mjeseci bilo online, privlačeći razne napade. O tome kako je to bilo, pišemo u našem istraživanju ''. Neki podaci iz istraživanja nalaze se u ovom postu.
Razvoj honeypota: kontrolna lista
Glavni cilj pri stvaranju naše superzamke bio je spriječiti otkrivanje od strane hakera koji su pokazali interes. Za to je bilo potrebno napraviti opsežan rad:
- Stvoriti realističnu legendu o tvrtki, uključujući imena i fotografije zaposlenika, brojeve telefona i e-mail adrese.
- Osmišljavanje i implementacija industrijske infrastrukture usklađene s legendom o djelatnosti naše tvrtke.
- Odrediti koje mrežne usluge će biti dostupne vani, a pritom ne pretjerivati s otvaranjem ranjivih portova kako to ne bi izgledalo kao zamka za naivne.
- Organizirati vidljivost curenja informacija o ranjivom sustavu i proširiti te informacije među potencijalnim napadačima.
- Implementirati neprimjetno praćenje radnji hakera unutar infrastrukture zamke.
A sada o svemu redom.
Stvaramo legendu
Kibernetički kriminalci već su se navikli na mnoštvo honeypotova, pa najnapredniji među njima provode dubinska istraživanja svake ranjive infrastrukture kako bi se uvjerili da to nije zamka. Iz istog razloga težili smo postići ne samo realističnost honeypota iz perspektive dizajna i tehničkih aspekata, nego i stvoriti dojam stvarne kompanije.
Stavljajući se u poziciju hipotetskog kulhakera, razvili smo algoritam za provjeru koji bi mogao razlikovati stvarni sustav od zamke. Uključivao je pretraživanje IP adresa tvrtke u reputacijskim sustavima, reverzno istraživanje povijesti IP adresa, pretraživanje imena i ključnoh riječi povezanih s tvrtkom, kao i njezinim protivnicima i mnogim drugim stvarima. Na kraju je legenda ispala prilično uvjerljiva i privlačna.
Odlučili smo pozicionirati tvornicu-zamku kao mali butik industrijskog prototipiranja, koji radi za vrlo velike anonimne klijente iz vojnog i zrakoplovnog sektora. To nas je oslobodilo pravnih komplikacija vezanih uz korištenje postojećeg brenda.
Sljedeće što smo trebali učiniti bilo je smisliti viziju, misiju i naziv organizacije. Odlučili smo da će naša tvrtka biti startup s malim brojem zaposlenika, od kojih je svaki osnivač. To je dodalo uvjerljivosti legendi o specijalizaciji našeg poslovanja, što mu omogućuje rad s delikatnim projektima za velike i važne naručitelje. Željeli smo da naša tvrtka izgleda slabo s aspekta cyber sigurnosti, ali da bude očito da radimo s važnim aktivama u ciljnim sustavima.
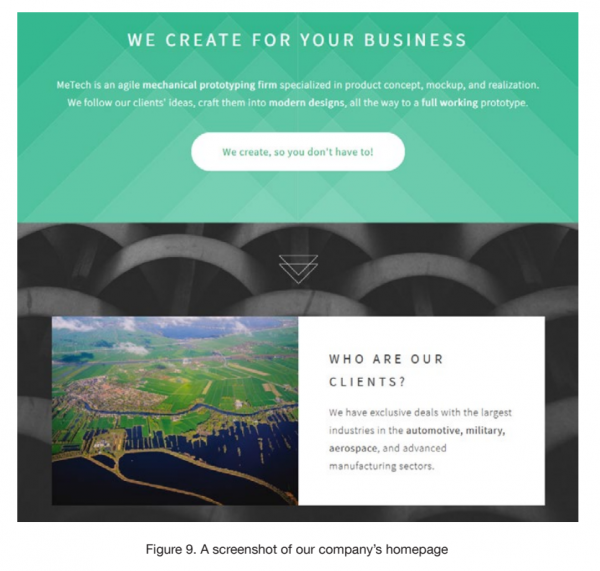
Snimka zaslona stranice honipota MeTech. Izvor: Trend Micro
Kao naziv tvrtke odabrali smo riječ MeTech. Stranicu smo izradili koristeći besplatan predložak. Slike smo preuzeli iz fotobanki, koristeći najmanje popularne i doradili ih kako bismo ih učinili manje prepoznatljivima.
Željeli smo da tvrtka izgleda stvarno, pa smo trebali dodati zaposlenike s profesionalnim vještinama koje odgovaraju profilu aktivnosti. Smislili smo imena i identitete, a zatim pokušali odabrati slike iz fotobanki prema etničkoj pripadnosti.
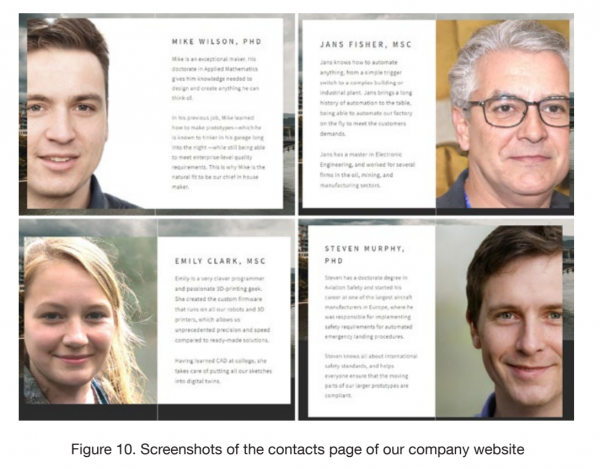
Snimka zaslona stranice honipota MeTech. Izvor: Trend Micro
Kako nas ne bi otkrili, tražili smo grupne fotografije dobre kvalitete, iz kojih bismo mogli odabrati potrebna lica. Međutim, odustali smo od te opcije, jer bi potencijalni hakera mogao iskoristiti reverzni pretraživač slika i otkriti da naši „zaposlenici“ žive samo u fotobankama. Na kraju smo koristili fotografije nepostojećih ljudi, stvorene uz pomoć neuronskih mreža.
Objavljeni profili zaposlenika na web stranici sadržavali su važne informacije o njihovim tehničkim vještinama, no izbjegavali smo navođenje konkretnih obrazovnih institucija i gradova.
Za postavljanje e-mail adresa koristili smo server hosting pružatelja, a zatim iznajmili nekoliko telefonskih brojeva u SAD-u i spojili ih u virtualnu PBX s govornim izbornikom i automatskim odgovaračem.
Infrastruktura honeypota
Kako bismo izbjegli otkrivanje, odlučili smo se koristiti kombinaciju pravog industrijskog hardvera, fizičkih računala i zaštićenih virtualnih mašina. Da unaprijed kažemo, rezultat naših napora provjerili smo pomoću pretraživača Shodan, i on je pokazao da honeypot izgleda kao prava industrijska sustava.
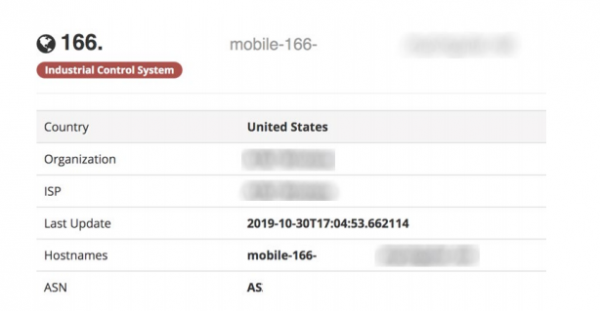
Rezultat skeniranja honeypota putem Shodan-a. Izvor: Trend Micro
Kao 'hardver' za našu zamku koristili smo četiri PLC-a:
- Siemens S7-1200,
- dva AllenBradley MicroLogix 1100,
- Omron CP1L.
Ovi PLC-ovi su odabrani zbog njihove popularnosti na svjetskom tržištu sustava upravljanja. Osim toga, svaki od ovih kontrolera koristi svoj protokol, što nam je omogućilo testiranje koji će PLC biti češće napadani i hoće li nekoga uopće zanimati.
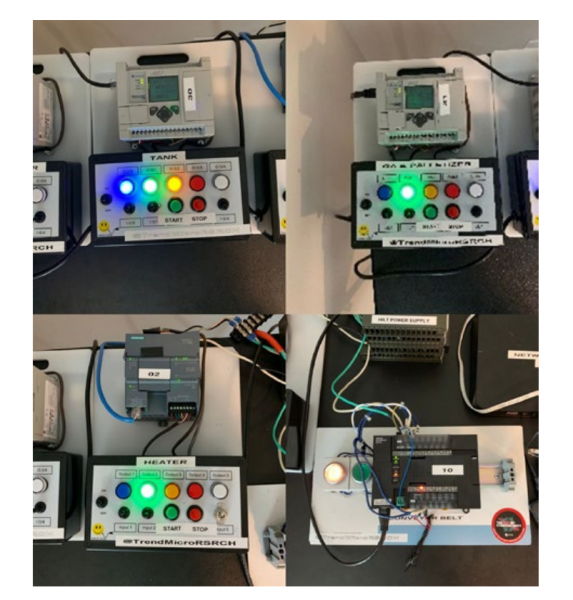
Oprema naše 'tvornice'-zamke. Izvor: Trend Micro
Nismo samo postavili uređaje i spojili ih na internet. Svaki kontroler smo programirali za izvršavanje zadataka, među kojima su bili
- miješanje,
- upravljanje plamenikom i transportnom trakom,
- paletizacija uz pomoć robotskog manipulatora.
Kako bi proizvodni proces bio realističan, programirali smo logiku za nasumične promjene povratnih informacija, simulaciju pokretanja i zaustavljanja motora, uključivanje i isključivanje plamenika.
Na našoj tvornici bilo je tri virtualna računala i jedno fizičko. Virtualci su korišteni za upravljanje tvornicom, robotom paletizerom i kao radno mjesto inženjera programera PLC-a. Fizičko računalo radilo je kao datotečni server.
Osim praćenja napada na PLC-ove, željeli smo pratiti stanje programa učitanih na naše uređaje. Zbog toga smo stvorili sučelje koje je omogućilo brzo određivanje na koji su način modificirana stanja naših виртуалnih izvršnih mehanizama i postavki. Već u fazi planiranja otkrili smo da je mnogo lakše to ostvariti putem upravljačkog programa nego direktnim programiranjem logike kontrolera. Sučelju za upravljanje uređajima našeg honeypota otvorili smo pristup putem VNC-a bez lozinke.
Industrijski roboti su ključna komponenta modernog pametnog proizvodstva. U tom smislu odlučili smo dodati robota i ARM za njegovo upravljanje u opremu naše tvornice zamke. Kako bismo učinili 'tvornicu' realističnijom, na ARM-u za upravljanje instalirali smo pravi softver koji inženjeri koriste za grafičko programiranje logike robota. Budući da se industrijski roboti obično nalaze u izoliranoj unutarnjoj mreži, odlučili smo ostaviti nezaštićen pristup VNC-u samo za ARM upravljanja.
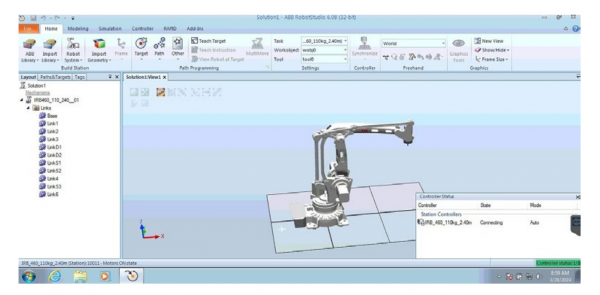
Okruženje RobotStudio s 3D modelom našeg robota. Izvor: Trend Micro
Na virtualnoj mašini s ARM-om za upravljanje robotom instalirali smo programsko okruženje RobotStudio od ABB Robotics. Nakon podešavanja RobotStudija, otvorili smo u njemu datoteku simulacije s našim robotom tako da se njegova 3D slika može vidjeti na ekranu. Kao rezultat toga, Shodan i drugi pretraživači, otkrivajući nezaštićeni VNC poslužitelj, dobit će ovu sliku s ekrana i prikazati je onima koji traže industrijske robote s otvorenim pristupom upravljanju.
Svrha takve pozornosti na detalje bila je stvoriti privlačan i maksimalno realističan cilj za napadače, koji bi, otkrivši ga, ponovo i ponovo dolazili k njemu.
ARM inženjera
Za programiranje logike PLC-a dodali smo inženjersko računalo u infrastrukturu. Na njemu je instaliran industrijski softver za programiranje PLC-a:
- TIA Portal za Siemens,
- MicroLogix za kontroler Allen-Bradley,
- CX-One za Omron.
Odlučili smo da radno mjesto inženjera neće biti dostupno izvan mreže. Umjesto toga, postavili smo isti lozinku za administratorski račun kao i za dostupne putem interneta ARM za upravljanje robotom i ARM za upravljanje tvornicom. Ova konfiguracija je dovoljno uobičajena u mnogim kompanijama.
Nažalost, unatoč svim našim naporima, nijedan napadač nije uspio doći do ARM inženjera.
Datotečni poslužitelj
Bio nam je potreban kao mamac za napadače i kao sredstvo za izradu sigurnosnih kopija naših vlastitih 'radova' u tvornici-mamcu. To nam je omogućilo da razmjenjujemo datoteke s našim honeypotom putem USB uređaja, ne ostavljajući tragove u mreži mamca. Kao operacijski sustav za datotečni poslužitelj instalirali smo Windows 7 Pro, u kojem smo napravili zajedničku mapu dostupnu za čitanje i pisanje svakome.
Isprva nismo stvorili nikakvu hijerarhiju mapa i dokumenata na datotečnom poslužitelju. Međutim, kasnije smo otkrili da napadači aktivno proučavaju ovu mapu, pa smo odlučili napuniti je raznim datotekama. U tu svrhu napisali smo python skriptu koja je stvarala datoteku slučajne veličine s jednim od zadanih ekstenzija, formirajući ime na temelju rječnika.
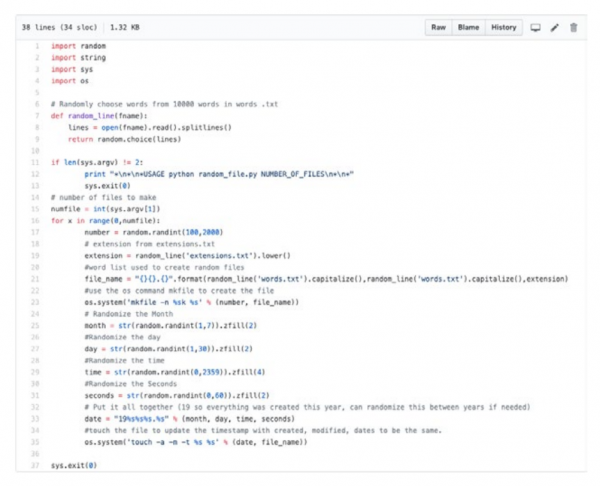
Skripta za generiranje privlačnih imena datoteka. Izvor: Trend Micro
Nakon pokretanja skripte dobili smo željeni rezultat u obliku mape ispunjene datotekama s vrlo zanimljivim imenima.
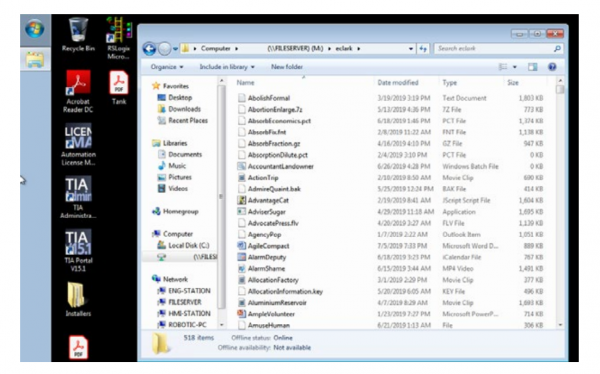
Rezultat rada skripte. Izvor: Trend Micro
Okruženje za praćenje
Potrošivši toliko truda na stvaranje realistične tvrtke, jednostavno nismo mogli priuštiti da se otkrijemo u okruženju za praćenje naših 'posjetitelja'. Trebali smo dobivati sve podatke u realnom vremenu na način da napadači ne primijete da ih netko promatra.
To smo realizirali koristeći četiri USB-Ethernet adaptera, četiri Ethernet razdjeljnika SharkTap, Raspberry Pi 3 i veliki vanjski disk. Naša mrežna shema izgledala je ovako:
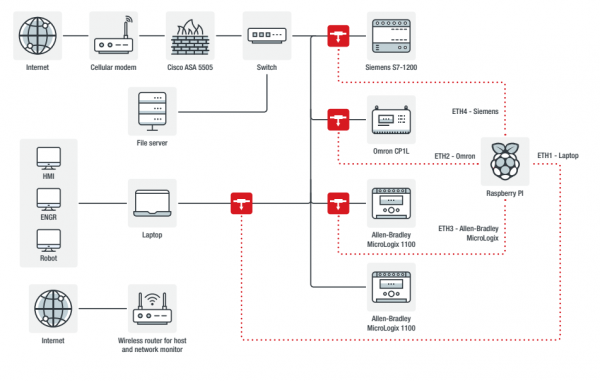
Shema mreže honeypota s opremom za praćenje. Izvor: Trend Micro
Tri razdjeljnika SharkTap smjestili smo tako da nadgledaju sav vanjski promet prema PLC-ima dostupnim samo iz interne mreže. Četvrti SharkTap pratio je promet gostiju ranjive virtualne mašine.
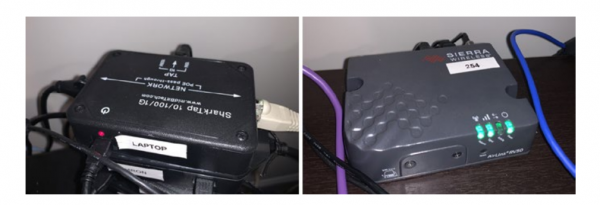
Ethernet razdjeljnik SharkTap i usmjerivač Sierra Wireless AirLink RV50. Izvor: Trend Micro
Raspberry Pi je dnevno prikupljao promet. Internet smo organizirali pomoću mobilnog usmjerivača Sierra Wireless AirLink RV50, koji se često koristi u industrijskim postrojenjima.
Nažalost, ovaj usmjerivač nije omogućavao selektivno blokiranje napada koji nisu odgovarali našim planovima, pa smo u mrežu dodali vatrozid Cisco ASA 5505 u prozirnom modu, kako bismo izvršili blokade s minimalnim utjecajem na mrežu.
Analiza prometa
Tshark i tcpdump su prikladni za brzo rješavanje trenutnih pitanja, ali u našem slučaju njihove mogućnosti nisu bile dovoljne, s obzirom na to da smo imali nekoliko gigabajta prometa koje je analiziralo više osoba. Iskoristili smo open-source analizator Moloch, koji je razvila AOL. Funkcionalno je usporediv s Wiresharkom, ali ima više mogućnosti za suradnju, opisivanje i označavanje paketa, izvođenje i druge zadatke.
Budući da nismo htjeli obrađivati prikupljene podatke na računalima honeypota, PCAP dumpovi su se svakodnevno izvozili u AWS skladište, odakle smo ih zatim uvozili na stroj s Molochom.
Zapisivanje ekrana
Kako bismo dokumentirali radnje hakera u našem honeypotu, napisali smo skriptu koja je u zadanom intervalu snimala slike virtualnog računala i, uspoređujući ih s prethodnom slikom, utvrđivala je događa li se što ili ne. Kada je aktivnost otkrivena, skripta je uključila snimanje ekrana. Ovaj pristup se pokazao najefikasnijim. Također smo pokušali analizirati VNC promet iz PCAP dumpa kako bismo razumjeli koje su promjene nastale u sustavu, ali je na kraju implementirano snimanje ekrana bilo jednostavnije i preglednije.
Praćenje VNC sesija
Za to smo koristili Chaosreader i VNCLogger. Obe alate izvode pritiske tipki iz PCAP dumpa, ali VNCLogger se bolje nosi s tipkama poput Backspace, Enter, Ctrl.
VNCLogger ima dva nedostatka. Prvi: može izvući tipke samo 'slušajući' promet na sučelju, pa smo morali simulirati VNC sesiju za nju koristeći tcpreplay. Drugi nedostatak VNCLogger-a zajednički je s Chaosreader-om: oboje ne prikazuju sadržaj međuspremnika. Zato smo se morali poslužiti Wireshark-om.
Mamimo hakere
Stvorili smo honeypot kako bi ga napali. Da bismo to postigli, inscenirali smo curenje informacija za privlačenje pažnje potencijalnih hakerâ. Na honeypotu su bili otvoreni sljedeći portovi:
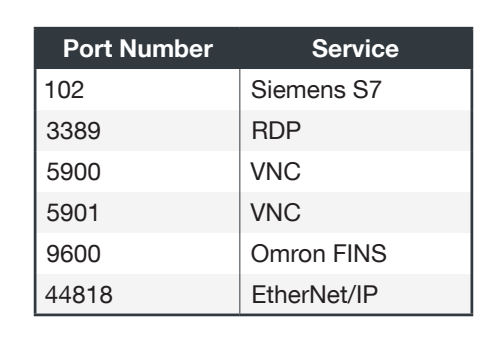
Port RDP smo morali zatvoriti ubrzo nakon početka rada, jer su velike količine skenirajućeg prometa izazvale probleme s performansama u našoj mreži.
VNC terminali su prvo radili u režimu "samo pregled" bez lozinke, a zatim smo ih "greškom" prebacili u režim potpunog pristupa.
Da bismo privukli napadače, postavili smo dva posta s "procijenjenim" informacijama o dostupnom industrijskom sustavu na PasteBin.
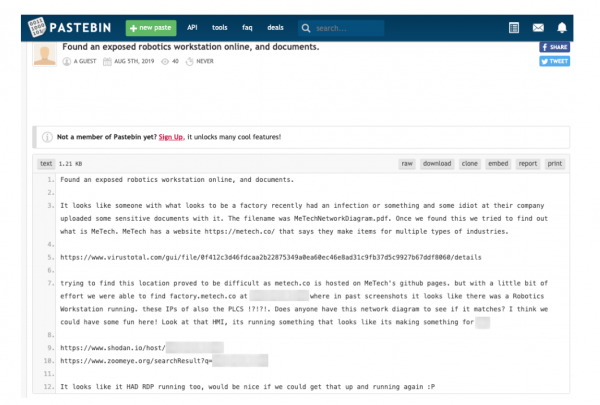
Jedan od postova objavljenih na PasteBin kako bi privukao napade. Izvor: Trend Micro
Napadi
Honeypot je bio online oko sedam mjeseci. Prvi napad dogodio se mjesec dana nakon što je honeypot postavljen online.
Skenere
Bilo je puno prometa od skenera poznatih kompanija — ip-ip, Rapid, Shadow Server, Shodan, ZoomEye i drugih. Bilo ih je toliko da smo ih morali isključiti IP adrese iz analize: 610 od 9452 ili 6,45% svih jedinstvenih IP adresa pripadalo je sasvim legitimnim skenerima.
Prevaranti
Jedan od najvećih rizika s kojima smo se suočili je korištenje našeg sustava u kriminalne svrhe: za kupovinu pametnih telefona putem računa korisnika, realizaciju milja zrakoplovnih kompanija putem poklon kartica i druge vrste prevarâ.
Rudari
Jedan od prvih posjetitelja našeg sustava bio je rudar. Na njega je učitao softver za rudarenje Monero. Teško da bi mogao mnogo zaraditi na našem specifičnom sustavu zbog niskih performansi. Međutim, ako bi se okupilo nekoliko desetaka ili čak stotina takvih sustava, to bi moglo biti prilično isplativo.
Ransomware
Tijekom rada honeypota, dvaput smo se susreli s pravim ransomware virusima. U prvom slučaju to je bio Crysis. Njegovi operateri su ušli u sustav putem VNC-a, ali su potom instalirali TeamViewer i putem njega izvšavali daljnje radnje. Čekajući ransom poruku s zahtjevom za otkup od 10 tisuća dolara u BTC-u, stupili smo u komunikaciju s criminalcima, tražeći da dešifriraju jedan od naših datoteka. Ispunili su molbu i ponovili zahtjev za otkup. Uspjeli smo se dogovoriti na 6 tisuća dolara, nakon čega smo jednostavno ponovno instalirali sustav na virtualku jer smo dobili sve potrebne informacije.
Drugi ransomware bio je Phobos. Haker koji ga je instalirao pregledavao je sustav datoteka honeypota i skenirao mrežu tijekom sat vremena, a zatim ipak instalirao ransomware.
Treći napad ransomwarea bio je lažan. Nepoznatni 'haker' preuzeo je datoteku haha.bat na naš sustav, nakon čega smo neko vrijeme promatrali kako pokušava pokrenuti datoteku. Jedan od pokušaja bio je promijeniti naziv haha.bat u haha.rnsmwr.
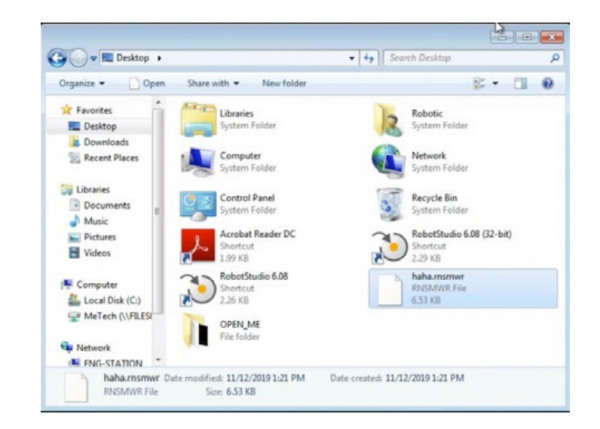
'Haker' povećava štetnost bat datoteke mijenjajući njezinu ekstenziju u .rnsmwr. Izvor: Trend Micro
Kada se batnik konačno počeo pokretati, 'haker' ga je uredio, povećavši otkupninu s 200 na 750 dolara. Nakon toga je 'enkriptiralo' sve datoteke, ostavilo na radnoj površini poruku o otkupu i isparilo, promijenivši lozinke na našem VNC-u.
Nakon nekoliko dana haker se vratio i kako bi nas podsjetio na sebe, pokrenuo je batnik koji je otvarao mnoga prozora s pornografskom stranicom. Čini se da je na taj način pokušavao privući pažnju na svoj zahtjev.
Zaključci
Tijekom istraživanja otkriveno je da, čim su informacije o ranjivosti objavljene, honeypot je privukao pažnju, pri čemu je aktivnost rasla iz dana u dan. Kako bi mamac privukao pozornost, bilo je potrebno dopustiti brojne sigurnosne povrede naše izmišljene tvrtke. Nažalost, takva situacija nije rijetkost među mnogim stvarnim tvrtkama koje nemaju stalne IT i sigurnosne zaposlenike.
Općenito, organizacije trebaju primjenjivati princip minimalnih privilegija, dok smo mi implementirali njegovu potpunu suprotnost kako bismo privukli napadače. Što su duže trajali naši nadzori nad napadima, to su postajali složeniji u usporedbi sa standardnim metodama testiranja provale.
I najvažnije: svi ovi napadi bi propali da su pri postavljanju mreže implementirane odgovarajuće sigurnosne mjere. Organizacije trebaju osigurati da im oprema i komponente industrijske infrastrukture ne budu dostupni s interneta, kao što smo to posebno učinili u našoj zamci.
Iako nismo zabilježili nijedan napad na ARM inženjera, unatoč korištenju iste lozinke lokalnog administratora na svim računalima, važno je izbjegavati takvu praksu kako bismo smanjili mogućnost upada. Na kraju, slaba sigurnost predstavlja dodatnu priliku za napad na industrijske sustave koji već dugo privlače pažnju cyber kriminalaca.
Izvor: habr.com
