

 Minimizacija rizika korištenja DoH i DoT
Zaštita od DoH i DoT
Kontrolirate li svoj DNS promet? Organizacije ulažu puno vremena, novca i truda u osiguranje sigurnosti svojih mreža. Međutim, jedno od područja koje često ostaje neprimijećeno je DNS.
Dobar pregled rizika povezanih s DNS-om je na konferenciji Infosecurity.
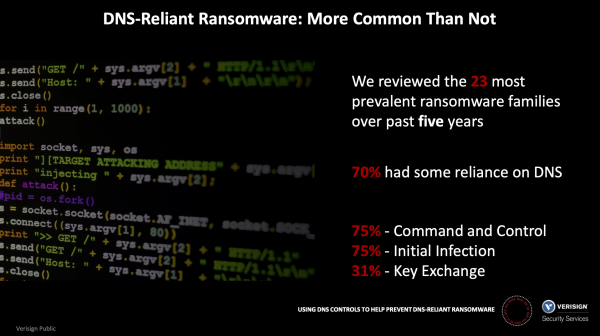 31% ispitivanih klasa zlonamjernih programa koristilo je DNS za razmjenu ključeva. Zaključci istraživanja
31% ispitivanih klasa zlonamjernih programa koristilo je DNS za razmjenu ključeva.
Problematika je ozbiljna. Prema istraživačkoj laboratoriji Palo Alto Networks Unit 42, otprilike 85% zlonamjernih programa koristi DNS za uspostavljanje kanala upravljanja i kontrole, omogućujući napadačima da lako implementiraju zlonamjerni softver u vašu mrežu, kao i da kradu podatke. Od svog nastanka, DNS promet je većinom bio nezaštićen i lako se mogao analizirati zaštitnim mehanizmima NGFW.
Pojavili su se novi protokoli za DNS koji su usmjereni na povećanje privatnosti DNS veza. Aktivno ih podržavaju vodeći pružatelji web preglednika i drugi dobavljači softvera. Uskoro će doći do povećanja šifriranog DNS prometa u korporativnim mrežama. Šifrirani DNS promet, koji se pravilno ne analizira i koji je dozvoljen, predstavlja sigurnosnu prijetnju za kompaniju. Na primjer, takva prijetnja su kripto-lokatori koji koriste DNS za razmjenu ključeva šifriranja. Napadači sada traže otkup od nekoliko milijuna dolara za vraćanje pristupa vašim podacima. U kompaniji Garmin, na primjer, platili su 10 milijuna dolara.
Uz pravilnu konfiguraciju, NGFW može zabraniti ili zaštititi korištenje DNS-over-TLS (DoT) i može se koristiti za zabranu korištenja DNS-over-HTTPS (DoH), što omogućuje analizu cijelog DNS prometa u vašoj mreži.
Što je šifrirani DNS?
Što je DNS
Sustav domena imena (DNS) pretvara čitljiva ljudska imena domena (npr. adresu ) na IP adresu (na primjer, 34.107.151.202). Kada korisnik unese naziv domene u web pregledniku, preglednik šalje DNS upit DNS poslužitelju, tražeći IP adresu povezanu s tim nazivom domene. U odgovoru, DNS poslužitelj vraća IP adresu koju će ovaj preglednik koristiti.
DNS upiti i odgovori šalju se mrežom u obliku običnog teksta, nešifrirani, što ih čini ranjivima na špijuniranje ili izmjenu odgovora te preusmjeravanje preglednika na zlonamjerne poslužitelje. Šifriranje DNS-a otežava praćenje DNS upita ili njihovu izmjenu tijekom prijenosa. Šifriranje DNS upita i odgovora štiti vas od napada Man-in-the-Middle, obavljajući pritom iste funkcije kao tradicionalni protokol DNS (sustav domena) u običnom tekstu.
U posljednjih nekoliko godina implementirana su dva protokola šifriranja DNS-a:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Ovi protokoli imaju jednu zajedničku osobinu: namjerno skrivaju DNS upite od bilo kakvog presretanja… uključujući i sigurnosne stručnjake organizacije. Protokoli se uglavnom oslanjaju na TLS (Transport Layer Security) protokol za uspostavljanje šifrirane veze između klijenta koji izvršava upite i poslužitelja koji rješava DNS upite, preko porta koji se obično ne koristi za DNS promet.
Privatnost DNS upita veliki je plus ovih protokola. Međutim, predstavljaju probleme za sigurnosne stručnjake koji moraju nadzirati mrežni promet i otkrivati i blokirati zlonamerne veze. Budući da se protokoli razlikuju po svojoj implementaciji, metode analize će se razlikovati za DoH i DoT.
DNS over HTTPS (DoH)
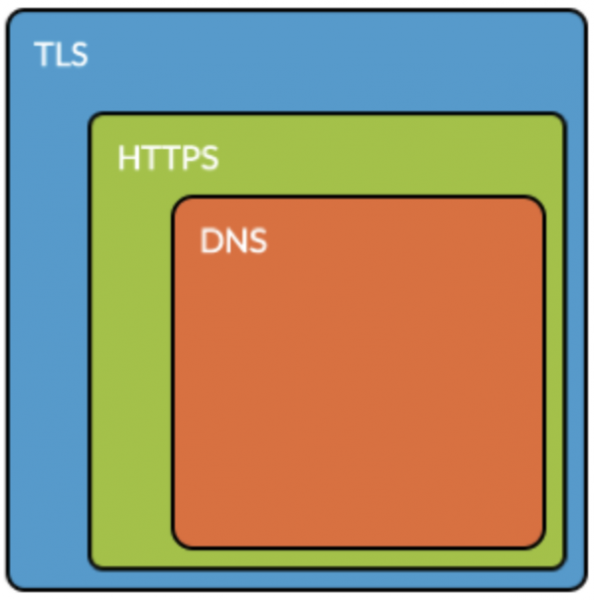 DNS unutar HTTPS-a
DoH koristi dobro poznati port 443 za HTTPS, za koji RFC posebno naglašava da je njegova svrha „miješati DoH promet s drugim HTTPS prometom u istoj vezi“, „otežati analizu DNS prometa“ i, tako, zaobići korporativne kontrole ( ). Protokol DoH koristi TLS šifriranje i sintaksu zahtjeva koju pružaju opći standardi HTTPS i HTTP/2, dodajući DNS upite i odgovore iznad standardnih HTTP zahtjeva.
Rizici povezani s DoH
Ako ne možete razlikovati obični HTTPS promet od DoH zahtjeva, aplikacije unutar vaše organizacije mogu (i hoće) zaobići lokalne DNS postavke preusmjeravanjem zahtjeva na vanjske servere koji odgovaraju na DoH zahtjeve, što zaobilazi bilo kakvo praćenje, tj. uništava mogućnost kontrole DNS prometa. U idealnom slučaju, trebali biste kontrolirati DoH koristeći funkcije dešifriranja HTTPS-a.
I u najnovijim verzijama svojih preglednika, a obje tvrtke rade na korištenju DoH-a kao zadane postavke za sve DNS zahtjeve. za integraciju DoH-a u svoje operacijske sustave. Nedostatak je što ne samo ugledne softverske tvrtke, već i zlonamjerni akteri počinju koristiti DoH kao sredstvo za zaobilaženje tradicionalnih korporativnih sigurnosnih mjera. (Na primjer, pogledajte sljedeće članke: , i .) U svakom slučaju, dobar i zlonamjeran DoH promet ostat će neprimijećen, ostavljajući organizaciju slijepom na zlonamjernu upotrebu DoH-a kao kanala za upravljanje zloćudnim softverom (C2) i krađu povjerljivih podataka.
Osiguranje vidljivosti i kontrole DoH prometa
Kao najbolje rješenje za kontrolu DoH-a, preporučujemo postavljanje dešifriranja HTTPS prometa i blokiranje DoH prometa u NGFW-u (naziv aplikacije: dns-over-https).
Prvo, osigurajte da je NGFW postavljen za dešifriranje HTTPS-a, u skladu s .
Drugo, kreirajte pravilo za aplikacijski promet 'dns-over-https', kao što je prikazano u nastavku:
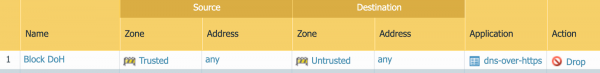 Pravilo Palo Alto Networks NGFW za blokiranje DNS-over-HTTPS
Kao privremena alternativa (ako vaša organizacija nije potpuno implementirala dešifriranje HTTPS-a) NGFW se može postaviti da primijeni akciju 'zabraniti' na identifikator aplikacije 'dns-over-https', ali će učinak biti ograničen na blokiranje određenih dobro poznatih DoH servera po njihovim domenama, jer bez dešifriranja HTTPS-a promet DoH ne može biti potpuno provjeren (vidi. i pretražite po frazi 'dns-over-https').
DNS preko TLS-a (DoT)
 DNS unutar TLS-a
Dok protokol DoH pokušava da se meša sa drugim saobraćajem na istom portu, DoT po defaultu koristi poseban port, rezervisan isključivo za ovu svrhu, posebno zabranjujući korišćenje istog porta za tradicionalni nešifrovani DNS saobraćaj ( ).
Protokol DoT koristi protokol TLS za obezbeđivanje enkripcije, koji inkapsulira standardne upite protokola DNS, sa saobraćajem koji koristi dobro poznati port 853 ( ). Protokol DoT je dizajniran da olakša organizacijama blokiranje saobraćaja na portu, ili da se slože sa njegovom upotrebom, ali da uključe dešifrovanje na tom portu.
Risici povezani sa DoT
Google je implementirao DoT u svom klijentu , pri čemu je podrazumevano uključena opcija automatskog korišćenja DoT, ako je dostupna. Ako ste procenili rizike i spremni ste da koristite DoT na nivou organizacije, mrežni administratori moraju eksplicitno da omoguće odlazni saobraćaj na port 853 kroz svoj perimetar za ovaj novi protokol.
Obezbeđivanje vidljivosti i kontrole DoT saobraćaja
Kao najbolja praksa kontrole DoT-a, preporučujemo bilo koju od prethodno navedenih opcija, u zavisnosti od zahteva vaše organizacije:
Konfigurišite NGFW za dešifrovanje celokupnog saobraćaja za odredišni port 853. Dešifrovanjem saobraćaja, DoT će se prikazivati kao DNS aplikacija, na koju možete primeniti bilo koju akciju, kao što je aktiviranje pretplate za kontrolu DGA domena ili već postojećeg i anti-spyware.
Alternativno, možete potpuno blokirati saobraćaj 'dns-over-tls' putem port 853 koristeći engine App-ID. Obično je blokiran po defaultu, nisu potrebne nikakve akcije (osim ako niste eksplicitno omogućili aplikaciju 'dns-over-tls' ili saobraćaj preko porta 853).
Izvor: habr.com
