

Pozdravljam čitatelje u trećem članku ciklusa članaka UserGate Uvod, gdje se govori o NGFW rješenju tvrtke . U prethodnom članku opisan je proces instalacije vatrozida i izvršena je njegova početna konfiguracija. Sada ćemo detaljnije razmotriti stvaranje pravila u odjeljcima kao što su "Vatrozid", "NAT i usmjeravanje" i "Propusnost".
Ideologija rada pravila UserGate je takva da se pravila izvršavaju od vrha prema dolje, do prvog aktiviranog. Iz prethodno opisanog proizlazi da specifičnija pravila trebaju biti iznad općenitijih pravila. No, treba napomenuti, budući da se pravila provjeravaju redoslijedom, s aspekta performansi bolje je prvo stvoriti opća pravila. Uvjeti prilikom stvaranja bilo kojeg pravila primjenjuju se prema logici "I". Ako je potrebno koristiti logiku "ILI", to se postiže stvaranjem više pravila. Tako je ono što je opisano u ovom članku primjenjivo i na druge politike UserGate.
Vatrozid
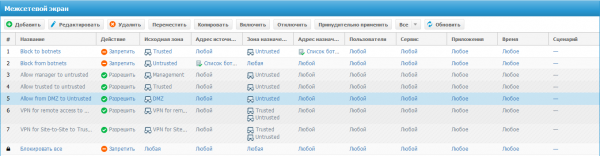
Nakon instalacije UserGate, u odjeljku "Vatrozid" već postoji jednostavna politika. Prva dva pravila zabranjuju promet za bot mreže. Slijede primjeri pravila pristupa iz različitih zona. Posljednje pravilo uvijek se naziva "Blokirati sve" i označeno je simbolom zaključavanja (to znači da pravilo ne može biti izbrisano, izmijenjeno, premješteno, onemogućeno, za njega se može samo omogućiti opcija evidencije). Dakle, zbog ovog pravila sav izričito neovlašten promet će biti blokiran prema posljednjem pravilu. Ako je potrebno dozvoliti sav promet kroz UserGate (iako se to izričito ne preporučuje), uvijek se može stvoriti pretposljednje pravilo "Dozvoli sve".
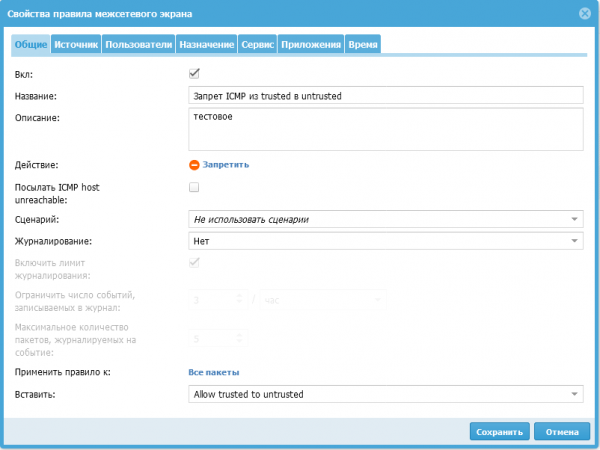
Prilikom uređivanja ili stvaranja pravila za vatrozid prva kartica "Opće", na njoj je potrebno izvršiti sljedeće radnje:
Potvrdom "Ukl" uključiti ili isključiti pravilo.
unijeti naziv pravila.
postaviti opis pravila.
odabrati između dvije radnje:
Zabraniti — blokira promet (pri postavljanju ovog uvjeta postoji mogućnost slanja ICMP poruke nedostupnog hosta, potrebno je samo označiti odgovarajuću potvrdnu kućicu).
Dozvoliti — dopušta promet.
Scenarij stavka — omogućuje odabir scenarija koji predstavlja dodatni uvjet za aktivaciju pravila. Tako kompanija UserGate implementira koncept SOAR (Sigurnosna orkestracija, automatizacija i odgovor).
Evidentiranje — zapisivanje informacija o prometu u evidenciju pri aktivaciji pravila. Moguće opcije:
Evidentirati početak sesije. U tom slučaju, u evidenciji prometa bit će zabilježene samo informacije o početku sesije (prvi paket). Ovo je preporučena opcija evidentiranja.
Evidentirati svaki paket. U tom slučaju, bit će zabilježene informacije o svakom prijenosu mrežnog paketa. Za ovaj način preporučuje se omogućiti limit evidentiranja kako bi se spriječilo opterećenje uređaja.
Primijeni pravilo na:
Sve pakete
fragmentirane pakete
nefragmentirane pakete
Prilikom kreiranja novog pravila može se odabrati mjesto u politici.
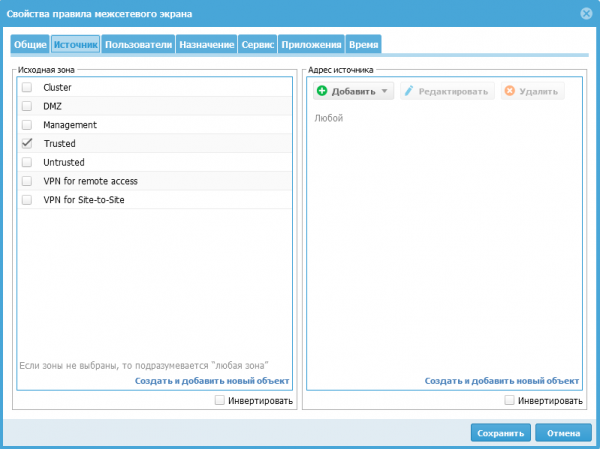
Sljedeće zadaća "Izvor". Ovdje navodimo izvor prometa, to može biti zona iz koje promet dolazi, ili možemo navesti popis ili određenu IP adresu (Geoip). U gotovo svim pravilima koja se mogu postaviti na uređaju, objekt se može kreirati iz pravila, na primjer, ne odlazeći u odjeljak "Zone", možemo gumbom "Kreiraj i dodaj novi objekt" stvoriti potrebnu zonu. Također se često susreće izbor "Inverzija", koji mijenja radnju u uvjetu pravila u suprotnu, što odgovara logičkoj radnji negacija. Zadaća "Odredište" slična je zadaći izvor, samo umjesto izvora prometa određujemo odredište prometa. Zadaća "Korisnici" — na ovom mjestu možemo dodati popis korisnika ili grupa za koje se primjenjuje ovo pravilo. Zadaća "Usluga" — odabiremo tip usluge iz već unaprijed definiranog ili možemo postaviti vlastiti. Zadaća "Aplikacija" — ovdje se biraju specifične aplikacije ili grupe aplikacija. I zadatak "Vrijeme" navodimo vrijeme kada je ovo pravilo aktivno.
Od prošle lekcije imamo pravilo za izlaz na internet iz zone "Trust", sada ću pokazati kao primjer kako stvoriti zabranjujuće pravilo za ICMP promet iz zone "Trust" u zonu "Untrusted".
Za početak, kreiramo pravilo klikom na dugme "Dodaj". U otvorenom prozoru na kartici Opće ispunjavamo naziv (Zabrana ICMP iz trusted u untrusted), stavljamo kvačicu u potvrdni okvir "Uključi", biramo akciju zabraniti i najvažnije pravilno biramo mesto za ovo pravilo. U skladu sa mojom politikom, to pravilo treba biti iznad pravila "Dozvoli trusted u untrusted":
Na kartici "Izvor" za moj zadatak postoje dvije mogućnosti:
Birajući zonu "Trusted"
Birajući sve zone osim "Trusted" i stavljajući kvačicu u potvrdni okvir "Obrni"
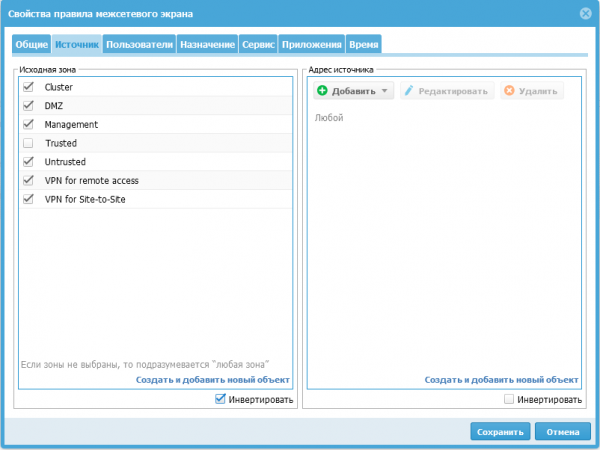
Kartica "Odredište" se podešava slično kartici "Izvor".
Zatim prelazimo na karticu "Usluga", budući da u UserGate-u postoji unapred definisana usluga za ICMP promet, pritiskom na dugme "Dodaj" biramo iz predloženog spiska uslugu sa nazivom "Any ICMP":
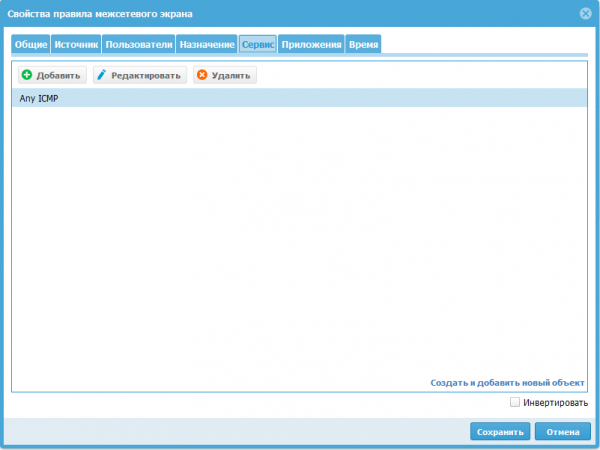
Možda su tako zamislili autori UserGate-a, ali kod mene je uspevalo da se kreira nekoliko potpuno identičnih pravila. Iako će se izvršavati samo prvo pravilo sa liste, mogućnost stvaranja različitih funkcionalnih pravila sa istim imenom može izazvati zabunu kada se radi s više administratora uređaja.
NAT i rutiranje
Pri kreiranju NAT pravila vidimo nekoliko sličnih kartica kao i za vatrozid. Na kartici "Opće" pojavljuje se polje "Tip", koje omogućava odabir za šta će odgovarati ovo pravilo:
NAT — Prevođenje mrežnih adresa.
DNAT — Preusmerava promet na navedenu IP adresu.
Port forwarding — Preusmerava promet na navedenu IP adresu, ali omogućava promenu broja porta objavljenog servisa.
Routing zasnovan na politikama — Omogućava rutiranje IP paketa na osnovu proširenih informacija, kao što su usluge, MAC adrese ili serveri (IP adrese).
Mrežno mapiranje — Omogućava zamenu IP adresa izvora ili odredišta jedne mreže sa drugom mrežom.
Nakon odabira odgovarajućeg tipa pravila biće dostupne postavke za to.
U polju SNAT IP (vanjska adresa) jasno navodimo IP adresu koja će zamijeniti adresu izvora. Ovo polje je potrebno kada postoji više IP adresa dodijeljenih sučeljima odredišne zone. Ako ostavite ovo polje praznim, sustav će koristiti proizvoljnu adresu s popisa dostupnih IP adresa dodijeljenih sučeljima odredišne zone. UserGate preporučuje navođenje SNAT IP za poboljšanje performansi rada vatrozida.
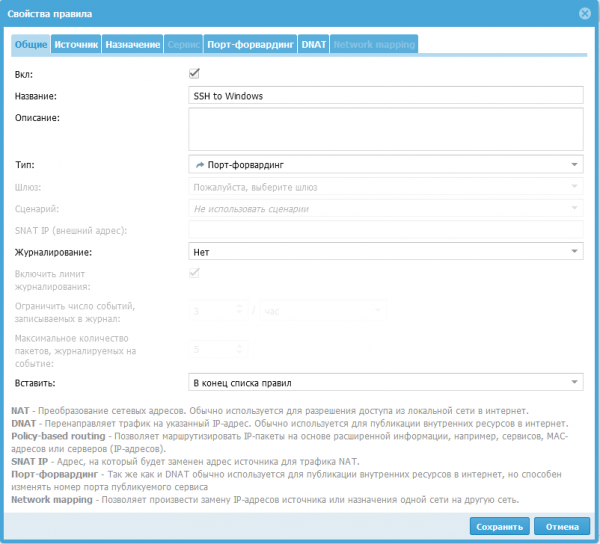
Za primjer, objavit ću SSH uslugu poslužitelja Windows koji se nalazi u zoni 'DMZ' putem pravila 'port forwarding'. Za to kliknemo gumb 'Dodaj' i ispunjavamo karticu 'Općenito', navodimo naziv pravila 'SSH to Windows' i tip 'Port forwarding':
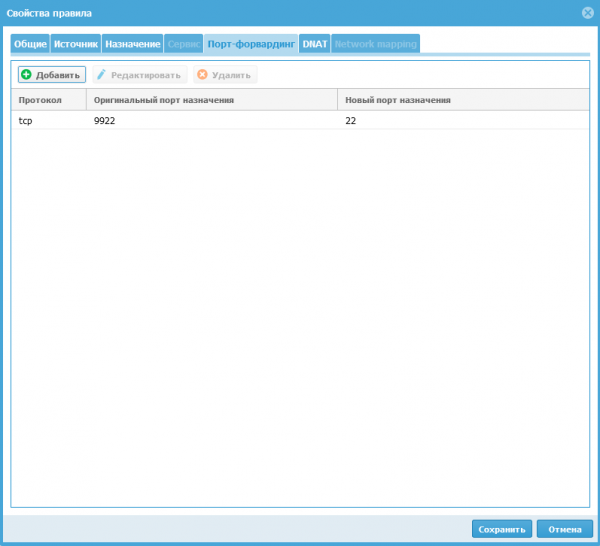
Na kartici 'Izvor' biramo zonu 'Untrusted' i prelazimo na karticu 'Port forwarding'. Ovdje moramo navesti protokol 'TCP' (dostupne su četiri varijante — TCP, UDP, SMTP, SMTPS). Originalna odredišna port 9922 — broj porta na koji korisnici šalju zahtjeve (nije moguće koristiti portove: 2200, 8001, 4369, 9000-9100). Novi odredišni port (22) — broj porta na koji će biti proslijeđeni zahtjevi korisnika na unutarnji javni poslužitelj.
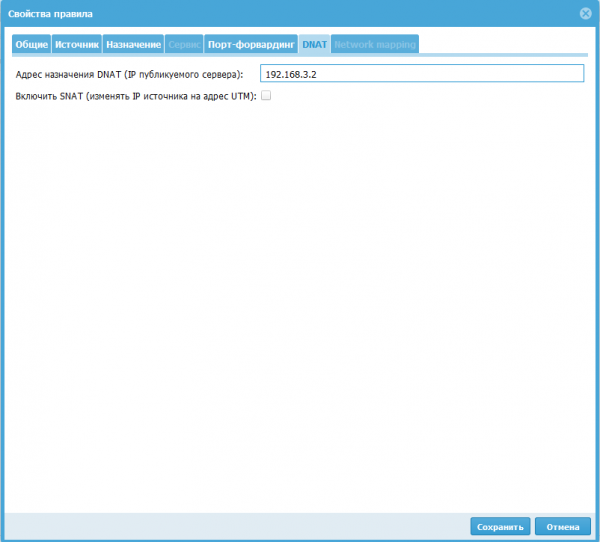
Na kartici 'DNAT' postavljamo IP adresu računala u lokalnoj mreži koje se objavljuje na internetu (192.168.3.2). Opcionalno se može uključiti SNAT, tada će UserGate mijenjati adresu izvora u paketima iz vanjske mreže na svoju IP adresu.
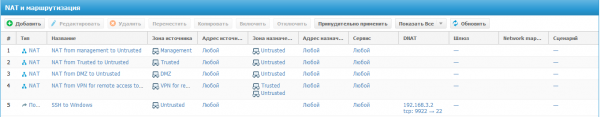
Nakon svih postavki, nastaje pravilo koje omogućuje pristup iz zone 'Untrusted' do poslužitelja s IP adresom 192.168.3.2 putem protokola SSH, koristeći pri povezivanju vanjsku adresu UserGate.
Propusnost
U ovom odjeljku definiraju se pravila za upravljanje propusnošću. Ona se mogu koristiti za ograničavanje kanala određenih korisnika, hostova, usluga, aplikacija.
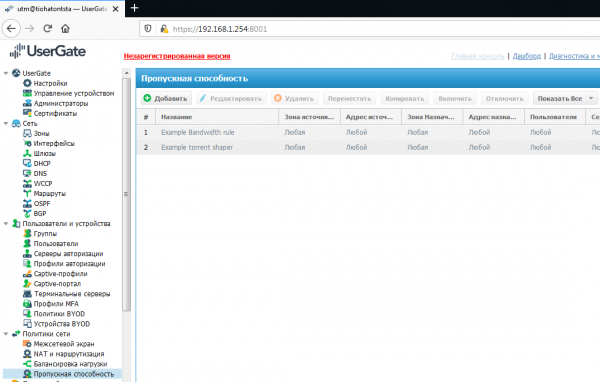
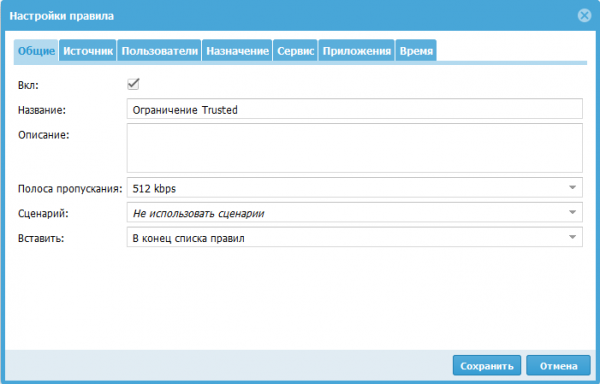
Prilikom izrade pravila, uvjetima na karticama određujemo promet na koji se primjenjuju ograničenja. Propusnost se može odabrati iz ponuđenih opcija ili definirati vlastita. Prilikom izrade propusnosti može se odrediti oznaka prioritetizacije prometa DSCP. Primjer kada se primjenjuju oznake DSCP: ako u pravilu navedemo scenarij u kojem se ovo pravilo primjenjuje, tada može automatski promijeniti te oznake. Još jedan primjer rada scenarija: pravilo će se aktivirati za korisnika samo kada se otkrije torrent ili kada ukupni promet premaši zadani limit. Ostale kartice ispunjavamo isto kao i u drugim politikama, na temelju vrste prometa na koju se pravilo treba primijeniti.
Zaključak
U ovom članku razmatram izradu pravila u sekcijama 'Vatrozid', 'NAT i usmjeravanje' i 'Propusnost'. Na samom početku članka opisao sam pravila izrade politika UserGate, kao i princip rada uvjeta prilikom izrade pravila.
Pratite novosti na našim kanalima (, , , )!
Izvor: habr.com
