

Nastavljamo vas upoznavati s svijetom koji se bori protiv phishinga, istražuje osnove socijalnog inženjeringa i ne zaboravlja educirati svoj osoblje. Danas imamo u gostima proizvod Phishman. To je jedan od partnera TS Solution, koji pruža automatizirani sustav testiranja i obuke zaposlenika. Ukratko o njegovoj koncepciji:
Identifikacija obrazovnih potreba specifičnih zaposlenika.
Praktični i teorijski tečajevi za zaposlenike putem portala za obuku.
Fleksibilan sustav automatizacije rada sustava.
Uvod u proizvod
Tvrtka od 2016. godine bavi se razvojem softvera povezanog sa sustavom testiranja i obuke zaposlenika velikih kompanija u području kibernetičke sigurnosti. Među klijentima su različiti predstavnici industrija: financijske, osiguravajuće, trgovinske, sirovinske i industrijske divove — od M.Video do Rosatoma.
Predložena rješenja
Phishman surađuje s različitim kompanijama (od malih tvrtki do velikih korporacija), dovoljno je imati 10 zaposlenika. Razmotrit ćemo politiku cijena i licenciranja:
Za mala poduzeća:
A) — verzija proizvoda za 10 do 249 zaposlenika s početnom cijenom licence od 875 kuna. Sadrži osnovne module: prikupljanje informacija (testna distribucija phishing e-mailova), obuka (3 osnovna tečaja o kibernetičkoj sigurnosti), automatizacija (postavke općeg režima testiranja).
B) — verzija proizvoda za 10 do 999 zaposlenika s početnom cijenom licence od 1120 kuna. Za razliku od Lite verzije ima mogućnost sinkronizacije s vašim korporativnim AD poslužiteljem, modul za obuku sadrži 5 tečajeva.
Za velike tvrtke:
A) — u ovom rješenju broj zaposlenika nije ograničen, osigurava se sveobuhvatan proces podizanja svijesti osoblja o IB-u za tvrtke bilo koje veličine s mogućnošću prilagodbe tečajeva potrebama naručitelja i poslovanja. Moguća je sinkronizacija s AD, SIEM, DLP sustavima za prikupljanje informacija o zaposlenicima i identifikaciju korisnika kojima je potrebno obrazovanje. Podržava se integracija s već postojećim sustavom za daljinsko učenje (SDO), a sama pretplata sadrži 7 osnovnih IB tečajeva, 4 napredna i 3 interaktivna. Također se podržava zanimljiva opcija učenja putem napada pomoću USB uređaja (fleš diskova).
B) — dopunjena verzija uključuje sve opcije Enterprise, a dodaje se mogućnost razvoja vlastitih konektora i izvještaja (uz pomoć inženjera Phishman).
Tako se proizvod može fleksibilno prilagoditi potrebama konkretnog poslovanja i integrirati u već postojeće sustave obrazovanja o IB-u.
Upoznavanje sa sustavom
Za pisanje članka pokrenuli smo model s sljedećim karakteristikama:
Ubuntu Server od verzije 16.04.
4 GB RAM-a, 50 GB prostora na disku, procesor s taktom od 1 GHz i više.
Windows server s DNS, AD, MAIL ulogama.
Sve u svemu, skup je standardan i ne zahtijeva velika ulaganja u resurse, posebno s obzirom na to da AD server obično već imate. Tijekom implementacije bit će instaliran Docker kontejner koji automatski postavlja pristup portalu za upravljanje i učenje.
U okviru prikaza tipična shema mreže s Fishman
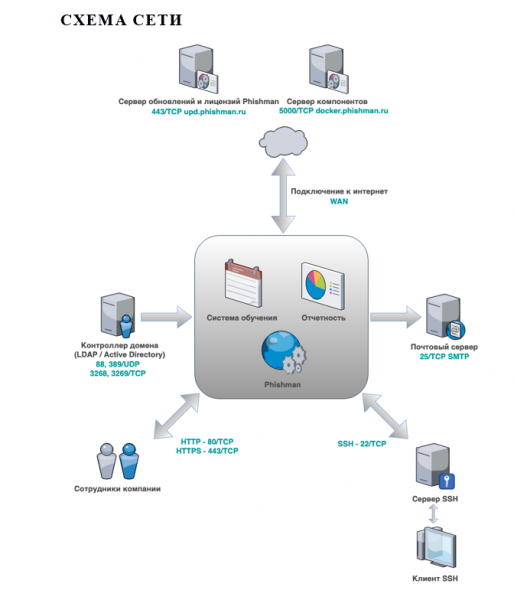 Tipična shema mreže
Nakon toga upoznat ćemo se s sučeljem sustava, mogućnostima za administraciju i svakako funkcijama.
Prijava na portal za upravljanje
Admin portal Phishman služi za upravljanje popisom odjela i zaposlenika tvrtke. Ondje se pokreću napadi slanjem phishing poruka (u okviru obrazovanja), a rezultati se oblikuju u izvještaje. Možete mu pristupiti putem IP adrese ili domena koju ste postavili tijekom implementacije sustava.
 Autentifikacija na portalu Phishman
Na glavnoj stranici bit će vam dostupni prikladni widgeti sa statistikama o vašim zaposlenicima:
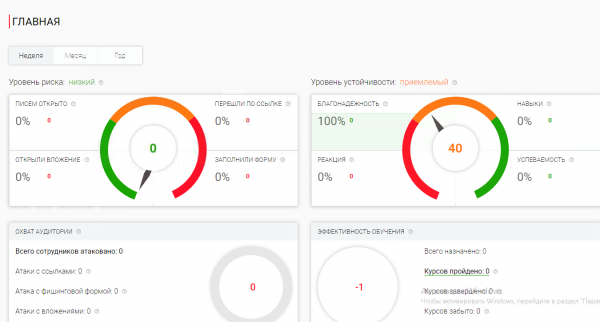 Glavna stranica portala Phishman
Dodavanje zaposlenika za interakcije
Iz glavnog izbornika možete prijeći u odjeljak „Zaposlenici“, gdje se nalazi popis cijelog osoblja tvrtke s pregledom po odjelima (ručno ili putem AD-a). Sadrži alate za upravljanje njihovim podacima i mogućnost organiziranja strukture u skladu s izvještajem.
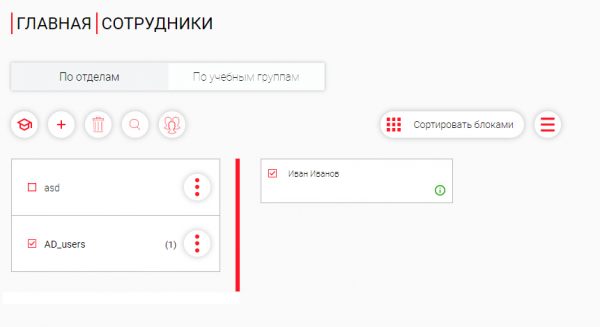 Kontrolna ploča korisnika
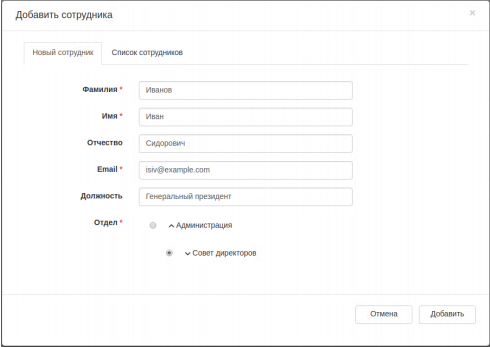 Kartica za kreiranje zaposlenika
Opcionalno: dostupna je integracija s AD-om, što omogućuje jednostavnu automatizaciju procesa obuke novih zaposlenika i vođenje opće statistike.
Pokretanje obuke za zaposlenike
Nakon što su uneseni podaci o zaposlenicima tvrtke, postoji mogućnost slanja na obučne tečajeve. Kada to može biti korisno:
novi zaposlenik;
planirana obuka;
hitni tečaj (ima povod, potrebno je upozoriti).
Zapisivanje je dostupno i za pojedinog zaposlenika i za cijeli odjel.
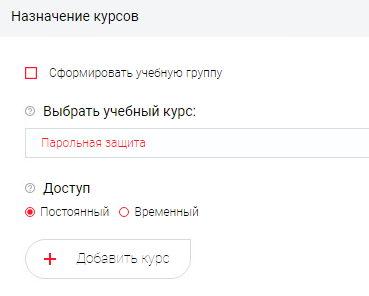 Formiranje obučnog tečaja
Gdje su opcije:
formirati učnu grupu (udružiti korisnike);
odabir obučnog tečaja (broj ovisno o licenci);
pristup (trajni ili privremeni s navođenjem datuma).
Važno!
Prilikom prve prijave na tečajeve zaposlenik će primiti e-mail s podacima za prijavu na Portal za obuku. Sučelje pozivnice – predložak, dostupno za izmjenu prema želji Naručitelja.
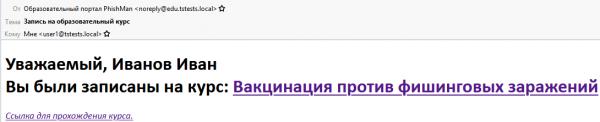 Primjer e-maila za poziv na obuku
Ako se klikne na poveznicu, zaposlenik će doći na obučni portal gdje će se automatski pratiti njegov napredak i prikazivati u statistici administratora Phishman.
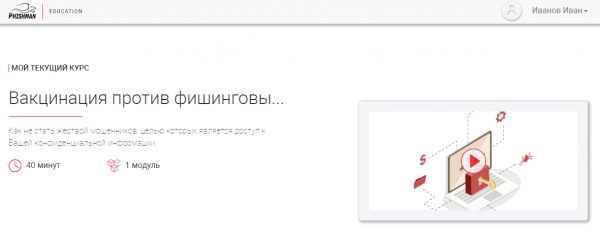 Primjer tečaja pokrenutog od strane korisnika
Rad s predlošcima napada
Predloške omogućuju slanje ciljanih obučnih biltena phishing e-pošte s naglaskom na socijalni inženjering.
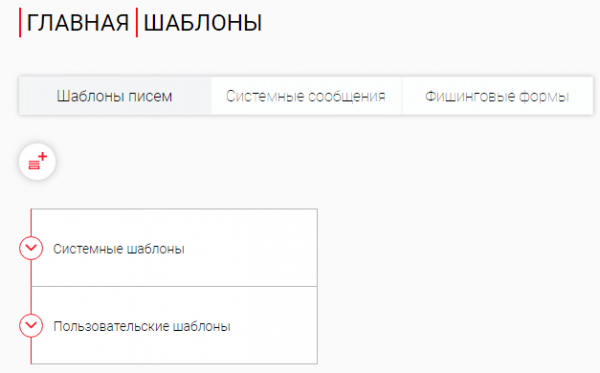 Odjeljak «Predlošci»
Predlozi su kategorizirani, na primjer:
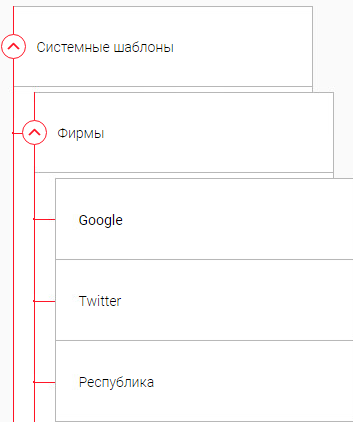 Kartica pretraživanja ugrađenih predložaka iz različitih kategorija
O svakom od gotovih predložaka dostupne su informacije, uključujući i onu o učinkovitosti.
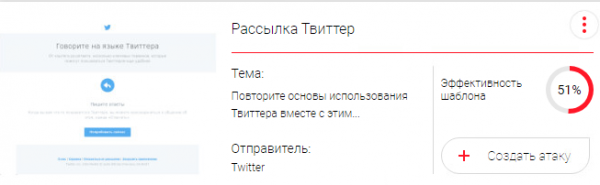 Primjer predloška «Slanje putem Twittera»
Također se može spomenuti praktična mogućnost stvaranja vlastitih predložaka: dovoljno je kopirati tekst iz e-pošte i automatski će se pretvoriti u HTML-kod.
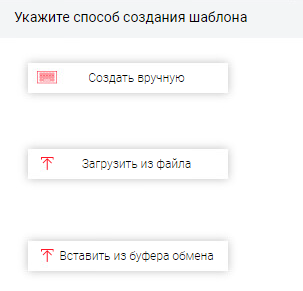
Napomena:
ako se vratite na sadržaj , trebali smo ručno odabrati šablon za pripremu phishing napada. U Enterprise rješenju Phishman postoji mnogo integriranih šablona, a dostupna su i podržana praktična sredstva za izradu vlastitih. Osim toga, vendor aktivno podržava klijente i može pomoći u dodavanju jedinstvenih šablona, što smatramo mnogo učinkovitijim.
Opća postavka i pomoć
U odjeljku „Postavke” mijenjaju se parametri sustava Phishman ovisno o razini pristupa trenutnog korisnika (zbog ograničenja predloška nisu nam bili u potpunosti dostupni).
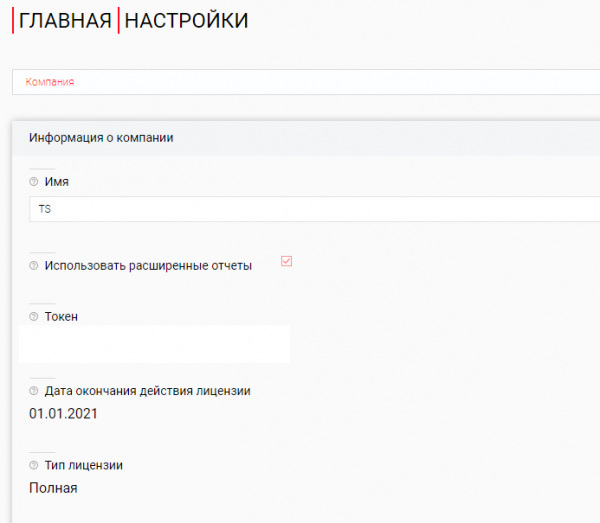 Sučelje odjeljka „Postavke”
Kratak pregled mogućnosti za postavke:
mrežne postavke (adresa poslužitelja e-pošte, port, enkripcija, autentifikacija);
izbor sustava učenja (podrška za integraciju s drugim LMS-ovima);
uređivanje šablona slanja i obuke;
crna lista adresa e-pošte (važna mogućnost za isključivanje sudjelovanja u phishing kampanjama, primjerice, za rukovoditelje tvrtke);
upravljanje korisnicima (izrada, uređivanje pristupnih računa);
ažuriranje (pregled statusa i planiranje).
Administratori će imati koristi od odjeljka „Pomoć”, gdje imaju pristup korisničkom priručniku s detaljnim objašnjenjima rada s Phishman-om, adresom službe podrške i informacijama o stanju sustava.
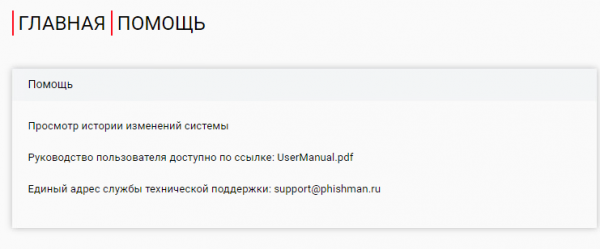 Sučelje odjeljka „Pomoć”
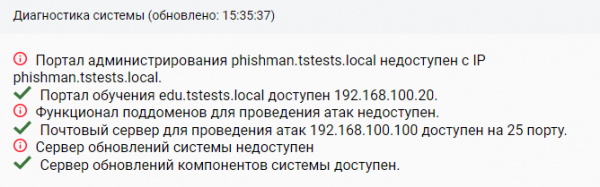 Informacije o stanju sustava
Napad i obuka
Nakon pregleda osnovnih opcija i postavki sustava, provest ćemo edukacijski napad, za to otvaramo odjeljak „Napadi”.
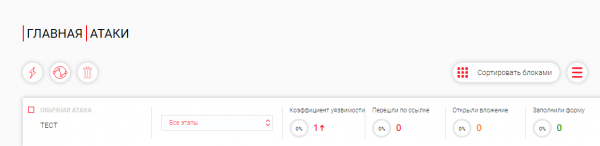 Sučelje upravljačke ploče „Napadi”
U njemu možemo pregledati rezultate već pokrenutih napada, stvoriti nove itd. Opišimo korake za pokretanje kampanje.
Pokretanje napada
1) Nazvat ćemo novi napad „curenje podataka”.
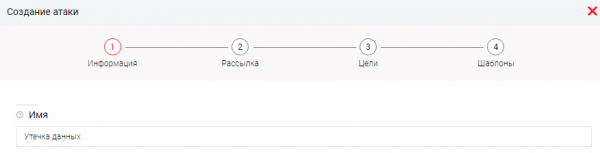
Odredit ćemo sljedeće postavke:
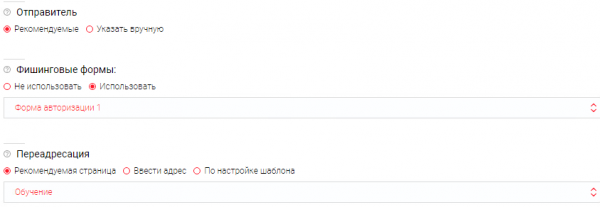
Gdje:
Pošiljatelj → navodi se domena slanja (podefaultu od vendora).
Phishing obrasci → koriste se u šablonima u cilju pokušaja dobivanja podataka od korisnika, pri čemu se bilježi samo činjenica unosa, podaci se ne pohranjuju.
Preusmjeravanje → navodi se preusmjeravanje na stranicu nakon što korisnik pređe.
2) U fazi slanja navodi se način širenja napada
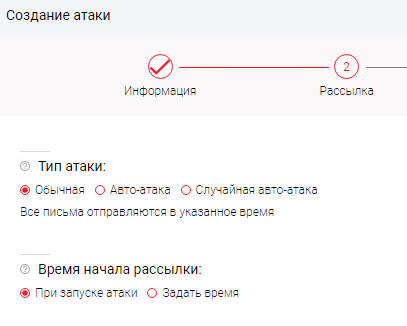
Gdje:
Tip napada → se navodi kako i u kojem vremenskom okviru će napad biti proveden. (opcija uključuje neujednačen način slanja i sl.)
Vrijeme početka slanja → navodi se vrijeme početka slanja poruka.
3) U fazi “Ciljevi” navode se zaposlenici po odjelima ili pojedinačno
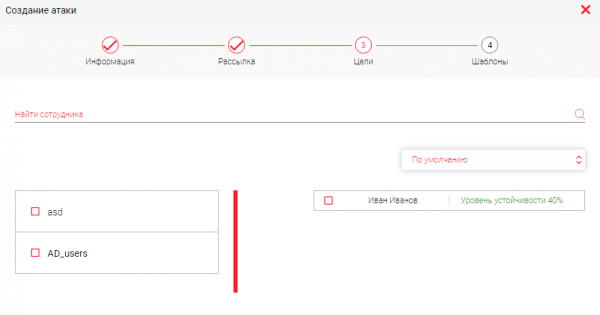
4) Nakon toga navodimo predloške koje ćemo koristiti za napad:
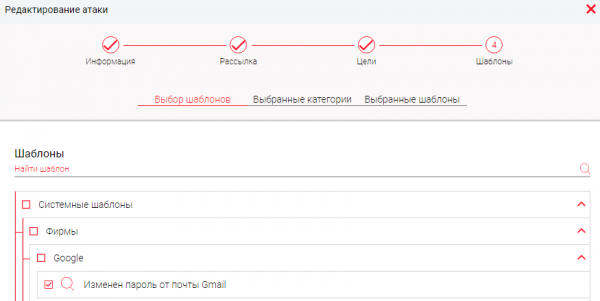
Dakle, za pokretanje napada potrebno je:
a) izraditi predložak napada;
b) navesti način slanja;
v) odabrati ciljeve;
g) odrediti predložak phishing e-pošte.
Provjera rezultata napada
Prvotno imamo:
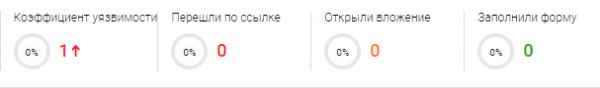
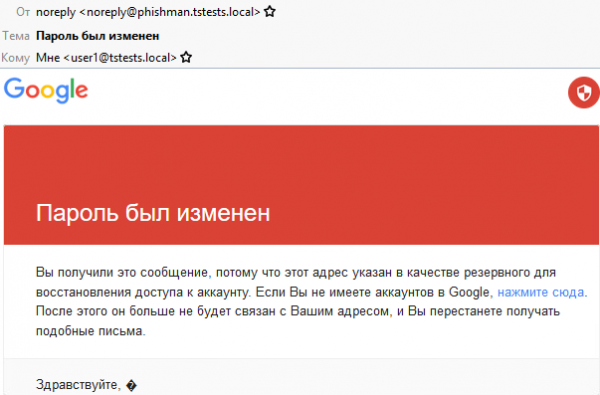
S korisničke strane, vidljivo je novo e-mail poruka:

Ako se otvori:
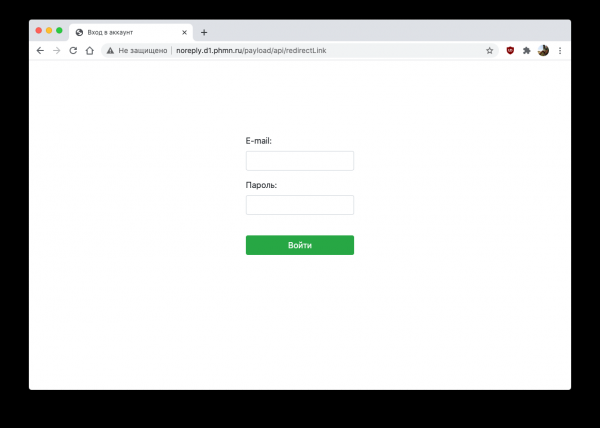
Ako se klikne na vezu, bit će ponuđeno da se unesu podaci za e-poštu:
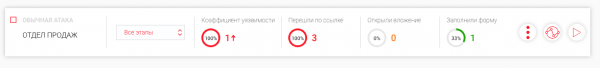
Paralelno gledamo statistiku napada:
Važno!
Politika Phishmana strogo se pridržava normi i etičkih standarda, stoga se podaci koje unese korisnik nigdje ne pohranjuju, već se bilježi samo činjenica curenja.
Izvještaji
Sve što je prethodno učinjeno, treba biti potkrijepljeno raznim statistikama i općim informacijama o razini pripravnosti zaposlenika. Za praćenje postoji poseban odjeljak “Izvještaji.”
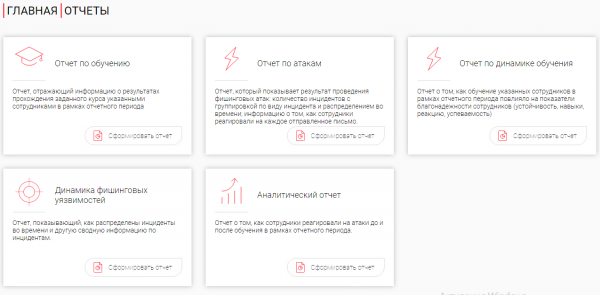
Ovaj odjeljak uključuje:
Izvještaj o obuci, koji odražava informacije o rezultatima prolaska tečaja u okviru izvještajnog razdoblja.
Izvještaj o napadima, koji prikazuje rezultate provođenja phishing napada (broj incidenata, raspodjela po vremenu itd.).
Izvještaj o dinamici obuke, koji prikazuje uspješnost vaših zaposlenika.
Izvještaj o dinamici phishing ranjivosti (sažete informacije o incidentima).
Analitički izvještaj (reakcija zaposlenika na događaje prije/ponovno).
Rad s izvještajem
1) Izvršit ćemo “Generirati izvještaj”.
2) Navest ćemo odjel/zaposlenike za izradu izvještaja.
3) Odabrat ćemo razdoblje
4) Navest ćemo zanimljive tečajeve
5) Generiramo konačni izvještaj
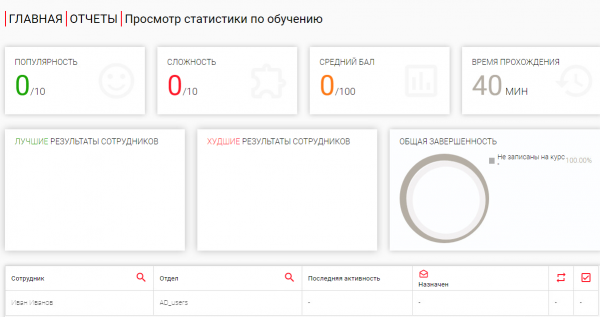
Tako izvještaji pomažu na praktičan način da odraze statistiku i prate rezultate rada obrazovne platforme, kao i ponašanje zaposlenika.
Automatizacija učenja
Posebno treba napomenuti mogućnost kreiranja automatskih pravila, koja će pomoći administratorima da postave logiku rada Phishmana.
Pisanje automatskog scenarija
Za postavku je potrebno preći u odjeljak “Pravila”. Ponuđeno nam je:
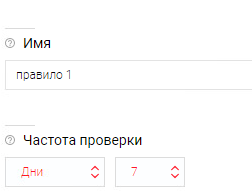
1) Unesite ime i postavite vrijeme provjere uvjeta.
2) Kreiramo događaj iz jednog od izvora (Phishing, Obuka, Korisnici), ako ih ima više, možete koristiti logički operator (I / ILI).
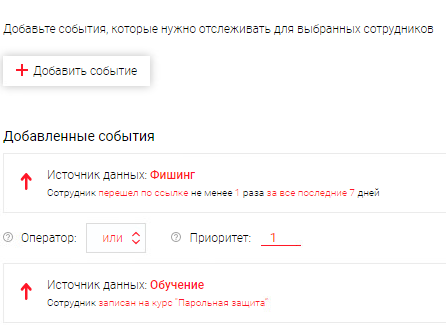
U našem primjeru stvorili smo sljedeće pravilo: “Ako je korisnik kliknuo na zlonamjernu vezu iz jedne od naših phishing napada, automatski će biti upisan na tečaj obuke, shodno tome, na njegovu e-poštu će stići pozivnica, i započet će praćenje napretka prolaženja.
Opcionalno:
--> Postoji podrška za kreiranje različitih pravila po izvorima (DLP, SIEM, Antivirusni softveri, Kadrovske službe itd.).
Scenarij: “Ako korisnik šalje osjetljive informacije, DLP bilježi događaj i šalje podatke u Phishman, gdje se aktivira pravilo: dodijeliti tečaj zaposleniku za rad s povjerljivim informacijama.”
Na taj način, administrator može skratiti dio rutinskih procesa (slanje zaposlenika na obuku, provođenje planiranih napada itd.).
Umjesto zaključka
Danas smo se upoznali s ruskim rješenjem za automatizaciju procesa testiranja i obuke zaposlenika. Pomaže u pripremi tvrtke za usklađenost s 187. zakonom, PCI DSS, ISO 27001. Prednosti obuke putem Phishmana uključuju:
Prilagodba tečajeva — mogućnost izmjene sadržaja tečajeva;
Brendiranje — kreiranje digitalne platforme sukladno vašim korporativnim standardima;
Rad offline — instalacija na vlastiti poslužitelj;
Automatizacija — kreiranje pravila (scenarija) za zaposlenike;
Izvještavanje — statistika o zanimljivim događajima;
Fleksibilnost licenciranja — podrška od 10 korisnika.
Ako vas zanima ovo rješenje, uvijek se možete obratiti , pomoći ćemo vam u organizaciji pilot projekta i savjetovati u suradnji s predstavnicima Phishman. To bi za danas bilo sve, učite sami i obučavajte zaposlenike, vidimo se uskoro!
Izvor: habr.com
