

Pozdrav! Dobrodošli na sedmi sat kursa . Na Upoznali smo se s profilima sigurnosti kao što su Web Filtering, Application Control i HTTPS inspekcija. U ovom satu ćemo nastaviti s upoznavanjem s profilima sigurnosti. Prvo ćemo se posvetiti teorijskim aspektima rada antivirusnog sustava i sustava za sprečavanje provale, a potom ćemo vidjeti kako ovi sigurnosni profili rade u praksi.
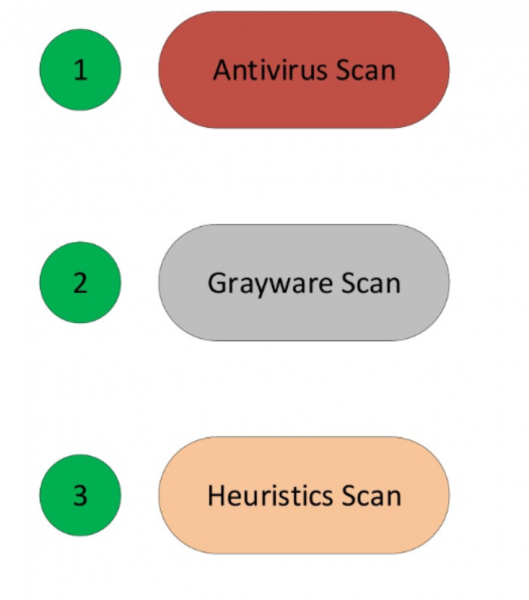
Počnimo s antivirusom. Na početku ćemo raspraviti tehnologije koje FortiGate koristi za otkrivanje virusa:
Antivirusno skeniranje je najjednostavnija i najbrža metoda otkrivanja virusa. Ono detektira viruse koji se potpuno podudaraju s potpisima koji se nalaze u antivirusnoj bazi.
Grayware skeniranje ili skeniranje neželjenih programa — ova tehnologija identificira neželjene programe koji se instaliraju bez znanja ili pristanka korisnika. Tehnički, ovi programi nisu virusi. Obično dolaze zajedno s drugim programima, ali tijekom instalacije negativno utječu na sustav, pa se prema tome klasificiraju kao zloćudni programi. Često je moguće otkriti ove programe pomoću jednostavnih grayware potpisa iz istraživačke baze FortiGuard.
Heurističko skeniranje — ova tehnologija se temelji na vjerojatnostima, pa njena upotreba može uzrokovati lažne pozitivne rezultate, međutim, pomaže i u otkrivanju zero-day virusa. Zero-day virusi su novi virusi koji još nisu istraženi i za koje ne postoje potpisi koji bi ih mogli otkriti. Heurističko skeniranje se ne primjenjuje prema zadanim postavkama; potrebno ga je aktivirati putem naredbenog retka.
Ako su sve mogućnosti antivirusnog sustava aktivirane, FortiGate ih primjenjuje u sljedećem redu: antivirusno skeniranje, grayware skeniranje, heurističko skeniranje.
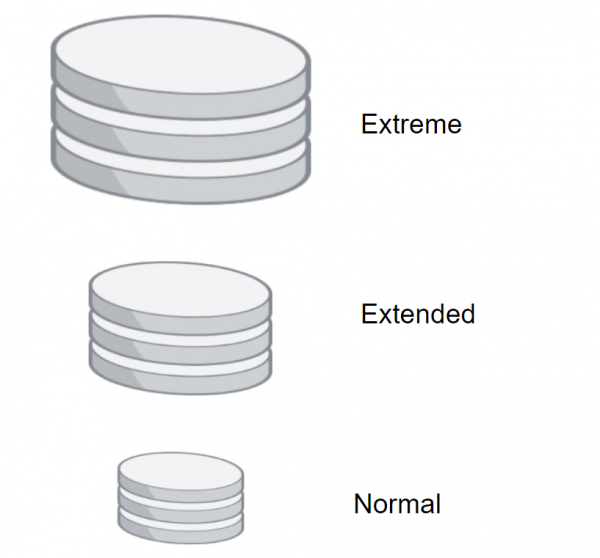
FortiGate može koristiti više antivirusnih baza, ovisno o zadacima:
- Normalna antivirusna baza (Normal) — prisutna je u svim modelima FortiGate-a. Uključuje potpise za viruse koji su otkriveni u posljednjim mjesecima. Ovo je najmanja antivirusna baza, stoga se skeniranje s njom provodi najbrže. Međutim, ova baza ne može otkriti sve poznate viruse.
- Proširena (Extend) — ova baza podržava većinu modela FortiGate. Uz njenu pomoć mogu se otkriti virusi koji više nisu aktivni. Mnoge platforme još uvijek su ranjive na te viruse. Također, ti virusi mogu uzrokovati probleme u budućnosti.
- I posljednja, ekstremna baza (Extreme) — koristi se u infrastrukturnim okruženjima gdje je potreban visok nivo sigurnosti. Uz njenu pomoć mogu se otkriti svi poznati virusi, uključujući viruse usmjerene prema zastarjelim operativnim sustavima koji trenutno nisu široko rasprostranjeni. Ova vrsta baze potpore također nije podržana od svih modela FortiGate.
Također postoji kompaktna baza potpisâ, namijenjena za brzo skeniranje. O njoj ćemo razgovarati malo kasnije.
Antivirusne baze mogu se ažurirati raznim metodama.
Prva metoda — Push Update — omogućuje ažuriranje baza odmah, čim istraživačka baza FortiGuard objavi ažuriranje. To je korisno za infrastrukture koje zahtijevaju visoki nivo sigurnosti, jer će FortiGate primati hitna ažuriranja odmah nakon što postanu dostupna.
Druga metoda — postaviti raspored. Na taj način se ažuriranja mogu provjeravati svakih sat, dan ili tjedan. Drugim riječima, vremenski okvir postavljen je prema vašem nahođenju.
Ove metode mogu se koristiti zajedno.
Međutim, treba imati na umu — da bi ažuriranja bila moguća, potrebno je uključiti antivirusni profil barem na jednoj firewall politici. U suprotnom, ažuriranja se neće provoditi.
Također možete preuzeti ažuriranja s web stranice podrške Fortinet, a zatim ih ručno prenijeti na FortiGate.
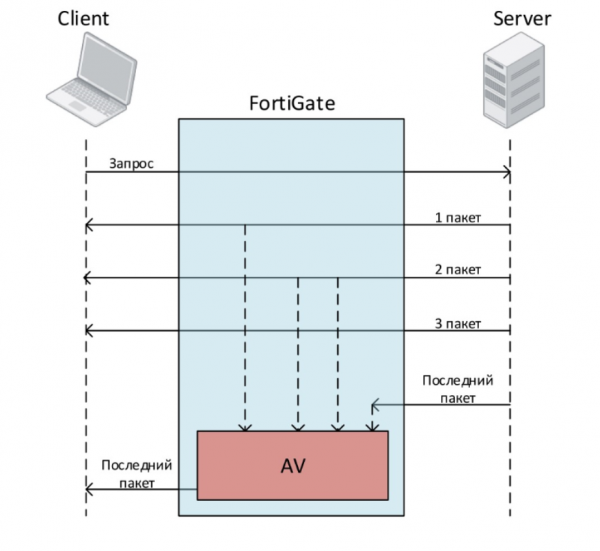
Razmotrit ćemo načine skeniranja. Ima ih ukupno tri — Full Mode u Flow Based režimu, Quick Mode u Flow Based režimu i Full Mode u proxy režimu. Počnimo s Full Mode u Flow režimu.
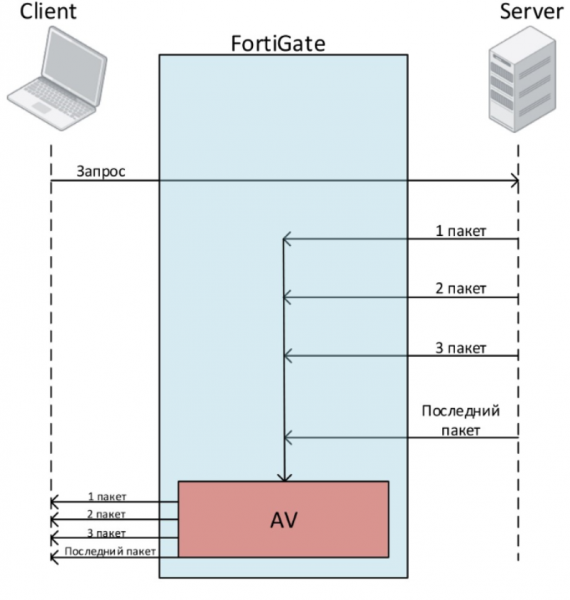
Pretpostavimo da korisnik želi preuzeti datoteku. On šalje zahtjev. Poslužitelj počinje slati pakete od kojih se datoteka sastoji. Korisnik odmah prima te pakete. No, prije nego što proslijedi pakete korisniku, FortiGate ih kešira. Nakon što FortiGate primi posljednji paket, započinje skeniranje datoteke. U to vrijeme, posljednji paket se stavlja u red i ne šalje korisniku. Ako datoteka ne sadrži viruse, posljednji paket se šalje korisniku. Ako se virus otkrije, FortiGate prekida vezu s korisnikom.
Drugi način skeniranja dostupan u Flow Based je Brzi način. Koristi kompaktne baze potpisa koja sadrži manje potpisa nego obična baza. Također ima neka ograničenja u usporedbi s Punim načinom:
- Ne može slati datoteke u sandbox
- Ne može koristiti heurističku analizu
- Također ne može koristiti pakete povezane s mobilnim zlonamjernim softverom
- Neki entry level modeli ne podržavaju ovaj način.
Brzi način također provjerava promet na sadržaj virusa, crva, trojanaca i zlonamjernih programa, ali bez međuspremnika. To osigurava bolju izvedbu, ali istovremeno smanjuje vjerojatnost otkrivanja virusa.
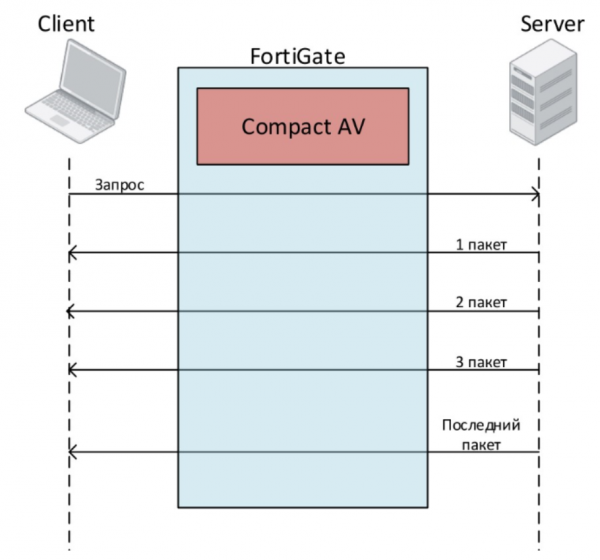
U Proxy načinu dostupan je jedini način skeniranja — Puni način. Pri takvom skeniranju, FortiGate prvo pohranjuje cijelu datoteku kod sebe (osim ako se ne prekorači dopuštena veličina datoteka za skeniranje). Klijent mora čekati dok se skeniranje ne završi. Ako se virus otkrije tijekom skeniranja, korisnik će odmah biti obaviješten. S obzirom da FortiGate prvo pohranjuje cijelu datoteku, a zatim je skenira, to može potrajati prilično dugo. Zbog toga je moguće da klijent prekine vezu prije nego što dobije datoteku zbog dugog kašnjenja.
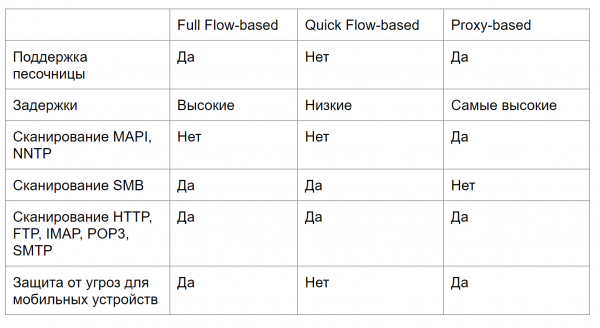
Na slici ispod prikazana je usporedna tablica za načine skeniranja — pomoći će vam da odredite koji tip skeniranja odgovara vašim potrebama. Postavke i provjera funkcionalnosti antivirusnog programa razmatrani su praktično u videu na kraju članka.
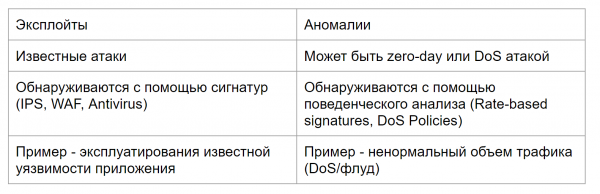
Preći ćemo na drugi deo lekcije — sistem prevencije upada. Međutim, da bismo započeli proučavanje IPS-a, potrebno je razumeti razliku između eksploita i anomalija, kao i shvatiti koje mehanizme koristi FortiGate za zaštitu od njih.
Eksploiti su poznate napade, sa specifičnim obrascima, koje je moguće otkriti pomoću IPS-a, WAF-a ili antivirusnih potpisa.
Anomalije su neobično ponašanje u mreži, kao što je neobično velika količina saobraćaja ili veća potrošnja CPU-a nego obično. Anomalije je potrebno pratiti, jer mogu biti znakovi novog, još neistraženog napada. Anomalije se obično otkrivaju pomoću analize ponašanja — tzv. rate-based potpisa i DoS politika.
Dakle, IPS na FortiGate-u koristi baze potpisa za otkrivanje poznatih napada, kao i rate-based potpise i DoS politike za otkrivanje raznih anomalija.
Podrazumevano, početni set IPS potpisa je uključen u svaku verziju operativnog sistema FortiGate. Pomoću ažuriranja, FortiGate dobija nove potpise. Tako IPS ostaje efikasan protiv novih eksploitacija. FortiGuard servis redovno ažurira IPS potpise.
Važna stvar koja se odnosi na IPS i antivirus — ukoliko vam je istekao licencni period, i dalje možete koristiti poslednje dobijene potpise. Međutim, nećete moći dobiti nove bez licenci. Stoga je nedostatak licenci izuzetno nepoželjan — kada se pojave novi napadi, nećete moći zaštititi se starim potpisima.
Baze IPS potpisa dele se na običnu i proširenu. Obična baza sadrži potpise za rasprostranjene napade koji veoma retko ili nikako ne izazivaju lažne uzbune. Podrazumevana akcija za većinu takvih potpisa je blokiranje.
Proširena baza sadrži dodatne potpise napada koji značajno utiču na performanse sistema ili koje nije moguće blokirati zbog njihove posebne prirode. Zbog veličine ove baze, ona nije dostupna za FortiGate modele sa malim diskom ili RAM-om. Međutim, za visoko zaštićene sredine može biti potrebno koristiti proširenu bazu.
Podešavanje i provere funkcionalnosti IPS-a takođe su razmatrani u videu ispod.
U sljedećem lekciji raspraviti ćemo rad s korisnicima. Da ne biste propustili, pratite ažuriranja na sljedećim kanalima:
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish