

Pozdrav, prijatelji! Radujemo se vašem dolasku na našu novu obuku FortiAnalyzer Getting Started. U obuci već smo razmatrali funkcionalnost FortiAnalyzer, ali smo prošli kroz nju prilično površno. Sada želim detaljnije govoriti o ovom proizvodu, njegovim ciljevima, zadacima i mogućnostima. Ova obuka neće biti toliko obimna kao prethodna, ali se nadam da će biti zanimljiva i edukativna.
Budući da je lekcija potpuno teoretska, za vašu udobnost odlučili smo je predstaviti i u formatu članka.
Tokom ove obuke razmotrit ćemo sljedeće tačke:
- Opće informacije o proizvodu, njegova namjena, rješavani zadaci i ključne karakteristike.
- Pripremićemo plan, tokom pripreme detaljno razmotriti početnu konfiguraciju FortiAnalyzer.
- Upoznat ćemo se sa mehanizmom pohrane, obrade i filtriranja logova za lakše pretraživanje, kao i razmotriti mehanizam FortiView, koji pruža vizualne informacije o stanju mreže u obliku različitih grafikon, dijagrama i drugih widgeta.
- Razmotrit ćemo proces izrade postojećih izvještaja, kao i naučiti kako stvoriti vlastite izvještaje i uređivati postojeće izvještaje.
- Proći ćemo kroz glavna pitanja vezana uz administraciju FortiAnalyzer.
- Još jednom ćemo razgovarati o licenciranju — već sam o tome govorio u 11. lekciji kursa, ali, kako se kaže, ponavljanje je majka učenja.
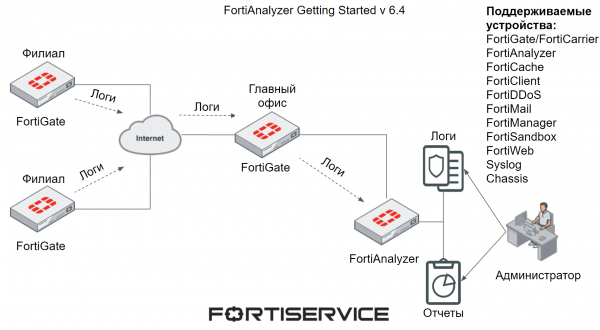
Glavna svrha FortiAnalyzer-a je centralizirano pohranjivanje logova s jednog ili više uređaja kompanije Fortinet, kao i njihova obrada i analiza. To omogućava sigurnosnim administratorima da prate različite mrežne događaje i događaje sigurnosti s jednog mjesta, brzo dobiju potrebne informacije iz logova i widgeta, kao i da kreiraju izvještaje za sve ili interesantne uređaje.
Popis uređaja s kojih FortiAnalyzer može primati logove i analizirati ih prikazan je na slici ispod.
FortiAnalyzer ima tri ključne karakteristike — izvještavanje, obavijesti, arhiviranje. Razmotrit ćemo svaku od njih.
Izvještavanje — izvještaji pružaju jasnu sliku mrežnih događaja, sigurnosnih incidenata i raznih aktivnosti koje se odvijaju na podržanim uređajima. Mehanizam izvještavanja prikuplja potrebne podatke iz dostupnih logova i prikazuje ih u lako čitljivom i analizirajućem formatu. Pomoću izvještaja možete brzo dobiti potrebne informacije o performansama uređaja, sigurnosti mreže, najposjećenijim resursima i tako dalje. Postoji mnogo opcija. Također, izvještaji se mogu koristiti za analizu stanja mreže i podržanih uređaja tijekom dužeg razdoblja. Često su neophodni prilikom istraživanja raznih sigurnosnih incidenata.
Obavijesti omogućuju brzu reakciju na razne prijetnje u mreži. Sustav generira obavijesti kada se pojave logovi koji zadovoljavaju prethodno konfigurirane uvjete — otkrivanje virusa, iskorištavanje raznih ranjivosti i tako dalje. Ove obavijesti možete vidjeti u web sučelju FortiAnalyzer, kao i postaviti njihovo slanje putem SNMP protokola, na syslog poslužitelj ili na određene email adrese.
Arhiviranje omogućuje pohranu različitih sadržaja koji prolaze kroz mrežu na FortiAnalyzeru. Obično se koristi u kombinaciji s mehanizmom DLP za pohranu raznih datoteka koje spadaju pod različita pravila ovog mehanizma. Također može biti korisno za istraživanje raznih sigurnosnih incidenata.
Još jedna zanimljiva značajka je mogućnost korištenja administrativnih domena. Ova tehnologija omogućuje stvaranje grupa uređaja prema različitim kriterijima — tipovi uređaja, geografska lokacija i slično. Stvaranje takvih grupa uređaja ima sljedeće ciljeve:
- Grupiranje uređaja prema sličnim kriterijima radi lakšeg nadzora i upravljanja — na primjer, uređaji su grupirani prema geografskoj lokaciji. Ako trebate pronaći neku informaciju u logovima na uređajima unutar iste grupe, umjesto da pažljivo filtrirate logove, jednostavno pregledavate logove prema potrebnoj administrativnoj domeni i tražite potrebne informacije.
- Za razdvajanje administratorskog pristupa — svaka administrativna domena može imati jednog ili više administratora koji imaju pristup samo toj administrativnoj domeni.
- Učinkovito upravljanje prostorom na disku i politikama pohrane podataka dobivenih s uređaja — umjesto da se stvara jedinstvena konfiguracija pohrane podataka za sve uređaje, administrativne domene omogućuju postavljanje prikladnijih konfiguracija za pojedine skupine uređaja. To može biti korisno ako imate više uređaja i za jednu skupinu uređaja morate pohranjivati podatke godinu dana, a za drugu — 3 godine. Prema tome, svakoj skupini može se dodijeliti odgovarajući prostor na disku — za skupinu koja generira veliki broj logova, dodijeli se više prostora, a za drugu grupu — manje prostora.
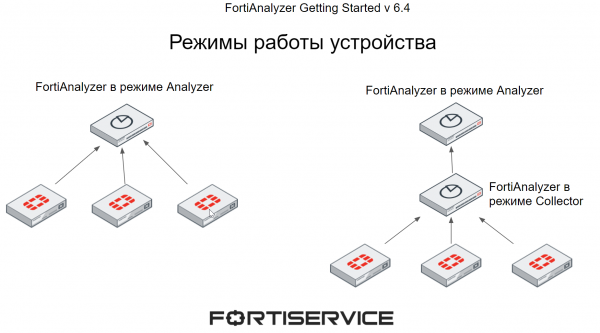
FortiAnalyzer može raditi u dva režima — Analyzer i Collector. Režim rada se bira ovisno o individualnim zahtjevima i topologiji mreže.
Kada FortiAnalyzer radi u režimu Analyzer, djeluje kao glavni agregator logova s jednog ili više sakupljača logova. Sakupljači logova su kako FortiAnalyzer u režimu Collector, tako i drugi uređaji koji su podržani od strane FortiAnalyzer-a (njihov popis je naveden iznad na slici). Ovaj režim rada se koristi po defaultu.
Kada FortiAnalyzer radi u režimu Collector, prikuplja logove s drugih uređaja i zatim ih šalje na drugi uređaj, kao što je FortiAnalyzer u režimu Analyzer ili Syslog. U režimu Collector, FortiAnalyzer ne može koristiti većinu funkcija, kao što su izvještavanje i obavijesti, budući da je njegov glavni cilj — prikupljanje i slanje logova.
Korištenjem više uređaja FortiAnalyzer u različitim režimima može se povećati učinkovitost — FortiAnalyzer u režimu Collector prikuplja logove sa svih uređaja, i šalje ih na Analyzer za daljnju analizu, što omogućuje FortiAnalyzer-u u režimu Analyzer da štedi resurse koji se koriste za prijem logova s više uređaja i potpuno se fokusira na obradu logova.
FortiAnalyzer podržava deklarativni jezik upita SQL za zapisivanje i izvještavanje. Pomoću njega se logovi predstavljaju u čitljivom formatu. Također, ovaj jezik upita se koristi za generiranje različitih izvješća. Za neke mogućnosti izvještavanja potrebna su određena znanja o SQL-u i bazama podataka, ali često ugrađene mogućnosti FortiAnalyzer omogućuju zaobilaženje tih znanja. O tome ćemo detaljnije razgovarati kada budemo proučavali mehanizam izvještavanja.
Sam FortiAnalyzer može biti predstavljen u nekoliko varijanti. To može biti zaseban fizički uređaj, virtualna mašina — podržavaju se različiti hipervizori, njihov potpuni popis možete pronaći u . Također se može prethoditi u specijaliziranim infrastrukturnim okruženjima — AWS, Azure, Google Cloud i drugima. Posljednja opcija je FortiAnalyzer Cloud — oblačna usluga koju pruža kompanija Fortinet.
Na sljedećem satu pripremit ćemo predložak za daljnje praktične radove. Da ne biste propustili, pretplatite se na naš .
Također možete pratiti ažuriranja na sljedećim resursima:
Izvor: habr.com
