

Pozdrav, ovo je drugi članak o NGFW rješenju kompanije . Cilj ovog članka je pokazati kako instalirati firewall UserGate na virtualni sustav (koristit ću softver za virtualizaciju VMware Workstation) i izvršiti njegovu početnu konfiguraciju (omogućiti pristup iz lokalne mreže putem gatewaya UserGate na internet).
1. Uvod
Za početak ću opisati različite načine implementacije ovog gatewaya u mrežu. Želim napomenuti da, ovisno o odabranom načinu povezivanja, određena funkcionalnost gatewaya može biti nedostupna. Rješenje UserGate podržava sljedeće načine povezivanja:
L3-L7 vatrozid
L2 prozirni most
L3 prozirni most
Virtualno u prekidu, koristeći WCCP protokol
Virtualno u prekidu, koristeći routing temeljen na politikama
Router on a Stick
Eksplicitno definirani WEB-proxy
UserGate kao defaultni gateway
Praćenje Mirror porta
UserGate podržava 2 tipa klastera:
Klaster konfiguracije. Čvorovi povezani u klaster konfiguracije podržavaju jedinstvene postavke unutar klastera.
Klaster otpornosti. Do 4 čvora klastera konfiguracije mogu biti povezani u klaster otpornosti koji podržava rad u Aktivan-Aktivan ili Aktivan-Pasivan režimu. Moguće je sastaviti više klastera otpornosti.
2. Instalacija
Kao što je spomenuto u prethodnom članku, UserGate se isporučuje kao programsko-hardverski sustav ili se implementira u virtualnom okruženju. Iz osobnog korisničkog računa na web stranici preuzimamo sliku u OVF formatu (Open Virtualization Format), taj format je prikladan za dobavljače VMWare i Oracle Virtualbox. Za Microsoft Hyper-v i KVM isporučuju se slike diskova virtualne mašine.
Prema podacima sa stranice UserGate, za ispravan rad virtualne mašine preporučuje se korištenje minimalno 8Gb RAM-a i dvostrukog virtualnog procesora. Hypervisor mora podržavati rad 64-bitnih operacijskih sustava.
Instalacija počinje uvozom slike u odabrani hypervisor (VirtualBox i VMWare). U slučaju Microsoft Hyper-v i KVM, potrebno je stvoriti virtualnu mašinu i kao disk odabrati preuzetu sliku, nakon čega je potrebno onemogućiti integracijske usluge u postavkama stvorene virtualne mašine.
Prema zadanim postavkama, nakon uvoza u VMWare, stvara se virtualna mašina sa sljedećim postavkama:
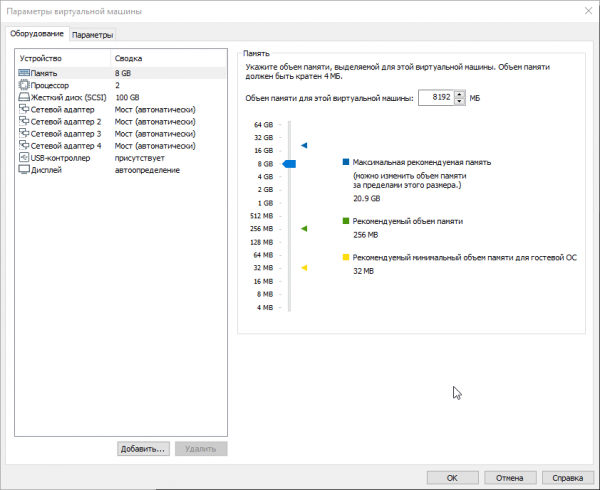
Kao što je ranije spomenuto, radna memorija trebala bi imati najmanje 8Gb, a uz to treba dodati 1Gb za svakih 100 korisnika. Zadana veličina tvrdog diska je 100Gb, no to obično nije dovoljno za pohranu svih logova i postavki. Preporučena veličina je 300Gb ili više. Stoga u svojstvima virtualne mašine mijenjamo veličinu diska na potrebnu. Prvotno, virtualni UserGate UTM isporučuje se s četiri sučelja, dodijeljenima zonama:
Management — prvo sučelje virtualne mašine, zona za povezivanje pouzdanih mreža s kojih je dopušteno upravljanje UserGate-om.
Trusted — drugo sučelje virtualne mašine, zona za povezivanje pouzdanih mreža, poput LAN mreža.
Untrusted — treće sučelje virtualne mašine, zona za sučelja povezana s nepouzdanim mrežama, poput interneta.
DMZ — četvrto sučelje virtualne mašine, zona za sučelja povezana s DMZ mrežom.
Zatim pokrećemo virtualne mašine, iako je u priručniku napisano da treba odabrati Support Tools i izvršiti Factory reset UTM, vidimo da postoji samo jedan izbor (UTM First Boot). Tijekom ovog koraka UTM podešava mrežne adaptere i povećava veličinu particije na hard disku do pune veličine diska:
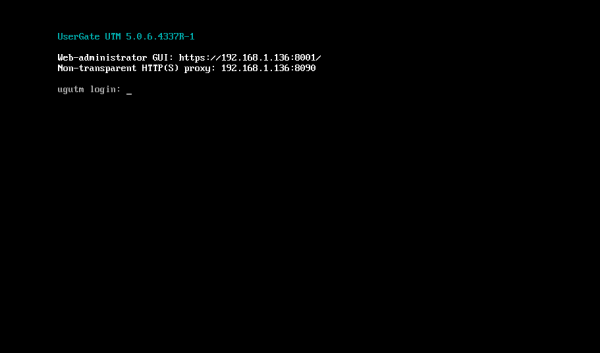
Za pristup web sučelju UserGate-a potrebno je ulaz kroz Management zonu, za to se brine interface eth0, koji je podešen za automatsko dobivanje IP adrese (DHCP). Ako nije moguće automatski dodijeliti adresu za Management sučelje putem DHCP-a, moguće je izričito je postaviti koristeći CLI (Command Line Interface). Da biste to učinili, trebate ući u CLI koristeći korisničko ime i lozinku korisnika s pravima Full administrator (po defaultu Admin s velikim A). Ako uređaj UserGate nije prošao prvu inicijalizaciju, za pristup CLI-u potrebno je koristiti Admin kao korisničko ime, a za lozinku – utm. I unesite naredbu sličnu iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Kasnije prelazimo na web konzolu UserGate na navedenoj adresi, koja bi trebala izgledati otprilike ovako:https://UserGateIPaddress:8001:
U web konzoli nastavljamo instalaciju, potrebno je odabrati jezik sučelja (trenutno je to ruski ili engleski), vremensku zonu, zatim pročitamo i slažemo se s licenčnim ugovorom. Zadat ćemo korisničko ime i lozinku za ulazak u web sučelje upravljanja.
3. Postavke
Nakon instalacije prozor web sučelja upravljanja izgleda ovako:
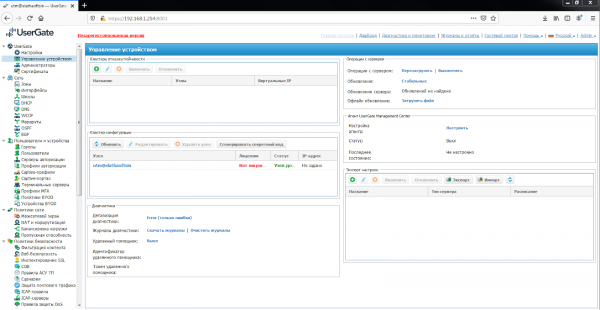
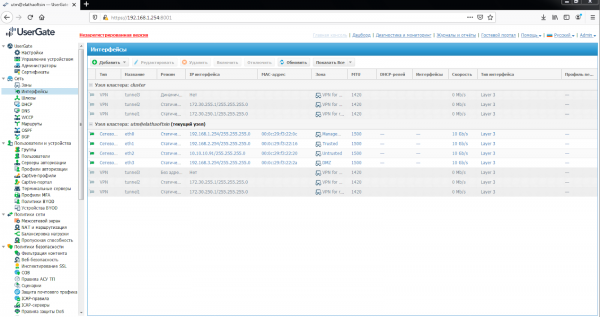
Zatim je potrebno postaviti mrežne sučelje. Za to u odjeljku 'Sučelja' potrebno je uključiti ih, postaviti ispravne IP adrese i odrediti odgovarajuće zone.
Odjeljak 'Sučelja' prikazuje sve fizičke i virtualne sučelja dostupne u sustavu, omogućava promjenu njihovih postavki i dodavanje VLAN sučelja. Također prikazuje sva sučelja svake čvorne klastera. Postavke sučelja specifične su za svaki od čvorova, tj. nisu globalne.
U svojstvima sučelja:
Uključiti ili isključiti sučelje
Odrediti tip sučelja — Layer 3 ili Mirror
Dodijeliti zonu sučelju
Dodijeliti Netflow profil za slanje statističkih podataka na Netflow kolektor
Promijeniti fizičke parametre sučelja — MAC adresu i veličinu MTU
Odabrati tip dodjeljivanja IP adrese — bez adrese, statička IP adresa ili dobivena putem DHCP-a
Postaviti rad DHCP relaya na odabranom sučelju.
Gumb 'Dodaj' omogućava dodavanje sljedećih tipova logičnih sučelja:
VLAN
Bond
Most
PPPoE
VPN
Tunel
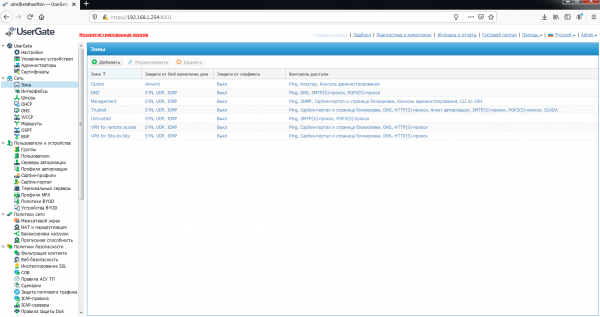
Osim ranije navedenih zona s kojima se isporučuje slika Usergate, postoje još tri tipa unaprijed definiranih:
Cluster — zona za sučelja koja se koriste za rad klastera
VPN for Site-to-Site — zona u koju se smještaju svi klijenti tipa Ured-Ured, povezani na UserGate putem VPN-a
VPN for remote access — zona u koju se smještaju svi mobilni korisnici povezani na UserGate putem VPN-a
Administratori UserGate mogu mijenjati postavke zona stvorenih prema zadanim postavkama, kao i stvarati dodatne zone, ali kako je navedeno u priručniku za verziju 5, može se stvoriti najviše 15 zona. Za promjenu ili stvaranje potrebno je preći u odjeljak zone. Za svaku zonu može se postaviti prag odbacivanja paketa, podržava se SYN, UDP, ICMP. Također se postavlja kontrola pristupa uslugama Usergate, i uključuje zaštitu od spoofinga.
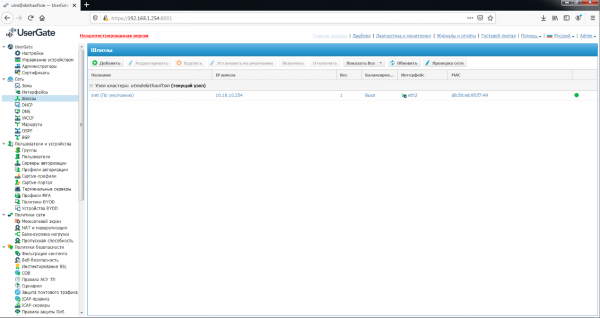
Nakon postavljanja sučelja, potrebno je u odjeljku „Gatewayi“ postaviti zadanu rutu. To jest, za povezivanje UserGate-a s internetom potrebno je navesti IP adresu jednog ili više gateway-a. Ako se koristi više pružatelja usluga za povezivanje s internetom, potrebno je navesti nekoliko gateway-a. Postavka gateway-a jedinstvena je za svaki čvor klastera. Ako je postavljeno dva ili više gateway-a, moguće su dvije opcije rada:
Balansiranje prometa između gateway-a.
Glavni gateway s prebacivanjem na rezervni.
Stanje gateway-a (dostupan – zeleno, nedostupan – crveno) određuje se na sljedeći način:
Provjera mreže isključena – gateway se smatra dostupnim ako UserGate može dobiti njegov MAC adresa putem ARP zahtjeva. Provjera pristupa internetu putem ovog gateway-a se ne vrši. Ako MAC adresa gateway-a ne može biti određena, gateway se smatra nedostupnim.
Provjera mreže uključena — gateway se smatra dostupnim ako:
UserGate može dobiti njegov MAC adresa putem ARP zahtjeva.
Provjera pristupa internetu putem ovog gateway-a bila je uspješna.
U suprotnom, gateway se smatra nedostupnim.
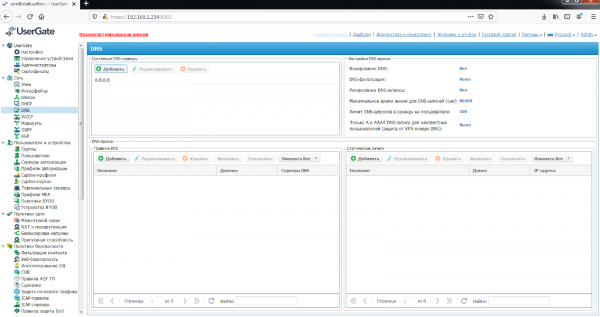
U odjeljku „DNS“ potrebno je dodati DNS poslužitelje koje će koristiti UserGate. Ova postavka se navodi u području Sustavni DNS poslužitelji. Ispod se nalaze postavke za upravljanje DNS zahtjevima korisnika. UserGate omogućuje korištenje DNS proxy-a. Usluga DNS proxy omogućuje presretanje DNS zahtjeva od korisnika i njihovu promjenu u skladu sa potrebama administratora. Pomoću pravila DNS proxy-a možete navesti DNS poslužitelje kojima se prosljeđuju zahtjevi za određene domene. Osim toga, pomoću DNS proxy-a moguće je postaviti statičke zapise tipa host (A-zapis).
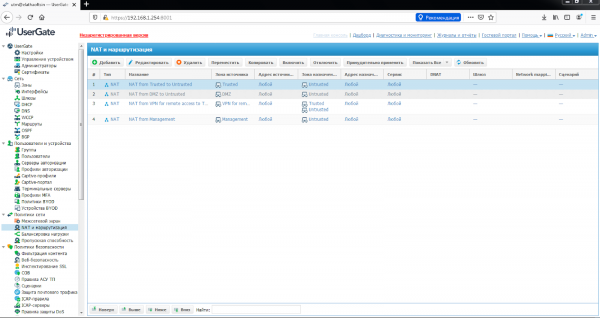
U odjeljku «NAT i Usmjeravanje» potrebno je stvoriti potrebna NAT pravila. Za pristup internetu korisnika u mreži Trusted, NAT pravilo već postoji — «Trusted -> Untrusted», potrebno ga je samo aktivirati. Pravila se primjenjuju od vrha prema dnu, redoslijedom kojim su navedena u konzoli. Aktivira se uvijek samo prvo pravilo čiji su uvjeti zadovoljeni. Da bi pravilo bilo aktivno, svi uvjeti navedeni u parametrima pravila moraju biti ispunjeni. UserGate preporučuje stvaranje općih NAT pravila, na primjer, NAT pravilo iz lokalne mreže (obično zona Trusted) prema internetu (obično zona Untrusted), dok se ograničenje pristupa po korisnicima, uslugama i aplikacijama provodi putem pravila vatrozida.
Također postoji mogućnost stvaranja DNAT pravila, port forwarding, usmjeravanje temeljeno na politici i mrežno mapiranje.
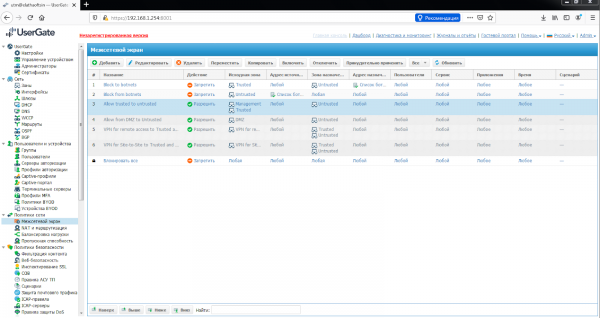
Nakon toga, u odjeljku «Vatrozid» potrebno je stvoriti pravila vatrozida. Za neograničen pristup internetu korisnika mreže Trusted, pravilo vatrozida također već postoji — «Internet for Trusted» i potrebno ga je aktivirati. Putem pravila vatrozida, administrator može dopustiti ili zabraniti bilo koju vrstu prijenosnog mrežnog prometa koji prolazi kroz UserGate. Kao uvjeti pravila mogu se koristiti zone i IP adrese izvora/odredišta, korisnici i grupe, usluge i aplikacije. Pravila se primjenjuju na isti način kao u odjeljku «NAT i Usmjeravanje», tj. od vrha prema dnu. Ako nije stvoreno nijedno pravilo, svaki prijenosni promet kroz UserGate je zabranjen.
4. Zaključak
Ovim je članak došao do kraja. Instalirali smo vatrozid UserGate na virtualnu mašinu i izvršili minimalne potrebne postavke kako bi internet radio u mreži Trusted. Daljnje postavke razmatrat ćemo u okviru sljedećih članaka.
Pratite novosti na našim kanalima (, , , )!
Izvor: habr.com
