

Dobar dan, prijatelji! Danas ću nastaviti ciklus posvećen članku o projektiranju Enterprise mreže.
U članku ću pokušati što je više moguće sažeti:
- opisati modularni pristup projektiranju Etnterprise mreže
- razmotriti vrste izgradnje jednog od najvažnijih modula mreže poduzeća — osnovne mreže (ip-campus)
- opisati prednosti i nedostatke opcija rezervacije kritičnih čvorišta mreže
- na apstraktnom primjeru projektirati/modernizirati malu Enterprise mrežu
- izabrati Extreme preklopnike za implementaciju projektirane mreže
- raditi s vlaknima i IP adresiranjem
Ovaj članak će biti zanimljiv više mrežnim inženjerima i administratorima mreža poduzeća koji tek započinju svoj put 'mrežnog stručnjaka', nego iskusnim inženjerima koji su proveli godine u telekomunikacijama ili velikim korporacijama s geografskim distribuiranim mrežama.
U svakom slučaju, zainteresovane molim da pogledaju ispod.
Modularni pristup projektiranju mreže
Počet ću svoj članak s prilično popularnim modularnim pristupom u projektiranju mreže, koji omogućuje sastavljanje slagalice iz delova mreže u jednu celu sliku.
Prvo malo apstrakcije — vrlo često ovaj pristup prikazujem kao zumiranje na geo-kartama, kada se u prvom zoomu vidi država, u drugom regioni, u trećem gradovi itd.
Kao primer razmotrite ovaj slučaj:
- 1. zoom — cela mreža poduzeća predstavlja skup različitih nivoa:
- osnovna mreža ili kampus
- granični nivo
- nivo telekomunikacijskih operatera
- udaljene zone
- 2. zoom — svaki od ovih nivoa detaljno se razdvaja na pojedinačne module
- osnovna mreža ili kampus se sastoji od:
- 3- ili 2-nivo modularnog opisa mreže poduzeća i njenih nivoa — pristup, distribucija i/ili jezgro
- modula koji opisuje data centar — centar za obradu podataka (u suštini serverski deo infrastrukture)
- granični nivo se sastoji od:
- modula za povezivanje sa internetom
- modula WAN i MAN, koji je odgovoran za povezivanje geografskih objekata poduzeća
- modula za izgradnju VPN tunela i Remote-Access pristupa
- često se događa da mnoge manje firme imaju nekoliko ovih modula ili čak sve njih, koji su spojeni u jedan
- nivo provajdera:
- na ovaj nivo spadaju veze "u vanjski svijet" — tamna optička vlakna (najam vlakana od operatera), komunikacijski kanali (Ethernet, G.703 itd.), pristup internetu.
- daljinski nivo:
- uglavnom su to podružnice poduzeća raspoređene u okviru grada, regije, zemlje ili čak kontinenta.
- ovoj zoni može pripadati i rezervni podatkovni centar koji duplicira rad glavnog
- i naravno, sve popularniji teleworkeri (daljinska radna mjesta)
- osnovna mreža ili kampus se sastoji od:
- 3. pristup — svaki od modula razlaže se na manje module ili nivoe. Na primjer, u kampus mreži:
- 3-slojna mreža dijeli se na:
- nivo pristupa
- nivo distribucije
- nivo jezgre
- Podatkovni centar u složenijim slučajevima može se dijeliti na:
- 2-slojni ili 3-slojni mrežni deo
- server deonicu
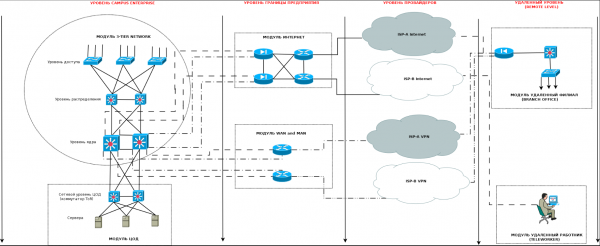
Sve gore opisano pokušaću prikazati na sledećem pojednostavljenom crtežu:

Kao što se može videti iz gornjeg crteža — modularni pristup pomaže u detaljnom razlaganju i strukturiranju opće slike na sastavne elemente s kojima se može raditi.U okviru ovog članka, fokusiraću se na nivo kampus poduzeća i detaljnije ga opisati.
Vrste IP-CAMPUS mreža
Tokom mog rada u provajderu, a posebno kasnije — u radu integratora, susretao sam se s različitom "zrelošću" mreža klijenata. Ne slučajno koristim termin zrelost jer se često susreću situacije kada struktura mreže raste zajedno s rastom same kompanije, i to je u suštini prirodno.
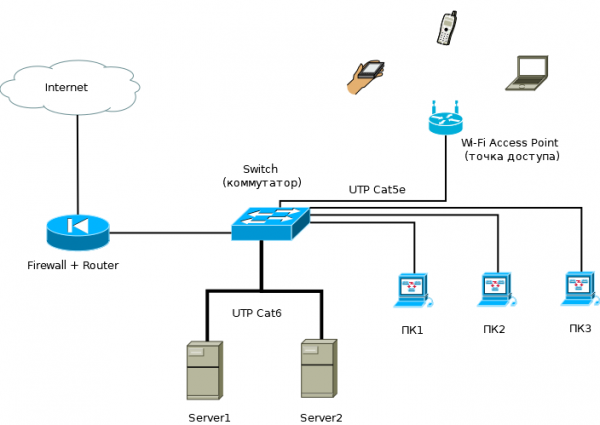
U maloj kompaniji koja se nalazi u jednoj zgradi, mreža može sastojati samo od 1 graničnog rutera koji obavlja funkciju vatrozida, nekoliko pristupnih prekidača i par-tri servera.
Takvu mrežu nazivam "jednoslojnom" mrežom — u njoj nije očigledan nivo jezgre mreže, nivo distribucije je pomjeren na granični ruter (s funkcijama vatrozida, VPN-a i možda proxyja), a pristupni prekidači opslužuju i kompjutere zaposlenika i servere.

U slučaju rasta preduzeća — povećanja broja zaposlenih, usluga i servera, često je potrebno:- povećati broj prekidača u mreži i pristupnih portova
- povećati server kapacitete
- borba protiv širokorepnih domena – implementacija segmentacije mreže i rutiranja između segmenata
- borba protiv prekida u radu mreže, zbog kojih dolazi do zastoja kod zaposlenika, što dovodi do dodatnih financijskih troškova za menadžment (zaposlenik stoji, plaća se, a rad se ne obavlja)
- u procesu borbe protiv prekida, razmišljati o rezervaciji kritičnih čvorova mreže – usmjerivača, prekidača, servera i usluga
- pooštravanje politike sigurnosti, jer mogu nastati komercijalni rizici i ponovo – za stabilniji rad mreže
Sve to dovodi do toga da inženjer (administratore mreže) prije ili kasnije razmišlja o ispravnoj izgradnji mreže i dolazi do dvostupnjevog modela.
Ovaj model jasno izdvaja 2 nivoa – nivo pristupa i nivo distribucije, koji su ujedno i nivo jezgra (collapsed-core).
Spojen nivo distribucije i jezgra obavlja sljedeće funkcije:
- agregira veze od prekidača pristupa
- uvodi rutiranje segmenta mreže – korisnika i uređaja postaje toliko mnogo da se ne uklapaju u jednu mrežu /24, a ako se uklapaju, broadcast oluje uzrokuju stalne prekide (osobito ako korisnici pomažu stvarajući petlje)
- osigurava vezu između susjednih segmenata prekidača (kroz brže veze)
- osigurava vezu između korisnika i njihovih uređaja i farmi servera, koja se također u to vrijeme počinje izdvajati u poseban segment mreže – data centar.
- počinje osiguravati zajedno s prekidačima pristupa, u određenoj mjeri, politiku sigurnosti koja se počinje pojavljivati u tvrtki u to vrijeme. Kompanija raste, komercijalni rizici također rastu (ovdje mislim ne samo na odredbe o poslovnoj tajni, razgraničenje pristupnih politika itd., već i na elementarne prekide mreže i zaposlenika).
Tako mreža prije ili kasnije raste do dvostupnjevog modela:

Ovaj model postavlja posebne zahtjeve kako za pristupne prekidače koji agregiraju veze od korisnika i mrežnih uređaja (printeri, pristupne točke, VoIP uređaji, IP telefoni, IP kamere itd.), tako i za distribucijske i jezgrene prekidače.Pristupni prekidači trebaju biti pametniji i funkcionalniji kako bi zadovoljili zahtjeve performansi, sigurnosti i fleksibilnosti mreže, i trebaju:
- imati različite vrste pristupnih i magistralnih portova — poželjno s mogućnošću rezervi za povećanje prometa, kao i po broju portova
- imati dovoljnu preklopnu sposobnost i propusnost
- imati potreban sigurnosni funkcionalnost koji bi zadovoljavao trenutne sigurnosne politike (a idealno i rast budućih zahtjeva)
- imati mogućnost napajanja teško dostupnih mrežnih uređaja s mogućnošću daljinskog ponovnog pokretanja putem napajanja (PoE, PoE+)
- imati mogućnost rezerviranja vlastitog napajanja, kako bi se koristilo na mjestima gdje je to potrebno
- imati (ukoliko je moguće) daljnji potencijal rasta funkcionalnosti — čest primjer je kada se pristupni prekidač s vremenom pretvara u distribucijski prekidač
Na distribucijske prekidače postavljaju se i odgovarajući zahtjevi:
- kako u pogledu magistralnih silaznih portova prema pristupnim prekidačima, tako i prema peer sučeljima susjednih distribucijskih prekidača (a kasnije i mogućim uplink sučeljima prema jezgri)
- u pogledu L2 i L3 funkcionalnosti
- u pogledu funkcionalnosti sigurnosti
- u pogledu osiguravanja otpornosti (rezerviranje, klasterizacija i rezerviranje električnog napajanja)
- u pogledu osiguravanja fleksibilnosti prilikom uravnoteženja prometa
- imati (ukoliko je moguće) daljnji potencijal rasta funkcionalnosti (transformacija vremenom uređaja agregacije u jezgru)
- u nekim slučajevima može biti prikladno koristiti PoE, PoE+ portove na distribucijskim prekidačima.
Što slijedi — više: u slučaju da uprava provodi politiku aktivnog rasta i razvoja poduzeća, mreža će se nastaviti razvijati — poduzeće može početi iznajmljivati susjedne zgrade, graditi vlastite objekte ili preuzimati manje konkurente, čime se povećava broj radnih mjesta za zaposlenike. U isto vrijeme dolazi do rasta mreže, što zahtijeva:
- osiguravanje zaposlenicima radnih mjesta — potrebni su novi pristupni prekidači s pristupnim portovima
- postojanje novih distribucijskih prekidača za agregiranje veza s pristupnih prekidača
- izgradnje novih, kao i modernizacije postojećih komunikacijskih linija
Kao posljedica dolazi do rasta prometa iz sljedećih razloga:
- zbog povećanja pristupnih portova i korisnika mreže
- zbog povećanja prometa povezanih sustava koji odabiru mrežu poduzeća kao transport — telefonija, sigurnost, inženjerski sustavi itd.
- zbog implementacije dodatnih usluga — s povećanjem osoblja pojavljuju se nova odjeljenja koja zahtijevaju određeni softver
- povećava se računalna snaga data centra kako bi se zadovoljili zahtjevi infrastrukture i aplikacija
- rast zahtjeva za sigurnost mreže i informacija — poznata triada CIA (šala), a ako ozbiljno, tada CIA — Povjerljivost, Cjelovitost i Dostupnost:
- u vezi s tim, kritični nivoi mreže — distribucija i data centar dobivaju dodatne zahtjeve za otpornošću i rezervacijom
- ponovno dolazi do rasta prometa zbog implementacije novih sigurnosnih sustava — primjerice RKV, itd.
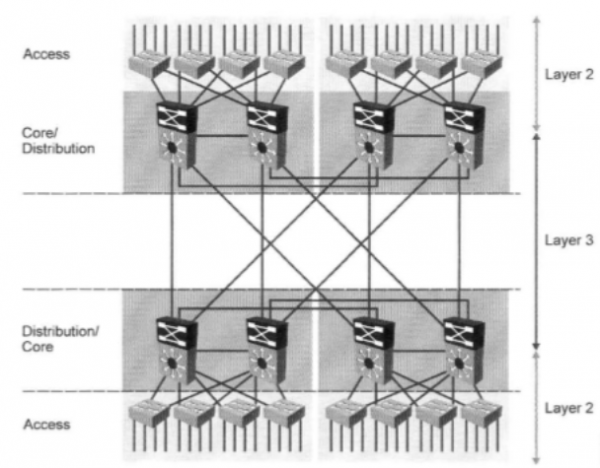
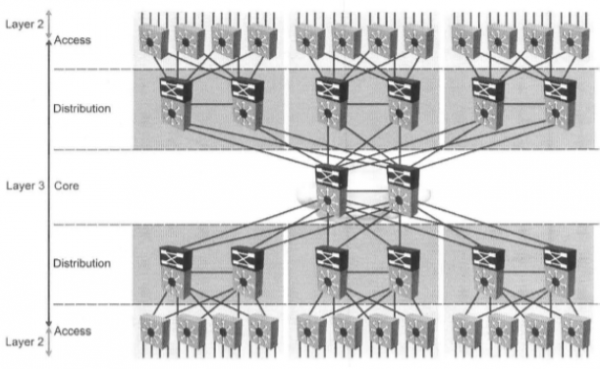
Pr sooner ili kasnije, rast prometa, usluga i broja korisnika dovest će do potrebe za uvođenjem dodatne razine mreže — jezgre, koja će obavljati visok brzi preklapanje/rutiranje paketa koristeći visoke brzinske veze.
U tom trenutku poduzeće može preći na trostupanjsku mrežnu model:

Kao što je vidljivo na gornjoj slici — u takvoj mreži postoji razina jezgre koja agregira visoke veze s distribucijskih prekidača. Tako su i prema jezgrama prekidača postavljeni zahtjevi za:- propusnost sučelja — 1GE, 2.5GE, 10GE, 40GE, 100GE
- performanse preklapanja (switching capacity i forwarding performance)
- tipovima sučelja — 1000BASE-T, SFP, SFP+, QSFP, QSFP+
- broju i skupu sučelja
- mogućnostima rezervacije (stakirane, klasterizacija, rezervacija kontrolnih ploča (određuje se za modularne prekidače), rezervacija električne energije itd.)
- funkcionalnosti
Na ovoj razini mreže definitivno je potrebna i tehnička modifikacija:
- rezervacija čvorova i veza jezgre (vrlo vrlo vrlo poželjno)
- rezervacija čvorova i poveznica razine distribucije (ovisno o kritičnosti)
- rezervacija veza između pristupnih prekidača i razine distribucije (po potrebi)
- uvođenje protokola dinamičkog usmjeravanja
- uravnoteženje prometa kako u jezgri tako i na razinama distribucije i pristupa (po potrebi)
- uvođenje dodatnih usluga — kako transportnih, tako i usluga sigurnosti (po potrebi)
tako i pravni okvir, koji definira mrežnu politiku sigurnosti poduzeća, koja dopunjuje opću sigurnosnu politiku u dijelu:
- zahtjeva za uvođenje i konfiguraciju određenih funkcija sigurnosti na pristupnim i distribucijskim prekidačima
- zahtjeva za pristup, nadzor i upravljanje opremom mreže (protokoli daljinskog pristupa, dopušteni segmenti mreže za upravljanje, postavke zapisivanja itd.)
- zahtjeva za rezervacijom
- zahtjeva za formiranje minimalno potrebnog ZIP kompleta
U ovom odjeljku ukratko sam opisao evoluciju mreže i poduzeća od nekoliko prekidača i nekoliko desetaka zaposlenika do nekoliko desetaka (možda čak i stotina) prekidača i nekoliko stotina (ili čak tisuća) samo onih zaposlenika koji izravno rade u mreži poduzeća (a tu su još i proizvodni odjeli i inženjerske mreže).
Jasno je da se u stvarnosti takvo "čudesno" i brzo razvijanje poduzeća ne događa.
Obično prođe mnogo godina da bi poduzeće i mreža napredovali od svog prvog stupnja do trećeg, koji opisujem.Zašto pišem sve te trivijalnosti? Zato što želim spomenuti pojam ROI — return-on-investment (povrat/otplata ulaganja) i razmotriti onu stranu koja se izravno tiče odabira mrežne opreme.
Pri odabiru opreme, mrežni inženjeri i njihovi nadležni često biraju opremu na temelju dva faktora — trenutne cijene opreme i minimalne tehničke funkcionalnosti koja je potrebna u tom trenutku za rješavanje određenog zadatka ili zadataka (o nabavci opreme za rezerviranje ću govoriti kasnije).
Pri tom, rijetko se razmatraju mogućnosti daljnjeg ‘rasta’ opreme. Kada nastane situacija u kojoj oprema više ne ispunjava funkcionalnost ili performanse, tada se nabavlja snažnija i funkcionalnija oprema, a stara se skladišti ili prebacuje na mrežu po principu ‘da stoji’ (to nažalost također pridonosi nastanku velike raznolikosti opreme i nabavci mnoštva informacijskih sustava koji s njom rade).
Tako umjesto kupnje dijela licenci za dodatnu funkcionalnost i performanse, koje su znatno jeftinije od nove, snažnije opreme, prisiljeni smo kupovati novi uređaj i preplatiti zbog sljedećih razloga:
- mreža često raste polako, a proširenje funkcionalnosti ili performansi prekidača u vašoj mreži može trajati još dugo vremena
- nije tajna da je oprema stranih dobavljača vezana za stranu valutu (dolar ili euro). Da budem iskren — rast dolara ili eura (ili povremena mini devalvacija rublja, zavisi kako gledati) dovodi do toga da dolar prije 10 godina i dolar danas su sasvim različite stvari s obzirom na rubalj
Sažimajući sve prethodno navedeno, želim primijetiti da kupnja mrežne opreme s širih funkcionalnostima sada može dovesti do uštede u budućnosti.
Ovdje troškove nabavke opreme razmatram u kontekstu ulaganja u svoju mrežu i infrastrukturu.Tako mnogi dobavljači (ne samo Extreme) slijede princip plaćanja po rastu, ugrađujući u opremu mnoštvo funkcionalnosti i mogućnosti za povećanje performansi sučelja, koje se kasnije aktiviraju kupnjom pojedinačnih licenci. Također nude modularne prekidače s širokim spektrom sučelnih i procesorskih kartica, te mogućnošću postepenog povećanja i njihovog broja i performansi.
Rezervacija kritičnih čvora
U ovom dijelu članka želio bih ukratko opisati osnovne principe rezervacije tako važnih čvora mreže, kao što su jezgreni switchevi, data centri ili distribucija. Počet ću s razmatranjem općih vrsta rezervacije — stakiranja i klasterizacije.
Svaka od metoda ima svoje prednosti i nedostatke, o kojima bih želio razgovarati.
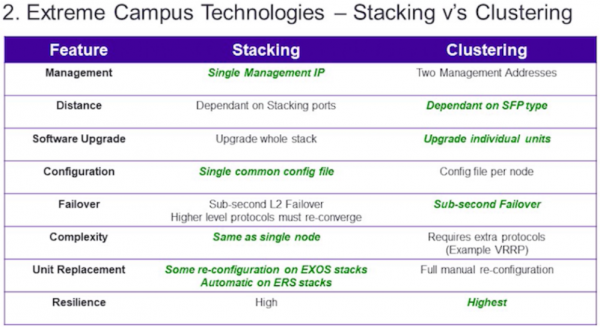
Ispod je prikazana opća sažeta tabela usporedbe dviju metoda:

- upravljanje — kao što se može vidjeti iz tabele, u ovom pogledu prednost ima stakirane zbog toga što se s aspekta upravljanja stack od nekoliko switch-eva predstavlja kao jedan switch s većim brojem portova. Umjesto upravljanja, na primjer, 8 različitih switcheva pri klasterizaciji možete upravljati samo jednim pri stakiraju.
- udaljenost — trenutno, strogo govoreći, prednost klasterizacije nije toliko očita, jer su se pojavile tehnologije stakiranja switch-eva putem stack portova ili dual-purpose portova (npr. SummitStack-V kod Extreme, VSS — kod Cisco itd.), koje također ovise o vrstama transivera. Ovdje je prednost data klasterizaciji prema principu da pri stakiraju postoje opcije u kojima se moraju koristiti uobičajeni stack portovi koji se često povezuju posebnim kablovima ograničene duljine — 0.5, 1, 1.5, 3 ili 5 metara.
- ažuriranje softvera — ovdje vidimo da klasterizacija ima prednost nad stakiranim iz sljedećeg razloga — prilikom ažuriranja verzije softvera opreme pri stakiranim ažurirate softver na master-switchu, koji potom preuzima ulogu distribucije novog softvera na standby-member switch-evima stacka. S jedne strane, to olakšava vaš rad, ali ažuriranje softvera često zahtijeva hardversko ponovno pokretanje opreme, što dovodi do ponovnog pokretanja cijelog stacka i na taj način do prekida u radu i svih povezanih usluga tokom = vremena ponovnog pokretanja. Obično je to vrlo kritično za jezgru i data centre. Pri klasterizaciji — imate 2 uređaja koja nisu međusobno ovisna, na kojima možete postupno ažurirati softver jedan za drugim. Pri tome se mogu izbjeći prekidi u uslugama.
- konfiguracija postavki — ovdje naravno prednost ima stek, jer u slučaju upravljanja trebate mijenjati postavke samo za jedan uređaj i njegov konfiguracijski fajl. U klasterizaciji, međutim, broj konfiguracijskih datoteka bit će jednak broju čvorova klastera.
- otpornost na greške — ovdje su obje tehnologije približno jednake, ali malo višu prednost ipak ima klasterizacija. Razlog se nalazi u sljedećem — ako razmatramo stek s obzirom na pokrenute procese i protokole, vidjet ćemo slijedeće:
- ima master-switch na kojem su pokrenuti svi glavni procesi i protokoli (na primjer, protokol dinamičkog usmjeravanja — OSPF)
- ima ostale slave-switch preklopnike na kojima su pokrenuti glavni procesi potrebni za rad u steku i održavanje prometa koji prolazi kroz njih
- ako dođe do kvara master-switch preklopnika, sljedeći po prioritetu slave-switch preklopnik otkriva kvar majstora
- on se inicira kao majstor i pokreće sve procese koji su radili na majstoru (uključujući i promatrani protokol OSPF)
- nakon nekog vremena pokretanja procesa (obično vrlo kratkog), počinje raditi i sam protokol OSPF
- tako će OSPF pri kvaru jednog od čvorova tijekom klasterizacije raditi malo brže nego pri stekiranju (na vrijeme potrebno za pokretanje i inicijalizaciju procesa i protokola na slave preklopniku steka). Iako moram napomenuti da moderni protokoli stekiranja i preklopnici rade vrlo brzo, često trajanje prekida prometa tijekom prebacivanja steka traje manje od jedne sekunde, ali ipak nominalno klasterizacija pobjeđuje po ovom parametru.
- složenost — kao što se može vidjeti iz tablice, po pitanju složenosti vodi stek. To je izravna posljedica stavki 'upravljanje' i 'postavke konfiguracije'. Jedan čvor zahtijeva mnogo manje vremena za postavljanje i upravljanje. Također, kod klasterizacije vrlo često treba konfigurirati dodatne protokole usmjeravanja ili protokole rezerviranja gateway-a — VRRP, HSRP i druge.
- zamjena čvorova — ovdje je nesumnjiva prednost stakiranja. Vrlo često je za zamjenu prekidača u staku potrebno izvršiti minimalne potrebne postavke opreme, na primjer:
- ažurirati softver novog prekidača na verziju softvera staka (a to se može učiniti odmah prilikom prihvaćanja prekidača u ZIP)
- postaviti nekoliko osnovnih komandi za stakiranje (a za neke vrste prekidača to možda neće biti potrebno)
- ukloniti neispravan prekidač iz staka i povezati novi
- priključiti napajanje i patchkabele
- elastičnost — smatram je jednim od osnovnih parametara. U cjelini, elastičnost je kompleksna karakteristika koja označava svojstvo nečega da se mijenja pod utjecajem opterećenja i da se vraća u prvotno stanje nakon njegovog nestanka. Kako god čudno zvučalo, za klasterizaciju će biti viša čak i uz omjer 4:3 u korist stakiranja. Sve se svodi na ljudski faktor. Da, da, ne iznenađujte se — u snazi takvih parametara stakiranja, kao što su jedinstveno upravljanje, konfiguracija postavki i pojednostavljena složenost, leži slabost stakiranja kada se uključuje ljudski faktor.
Za svoj rad u području IT-a mnogo sam puta nailazio na situacije (oh, što da govorim, i sam sam naletio na iste zamke, posebno na početku), kada je inženjer prilikom postavljanja staka pogriješio u unosu određene naredbe ili uključivanju/isključivanju funkcionalnosti na opremi, što je dovelo do kvara cijelog staka i njegove ručne ponovne uspostave. Odvojeno treba spomenuti ljubitelje aplikacije Putty za Windows (oh, to kopiranje desnim klikom miša).
Zapravo, obje tehnologije su prilično dobre (os特别o u usporedbi s nedostatkom rezervacije) i svaka ima svoje jake i slabe strane, ali za razinu jezgre i za visoko opterećene podatkovne centre, ipak bih radije koristio klasterizaciju.
Iako je to samo moje mišljenje. Mnogi profesionalni inženjeri koji se već godinama na profesionalnoj razini bave održavanjem mreže mogu jednako koristiti obje tehnologije — sve ovisi o iskustvu i kvalifikaciji.
Osim tehnologija stakiranja i rezerviranja čvorova u mreži, postoje i opća načela rezerviranja dijelova samog čvora mreže i veza između čvorova:
Pod rezerviranjem unutar čvora mreže razumijem:
- rezerviranje napajanja — postavljanje 2 napajanja koja se međusobno dupliciraju (poželjno je da budu spojena na 1. kategoriju napajanja) može vam značajno olakšati život.
- rezerviranje upravljačkih ploča — to se više odnosi na modularne preklopnike, kod kojih je predviđeno povezivanje više dublirajućih upravljačkih ploča.
- rezerviranje sučelja — također se većinom odnosi na modularne preklopnike.
Pod rezerviranjem veza/linija prvenstveno se podrazumijeva postojanje dupliciranih kabelskih ruta (ili radio-linkova u slučaju otvorenih prostora) s:
- raspodjelom po različitim kabelskim šahtama i kanalima unutar zgrade
- geografskom raspodjelom na razini 2 ili više zgrada, grada, regije ili zemlje (tzv. volumenski prstenovi)
Pri tome je važno pridržavati se niza preporuka za opremu prilikom izgradnje rezervnih linkova:
- u slučaju dupliciranja sučelja modularnog preklopnika, ili ako postoji stak, potrebno je raspodijeliti linkove između jedinica — sučelja u slučaju modularnih preklopnika i preklopnika u slučaju staka.
- preporučuje se koristiti protokole agregacije veza (LACP, MLT, PAgP itd.) za grupiranje linkova i ravnotežu opterećenja između njih.
- koristiti usmjerivače koji podržavaju ECMP protokole (Equal-Cost-Multi-Path) — kada se nekoliko paketa šalje putem jednog puta, ti paketi ne idu kroz jedan najbolji put (i sučelje), već se raspoređuju preko više najboljih puteva (i više sučelja), koji se određuju na temelju jednakosti metrike protokola usmjeravanja, koji odgovara za popunjavanje konačne tablice usmjeravanja.
A sada, kako sam obećao, opisat ću stvarni slučaj iz moje prakse i princip štednje prilikom rezerviranja kritičnih čvorova, koji se dogodio prije nekoliko godina:
- u jednoj tvrtki, nazovimo je X, postojala je standardna trostupanjska mrežna arhitektura:
- s nekoliko jezgri
- s nekoliko desetaka agregacija
- nekoliko tisuća pristupnih prekidača
- nekoliko desetaka tisuća korisnika
- mreža je bila prilično složena:
- s mnoštvom dinamičkih protokola usmjeravanja i protokola — OSPF, MP-BGP, MPLS, PIM, IGMP, IPv6 itd.
- s mnoštvom usluga — pristup internetu, L2 i L3 VPN, VoIP, IPTV, namjenskih linija itd.
- no bilo je jedno usko grlo u mreži — granični usmjerivač, koji je kombinirao funkcije BGP granice i terminirao neke korisničke usluge
- da, koštao je kao krilo aviona (nekoliko milijuna rubalja)
- da, u to vrijeme bio je jedan od vrhunskih uređaja u ponudi najpoznatijeg mrežnog dobavljača
- da, trebao je biti vrlo pouzdan — s odličnom MTBF stopom
- da, imao je 4 napajanja, konstruirana prema shemi 2x2 i uključena s različitih UPS-a i ulaza.
Ali sve to nije ukinulo činjenicu da je bio jedina točka neuspjeha u mreži.
I jednog, daleko od savršenog dana za mene i moje kolege, ovaj usmjerivač je prestao raditi (naknadno je otkriveno da je došlo do nekog kvara na liniji napajanja preko UPS-a, što je dovelo do istodobnog kvara 2 napajanja i pritom je jedno od napajanja oštetilo RP modul usmjerivača i sučelnu karticu koja je bila priključena na zajedničku sabirnicu uređaja).
Nismo imali rezervne ploče — RP i sučelnu karticu, ali imali smo ugovor o zamjeni opreme ili njezinih komponenti s jednim od partnera po NBD shemi.
Nažalost, partneri su u tom trenutku imali samo sučelnu karticu na skladištu, ali nije bilo RP ploče, stigla je tek nakon nekoliko dana (za 3 dana).
Kao rezultat toga, postojanje jedine točke neuspjeha u mreži (čak i s postojećim ugovorom o podršci i zamjeni opreme) dovelo je do sljedećih financijskih troškova:
- dio usluga tvrtke koja se odnosi ili je povezana s ovom granicom činila je otprilike 60-70%
- kako je kasnije izračunato, dnevna dobit iznosila je oko 900 tisuća rubalja (približno) u to vrijeme
- tako da je za 3 dana zastoja teoretski izgubljena dobit iznosila od 1 milijun 620 tisuća rubalja do 1 milijun 890 tisuća rubalja
Naravno, neto gubici bili su manji, jer su naknade za većinu korisnika vraćene ne u novcu, već u obliku usluga, ali su i dalje postojale:
- dio naknada za korporativne korisnike
- povećani troškovi za zaposlenike poduzeća koji su radili svih ovih 3-4 dana u punom sastavu — prekovremeni rad, noćne dežurstva, povećanje smjena itd.
- gubitak reputacije, što također nije beznačajno
- i najvažnije — nerviranje i vodstva i zaposlenika, kao i klijenata
Na kraju, politika kompanije je revidirana:
- odustali su od ugovora o zamjeni prema uvjetu NBD
- ostavili su običan servisni ugovor
- kupili su rezervni usmjerivač vrijedan otprilike 1 — 1.3 milijuna rubalja za rezerviranje 90% funkcionalnosti glavnog
U budućnosti je nabava dodatne opreme i rezerviranje glavnog omogućila ravnotežu opterećenja između njih, vanjskih linkova, prometa i korisnika, i osigurala dodatnu čvrstoću za kompaniju u budućim incidentima.
Primjer projektiranja mreže poduzeća
U ovom dijelu članka ću pokušati iznijeti glavne točke pri izračunu osnovne mreže poduzeća. Neću vas opterećivati cijelom metodikom PPDIOO (Prepare-Planning-Design-Implement-Operate-Optimize), već ću samo označiti glavne njezine točke:
- Prepare/P priprema — potrebno je dogovoriti se s vodstvom o ciljevima modernizacije mreže koje želite postići — povećati otpornost na kvarove, uvesti nove usluge ili tehnologije. Definiranje ograničenja — tehničkih i organizacijskih ovdje propuštam jer pretpostavljam da ste zaposlenik organizacije i imate dovoljno vremena za njihovo uklanjanje. Na temu proračuna ću se vratiti kasnije.
- Planning/P planiranje — ovdje ćete morati izraditi potpunu karakteristiku vaše trenutne mreže (ako je još ne znate), tj. opisati mrežu onakvu kakva jest sada:
- broj i tip opreme
- broj i tipovi priključaka
- postojeće kabelske rute i sheme povezivanja unutar zgrada i između njih
- sheme napajanja
- L2 i L3 adresiranje
- izraditi karte Wi-Fi mreža s označenim pristupnim točkama i kontrolerima
- opisati vlastitu server farmu
- poželjno je opisati sve svoje usluge i veze između njih
- ako ste već u nekom obliku uveli politiku mrežne sigurnosti i razgraničenja mrežnog pristupa, obavezno je uzmite u obzir pri projektiranju
- Odmah ću napomenuti da drugi korak u suštini predstavlja potpunu inventarizaciju mreže, počevši od kablovske infrastrukture i shema napajanja, do usluga (aplikacija i njihovih portova). Ovaj korak je veoma, veoma zahtevan i ponekad čak dosadan. Ako vi ili vaš prethodnik niste vodili dokumentaciju ili čak osnovni sistem praćenja, pravo je vreme da razmislite o tome. Mreža ima tendenciju da se s vremenom menja određenom brzinom i samo vođenje ažurne dokumentacije ili sistema praćenja može vam pomoći da pratite njeno stanje i olakša njeno upravljanje. No, to se već odnosi na korak upravljanja.
- Dizajn — naoružani potpunim znanjem o vašoj mreži, dobijenim u prethodnom koraku, konačno sedite i razmišljate kako da modernizujete vašu mrežu. U nastavku ću pokušati da prikažem mali primer proračuna mreže.
Za sebe sam sastavio mali spisak sa izvornih podataka koje ću koristiti prilikom proračuna i projektovanja osnovne mreže.
Zamislimo korak Priprema u obliku liste onoga što imamo na raspolaganju i šta planiramo da uradimo:
- imamo prilično veliku kompaniju sa približnim brojem radnih mesta, oko 700-800 komada (ovde mislim na one zaposlene koji zahtevaju pristup mreži kompanije)
- ima nekoliko samostalnih građevina unutar terena kompanije:
- Glavne zgrade:
- broj zgrada — 2 komada
- broj spratova u zgradi — 7 komada
- broj telekomunikacionih ormara na spratu u jednoj zgradi — 3 (ukupno 21) komada
- broj zaposlenih u zgradi =~ 250 osoba
- Dodatne zgrade:
- broj zgrada — 10 komada
- broj spratova u zgradi/radionici — 2 komada
- broj telekomunikacionih ormara u zgradi — 3 komada
- broj zaposlenih u zgradi =~ 20 osoba
- Trenutni nivo jezgra mreže (usput, veoma rasprostranjena shema koja se sreće više puta u ovom ili onom obliku i sastavu portova) predstavljen je:
- 2 switcheva L2:
- 1Gb portovi tipa RJ-45 — 24 komada
- 1Gb SFP portovi — 4 komada
- 1 switch L2:
- 1Gb SFP portovi — 24 komada
- topologija jezgra — prsten
- peer-to-peer veze između switch-eva su uključene koristeći optička vlakna
- switchevi se nalaze u malim server sobama sa ormarima
- 2 switcheva L2:
- Trenutni nivo distribucije:
- spojen s razinom jezgre mreže u dijelu agregacije linkova s pristupnim preklopnicima
- L3 adresiranje je premješteno na granični usmjerivač i/ili vatrozid
- Trenutačna razina pristupa:
- L2 preklopnici s 16 x 100 Mb RJ-45 pristupnim portovima i 2 gigabitskim kombiniranim uplink portovima RJ-45/SFP
- preklopnici se nalaze u ormarima na katovima
- topologija pristupnih preklopnika:
- zvijezda (hub-and-spoke) s preklopnikom jezgre/raspodjele u sredini
- grana predstavlja niz preklopnika po katovima — 3 kom u nizu
- postoje neuređeni pristupni preklopnici
- preklopnici u 9 dodatnih kućišta povezani su preko medijskih pretvarača (pretvarači optičkog signala u električni)
- Trenutačna kabelska infrastruktura:
- Kabelski sustav između zgrada:
- ima optički kabel između 2 glavne zgrade s kapacitetom od 8 vlakana
- ima po 1 optički kabel između jednog od dodatnih kućišta (gdje je postavljen preklopnik jezgre) i svake od glavnih zgrada s kapacitetom od 8 vlakana svaki
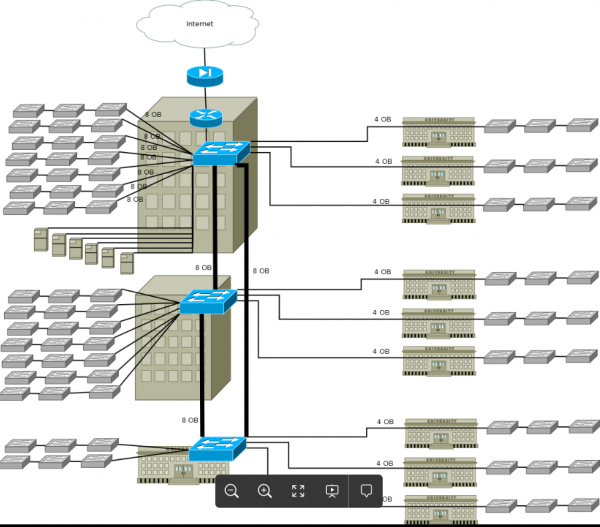
- ima po 1 optički kabel između dodatnih kućišta i kućišta s postavljenim preklopnicima jezgre s kapacitetom od 4 vlakna (njihova raspodjela prikazana je na slici ispod)
- vrsta vlakana u svim kabelima — jednomodna/SMF
- koriste se 2-vlaknasti jednomodni SFP transiveri
- dio kabela se terminira na optičkim razvodnim okvirima (ODF) u posebnim prostorijama (razvodne sobe/servere), a dio kabela u katnim ŠTOP-ima
- Kabelski sustav unutar zgrada:
- ima mješovitu kabelsku strukturu između soba s poslužiteljima i prvih ormara na katovima:
- bakrene žice Cat5e — 10 kom (ili 100 parnih žica)
- optički višemodni/MMF kabel na 4 ili 8 vlakana — 1 kom
- optički višemodni/MMF kabel na 4 vlakna između katnih ormara
- bakrene žice Cat5e između katnih ormara i pristupnih utičnica
- trenutni podatkovni centar:
- ima nekoliko poslužitelja, primjerice 6 komada
- povezani su 1Gb portovima u preklopnik jezgre u 1. glavnoj zgradi
- sve aplikacije poduzeća premještene su na poslužitelje
- adresiranje L2, L3 i usmjeravanje:
- u mreži postoji nekoliko VLAN-a — 2,3 komada po zgradi
- poslužitelji su odvojeni u zasebnu /24 mrežu
- za unutarnje potrebe koriste se sive mreže klase B, koje spadaju u raspon — 172.16.0.0/16
- L3 adrese se terminiraju na graničnom usmjerivaču i\/ili na vatrozidu
- koristi se statičko usmjeravanje
- dodatne informacije:
- telefonija:
- u zgradama i nekim objektnim jedinicama implementirana je tradicionalna telefonija koristeći digitalne PBX starog tipa (ne IP-PBX)
- potrebno je telefonizirati nove objekte bez troškova povlačenja skupih bakrenih kablovskih linija određene propusnosti i izgradnje duplicirane strukture za komunikaciju unutar zgrada
- s vremenom se planira uvođenje IP-telefonije na cijelom području poduzeća, spajanje s CRM sustavima i prelazak svih zaposlenika na nju
- kapacitet portova:
- potrebno je analizirati trenutni kapacitet glavnih portova i pristupnih portova te rezervirati najmanje 25-30% za buduće potrebe
- analizirati dostatnost trenutne propusnosti pristupnih portova i glavnih veza
- osigurati prisutnost PoE\/PoE+ pristupnih portova za uređaje iz srodnih sustava — video nadzora i telefonije
- video nadzor:
- planira se korištenje mreže poduzeća kao transportne mreže za video nadzor
- potrebno je osigurati prisutnost PoE portova za kamere video nadzora
- bežične sisteme:
- u budućnosti se planira implementacija bežične infrastrukture za mobilnost zaposlenika
- potrebno je osigurati prisutnost PoE portova za pristupne točke
- budžet, rokovi i zahtjevi za opremu:
- maksimalno iskoristiti postojeću opremu
- prilikom projektiranja mreže razmotriti mogućnost proširenja propusnosti mreže na N godina unaprijed
- prilikom projektiranja mreže uzeti u obzir podršku za razne sigurnosne funkcije — ovdje je popis funkcionalnosti, od port-security do autentifikacije i autorizacije korisnika prema 802.1x.
- maksimalno rezervirati kritične čvorove mreže od najvažnijeg značaja — središte i podatkovni centar, te osigurati mogućnost rezervacije čvorova sekundarnog značaja — čvorova distribucije
- budžet projekta treba predvidjeti postupno financiranje u nekoliko faza
- iznos budžeta — ovdje svako poduzeće definira za sebe, vodeći se svojim financijskim pokazateljima
- rokovi — u idealnom slučaju ovdje neće biti jasnih rokova, jer je ovo unutarnji projekt tvrtke, koji se provodi uz pomoć vlastitih zaposlenika, ili će biti relativno udobni — primjerice, 1 godina (i više). U najgorem slučaju — može trajati od 3 mjeseca do pola godine.
- riješiti trenutne probleme u mreži:
- gubitci paketa
- problemi s DHCP-om na više-manje inteligentnim pristupnim prekidačima, povezani s korištenjem obitelji protokola STP za borbu protiv petlji na pristupnim portovima.
- osloboditi prisutnost DHCP server sučelja u svakoj VLAN zaposlenika
- pojava petlji preklapanja, koja je povezana s neovlaštenim uključivanjem upravljanih/ ne-upravljenih prekidača u uredima i povezivanjem raznih uređaja na njih
- popis se može nastaviti i nastaviti…
Korak Planiranje — karakteristika stanja vaše trenutne mreže, kao što sam već spomenuo, ovisi o prisutnosti kvalitetnog sustava nadzora i stupnju njegove dokumentiranosti. U ovom koraku morat ćete:
- barem skicirati postojeću mrežu za daljnju analizu
- sakupiti podatke s opreme:
- trafik na glavnim portovima
- pogreške na portovima
- opterećenje CPU-a i potrošnja memorije na prekidačima i usmjerivačima
- izraditi L2-L3 sheme po VLAN-ovima i IP adresama
- podignuti sheme kabelskih staza:
- sheme vlaknaste instalacije i sheme vezivanja optičkih prekidača
- sheme distribucije bakrenih kablova između servera i katova
- sheme distribucije bakrenih kablova između katova i ureda
- provjeriti prisutnost optičkih prekidača i patch panela u serverima i ormarima
- provjeriti sheme napajanja u serverima i ormarima na katovima
- provjeriti prisutnost UPS-a i baterija na kritičnim čvorovima
- analizirati sve podatke
Slijedeći podatke iz faze pripreme, dobio sam približnu logičku shemu:

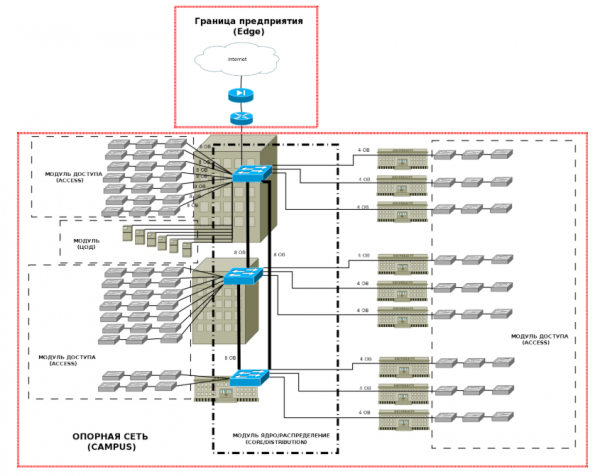
Zatim, slijedeći modularni pristup, potrebno je odvojiti razine i module poduzeća:
Granice (Edge) u ovom članku neću se doticati, ali ću ukratko napomenuti osnovne teze za svaki od modula Campus:- Pristup — na ovoj razini treba osigurati:
- potreban broj portova za pristup korisnika mreži
- provođenje sigurnosnih politika — filtriranje prometa i protokola
- smanjenje širokoproširenih domena i segmentiranje mreže pomoću VLAN
- implementacija odvojenih VLAN-ova za glasovni promet
- podršku QoS
- podršku PoE pristupnim portovima
- podršku IP multicastu
- otpornost uspona komunikacijskih veza zajedno s razinom distribucije (poželjno)
- Distribucija — na ovoj razini treba osigurati:
- potreban broj portova za povezivanje pristupnih prekidača
- agregaciju i rezervaciju veza pristupnih prekidača
- IP usmjeravanje
- filtriranje paketa
- podršku QoS
- otpornost na razini veza, opreme i napajanja (vrlo poželjno)
- Jezgro — treba osigurati:
- veliku brzinu preklapanja i usmjeravanja paketa
- potreban broj portova za povezivanje distribucijskih prekidača
- podršku IP usmjeravanju i dinamičkim usmjernim protokolima s brzim konvergencijama mreže
- podršku QoS
- funkcionalnost sigurnosti za zaštitu pristupa opremi i kontrolnoj ravni
- otpornost na razini opreme i napajanja (obavezno)
- DC — mrežna razina ovog modula treba osigurati:
- visok brzi komunikacijski linkovi
- potreban broj portova za povezivanje poslužitelja
- rezervacija veza kako između poslužitelja i DC prekidača, tako i između DC prekidača i jezgra mreže (obavezno)
- rezervacija opreme i napajanja (obavezno)
- podršku QoS
Zatim trebamo izračunati naše portove i komunikacijske veze i odrediti zahtjeve.
Dakle, dobili smo podatke o raspodjeli pristupnih portova po zgradama. Sada je potrebno analizirati zahtjeve za pristupnom razinom i zabilježiti primjedbe te naznačiti opcije rješenja.
Zatim ćemo izračunati portove i komunikacijske veze za sljedeće razine:
Prilikom izračuna dobili smo sljedeće:
- nivo pristupa — potrebni su 24- i 48-portni pristupni prekidači, poželjno s 1Gb pristupnim portovima i optičkim SFP uplink portovima s podrškom za PoE i širokom funkcionalnošću:
- ukupno će dati 504 pristupna porta, što će u principu pokriti zahtjeve rezervnih portova, ako se odluči koristiti 2 porta po radnom mjestu — IP telefon i podatkovni port.
- moguće je koristiti jedan 48-portni switche s PoE funkcijom na svakom katu, koji pruža pristupne portove za zahtjeve:
- rezervi — otprilike 102 rezervna porta (22%) u glavnim zgradama. Za dodatne zgrade nešto više — 25%.
- video nadzor
- bežičnu mrežu
- nivo distribucije — potrebni su switchevi s rasponom SFP portova od 12 do 48 portova s najmanje 2 SFP+ porta, s mogućnošću stackanja i proširenim funkcijama, kao i s rezervnim napajanjem.
- nivo jezgre — potrebni su high-speed switchevi od 12 do 24 SFP/SFP+ portova s podrškom za stackanje i klasterizaciju uz podršku MC-LAG. Treba napomenuti da je također moguće koristiti ruter koji balansira promet. Najnovije generacije L3 switcha i rutera podržavaju ECMP s balansiranjem prometa po 4 ili više ruta s istom metrikom.
- razina Data centra — potrebni su switchevi od 8 do 24 SFP/SFP+ portova s podrškom za stackanje i klasterizaciju uz podršku MC-LAG.
Ciljna shema mreže na kraju je ispala
Odabir Extreme switcheva za realizaciju projekta
Evo nas na kraju — trenutku odabira switcheva za naš projekt. Za dobivenu ciljnu shemu odgovaraju sljedeći Extreme switchevi:
Nivo
Model
Portovi
Opisjezgra
x620-16x-Base *x670-G2-48x-4q-Base*
16 x 10GE SFP+
48x10GE SFP+ i 4×40 GE QSFP+
Za osnovne potrebe jezgre:- high-speed linkovi
- proširene funkcije rutiranja i sigurnosti
- rezervno napajanje dodatnim napajanjem
- podrška za stackanje i klasterizaciju
S minimalnim zahtjevima odgovarati će switch serije x620.
U slučaju proširenih zahtjeva za brojem portova i širih funkcija trebali bi razmotriti switcheve serije x670-G2.Data centar
x620-16x-Base*
x590-24x-1q-2c*
x670-G2-48x-4q-Base*
16 x 10GE SFP+
24x10GE SFP, 1xQSFP+, 2xQSFP28
48x10GE SFP+ i 4×40 GE QSFP+Za osnovne potrebe Data centra:
- high-speed linkovi
- rezervno napajanje dodatnim napajanjem
- podrška za stackanje i klasterizaciju
S minimalnim zahtjevima odgovarati će switch serije x620.
U slučaju proširenih zahtjeva za brojem portova i širih funkcija trebali bi razmotriti switcheve serije x670-G2 i x590-24x-1q-2c.distribucija
X460-G2-24x-10GE4-Base*
X460-G2-48x-10GE4-Base*
24x1GE SFP, 8×1000 RJ-45, 4x10GE SFP+
48x1GE SFP, 4x10GE SFP+Za osnovne potrebe distribucije:
- neophodan broj optičkih portova
- rezervno napajanje dodatnim napajanjem
- podrška za stackanje i klasterizaciju
- neophodna L3 funkcionalnost
Savršeno će odgovarati switchevi serije x460-G2. Prisutnost rezervnih napajanja s mogućnošću proširenja i dodavanja 10G portova, CX (za stakene) i QSFP+ čini ih idealnim switchima za razinu distribucije s portovima do 1 Gb.
pristup
X440-G2-24p-10GE4*
X440-G2-24t-10GE4*
X440-G2-48t-10GE4*
X440-G2-48p-10GE4*
24x1000BASE-T(4 x SFP kombinacija), 4x10GE SFP+ (PoE budžet 380 W)
24x1000BASE-T(4 x SFP kombinacija), 4x10GE SFP+
24x1000BASE-T(4 x SFP kombinacija), 4x10GE SFP+ kombinirani portovi
48x1000BASE-T(4 x SFP kombinacija), 4x10GE SFP+ kombinirani portovi (PoE budžet 740 W)Za potrebe pristupa:
- neophodan broj pristupnih portova
- podrška za PoE/PoE+
- funkcionalnost i mogućnost proširenja portova
- dodatna prednost podrške za stakene 10Gb portovima "iz kutije"
Preporučujem da obratite pažnju na ovu liniju zbog njene fleksibilnosti u pogledu portova, performansi i funkcionalnosti.
* specifikaciju odabranih switch-eva možete pogledati u prvom članku ciklusa —
Na tome bih mogao završiti članak, ali želio bih dodatno obraditi 2 aspekta s kojima će se susresti svaki inženjer prilikom razvoja ili modernizacije svoje mreže:
- rad s kablovskim stazama — vlaknima i bakarnim linijama
- IP adresacija
Rad s vlaknima
Iznio sam ciljnu shemu koju treba postići. Za njenu realizaciju potrebno je sljedeće količine veza za opremu:
Kao što se može vidjeti iz tablice, minimalni broj vlakana potrebnih za osiguranje otpornosti razina mreže (modula jezgre, data centra i distribucije u 2 zgrade) je 10 komada.
U fazi karakterizacije mreže otkrili smo da u kablu između zgrada ima samo 8 vlakana. Što učiniti u takvoj situaciji?
Navest ću nekoliko rješenja:
- prvi očigledan korak — iskoristiti slobodna vlakna u kablu između zgrade 1 — zgrade 1 i zgrade 2 (kao što se može vidjeti iz tablice — koristi se samo 2 od 8 vlakana u svakom kablu). Za to je dovoljno postaviti optičke prekrižavanja između prekidača u zgradi 1 i po potrebi koristiti SFP module s rezervom optičkog budžeta.
- Kao drugi korak, može se razmotriti korištenje tehnologije CWDM – kao kompresija nosivih valnih duljina unutar jednog vlakna. Ova tehnologija je znatno jeftinija od DWMD i prilično jednostavna za implementaciju. Nudimo zahtjeve vezane uz kvalitetu optičkih vlakana i SFP/SFP+ transceivera određene duljine i budžeta. Kao što sam spomenuo u prethodnom članku – mogućnost da prekidači prepoznaju transceivere proizvođača trećih strana može uvelike olakšati naš život i smanjiti kapitalne troškove za polaganje dodatnih optičkih vlakana.
- Trećim korakom treba razmotriti mogućnost povećanja broja vlakana polaganjem dodatnih optičkih kablova.
Dalje gledamo na broj vlakana između zgrada s postavljenim distribucijskim prekidačima i dodatnim kućicama 2-10. Ovdje također nije sve tako jednostavno:
- prvo, nedostaju vlakna za realizaciju naše ciljne sheme – po 2 vlakna za svaki prekidač (kao što se sjećamo, imamo kablove sa 4 OV na svaku kućicu)
- drugo, čak i uz dovoljno vlakana između zgrada, unutar kućica se koriste MMF vlakna, koja nam neće omogućiti jednostavno povezivanje SMF i MMF vlakana (govorim o udaljenostima između zgrada većim od 300-400 metara)
U takvim slučajevima možemo razmotriti sljedeće opcije:
- osiguranje svakog prekidača SMF vlaknima:
- ako dozvoljava udaljenost – moguće je provući dodatne dugačke patchcordove između prekidača. U svoje vrijeme koristili smo patchcordove dužine 30-50 m.
- provuci relativno jeftin optički SMF kabl male kapacitete između ormara
- u najgorem slučaju koristiti različite SMF-MMF pretvarače
- Kako bismo minimizirali korištena vlakna između zgrada, možemo:
- koristiti funkcionalnost stakiranja pristupnih prekidača x440-G2 – pri tome koristiti po 1 SMF vlaknu do svakog prekidača na katu, što će umjesto 6 vlakana i portova koristiti 3 vlakna i porta sa svake strane
- koristiti po 2 vlakna za povezivanje prvog prekidača u grani i posljednjeg. Agregirati veze na graničnim pristupnim prekidačima i koristiti STP protokole u rezultantnom prstenu.
IP-adresiranje
Ovdje ću dati primjer proračuna adresiranja za našu shemu.
Trenutno imamo nekoliko B klasa mreža — 172.16.0.0/16. Pri izračunu IP adresnog prostora oslanjat ću se na sljedeće stavke:
- 4 bita drugog okteta će označavati zgrade — 172.16.0.0/12.
- 3. oktet će označavati broj kata u zgradi.
- 3. oktet = 255 će biti rezerviran za point-to-point veze opreme i mreže upravljanja.
- Jedan upravljački VLAN po katu za upravljanje preklopnicima.
- Jedan korisnički VLAN po preklopniku (u prosjeku 24 porta).
- Jedan Voice VLAN po preklopniku (u prosjeku 24 porta).
- Jedan VLAN za sustav videonadzora po katu.
- Jedan VLAN za Wi-Fi uređaje po katu.
Dobio sam otprilike ovakve tablice:
U gornjoj tablici dao sam primjer približnog rasporeda mreža po zgradama i katovima s jedne strane i mrežama (korisničke, upravljačke i servisne) s druge.
U pravu ste, izbor sivoj mreže 172.16.0.0/12 nije najoptimalniji, jer nas ograničava u broju mreža (od 16 do 31) za zgrade, a tu su i udaljeni uredi kojima također treba dodijeliti mrežne blokove; možda bi bolja opcija bila korištenje mreža 10.0.0.0/8 ili zajedničke upotrebe mreža 172.16.0.0/12 (na primjer za servisne potrebe i poslužitelje) i 10.0.0.0/8 (za korisničke mreže).
Općenito, pristup dodjeli IP mreža također je modularan i preporučljivo je pridržavati se pravila sumarizacije podmreža u jednu sažetu mrežu na razinama distribucije, kao i na graničnim usmjerivačima u udaljenim podružnicama. To se radi iz nekoliko razloga:
- za minimiziranje tablica usmjeravanja na usmjerivačima
- za minimiziranje pomoćnog prometa protokola usmjeravanja (različitih update poruka, u slučaju nedostupnosti podmreža)
- za pojednostavljenje upravljanja i bolju čitljivost L3 mreža
Iako s prva 2 stavke treba napomenuti da su mogućnosti modernih usmjerivača znatno veće nego što su bile prije 15-20 godina i omogućuju čuvanje većih tablica usmjeravanja u svojoj radnoj memoriji, kao i omjer cijene i propusnosti komunikacijskih kanala smanjio se u usporedbi s cijenama iz vremena masovne upotrebe E1/T1 linija (G.703).
Zaključak
Hej prijatelji, u ovom članku pokušao sam što kraće objasniti osnovne principe projektiranja kampusnih mreža. Da, materijala je ispalo dosta, a da nisam spominjao teme kao što su:
- organizacija granice poduzeća (a to je posebna priča sa svojim preklopnicima, granicama, firewall-ima, IPS/IDS sustavima, DMZ-om, VPN-om i ostalim stvarima)
- organizacija Wi-Fi mreža
- organizacija VoIP mreža
- organizacija podatkovnih centara
- sigurnost (a to je također svoj posebni svijet, koji po obimu i zahtjevima nije manje zahtjevan od projektiranja čistih mrežnih infrastruktura, a ponekad ih čak i nadmašuje)
- energija
- popis se može nastaviti unedogled
Uistinu, projektiranje i izgradnja mreže poduzeća prilično je zahtjevan zadatak koji zahtijeva puno vremena i resursa.
No, nadam se da će vam moj članak pomoći da procijenite i na početnoj razini shvatite kako pristupiti ovom zadatku.
Ovo nije posljednji članak o , stoga pratite novosti (, , , )!
- telefonija:
- Kabelski sustav između zgrada:
- 3-slojna mreža dijeli se na:
Izvor: habr.com
