

Dobrodošli na treću lekciju kursa . Na postavili smo shemu potrebnu za izvođenje laboratorijskih radova. U ovoj lekciji ćemo istražiti osnovna načela rada s logovima na , upoznati se s obradom događaja, kao i proučiti mehanizme zaštite logova. Teorijski dijelovi, kao i cijeli videozapis lekcije nalaze se ispod.
Kako bismo prikupljali logove s uređaja, potrebno ih je registrirati na FortiAnalyzeru. Postoje dva načina registracije.
- Prvi način — na uređaju koji se registrira aktivira se opcija 'slati logove na FortiAnalyzer' i navodi se njegova IP adresa. Nakon toga, na FortiAnalyzer se šalje zahtjev za registraciju tog uređaja. Administrator mora potvrditi ili odbiti zaprimljeni zahtjev. Ako je aktivirana tehnologija administrativnih domena, FortiGate se može dodati u osnovni ADOM (koji se zove root, s kojim smo radili u prošloj lekciji), kao i u vlastiti ADOM koji ste sami stvorili, a koji je namijenjen uređajima FortiGate.
- Drugi način — tzv. Čarobnjak za registraciju uređaja. Registracija uređaja se odvija na samom FortiAnalyzeru. Za registraciju su potrebne informacije o registriranom uređaju — serijski broj, IP adresa, tip uređaja i verzija operativnog sustava. Ako provjera podataka prođe uspješno — uređaj se dodaje na popis FortiAnalyzer. Ako je aktivirana tehnologija administrativnih domena, uređaj će se automatski registrirati u odgovarajućem administrativnom domenu. Ako imate više sličnih administrativnih domena, u tom slučaju potrebno je registrirati uređaj iz onog administrativnog domena u koji ga želite dodati.
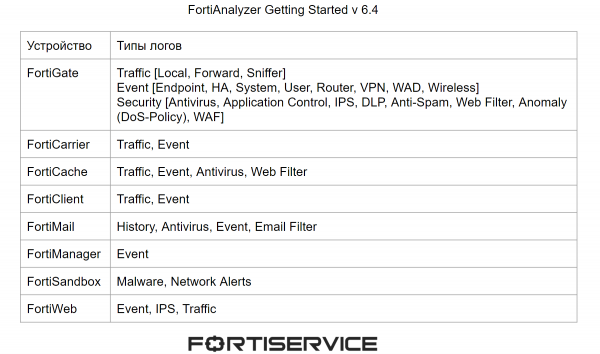
Svaki uređaj generira logove različitih tipova. Glavni tipovi logova koje mogu generirati uređaji tvrtke Fortinet prikazani su na slici u nastavku.
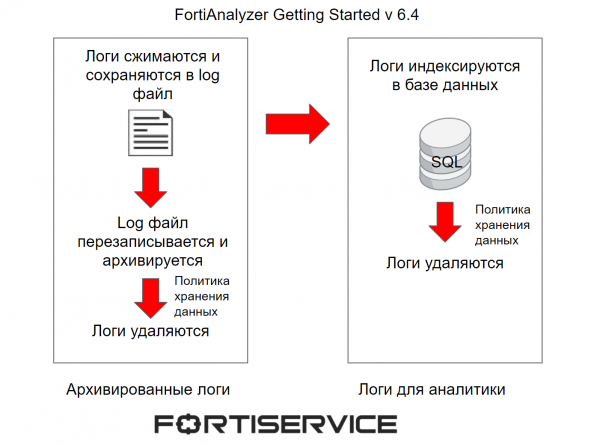
O početnoj obradi logova već smo govorili na prošloj lekciji, ali mislim da je dobro obnoviti pamćenje. Logovi koji dolaze na FortiAnalyzer komprimiraju se i spremaju u log datoteku. Kada ova datoteka dosegne određenu veličinu, prepisuje se i arhivira. Takvi logovi nazivaju se arhiviranima. Oni se smatraju offline logovima, jer ih nije moguće analizirati u stvarnom vremenu. Za pregled su dostupni samo u RAW formatu. Politika čuvanja podataka u administrativnoj domeni određuje koliko će takvi logovi biti pohranjeni u memoriji FortiAnalyzer.
U isto vrijeme, logovi se indeksiraju u SQL bazi podataka radi podrške analitici. Ovi logovi se analiziraju u FortiAnalyzeru u stvarnom vremenu pomoću mehanizmata Log View, FortiView i Reports. Politika čuvanja podataka u administrativnoj domeni određuje koliko će takvi logovi biti pohranjeni u memoriji FortiAnalyzer. Nakon što se ovi logovi uklone iz memorije FortiAnalyzer, mogu ostati u obliku arhiviranih logova, ali to ovisi o politici čuvanja podataka u administrativnoj domeni.
Shematski je proces obrade logova predstavljen na slici ispod.
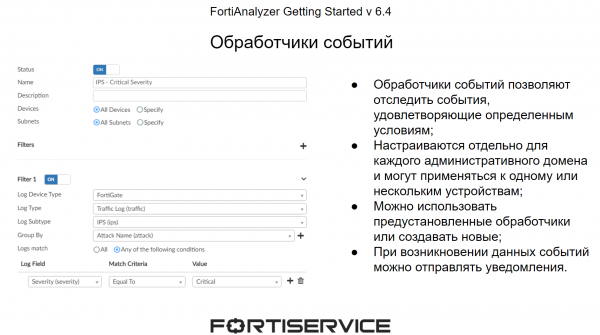
Kada logovi stignu na uređaj, provjeravaju ih obradnici događaja. Oni omogućavaju praćenje interesantnih događaja pomoću unaprijed postavljenih uvjeta. Uvjeti se postavljaju na parametre sadržane u logovima RAW formata. U sustavu za svaku administrativnu domenu postoji skup unaprijed postavljenih događaja, no po potrebi se mogu kreirati vlastiti obradnici događaja. Glavna korist obradnika događaja je ta što, kada dođe do interesantnih događaja, sustav može slati obavijesti — na email ili syslog server, također putem SNMP-a. To omogućava prilično brzo reagiranje na događaje koji se dešavaju u mreži.
Sada ćemo razgovarati o zaštiti logova. Budući da logovi sadrže važne informacije o događajima u mreži, potrebno ih je zaštititi kako od mogućeg gubitka uslijed raznih kvarova, tako i od vanjske kompromitacije. Prva tehnologija koja može pomoći u zaštiti logova u slučaju raznih kvarova je RAID. Ona omogućuje podjelu prostora s dostupnih diskova u nekoliko logičkih segmenata tako da, u slučaju kvara jednog ili više diskova (ovisno o tipu RAID-a), podaci ne budu izgubljeni. Glavni tipovi RAID-a koji se mogu koristiti u FortiAnalyzeru prikazani su na slici ispod.
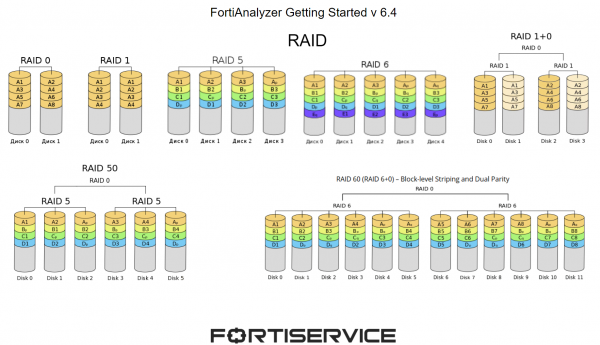
- RAID 0 raspoređuje informacije na 2 ili više diskova. Glavni cilj je brzina i performanse. U slučaju kvara jednog ili više diskova, cijeli diskovni niz će biti pogođen;
- RAID 1 raspoređuje kopije informacija na 2 ili više diskova. Ako jedan disk otkaže, diskovni niz će nastaviti raditi normalno;
- RAID 5 raspoređuje informacije po nekoliko diskova, a također u svaki takozvani “lanac informacija” dodjeljuje jedan disk za podatke za oporavak. U slučaju kvara jednog diska, diskovni niz će nastaviti raditi normalno;
- RAID 6 djeluje na sličan način, samo što su za podatke za oporavak dodijeljena dva diska;
- RAID 10 kombinira opcije RAID 0 i RAID 1. S ovim se može nastaviti rad s informacijama ako otkažu 2 diska (po jedan iz svake skupine, inače se informacije neće moći očitati);
- RAID 50 kombinira funkcionalnosti RAID 0 i RAID 5. U tom slučaju, stabilan rad s informacijama će se nastaviti, čak i ako svaki RAID 5 otkaže jedan disk;
- RAID 60 kombinira funkcionalnosti RAID 0 i RAID 6. U tom slučaju, stabilan rad s informacijama će se nastaviti, čak i ako svaki RAID 6 otkaže 2 diska.
Sljedeći mehanizam su sigurnosne kopije logova. Postoji nekoliko opcija za sigurnosne kopije — iz izbornika Log View, gdje možete koristiti određeni filtar za spremanje potrebnih logova, ili Log Browse, odakle možete preuzeti zapisane log datoteke. Također postoji mogućnost izrade sigurnosne kopije logova na vanjske poslužitelje uz pomoć CLI sučelja.
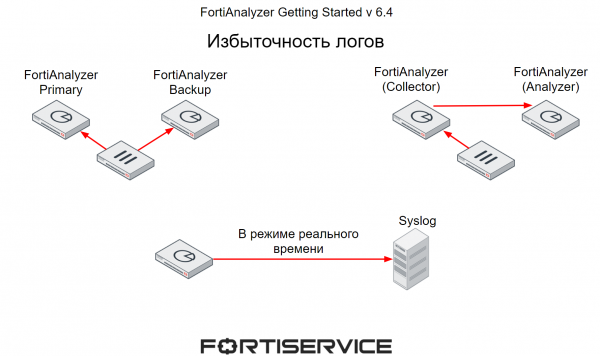
Još jedan mehanizam koji može pomoći u zaštiti važnih informacija sadržanih u logovima je redundancija. Ovdje također postoji nekoliko opcija.
- Prva, u kojoj uređaji šalju logove odmah na 2 FortiAnalyzer-a — jedan je primarni, a drugi rezervni.
- Druga metoda o kojoj smo već razgovarali na prošloj lekciji — jedan FortiAnalyzer radi u režimu kolektora i prikuplja logove s raznih uređaja. Prema rasporedu, prikupljeni logovi se šalju na FortiAnalyzer koji radi u režimu Analyzer. U slučaju kvara drugog, kolektor će moći preusmjeriti logove na drugi FortiAnalyzer.
- I treća opcija — slanje logova s FortiAnalyzer-a na vanjske servere, primjerice na Syslog. U tom slučaju, prijenos logova će se odvijati u stvarnom vremenu.
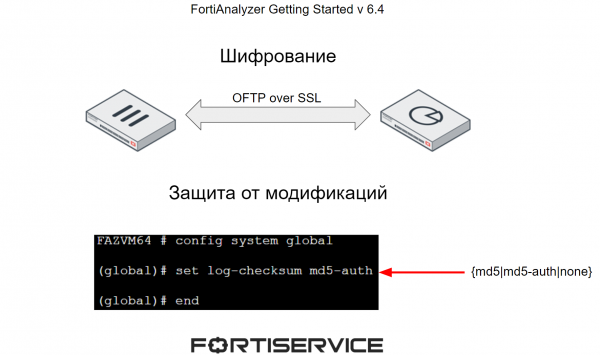
Za zaštitu logova od kompromitacije koriste se dva osnovna mehanizma:
- Šifriranje kanala prijenosa podataka između FortiAnalyzer-a i ostalih uređaja;
- Zaštita logova od modifikacije dodavanjem kontrolne sume.
U video nastavi predstavljen je teorijski materijal, razmatran gore, a također se raspravlja o praktičnim aspektima rada s logovima — njihovo filtriranje, pregled u raznim režimima, podešavanje obrtnika događaja. Ugledajte se na ovaj sadržaj!
Na sljedećoj lekciji detaljno ćemo razmotriti aspekte rada s izvještajima. Da ne biste propustili, pretplatite se na naš .
Također možete pratiti ažuriranja na sljedećim resursima:
Izvor: habr.com
