

Sve što napadaču treba je vrijeme i motivacija za prodiranje u vašu mrežu. No, naš zadatak je spriječiti ga u tome ili barem maksimalno otežati tu zadaću. Trebamo početi s definiranja slabih mjesta u Active Directory (dalje – AD) koja napadač može iskoristiti za dobivanje pristupa i kretanje kroz mrežu, ostajući neprimijećen. U ovom članku razmotrit ćemo indikatore rizika koji odražavaju postojeće ranjivosti u kibernetičkoj sigurnosti vaše organizacije, na primjeru nadzorne ploče AD Varonis.
Napadači koriste određene konfiguracije u domeni
Napadači koriste mnoštvo lukavih trikova i ranjivosti kako bi prodrli u korporativnu mrežu i povećali privilegije. Neke od tih ranjivosti su parametri konfiguracije domene koji se lako mogu promijeniti čim ih otkrijete.
Nadzorna ploča AD odmah će vas obavijestiti ako vi (ili vaši sistemski administratori) niste promijenili lozinku KRBTGT u proteklom mjesecu ili ako se netko autentificirao s ugrađenim administratorskim računom po defaultu (Administrator). Ova dva računa omogućuju neograničen pristup vašoj mreži: napadači će pokušati doći do njih kako bi bez prepreka zaobišli sve granice privilegija i dozvola pristupa. Kao rezultat toga, pristupit će bilo kojim podacima koji ih zanimaju.
Naravno, možete sami otkriti ove ranjivosti: primjerice, postaviti podsjetnik u kalendaru za provjeru ili pokrenuti PowerShell skriptu kako biste prikupili te informacije.
Nadzorna ploča Varonis se ažurira automatski , kako bi osigurala brz pregled i analizu ključnih pokazatelja koji ističu potencijalne ranjivosti, tako da možete odmah poduzeti mjere za njihovo otklanjanje.
3 ključna indikatora rizika na razini domene
U nastavku je niz widgeta dostupnih na nadzornoj ploči Varonis, čija upotreba značajno pojačava zaštitu korporativne mreže i IT infrastrukture u cjelini.
1. Broj domena za koje lozinka računa Kerberos nije mijenjana duže vrijeme
Račun KRBTGT je poseban račun u AD-u koji potpisuje sve . Napadači koji su dobili pristup kontroleru domene (DC) mogu koristiti ovaj račun za kreiranje , što će im dati neograničen pristup gotovo svakom sustavu unutar korporativne mreže. Susreli smo se sa situacijom u kojoj je napadač, nakon uspješnog dobivanja Zlatne karte, imao pristup mreži organizacije tijekom dvije godine. Ako se lozinka računa KRBTGT u vašoj tvrtki nije mijenjala posljednjih četrdeset dana, vidžet će vas obavijestiti o tome.
Četrdeset dana svakako je dovoljno vremena da napadač dobije pristup mreži. Međutim, ako osigurate i standardizirate proces redovitog mijenjanja ove lozinke, to će znatno otežati napadaču ulazak u korporativnu mrežu.
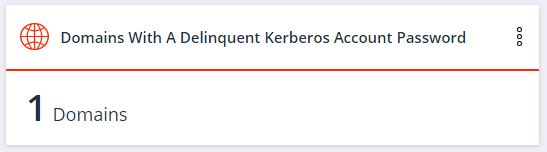
Zapamtite, prema implementaciji Kerberos protokola od strane tvrtke Microsoft, potrebno je KRBTGT.
U budućnosti će vas ovaj AD-vidžet podsjećati kada dođe vrijeme za ponovno mijenjanje lozinke KRBTGT za sve domene u vašoj mreži.
2. Broj domena u kojima je nedavno korišten ugrađeni administratorski račun (Administrator)
Prema — sistemskim administratorima se daju dva računa: prvi je za svakodnevnu upotrebu, a drugi za planirane administrativne zadatke. To znači da nitko ne bi trebao koristiti administratorski račun kao podrazumijevani.
Ugrađeni administratorski račun se često koristi radi pojednostavljenja procesa sistemskog administriranja. To može postati loša navika koja rezultira hakiranjem. Ako se to događa u vašoj organizaciji, bit će vam teško razlikovati pravilno korištenje ovog računa od potencijalno zlonamjernog pristupa.
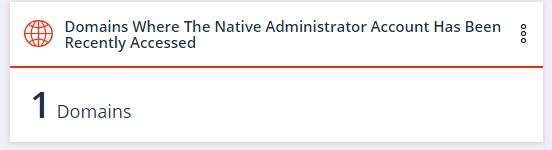
Ako vidžet prikazuje bilo što osim nule, to znači da netko nepropisno upravlja administratorskim računima. U tom slučaju potrebno je poduzeti mjere za ispravljanje i ograničavanje pristupa ugrađenom administratorskom računu.
Nakon što ste postigli nultu vrednost widgeta i sistemski administratori više ne koriste ovaj nalog za svoj rad, svaka dalja promena će ukazivati na potencijalni cyber napad.
3. Broj domena u kojima nedostaje grupa zaštićenih korisnika (Protected Users)
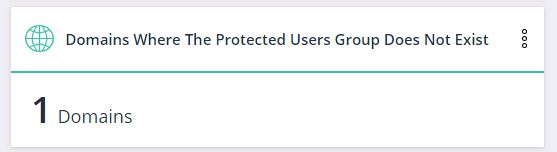
Stare verzije AD-a su podržavale slab tip enkripcije — RC4. Hakeri su provalili RC4 pre mnogo godina, a sada je za napadača provaliti nalog koji još uvek koristi RC4 veoma trivijalna stvar. U verziji Active Directory koja je predstavljena u Windows Server 2012, uvedena je nova grupa korisnika pod nazivom Grupa zaštićenih korisnika (Protected Users). Ona pruža dodatne alate zaštite i sprečava autentifikaciju korisnika koristeći enkripciju RC4.
Ovaj widget će prikazati ako u nekom domenu organizacije nedostaje takva grupa, kako biste mogli to ispraviti, tj. uključiti grupu zaštićenih korisnika i koristiti je za zaštitu infrastrukture.
Laki ciljevi za napadače
Korisnički nalozi su glavni cilj za napadače – od prvih pokušaja provale do kontinuirane eskalacije privilegija i prikrivanja svojih aktivnosti. Napadači traže lake ciljeve u vašoj mreži, koristeći osnovne PowerShell komande, koje su često teške za otkrivanje. Uklonite iz AD-a što je moguće više takvih lakih ciljeva.
Napadači traže korisnike sa neograničenim vremenom trajanja lozinki (ili onima kojima lozinke nisu potrebne), tehnološke naloge koji su administratori i naloge koji koriste staru enkripciju RC4.
Bilo koji od ovih naloga je ili trivijalan za pristup, ili se obično ne prati. Napadači mogu preuzeti ove naloge i slobodno se kretati unutar vaše infrastrukture.
Kada napadači provale kroz bezbednosni perimetar, verovatno će dobiti pristup barem jednom nalogu. Možete li im sprečiti pristup poverljivim podacima pre nego što otkrijete i eliminisite napad?
Varonis AD nadzorna ploča će ukazati na ranjive korisničke račune kako biste mogli unaprijed riješiti probleme. Što je teže prodrijeti u vašu mrežu, to su veće šanse da neutralizirate napadača prije nego što nanese ozbiljnu štetu.
4 ključne indikatore rizika za korisničke račune
U nastavku su primjeri widgeta na Varonis AD nadzornoj ploči koji ukazuju na najranjivije korisničke račune.
1. Broj aktivnih korisnika čije lozinke nikada ne ističu
Za bilo kojeg napadača, pristup takvom računu uvijek je velika sreća. Budući da lozinka nikada ne ističe, napadač dobija stalnu točku oslonca unutar mreže koju potom može koristiti za ili kretanje unutar infrastrukture.
Napadači imaju liste s milijunima kombinacija 'korisnik-lozinka' koje koriste u napadima s potpunim podatcima, a vjerojatnost da je
kombinacija za korisnika s 'vječnom' lozinkom u jednoj od takvih lista daleko je veća od nule.
Računi s neistečućim lozinkama su laki za upravljanje, ali nisu sigurni. Iskoristite ovaj widget da pronađete sve račune koji imaju takve lozinke. Promijenite ovu postavku i ažurirajte lozinku.
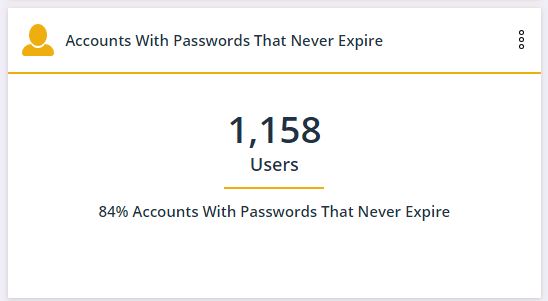
Čim vrijednost ovog widgeta postane nula, svi novi računi kreirani s tom lozinkom će se pojaviti na nadzornoj ploči.
2. Broj administratorskih računa s SPN-om
SPN (Service Principal Name) je jedinstveni identifikator instance usluge. Ovaj widget pokazuje koliko servisnih računa ima potpune administratorske privilegije. Vrijednost na widgetu trebala bi biti nula. SPN s administratorskim pravima se javlja jer je lako dodijeliti takva prava dobavljačima softvera i administratorima aplikacija, ali to predstavlja sigurnosnu prijetnju.
Davanje servisnog naloga s administratorskim pravima omogućuje napadaču potpuni pristup nalozima koji se ne koriste. To znači da napadači s pristupom SPN nalozima mogu slobodno djelovati unutar infrastrukture i istovremeno izbjegavati praćenje svojih aktivnosti.
Ovaj problem se može riješiti promjenom dopuštenja za servisne račune. Takvi računi trebaju slijediti načelo najmanjih privilegija i imati samo onaj pristup koji je zaista potreban za njihov rad.
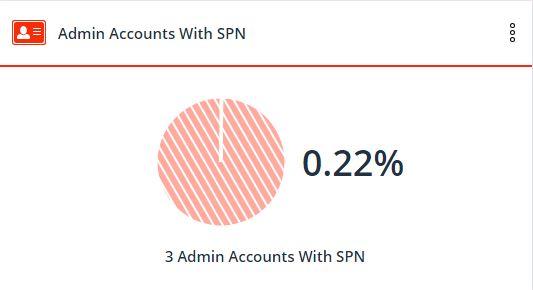
Pomoću ovog widgeta moći ćete otkriti sve SPN-ove koji imaju administratorska prava, ukloniti takve privilegije, a u budućnosti provoditi kontrolu SPN-a, slijedeći isto načelo pristupa s najmanjim privilegijama.
Nove pojave SPN-a bit će prikazane na nadzornoj ploči i moći ćete kontrolirati ovaj proces.
3. Broj korisnika kojima nije potrebna prethodna provjera autentičnosti Kerberos
Idealan Kerberos šifriranje ticket-a za provjeru autentičnosti pomoću AES-256 enkripcije, koja do sada nije bila provaljena.
Međutim, starije verzije Kerberosa koristile su RC4 enkripciju, koja se sada može provaliti u nekoliko minuta. Ovaj widget pokazuje koje korisničke račune još uvijek koriste RC4. Microsoft i dalje podržava RC4 radi unazadne kompatibilnosti, ali to ne znači da ga trebate koristiti u svom AD-u.
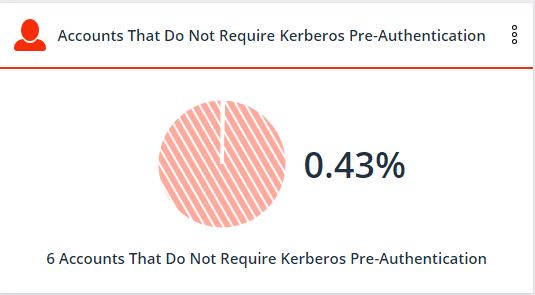
Nakon što otkrijete takve račune, treba poništiti oznaku 'ne zahtijeva prethodnu autorizaciju Kerberos' u AD-u kako bi računi koristili složeniju enkripciju.
Samostalno otkrivanje ovih računa, bez Varonis AD nadzorne ploče, oduzima puno vremena. U stvarnosti, biti pravovremeno obaviješten o svim računima koji su uređeni da koriste RC4 enkripciju još je složeniji zadatak.
Ako se vrijednost na widgetu promijeni, to može ukazivati na nezakonite radnje.
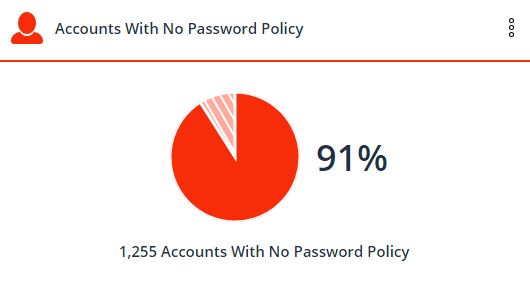
4. Broj korisnika bez lozinke
Napadači koriste osnovne PowerShell komande za čitanje iz AD oznake "PASSWD_NOTREQD" u svojstvima računa. Korištenje ove oznake znači da ne postoje zahtjevi za postojanjem ili složenošću lozinke.
Koliko je lako ukrasti račun sa jednostavnom ili praznom lozinkom? A sada zamislite da je jedan od tih računa administratorski.
Što ako je jedan od tisuća povjerljivih datoteka otvorenih za sve nadolazeći financijski izvještaj?
Ignoriranje obaveznog zahtjeva za unos lozinke još je jedna prečica u upravljanju sustavima koja se nekad koristila, ali danas je to neprihvatljivo i nesigurno.
Riješite ovaj problem ažuriranjem lozinki za takve račune.
Praćenje ovog widgeta u budućnosti pomoći će vam da izbjegnete pojavu računa bez lozinke.
Varonis izjednačava šanse
U prošlosti je prikupljanje i analiza metrika navedenih u članku oduzimalo mnogo sati i zahtijevalo duboko znanje PowerShell-a: stručnjaci za sigurnost morali su izdvojiti resurse za slične zadatke svake sedmice ili mjeseca. No, ručno prikupljanje i obrada ovih informacija daju napadačima prednost za ulazak i krađu podataka.
S potrošit ćete jedan dan na implementaciju AD nadzorne ploče i dodatnih komponenti, prikupiti sve obrađene i mnoge druge ranjivosti. Udalje, tijekom korištenja, nadzorna ploča će se automatski ažurirati kako se stanje infrastrukture mijenja.
Provedba kibernetičkih napada uvijek je utrka između napadača i branioca, nastojanje napadača da ukrade podatke prije nego što stručnjaci za sigurnost mogu zatvoriti pristup njima. Rano otkrivanje napadača i njihovih nezakonitih radnji, zajedno sa snažnom kibernetičkom zaštitom, ključ je za osiguranje sigurnosti vaših podataka.
Izvor: habr.com
