

Dobrodošli na 8. lekciju. Ova lekcija je veoma važna, jer ćete nakon nje moći da postavite izlaz na internet za svoje korisnike! Moram priznati da mnogi na tome završavaju 🙂 Ali mi nismo među njima! I još imamo mnogo zanimljivog ispred nas. A sada na temu naše lekcije.
Kao što ste verovatno već pretpostavili, danas ćemo govoriti o NAT-u. Uveren sam da svi koji gledaju ovu lekciju znaju šta je NAT. Zato nećemo detaljno objašnjavati kako to funkcioniše. Ponovo ću naglasiti da je NAT tehnologija prevođenja adresa, koja je osmišljena s ciljem uštede “belih”, tj. javnih IP adresa (onih adresa koje se rutiraju na mreži Internet).
U prethodnoj lekciji ste verovatno već primetili da NAT deo politike Kontrole Pristupa. To je prilično logično. U SmartConsole podešavanja NAT su odvojena u posebnoj kartici. Danas ćemo obavezno tamo zaviriti. U suštini, u ovoj lekciji ćemo raspraviti tipove NAT-a, postaviti izlaz na Internet i razmotriti klasičan primer sa prosleđivanjem portova. Tj. onu funkcionalnost koja se najčešće koristi u kompanijama. Krenimo.
Dva načina podešavanja NAT-a
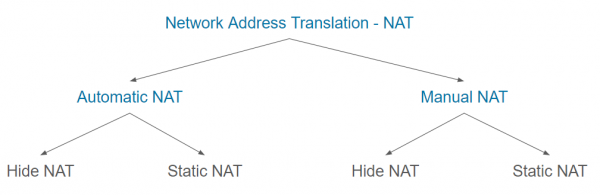
Check Point podržava dva načina podešavanja NAT-a: Automatski NAT i Ručno NAT. Za svaki od ovih načina postoje dva tipa prevođenja: Hide NAT i Staticki NAT. U opštem obliku to izgleda kao na ovoj slici:
Razumem da verovatno sve sada izgleda prilično komplikovano, pa hajde da razmotrimo svaki tip malo detaljnije.
Automatski NAT
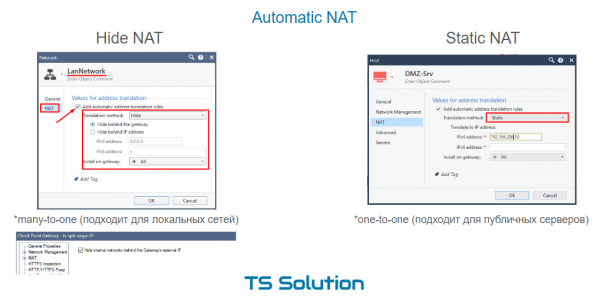
To je najbrži i najjednostavniji način. Podešavanje NAT-a se vrši bukvalno u dva klika. Sve što treba da uradite je da otvorite svojstva potrebnog objekta (bilo da je u pitanju gateway, mreža, host itd.), pređete na karticu NAT i stavite kvačicu “Dodaj automatska pravila prevođenja adresa”. Ovde ćete takođe videti polje - metoda prevođenja. Kao što je već rečeno, postoje dva.
1. Automatski Hide NAT
Podrazumevano je to Hide. Tj. u ovom slučaju, naša mreža će se “sakriti” iza nekog javnog IP adrese. U ovom slučaju, adresa može biti uzeta sa spoljnog interfejsa gateway-a, ili se može navesti neka druga. Ovaj tip NAT-a često se naziva dinamičkim ili many-to-one, jer se nekoliko unutarnjih adresa prevodi u jednu vanjsku. Naravno, to je moguće zbog korištenja različitih portova prilikom prevođenja. Hide NAT radi samo u jednom smjeru (iznutra van) i idealan je za lokalne mreže kada je potrebno jednostavno omogućiti izlaz na Internet. Ako se promet pokrene iz vanjske mreže, NAT naravno neće funkcionirati. Tako se dobiva dodatna zaštita unutarnjih mreža.
2. Automatski statički NAT
Hide NAT je dobar, ali možda ćete morati omogućiti pristup iz vanjske mreže nekom unutarnjem poslužitelju. Na primjer, DMZ poslužitelju, kao u našem slučaju. U tom slučaju može nam pomoći statički NAT. Također se prilično jednostavno konfigurira. Dovoljno je u svojstvima objekta promijeniti metodu prevođenja u Static i navesti javnu IP adresu koja će se koristiti za NAT (pogledajte sliku iznad). Dakle, ako netko iz vanjske mreže zatraži ovu adresu (bilo koji port!), upit će biti preusmjeren na poslužitelj s unutarnjom IP adresom. U ovom slučaju, ako sam poslužitelj izađe na Internet, njegova IP adresa također će se promijeniti na onu koju smo naveli. Dakle, ovo je NAT u oba smjera. Također se naziva one-to-one i povremeno se koristi za javne poslužitelje. Zašto “povremeno”? Zato što ima jedan veliki nedostatak — javna IP adresa je potpuno zauzeta (sve poruke). Nije moguće koristiti jednu javnu adresu za različite unutarnje poslužitelje (s različitim portovima). Na primjer HTTP, FTP, SSH, SMTP itd. Ovaj problem može riješiti Manual NAT.
Ručno NAT
Karakteristika Manual NAT-a je to što je potrebno sami postaviti pravila prevođenja. U istoj kartici NAT u Access Control Policy. U tom slučaju, Manual NAT omogućuje stvaranje složenijih pravila prevođenja. Dostupna su vam polja kao što su: Original Source, Original Destination, Original Services, Translated Source, Translated Destination, Translated Services.
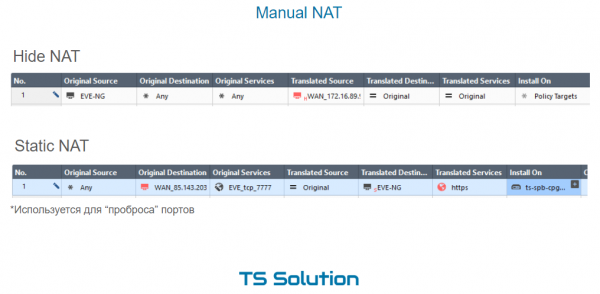
Ovdje su također moguća dva tipa NAT-a — Hide i Static.
1. Manual Hide NAT
Hide NAT se u ovom slučaju može koristiti u različitim situacijama. Evo nekoliko primjera:
- Kada se obraćate nekom konkretnom resursu iz lokalne mreže, želite koristiti drugu adresu za prevođenje (različitu od one koja se koristi za sve ostale slučajeve).
- U lokalnoj mreži postoji ogroman broj računala. Automatic Hide NAT ovdje ne bi bio prikladan, jer pri takvom postavku može se postaviti samo jedna javna IP adresa, iza koje će se „sakriti“ računala. Portova za prevođenje možda jednostavno neće biti dovoljno. Kao što se sjećate, ih je nešto više od 65 tisuća. Pritom svako računalo može generirati stotine sesija. Manual Hide NAT omogućava u polju Translated Source postaviti bazen javnih ip-adresa. Time se povećava broj mogućih NAT-prevođenja.
2. Manual Static NAT
Static NAT se koristi mnogo češće prilikom ručnog stvaranja pravila prevođenja. Klasičan primjer — prosljeđivanje portova. Situacija kada se iz vanjske mreže obraćaju javnoj IP adresi (koja može pripadati gatewayu) na određeni port i zahtjev se prevodi na unutarnji resurs. U našem laboratorijskom radu proslijedit ćemo port 80 do DMZ servera.
Video lekcija
Stay tuned for more and join our 🙂
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish