

Posljednjih nekoliko godina Cisco aktivno promovira novu arhitekturu za izgradnju mreže prijenosa podataka u podatkovnim centrima — Application Centric Infrastructure (ili ACI). Neki su već upoznati s njom. A neki su je čak uspjeli implementirati u svojim poduzećima, uključujući i u Rusiji. Međutim, za većinu IT stručnjaka i menadžera ACI još uvijek predstavlja ili nejasnu kraticu, ili samo raspravu o budućnosti.
U ovom članku potrudit ćemo se da tu budućnost približimo. Za to ćemo objasniti osnovne arhitekturne komponente ACI, a također ćemo ilustrirati način njezine primjene u praksi. Osim toga, u bliskoj budućnosti organizirat ćemo vizualnu demonstraciju rada ACI, na koju se može prijaviti svaki zainteresirani IT stručnjak.
Više o novoj arhitekturi izgradnje mreže moći će se saznati u Sankt Peterburgu u svibnju 2019. godine. Sve pojedinosti – na . Prijavite se!
Povijest
Tradicionalni i najpopularniji model izgradnje mreže je trostupanjska hijerarhijska mreža: jezgra -> distribucija (agregacija) -> pristup. Tijekom mnogih godina ovaj model bio je etalon, a proizvođači su po njemu razvijali razne mrežne uređaje odgovarajuće funkcionalnosti.
Ranije, kada su informacijske tehnologije bile svojevrsni nužni (i, da budemo iskreni, ne uvijek poželjni) dodatak poslovanju, ovaj model bio je prikladan, prilično statičan i pouzdan. Međutim, sada, kada su IT jedan od pokretača razvoja poslovanja, a u mnogim slučajevima i samo poslovanje, statičnost ovog modela postala je uzrok velikih problema.
Moderni biznis generira mnogo različitih složenih zahtjeva za mrežnom infrastrukturom. Od rokova ispunjenja tih zahtjeva izravno ovisi uspješnost poslovanja. Kašnjenje u takvim okolnostima nije dopušteno, a klasični model izgradnje mreže često ne omogućava pravovremeno zadovoljenje svih poslovnih potreba.
Na primjer, pojava nove kompleksne poslovne aplikacije zahtijeva da mrežni administratori izvezu veliku količinu istovjetnih rutinskih operacija na mnogim različitim mrežnim uređajima na različitim nivoima. Osim što to oduzima puno vremena, povećava i rizik od greške koja može dovesti do ozbiljnog zastoja IT usluga i, kao posljedice, financijski gubitak.
Korijen problema nije samo u rokom ili složenosti zahtjeva. Radi se o tome da se ti zahtjevi moraju "prevoditi" s jezika poslovnih aplikacija na jezik mrežne infrastrukture. Kao što je poznato, svaki prijevod uvijek nosi djelomičan gubitak značenja. Kada vlasnik aplikacije govori o logici funkcioniranja svoje aplikacije, mrežni administrator razumije skup VLAN-ova, Access list-a na desetinama uređaja koji trebaju biti održavani, ažurirani i dokumentirani.
Nakupljeno iskustvo i stalna komunikacija s klijentima omogućili su Cisco-u da projektira i implementira nove principe izgradnje mreže podatkovnog centra koji odgovaraju modernim trendovima, a temelje se, prije svega, na logici poslovnih aplikacija. Odatle i naziv — Application Centric Infrastructure.
Arhitektura ACI.
Arhitekturu ACI najispravnije je posmatrati ne s fizičke strane, već s logičke. Ona se temelji na modelu automatiziranih politika, čiji se objekti na višem nivou mogu podijeliti na sljedeće komponente:
- Mreža zasnovana na Nexus preklopnicima.
- Klaster kontrolera APIC;
- Profili aplikacija;
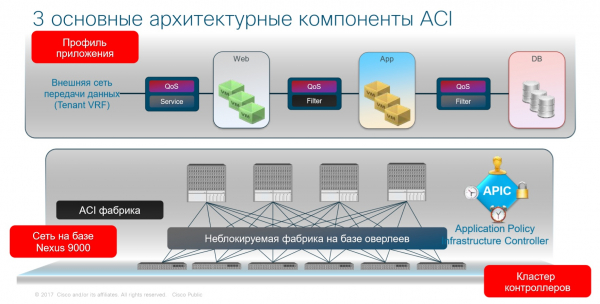
Razmotrit ćemo svaki nivo detaljnije – pritom ćemo prelaziti od jednostavnog ka složenom.
Mreža zasnovana na Nexus preklopnicima
Mreža u ACI fabrici slična je tradicionalnom hijerarhijskom modelu, ali se gradi znatno jednostavnije. Za organizaciju mreže koristi se Leaf-Spine model, koji je postao općeprihvaćen pristup za implementaciju mreža nove generacije. Ovaj model sastoji se od dva nivoa: Spine i Leaf, redom.
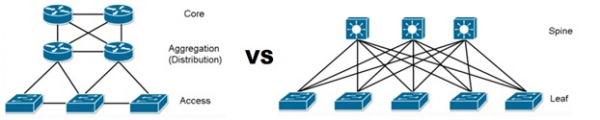
Nivo Spine odgovara isključivo za performanse. Ukupna performansa Spine preklopnika jednaka je performansi cjelokupne fabrike, stoga se na ovom nivou trebaju koristiti preklopnici s portovima od 40G ili više.
Spine preklopnici povezuju se sa svim prekidačima sljedeće razine: Leaf prekidačima, kojima se priključuju krajnji hostovi. Osnovna uloga Leaf prekidača je kapacitet portova.
Na taj način lako se rješavaju pitanja skaliranja: ako trebamo povećati propusnost fabrike, dodajemo Spine preklopnike, a ako trebamo povećati kapacitet portova – Leaf.
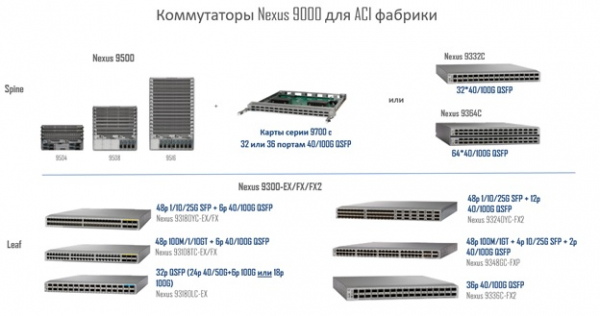
Za obje razine koriste se preklopnici serije Cisco Nexus 9000, koji su za Cisco glavni alat za izgradnju data centara bez obzira na njihovu arhitekturu. Za nivo Spine koriste se preklopnici Nexus 9300 ili Nexus 9500, a za Leaf samo Nexus 9300.
Model serije preklopnika Nexus koji se koristi u ACI fabrici prikazan je na slici ispod.
Klaster kontrola APIC (Kontroler infrastrukture aplikacijske politike)
APIC kontroleri su specijalizirani fizički serveri, pri čemu je za mala implementiranja dozvoljeno korištenje klastera od jednog fizičkog APIC kontrolera i dva virtualna.
APIC kontroleri izvršavaju funkcije upravljanja i nadzora. Važno je napomenuti da kontroleri nikada ne sudjeluju u prijenosu podataka, što znači da čak i ako svi kontroleri klastera otkažu, stabilnost mreže time neće biti pogođena. Također, potrebno je istaknuti da upravitelj pomoću APIC-a upravlja svim fizičkim i logičkim resursima fabrike, i da za uvođenje bilo kakvih promjena više nije potrebno povezivati se s tim ili onim uređajem, budući da ACI koristi jedinstvenu točku upravljanja.
Sada ćemo se prebaciti na jednu od glavnih komponenti ACI – profile aplikacija.
Profil aplikacije (Profil mreže aplikacija) je logička osnova ACI. Upravo profili aplikacija definiraju politike interakcije između svih mrežnih segmenata i opisuju same mrežne segmente. ANP omogućuje apstrakciju od fizičke razine i, u suštini, predstavlja kako organizirati interakciju između različitih mrežnih segmenata s aspekta aplikacije.
Profil aplikacije sastoji se od grupa konekcija (End-point groups – EPG). Grupa konekcija je logička grupa hostova (virtuelnih mašina, fizičkih servera, kontejnera itd.) koji se nalaze u jednom segmentu bezbednosti (ne mreže, već upravo bezbednosti). Krajni hostovi koji pripadaju određenoj EPG mogu se definisati velikim brojem kriterijuma. Obično se koriste sledeći:
- Fizička priključnica
- Logička priključnica (grupa priključnica na virtuelnom prekidaču)
- VLAN ID ili VXLAN
- IP adresa ili IP podmreža
- Atributi servera (ime, lokacija, verzija OS-a itd.)
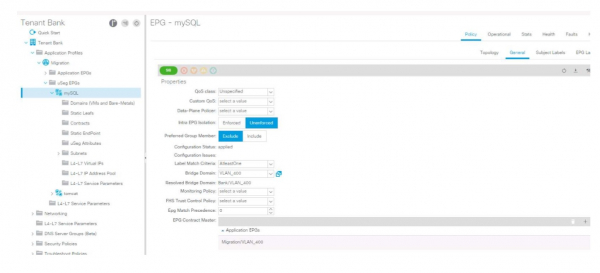
Za interakciju različitih EPG predviđena je entitet koja se zove ugovor. Ugovor definiše odnose između različitih EPG. Drugim rečima, ugovor definiše koju uslugu jedna EPG pruža drugoj EPG. Na primer, kreiramo ugovor koji omogućava saobraćaj preko HTTPS protokola. Zatim povezujemo ovim ugovorom, na primer, EPG Web (grupa web servera) i EPG App (grupa servera aplikacija), nakon čega ove dve terminalne grupe mogu razmenjivati saobraćaj preko HTTPS protokola.
Na slici ispod je prikazan primer podešavanja veze različitih EPG putem ugovora u okviru jednog ANP.
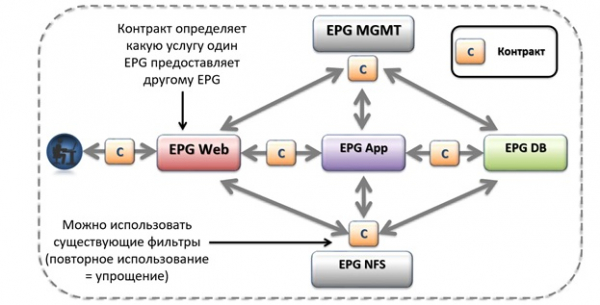
Profila aplikacija u okviru ACI fabričke može biti bilo koji broj. Pored toga, ugovori nisu vezani za određeni profil aplikacije, mogu se (i treba ih koristiti) za povezivanje EPG u različitim ANP.
U suštini, svaka aplikacija za koju je na bilo koji način potrebna mreža opisuje se svojim profilom. Na primer, na šemi iznad predstavljena je standardna arhitektura trotaktne aplikacije, koja se sastoji od N broja servera spoljnog pristupa (Web), servera aplikacija (App) i servera DBMS (DB), kao i su opisana pravila međusobne interakcije. U tradicionalnoj mrežnoj infrastrukturi to bi bio skup pravila zapisanih na različitim uređajima u infrastrukturi. U ACI arhitekturi opisujemo ova pravila u okviru jednog profila aplikacije. ACI, koristeći profil aplikacije, značajno pojednostavljuje kreiranje velikog broja podešavanja na različitim uređajima, grupišući ih sve u jedinstven profil.
Na slici ispod prikazan je životniji primer. Profil aplikacije Microsoft Exchange, sastavljen od nekoliko EPG i ugovora.
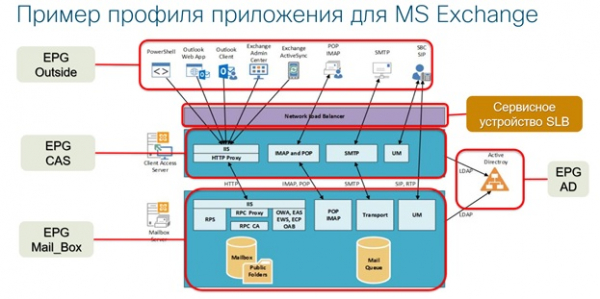
Centralizirano upravljanje, automatizacija i nadzor su jedna od ključnih prednosti ACI-ja. ACI tvornica oslobađa administratore od rutinskog rada na kreiranju velikog broja pravila na različitim prekidačima, usmjerivačima i vatrozidima (pri čemu je klasična ručna metoda postavljanja dopuštena i može se koristiti). Postavke aplikacijskih profila i drugih objekata ACI-ja automatski se primjenjuju diljem ACI tvornice. Čak i kada se fizički prebacuju poslužitelji na druge portove prekidača tvornice, neće biti potrebe za dupliciranjem postavki sa starih prekidača na nove i čistiti nepotrebna pravila. Na osnovu kriterija pripadnosti hosta EPG-u, tvornica će te postavke izvršiti automatski i automatski očistiti neiskorištena pravila.
Integrirane sigurnosne politike ACI-ja ostvarene su prema načelu bijelih lista, to jest, ono što nije izričito dopušteno, prema zadanim postavkama je zabranjeno. U kombinaciji s automatskom ažuriranjem konfiguracija mrežne opreme (uklanjanje 'zaboravljenih' neiskorištenih pravila i dozvola), ovaj pristup značajno povećava sveukupnu sigurnost mreže i sužava površinu potencijalnog napada.
ACI omogućuje organiziranje mrežne komunikacije ne samo virtualnih strojeva i kontejnera, već i fizičkih poslužitelja, hardverskih MSE-ova i mrežne opreme trećih proizvođača, što ACI čini jedinstvenim rješenjem u trenutku.
Novi pristup tvrtke Cisco u izgradnji mreže prijenosa podataka temelji se na logici aplikacija — to nije samo automatizacija, sigurnost i centralizirano upravljanje. To je također moderna horizontalno skalabilna mreža koja udovoljava svim zahtjevima suvremenog poslovanja.
Implementacija mrežne infrastrukture na bazi ACI-ja omogućava svim odjelima poduzeća da govore istim jezikom. Administrator se vodi isključivo logikom rada aplikacije, u kojoj su opisana potrebna pravila i veze. Također, logikom rada aplikacije se vode vlasnici i programeri aplikacije, služba informatičke sigurnosti, ekonomisti i vlasnici poslovanja.
Na taj način, tvrtka Cisco u praksi realizira koncept novog tipa mreže podatkovnog centra. Želite se uvjeriti u to sami? Dođite na demonstraciju Aplikacijska centrira infrastruktura u St. Petersburgu i radite s mrežom DC-a budućnosti već sada.
Možete se prijaviti za događaj .
Izvor: habr.com
