

Sljedeće slijedi upute za postavljanje AWS MFA, te naknadnu instalaciju i konfiguraciju AWS CLI.
Nažalost, potrošio sam pola radnog dana na ovu obaveznu proceduru. Da drugi nesigurni korisnici AWS 😉 poput mene ne troše dragocjeno vrijeme na banalne stvari, odlučio sam sastaviti upute.
Čak i za sandbox račun, postavljanje je obično obavezni zahtjev. Tako je kod nas.
Postavljanje MFA
- Instalirajte
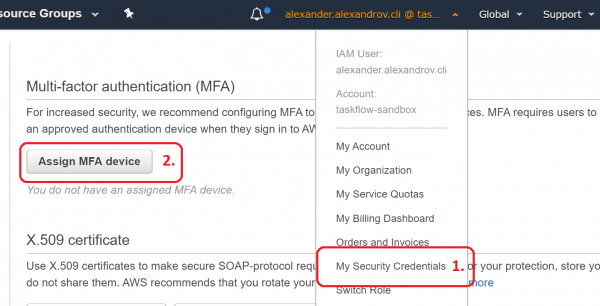
- Idite na
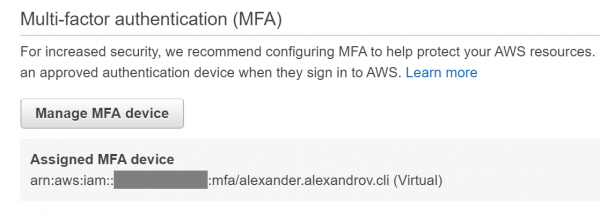
- -> Dodijeli MFA uređaj

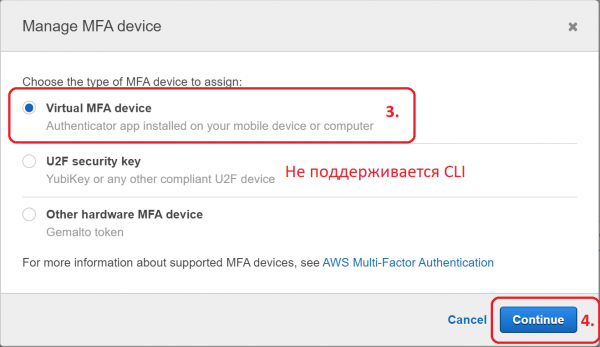
- Virtualni MFA uređaj

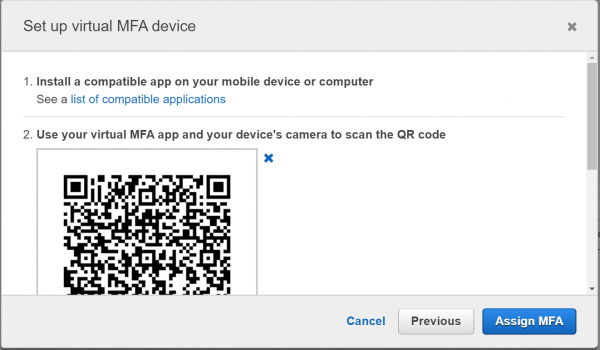
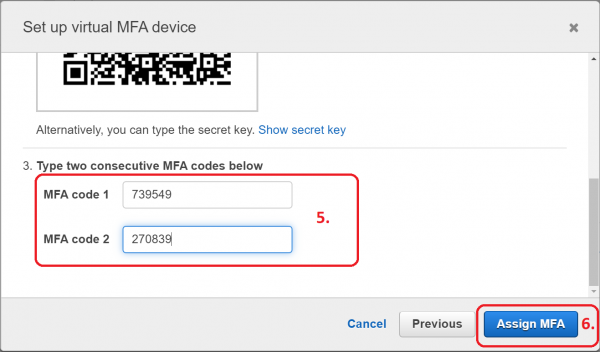
- Slijedite upute na ekranu


- Virtualni uređaj je spreman

Instalacija AWS CLI
Postavljanje imenovanog profila
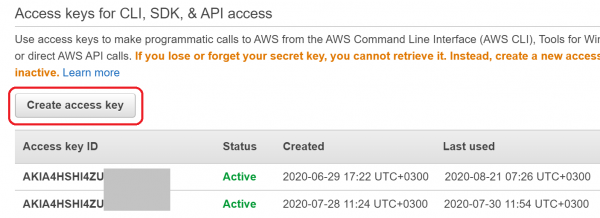
- -> Kreiraj pristupni ključ

- Kopirajte ključ u međuspremnik. Trebat će vam za sljedeći korak
$ aws configure --profile
AWS CLI putem MFA
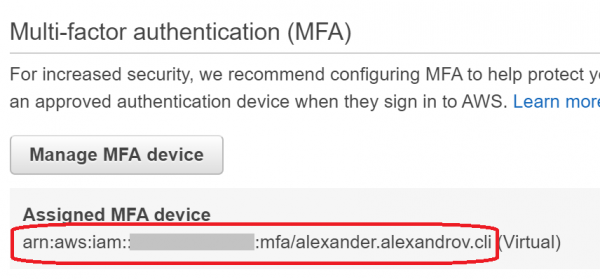
- Kopirajte ARN virtualnog uređaja

aws sts get-session-token --profile --serial-number --token-code
Jednokratnu lozinku trebate uzeti iz mobilne aplikacije koju ste ranije postavili.- Komanda će ispisati JSON, a pojedinačna polja trebate kopirati u odgovarajuće varijable okruženja AWS_ACCESS_KEY_ID, AWS_SECRET_ACCESS_KEY, AWS_SESSION_TOKEN
Odlučio sam automatizirati kroz ~/ .bash_profile
Za obradu JSON-a ovaj skript zahtijeva .
#!/usr/bin/env bash

aws_login() {
    session=$(aws sts get-session-token "$@")
    echo "${session}"
    AWS_ACCESS_KEY_ID=$(echo "${session}" | jq -r '.Credentials.AccessKeyId')
    export AWS_ACCESS_KEY_ID
    AWS_SECRET_ACCESS_KEY=$(echo "${session}" | jq -r '.Credentials.SecretAccessKey')
    export AWS_SECRET_ACCESS_KEY
    AWS_SESSION_TOKEN=$(echo "${session}" | jq -r '.Credentials.SessionToken')
    export AWS_SESSION_TOKEN
}

alias aws-login-dev='aws_login --profile <имя dev профиля> --serial-number <ARN виртуального устройства> --token-code '
alias aws-login-prod='aws_login --profile <имя prod профиля> --serial-number <ARN виртуального устройства> --token-code '
Upotreba:
$ aws-login-devNadam se da će vam ove upute pomoći da izbjegnete besciljno lutanje po službenoj dokumentaciji 😉
Izvor: habr.com
