

Dok velike tvrtke Enterprise grade višeslojne barijere od potencijalnih unutarnjih napadača i hakera, manjim tvrtkama glavobolja ostaju phishing i spam poruke. Da je Marty McFly znao da u 2015. godini (a kamoli u 2020.) ljudi ne samo da neće izumiti leteće daske, već ni potpuno eliminirati neželjenu poštu, vjerojatno bi izgubio vjeru u čovječanstvo. Štoviše, spam je danas ne samo dosadan, već često i štetan. U približno 70% slučajeva tijekom realizacije killchain-a, cyber kriminalci prodiru u infrastrukturu putem zlonamjernog softvera sadržanog u privicima ili putem phishing linkova u e-pošti.
Posljednjih godina jasno se nazire trend širenja socijalnog inženjeringa kao načina prodiranja unutar infrastrukture organizacije. Uspoređujući statistiku iz 2017. i 2018. godine, bilježimo gotovo 50-postotni porast slučajeva kada je zlonamjerni softver isporučen na računala zaposlenika upravo putem privitaka ili phishing linkova unutar tijela poruke.
Cjelokupni spektar prijetnji koje se mogu realizirati putem e-pošte može se podijeliti u nekoliko kategorija:
- ulazni spam
- uključivanje računala organizacije u bot mrežu koja šalje izlazni spam
- zlonamjerni privici i virusi unutar tijela e-pošte (mala poduzeća najčešće pate od masovnih napada tipa Petya).
Za zaštitu od svih vrsta napada može se ili razviti nekoliko sustava zaštite, ili otići putem uslužnog modela. Već smo o Jedinstvenoj platformi usluga kibernetičke sigurnosti – jezgru ekosustava upravljanih usluga kibernetičke sigurnosti Solar MSS. Između ostalog, uključuje i virtualiziranu tehnologiju Secure Email Gateway (SEG). Obično, pretplatu na ovu uslugu kupuju mala poduzeća, gdje su sve IT i IB funkcije prenesene na jednu osobu – sistemskog administratora. Spam je problem koji je uvijek na oku korisnika i uprave, a ne rješavati ga nije opcija. Međutim, s vremenom postaje jasno čak i upravi da jednostavno 'baciti' to administratoru ne funkcioniše – oduzima previše vremena.
2 sata na pregled e-pošte — to je previše
Sličnu situaciju imala je jedan od naših trgovaca. Sustavi za praćenje radnog vremena pokazali su da su njegovi zaposlenici svaki dan trošili oko 25% radnog vremena (2 sata!) na pregled svog poštanskog sandučića.
Povezavši klijentov mail server, postavili smo SEG instance kao dvosmjerni prolaz za dolaznu i odlaznu poštu. Pokrenuli smo filtriranje prema unaprijed postavljenim pravilima. Crnu listu sastavili smo na temelju analize podataka koje je klijent dostavio, kao i naših vlastitih popisa potencijalno opasnih adresa dobivenih od stručnjaka Solar JSOC u okviru drugih usluga, poput nadzora incidenta sigurnosti. Nakon toga, sva pošta dostavljala se primateljima samo nakon čišćenja, a razne spam poruke o "ogromnim popustima" prestale su pristizati u velikim količinama na klijentove mail servere, oslobađajući prostor za druge potrebe.
Međutim, bilo je situacija kada je legitimna poruka pogrešno označena kao spam, na primjer, ako je primljena od nepoznatog pošiljatelja. U tom slučaju, pravo odlučivanja prepustili smo klijentu. Opcija što učiniti nije bila toliko mnogo: odmah brisati ili poslati u karantenu. Odabrali smo drugi put, pri čemu se takva neželjena pošta čuva na samom SEG-u. Sistem administratoru omogućili smo pristup web konzoli, gdje je u bilo kojem trenutku mogao pronaći važnu poruku, na primjer, od poslovnog partnera, i proslijediti je korisniku.
Oslobađamo se parazita
U sklopu usluge zaštite e-pošte nalaze se analitički izvještaji čija je svrha kontrolirati sigurnost infrastrukture i učinkovitost primijenjenih postavki. Osim toga, ti izvještaji omogućuju prognozu trendova. Na primjer, nalazimo odgovarajući odjeljak u izvještaju "Spam po primatelju" ili "Spam po pošiljatelju" i gledamo na koju adresu dolazi najveći broj blokiranih poruka.
Kada smo analizirali takav izvještaj, činilo nam se sumnjivim nagli porast ukupnog broja poruka kod jednog od klijenata. Njegova infrastruktura je mala, broj poruka nije velik. I odjednom, nakon radnog dana, broj blokiranog spama gotovo se udvostručio. Odlučili smo da obratimo veću pažnju.
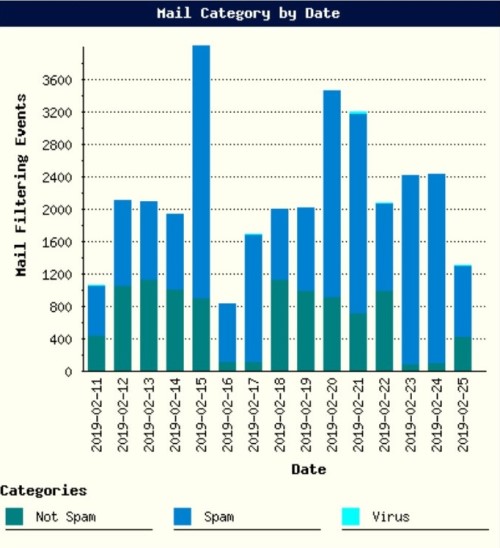
Primijetili smo da je porastao broj odlaznih e-poruka, a u svim su poljima „Pošiljatelj” adrese s domene koja je povezana s uslugom zaštite e-pošte. No, postoji jedan detalj: među posve normalnim, možda čak i postojećim, adresama nalaze se očigledno sumnjive. Provjerili smo IP adrese s kojih su poslane e-poruke i, baš kako smo očekivali, pokazalo se da ne pripadaju zaštićenom adresnom opsegu. Očigledno, napadač je slao spam u ime klijenta.
U ovom slučaju sastavili smo preporuke za klijenta o pravilnoj postavci DNS zapisa, konkretno SPF-a. Naš stručnjak je savjetovao da se kreira TXT zapis koji sadrži pravilo „v=spf1 mx ip:1.2.3.4/23 -all”, koje sadrži iscrpan popis adresa kojima je dozvoljeno slati e-poruke u ime zaštićene domene.
Uglavnom, zašto je to važno: spam u ime nepoznate male tvrtke — to je neugodna situacija, ali nije kritična. Sasvim je drugačija situacija, na primjer, u bankarskoj industriji. Prema našim zapažanjima, tu se nivo povjerenja žrtve prema phishing e-poruci višestruko povećava ako je poslana navodno s domene druge banke ili poznatog partnera žrtve. I to ne razlikuje samo bankarske zaposlenike, u drugim industrijama – poput energetike – nailazimo na istu tendenciju.
Uništavanje virusa
No, spoofing nije tako čest problem kao, primjerice, infekcije virusima. A kako se najčešće bori s virusnim epidemijama? Postavljaju antivirusne programe i nadaju se da „neprijatelj neće proći”. No, da je sve tako jednostavno, s obzirom na relativno nisku cijenu antivirusa, svi bi već zaboravili na problem zlonamjernog softvera. Ipak, neprestano primamo zahtjeve tipa „pomozite nam vratiti datoteke, sve nam je šifrirano, rad stagnira, podaci su izgubljeni”. Ne umijemo se obratiti klijentima, da antivirus nije čarobni štapić. Osim što antivirusne baze možda nisu dovoljno brzo ažurirane, često se susrećemo s zlonamjernim softverom koji može zaobići ne samo antiviruse, već i sandboxing.
Nažalost, malo tko među običnim zaposlenicima organizacija je svjestan phishing i zlonamjernih e-mailova te je sposobna razlikovati ih od obične komunikacije. U prosjeku, svaki sedmi korisnik koji ne prolazi redovitu obuku o svijesti podliježe socijalnom inženjeringu: otvara zaraženu datoteku ili šalje svoje podatke napadačima.
Iako je socijalni vektor napada, u cjelini, postupno jačao, prošle godine taj trend postao je osobito uočljiv. Phishing e-mailovi postajali su sve sličniji uobičajenim promotivnim biltenima o akcijama, nadolazećim događanjima itd. Ovdje se može prisjetiti napada Silence na financijski sektor – bankarskim zaposlenicima stizali su e-mailovi navodno s promo kodom za sudjelovanje na popularnoj industrijskoj konferenciji iFin, a postotak onih koji su nasjeli na tu prevaru bio je vrlo visok, iako, podsjetimo, govorimo o bankarskoj industriji – najnaprednijoj u pitanjima informatičke sigurnosti.
Prije prošlog Nove godine također smo svjedočili nekoliko prilično bizarnih situacija, kada su zaposlenici industrijskih kompanija primili vrlo kvalitetne phishing e-mailove sa "popisom" novogodišnjih akcija u popularnim internetskim trgovinama i s promo kodovima za popuste. Zaposlenici su ne samo sami pokušavali kliktati na link, već su i prosljeđivali e-mail kolegama iz povezanih organizacija. Budući da je izvor na koji je vodio link u phishing e-mailu bio blokiran, zaposlenici su masovno slali zahtjeve IT službi za pristup tom resursu. Ukratko, uspjeh kampanje, moramo reći, nadmašio je očekivanja napadača.
Nedavno nam se obratila jedna kompanija kojoj je 'šifriran' sustav. Sve je počelo kada je računovodstvo primilo e-mail navodno od Središnje banke Ruske Federacije. Računovođa je kliknuo na link u e-mailu – i preuzeo miner WannaMine na svoje računalo, koji je, slično poznatom WannaCry, iskorištavao ranjivost EternalBlue. Najzanimljivije je da većina antivirusnih programa može detektirati njegove potpise još od početka 2018. godine. No, ili je antivirus bio isključen, ili baze podataka nisu ažurirane, ili ga uopće nije bilo – u svakom slučaju, miner je već bio na računalu, i ništa mu nije smetalo da se dalje širi mrežom, opterećujući CPU poslužitelja i RAM do 100%.
Ovaj klijent, nakon što je primio izvještaj naše forenzičke grupe, shvatio je da je virus prvotno ušao putem e-pošte i pokrenuo pilot projekt za uključivanje usluge zaštite e-pošte. Prvo što smo postavili bio je antivirus za e-poštu. Skeniranje na zlonamjerne programe odvija se kontinuirano, a ažuriranja potpisnika prvotno su se vršila svaka sat vremena, a zatim je klijent prešao na režim dvaput dnevno.
Potpuna zaštita od virusnih infekcija mora biti višeslojna. Kada je riječ o prijenosu virusa putem e-pošte, potrebno je filtrirati takva pisma na ulazu, educirati korisnike da prepoznaju socijalni inženjering, a zatim se osloniti na antivirusne programe i sandboxe.
uvijek na straži
Naravno, ne tvrdimo da su rješenja klase Secure Email Gateway panaceja. Ciljane napade, uključujući i ciljano phishing, izuzetno je teško spriječiti, jer je svaki takav napad 'prilagođen' konkretnom primatelju (organizaciji ili osobi). No, za tvrtku koja pokušava osigurati osnovnu razinu sigurnosti, to nije mala stvar, posebno uz pravilno primijenjeno iskustvo i stručnost.
Najčešće, prilikom provođenja ciljanog phishinga, tijelo poruka ne sadrži zlonamerne privitke, inače bi sustav protiv spama odmah blokirao takvo pismo na putu do primatelja. Umjesto toga, u tekst poruke uključuju linkove na unaprijed pripremljenu web stranicu, a tada je ostatak stvar malog. Korisnik prelazi preko linka, a zatim kroz nekoliko preusmjerenja za nekoliko sekundi dolazi na posljednji iz cijelog lanca, čije otvaranje učitava zlonamjerni program na njegov računar.
Čak i sofisticiranije: u trenutku primanja pisma link može biti bezopasan, a tek nakon određenog vremena, kada je već skeniran i propušten, počinje preusmjeravati na zlonamjerni sadržaj. Nažalost, stručnjaci Solar JSOC, čak i uzimajući u obzir njihove kompetencije, ne mogu postaviti e-poštanski posrednik tako da 'vidi' zlonamerne programe kroz cijeli lanac (iako kao zaštitu mogu koristiti automatsku zamjenu svih linkova u porukama na SEG, kako bi potonji skenirao link ne samo u trenutku isporuke poruke, nego pri svakom odlasku).
U međuvremenu, čak i s tipičnim preusmjeravanjem, agregacija raznih vrsta stručnosti, uključujući podatke koje dobivamo iz našeg JSOC CERT-a i OSINT-a, pomaže u suočavanju s problemima. To omogućava formiranje opsežnih crnih lista na temelju kojih će čak i e-mail s višestrukim preusmjeravanjem biti blokiran.
Korištenje SEG-a samo je mali kamenčić u zidu koji svaka organizacija želi izgraditi za zaštitu svojih sredstava. Međutim, to je poveznica koju je potrebno ispravno smjestiti u cjelokupnu sliku, jer se i SEG, uz pravilnu konfiguraciju, može pretvoriti u potpuno funkcionalno sredstvo zaštite.
Ksenija Sadušina, savjetnica odjela stručnog presales-a proizvoda i usluga Solar JSOC
Izvor: habr.com
