

Zero Trust („nulti povjerenje“) je model sigurnosti koji je razvio bivši analitičar Forrester 2010. godine. Od tada je model „nulti povjerenje“ postao najpopularnija koncepcija u području kibernetičke sigurnosti. Nedavne masovne provale podataka samo potvrđuju potrebu da kompanije obrate više pažnje na kibernetičku sigurnost, a model Zero Trust može se pokazati kao ispravna strategija.
Zero Trust označava potpuno odsustvo povjerenja prema ikome – čak i korisnicima unutar perimetra. Model podrazumijeva da svaki korisnik ili uređaj mora potvrditi svoje podatke svaki put kada zatraži pristup bilo kojem resursu unutar ili izvan mreže.
Čitajte dalje ako želite saznati više o koncepciji sigurnosti Zero Trust.
Kako funkcionira koncepcija Zero Trust
Koncepcija Zero Trust evoluirala je u sveobuhvatan pristup kibernetičkoj sigurnosti koji uključuje nekoliko tehnologija i procesa. Cilj modela „nulti povjerenje“ je zaštititi kompaniju od modernih prijetnji u području kibernetičke sigurnosti i provale podataka, dok istovremeno postiže usklađenost s zakonodavnim propisima o zaštiti podataka i sigurnosti.
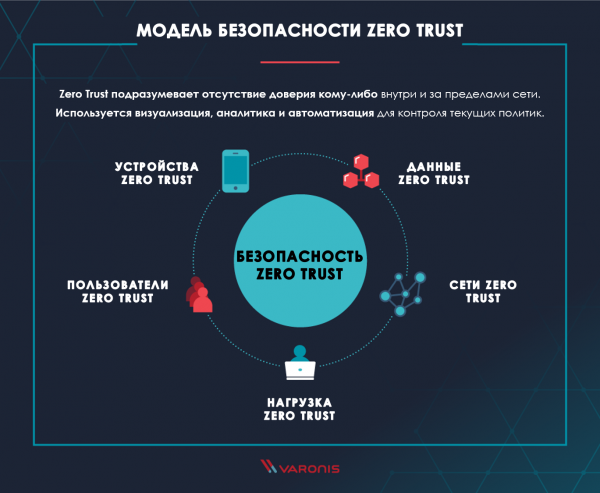
Analizirajmo glavna područja koncepcije Zero Trust. Forrester preporučuje organizacijama da obrate pažnju na svaki od aspekata kako bi izgradile najbolju strategiju „nulti povjerenje“.
Podaci Zero Trust: Vaši podaci su ono što pokušavaju ukrasti zločinci. Zato je potpuno logično da je prva osnova koncepcije „nulti povjerenje“ usmjerena na . To podrazumijeva potrebu da se analizira, štiti, klasificira, prati i održava sigurnost svojih korporativnih podataka.
Mreže Zero Trust: Za krađu informacija, napadači moraju biti u mogućnosti kretati se unutar mreže, stoga je vaša zadaća učiniti taj proces što složenijim. Segmentirajte, izolirajte i kontrolirajte svoje mreže uz pomoć modernih tehnologija, kao što su sljedeće generacije vatrozida, posebno dizajnirane za te svrhe.
Korisnici Zero Trust: Ljudi su najslabija karika u strategiji sigurnosti. Ograničite, pratite i strogo provodite principe pristupa resursima unutar mreže i interneta. Postavite VPN, CASB (brokeri sigurnog pristupa oblaku) i druge opcije pristupa za zaštitu vaših zaposlenika.
Opterećenje Zero Trust: Termin opterećenja koristi se od strane predstavnika odjela za održavanje i kontrolu infrastrukture za označavanje cijelog steka aplikacija i backend softvera koji vaši klijenti koriste za interakciju s poslovanjem. A ne ažurirane klijentske aplikacije su uobičajeni vektor napada koji se treba zaštititi. Razmatrajte cijeli tehnološki stek — od hipervizora do web frontenda — kao vektor prijetnje i zaštitite ga alatima koji odgovaraju konceptu 'nultog povjerenja'.
Uređaji Zero Trust: S obzirom na rast Interneta stvari (pamterni telefoni, pametni televizori, pametne kavomate itd.), broj uređaja unutar vaših mreža naglo je porastao u posljednjih nekoliko godina. Ovi uređaji su također potencijalni vektori napada, pa ih treba segmentirati i nadgledati kao i svaki drugi računar u mreži.
Vizualizacija i analitika: Za uspješno implementiranje principa 'nultog povjerenja', pružite svojim zaposlenicima iz odjela za sigurnost i odgovor na incidente alate za vizualizaciju svega što se događa u vašoj mreži, kao i analitiku za razumijevanje smisla onoga što se događa. i analitika su ključne komponente u uspješnoj borbi protiv svih potencijalnih prijetnji u mreži.
Automatizacija i upravljanje: pomaže održavanju funkcionalnosti svih vaših sustava s modelom 'nultog povjerenja' i praćenju provedbe Zero Trust politika. Ljudi jednostavno nisu u stanju pratiti količinu događaja koja je potrebna za princip 'nultog povjerenja'.
3 principa modela Zero Trust
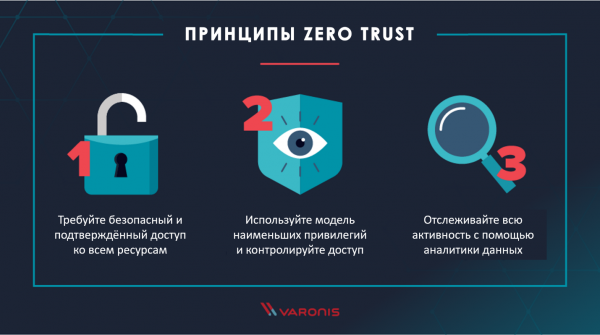
Zatražite siguran i potvrđen pristup svim resursima
Prvi osnovni princip koncepta Zero Trust – sva prava pristupa svim resursima. Svaki put kada korisnik pristupi datotečnom resursu, aplikaciji ili oblačnom skladištu, potrebno je izvršiti ponovnu autentifikaciju i autorizaciju tog korisnika za taj resurs.
Trebali biste razmotriti svaki pokušaj pristupa vašoj mreži kao prijetnju dok se ne potvrdi suprotno, bez obzira na vaš model hostinga i odakle dolazi povezivanje.
Koristite model najmanje privilegije i kontrolirajte pristup
je paradigme sigurnosti koja ograničava prava pristupa svakog korisnika na razinu koja mu je potrebna za izvršavanje radnih zadataka. Ograničavanjem pristupa svakom zaposleniku, sprječavate da zlonamjernik dobije pristup velikom broju podataka putem kompromitacije jednog računa.
Koristite , kako biste postigli najmanje privilegije i omogućili vlasnicima poslovanja da sami upravljaju dopuštenjima za svoje podatke pod njihovom kontrolom. Redovito provodite reviziju prava i članstva u grupama.
Pratite sve
Načela 'nultog povjerenja' podrazumijevaju kontrolu i verifikaciju svega. Evidentiranje svakog mrežnog poziva, pristupa datoteci ili e-mail poruke za analizu na zlonamjernu aktivnost nije nešto što može izvesti jedna osoba ili cijeli tim. Stoga koristite iznad prikupljenih logova kako biste lako otkrili prijetnje u vašoj mreži, poput , zlonamjernih programa ili tajnih eksfiltracija podataka.
Implementacija modela 'nultog povjerenja'
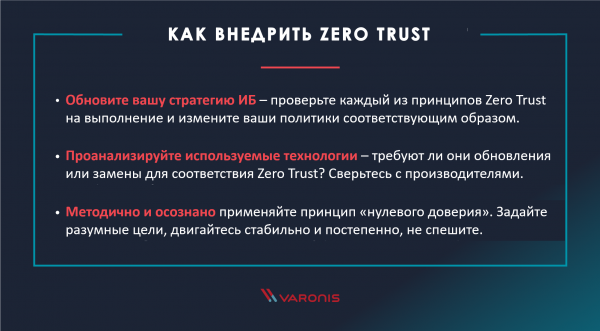
Izdvojimo nekoliko osnovnih preporuka pri implementaciji modela 'nultog povjerenja':
- Ažurirajte svaki element svoje strategije informacijske sigurnosti u skladu s načelima Zero Trust: Provjerite sve dijelove vaše trenutne strategije u odnosu na gore opisane principe 'nultog povjerenja' i prilagodite ih prema potrebi.
- Analizirajte korišteni tehnološki stog i provjerite zahtijeva li ažuriranje ili zamjenu radi postizanja Zero Trust: Provjerite s proizvođačima korištenih tehnologija usklađenost s načelima „nulte povjerenja“. Obratite se novim dobavljačima kako biste pronašli dodatna rješenja koja mogu biti potrebna za implementaciju strategije Zero Trust.
- Slijedite načelo metodičkog i promišljenog pristupa pri implementaciji Zero Trust: postavljajte mjerljive zadatke i dostižne ciljeve. Osigurajte da novi dobavljači rješenja također budu u skladu s odabranom strategijom.
Model Zero Trust: vjerujte svojim korisnicima
Model „nulte povjerenja“ nije u potpunosti u skladu sa svojim imenom, ali fraza „ne vjerujte ničemu, provjeravajte sve“ s druge strane, nije toliko zvučna. Doista morate vjerovati svojim korisnicima, ako (i to je doista veliko „ako“) ako su prošli adekvatnu razinu autorizacije i vaša sredstva nadzora nisu otkrila ništa sumnjivo.
Načelo „nulte povjerenja“ s Varonisom
Pri implementaciji načela Zero Trust, Varonis omogućuje pristup usmjeren na sigurnost podataka:
- Varonis skanira prava pristupa i strukturu mapa za postizanje , dodjeljuje poslovne vlasnike podataka i upravljanja pravima pristupa od strane samih vlasnika.
- Varonis analizira sadržaj i identificira kritične podatke s ciljem dodavanja dodatnog nivoa sigurnosti i nadzora najvažnijim informacijama, kao i za ispunjenje zakonskih zahtjeva.
- Varonis praća i analizira pristup datotekama, aktivnost u Active Directory, VPN, DNS, Proxy i e-pošti za ponašanja svakog korisnika u vašoj mreži.
uspoređuje trenutnu aktivnost s modelom standardnog ponašanja kako bi otkrila sumnjive radnje i generira sigurnosni incident s preporukama za sljedeće korake za svaku otkrivenu prijetnju. - Varonis nudi osnovu za nadzor, klasifikaciju, upravljanje dozvolama i otkrivanje prijetnji, koja je potrebna za implementaciju načela „nulte povjerenja“ u vašoj mreži.
Zašto odabrati model Zero Trust?
Strategija «nultog povjerenja» pruža značajnu razinu zaštite od curenja podataka i suvremenih kibernetskih prijetnji. Sve što napadači trebaju za prodor u vašu mrežu je vrijeme i motivacija. Nikakvi vatrozidi ili pravila za lozinke ih neće zaustaviti. Potrebno je izgraditi unutarnje barijere i pratiti sve što se događa kako bismo otkrili njihovo djelovanje tijekom provale.
Izvor: habr.com
