

1. Uvod
Svaka tvrtka, uključujući i najmanju, ima potrebu za autentifikacijom, autorizacijom i praćenjem korisnika (obitelj protokola AAA). U početnoj fazi, AAA se prilično dobro implementira korištenjem protokola kao što su RADIUS, TACACS+ i DIAMETER. Međutim, s povećanjem broja korisnika i tvrtki raste i broj zadataka: maksimalna vidljivost hostova i BYOD uređaja, višenamjenska autentifikacija, izrada višeslojne politike pristupa i još mnogo toga.
Za takve zadatke odlično su rješenje klasifikacija NAC (Network Access Control) — kontrola mrežnog pristupa. U ciklusu članaka posvećenih (Identity Services Engine) — NAC rješenju za pružanje kontrole pristupa korisnicima u unutarnjoj mreži uzimajući u obzir kontekst, detaljno ćemo razmotriti arhitekturu, inicijalizaciju, postavke i licenciranje rješenja.
Kratko ću napomenuti da Cisco ISE omogućuje:
Brzo i jednostavno stvaranje gostujućeg pristupa u izoliranom WLAN-u;
Otkrivanje BYOD uređaja (primjerice, kućnih računala zaposlenika koja su donijeli na posao);
Centralizaciju i primjenu sigurnosnih politika za domenične i nedomenične korisnike pomoću oznaka grupa sigurnosti SGT (tehnologija );
Provjeru računala na prisutnost određenog softvera i usklađenost sa standardima (posturing);
Klasifikaciju i profiliranje krajnjih i mrežnih uređaja;
Pružanje vidljivosti krajnjih uređaja;
Slanje dnevnika događaja logon/logoff korisnika, njihovih računa (identity) na NGFW za formiranje politika temeljenih na korisnicima;
Nativno integriranje s Cisco StealthWatch i karantiniranje sumnjivih hostova koji sudjeluju u sigurnosnim incidentima ();
I drugih standardnih značajki za AAA server.
O Cisco ISE već su pisali kolege iz industrije, stoga dodatno savjetujem da se upoznate s: ,.
2. Arhitektura
U arhitekturi Identity Services Engine postoje 4 entiteta (čvora): čvor za upravljanje (Policy Administration Node), čvor za distribuciju politika (Policy Service Node), monitorirajući čvor (Monitoring Node) i PxGrid čvor (PxGrid Node). Cisco ISE može biti u autonomnoj (standalone) ili distribuiranoj (distributed) instalaciji. U Standalone varijanti svi entiteti se nalaze na jednoj virtualnoj mašini ili fizičkom poslužitelju (Secure Network Servers — SNS), dok su u Distributed čvorovi raspoređeni na različitim uređajima.
Policy Administration Node (PAN) — obavezni čvor koji omogućava izvršavanje svih administrativnih operacija na Cisco ISE. Obradi sve sistemske konfiguracije povezane s AAA. U distribuiranoj konfiguraciji (čvorovi se mogu instalirati kao odvojene virtualne mašine) možete imati maksimalno dva PAN za otpornost na greške — Active/Standby režim.
Policy Service Node (PSN) — obavezni čvor koji osigurava pristup mreži, stanje, gostujući pristup, pružanje usluga klijentima i profiliranje. PSN ocjenjuje politiku i primjenjuje je. Obično se postavlja više PSN-a, posebno u distribuiranoj konfiguraciji, za veću redundanciju i distribuirano djelovanje. Naravno, ovi čvorovi se nastoje postaviti u različitim segmentima kako bi se osigurala autentifikacija i autorizacija bez ikakvih prekida.
Monitoring Node (MnT) — obavezni čvor koji pohranjuje evidenciju događaja, logove drugih čvorova i politika u mreži. MnT čvor pruža napredne alate za nadzor i rješavanje problema, prikuplja i usklađuje različite podatke, kao i pruža sadržajne izvještaje. Cisco ISE omogućuje maksimalno dva MnT čvora, čime se osigurava otpornost na greške — Active/Standby režim. Međutim, logove prikupljaju oba čvora, kako aktivni, tako i pasivni.
PxGrid Node (PXG) — čvor koji primjenjuje PxGrid protokol i osigurava komunikaciju između drugih uređaja koji podržavaju PxGrid.
— protokol koji osigurava integraciju IT i IB infrastrukture različitih dobavljača: sustava za nadzor, sustava za otkrivanje i prevenciju provale, platformi za upravljanje sigurnosnim politikama i mnogih drugih rješenja. Cisco PxGrid omogućava razmjenu konteksta u jednom ili dvosmjernom načinu s mnogim platformama bez potrebe za korištenjem API-ja, čime se omogućuje korištenje tehnologije (SGT oznake), mijenjati i primjenjivati ANC (Adaptive Network Control) politiku, kao i provoditi profiliranje — definiranje modela uređaja, OS, lokacije i drugo.
U konfiguraciji visoke dostupnosti, PxGrid čvorovi repliciraju informacije između čvorova putem PAN-a. U slučaju da PAN isključi, PxGrid čvor prestaje autentificirati, autorizirati i provoditi Evidenciju korisnika.
Ispod je shematski prikazan rad različitih entiteta Cisco ISE u korporativnoj mreži.
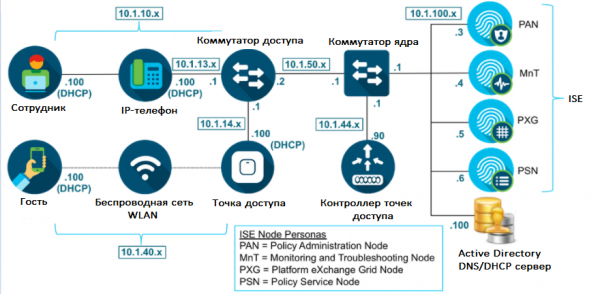 Slika 1. Arhitektura Cisco ISE
3. Zahtjevi
Cisco ISE može se implementirati, kao i većina modernih rješenja, virtualno ili fizički kao samostalan server.
Fizički uređaji s instaliranim Cisco ISE softverom nazivaju se SNS (Secure Network Server). Oni dolaze u tri modela: SNS-3615, SNS-3655 i SNS-3695 za mala, srednja i velika poduzeća. U tablici 1 navedene su informacije iz SNS-a.
Tablica 1. Usporedna tablica SNS-a za različite razmjere
Parametar
SNS 3615 (Malo)
SNS 3655 (Srednje)
SNS 3695 (Veliko)
Broj podržanih krajnjih uređaja u samostalnoj instalaciji
10000
25000
50000
Broj podržanih krajnjih uređaja za svaki PSN
10000
25000
100000
CPU (Intel Xeon 2.10 GHz)
8 jezgri
12 jezgri
12 jezgri
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
Hardware RAID
Ne
RAID 10, s RAID kontrolerom
RAID 10, s RAID kontrolerom
Mrežni sučelja
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
Što se tiče virtualnih implementacija, podržavaju se hipervizori VMware ESXi (preporučena minimalna verzija VMware 11 za ESXi 6.0), Microsoft Hyper-V i Linux KVM (RHEL 7.0). Resursi bi trebali biti otprilike isti kao u gornjoj tablici, ili više. Ipak, minimalni zahtjevi za virtualnu mašinu za mala poduzeća su: 2 CPU s frekvencijom od 2.0 GHz i više, 16 GB RAM i 200 GB HDD.
Za dodatne detalje o implementaciji Cisco ISE obratite se ili , .
4. Instalacija
Kao i većina drugih Cisco proizvoda, ISE se može testirati na nekoliko načina:
– oblačna usluga unaprijed postavljenih laboratorijskih predložaka (potrebna je Cisco korisnička račun);
– zahtjev s Cisco određenog softvera (način za partnere). Kreirate slučaj s sljedećim tipičnim opisom: Tip proizvoda [ISE], ISE Softver [ise-2.7.0.356.SPA.x8664], ISE zakrpa [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— obratite se bilo kojem autoriziranom partneru za provođenje besplatnog pilot-projekta.
1) Nakon što ste kreirali virtualnu mašinu, ako ste zatražili ISO datoteku, a ne OVA predložak, otvorit će se prozor u kojem ISE zahtijeva da odaberete instalaciju. Umjesto prijave i lozinke, trebate napisati "setup«!
Napomena: ako ste rasporedili ISE iz OVA predloška, tada su podaci za prijavu admin / MyIseYPass2 (to i još mnogo toga navedeno je u službenom ).
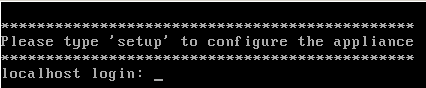 Slika 2. Instalacija Cisco ISE
2) Zatim trebate ispuniti potrebna polja, poput IP adrese, DNS, NTP i drugih.
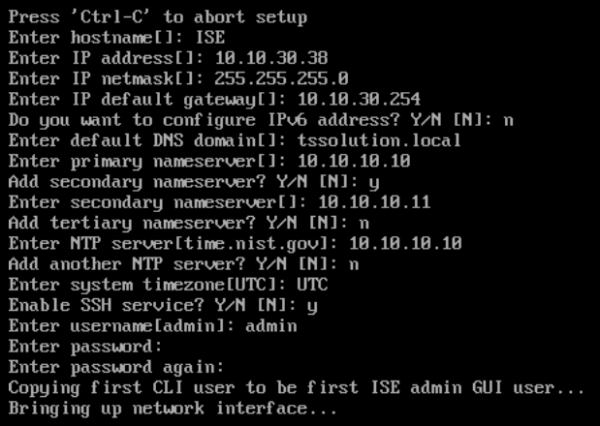 Slika 3. Inicijalizacija Cisco ISE
3) Nakon toga, uređaj će se ponovo pokrenuti i moći ćete se povezati putem web sučelja na ranije zadanu IP adresu.
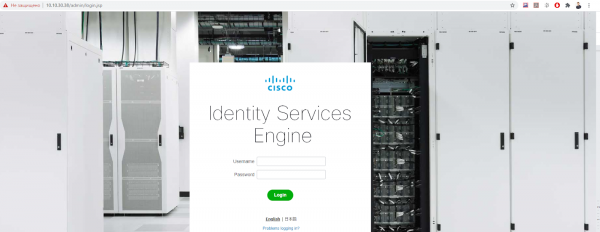 Slika 4. Web sučelje Cisco ISE
4) Na kartici Administration > System > Deployment možete odabrati koje su nodove (entitete) uključene na određenom uređaju. Nod PxGrid se uključuje ovdje.
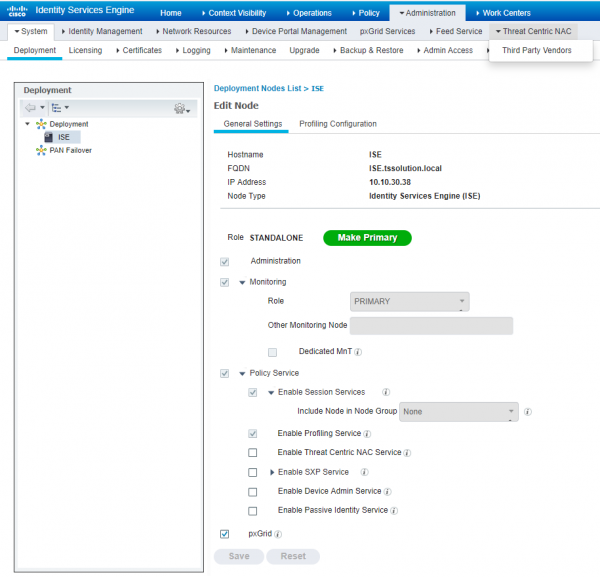 Slika 5. Upravljenje entitetima Cisco ISE
5) Zatim na kartici Administration > System > Admin Access > Authentication preporučujem da postavite politiku lozinki, metodu autentifikacije (potvrda ili lozinka), rok trajanja računa i druge postavke.
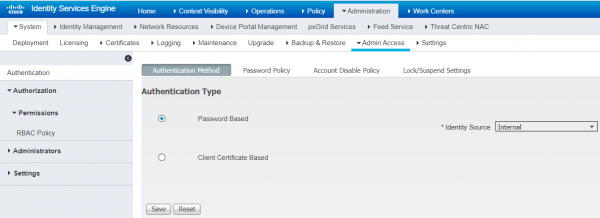 Slika 6. Postavljanje tipa autentifikacije
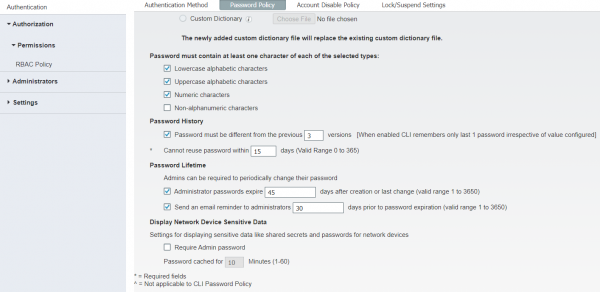 Slika 7. Postavke politike lozinki
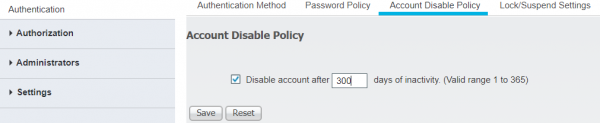 Slika 8. Postavljanje onemogućavanja računa nakon isteka vremena
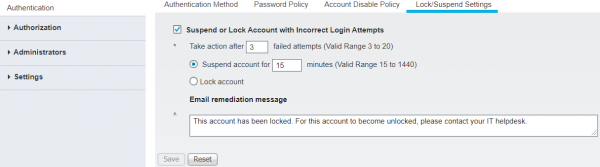 Slika 9. Postavljanje blokiranja računa
6) Na kartici Administration > System > Admin Access > Administrators > Admin Users > Add možete stvoriti novog administratora.
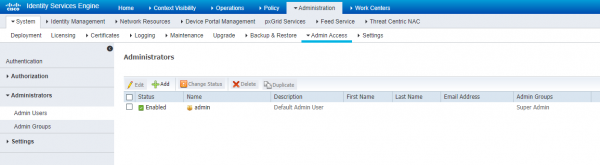 Slika 10. Kreiranje lokalnog administratora Cisco ISE
7) Novog administratora možete učiniti dijelom nove grupe ili već unaprijed postavljenih grupa. Upravljanje grupama administratora vrši se u ovoj istoj ploči na kartici Admin Groups. U tabeli 2 sažeta su informacije o administratorima ISE, njihovim pravima i ulogama.
Tabela 2. Grupe administratora Cisco ISE, razine pristupa, dozvole i ograničenja
Naziv grupe administrators
Dozvole
Ograničenja
Customization Admin
Podesavanje gosta, sponzorskih portala, administracija i prilagođavanje
Nemogućnost izmjene politika, pregledavanja izvještaja
Helpdesk Admin
Mogućnost pregledavanja glavne nadzorne ploče, svih izvještaja, alarma i rješavanje problema s tokovima
Nije moguće mijenjati, stvarati i brisati izvještaje, alarme i prijavne logove
Identity Admin
Upravljanje korisnicima, privilegijama i ulogama, mogućnost pregledavanja logova, izvještaja i alarma
Nije moguće mijenjati politike, izvršavati zadatke na razini OS-a
MnT Admin
Potpuno praćenje, izvještaji, alarmi, logovi i upravljanje njima
Nemogućnost izmjene ikakvih politika
Network Device Admin
Prava na kreiranje, izmjenu objekata ISE, pregled logova, izvještaja, glavne nadzorne ploče
Nije moguće mijenjati politike, izvršavati zadatke na razini OS-a
Policy Admin
Potpuno upravljanje svim politikama, izmjena profila, postavki, pregledavanje izvještaja
Nemogućnost izvršavanja postavki s podacima za prijavu, objektima ISE
RBAC Admin
Sve postavke na kartici Operations, postavka ANC politike, upravljanje izvještavanjem
Nije moguće mijenjati druge osim ANC politike, izvršavati zadatke na razini OS-a
Super Admin
Prava na sve postavke, izvještaje i upravljanje, može brisati i izmjenjivati podatke administratora
Ne može izmijeniti, obrisati drugi profil iz grupe Super Admin
System Admin
Sve postavke na kartici Operations, upravljanje sistemskim postavkama, politikom ANC, pregledavanje izvještaja
Nije moguće mijenjati druge osim ANC politike, izvršavati zadatke na razini OS-a
External RESTful Services (ERS) Admin
Potpun pristup REST API-u Cisco ISE
Samo za autorizaciju, upravljanje lokalnim korisnicima, hostovima i sigurnosnim grupama (SG)
External RESTful Services (ERS) Operator
Prava na čitanje REST API-a Cisco ISE
Samo za autorizaciju, upravljanje lokalnim korisnicima, hostovima i sigurnosnim grupama (SG)
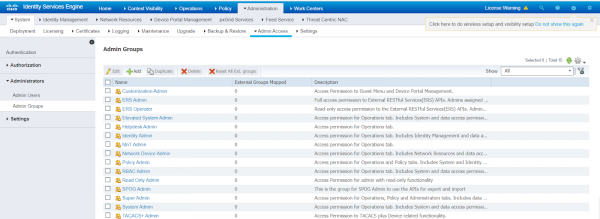 Slika 11. Zadane grupe administratora Cisco ISE
8) Dodatno na kartici Authorization > Permissions > RBAC Policy mogu se uređivati prava zadatih administratora.
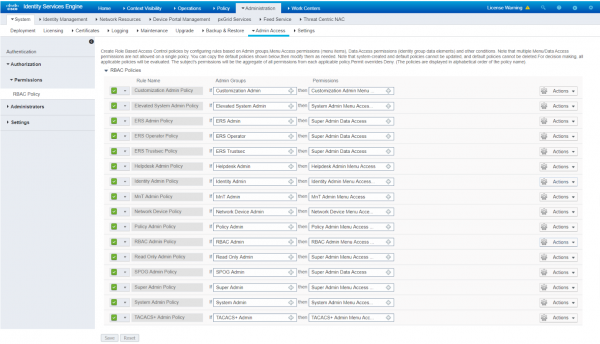 Slika 12. Upravljanje pravima zadanih profila administratora Cisco ISE
9) Na kartici Administration > System > Settings nalaze se svi sistemski postavke (DNS, NTP, SMTP i ostali). Možete ih popuniti ovdje, ako ste ih propustili tijekom prvotne inicijalizacije uređaja.
5. Zaključak
Na ovom je prvom članku kraj. Razgovarali smo o učinkovitosti NAC rješenja Cisco ISE, njegovoj arhitekturi, minimalnim zahtjevima i opcijama implementacije, kao i o primarnoj instalaciji.
U sljedećem članku razmotrit ćemo stvaranje računa, integraciju s Microsoft Active Directory, kao i stvaranje gostujućeg pristupa.
Ako imate pitanja o ovoj temi ili vam je potrebna pomoć u testiranju proizvoda, obratite se .
Pratite novosti na našim kanalima (, , , , ).
Izvor: habr.com
