

Ja sam Artem Klavdiev, tehnički lider projekta hiper-konvergiranog oblaka HyperCloud kompanije Linxdatacenter. Danas ću nastaviti priču o globalnoj konferenciji Cisco Live EMEA 2019. Odmah ćemo preći s općeg na posebno, na najave koje je predstavio vendor tijekom specijaliziranih sesija.
Ovo je bilo moje prvo sudjelovanje na Cisco Live, misija – posjetiti događaje tehničkog programa, uroniti u svijet naprednih tehnologija i rješenja kompanije i učvrstiti se u avangardi stručnjaka povezanih s ekosustavom Cisco proizvoda u Rusiji.
Provesti ovu misiju u praksi pokazalo se nije lako: program tehničkih sesija bio je izuzetno bogat. Sve okrugle stolove, panele, radionice i diskusije, podijeljene u brojne sekcije koje su započinjale paralelno, fizički nije bilo moguće posjetiti. Raspravljano je o apsolutno svemu: data centrima, mrežama, informatičkoj sigurnosti, softverskim rješenjima, hardverskim komponentama – svaki aspekt rada Cisco-a i partnera vendora bio je predstavljen posebnom sekcijom s ogromnim brojem događaja. Morali smo slijediti preporuke organizatora i sastaviti vlastiti program događanja, unaprijed rezervirajući mjesta u dvoranama.
Ostati ću detaljnije na sesijama koje sam uspio posjetiti.
Accelerating Big Data and AI/ML on UCS and HX (Ubrzanje AI i strojnog učenja na UCS i HyperFlex platformama)
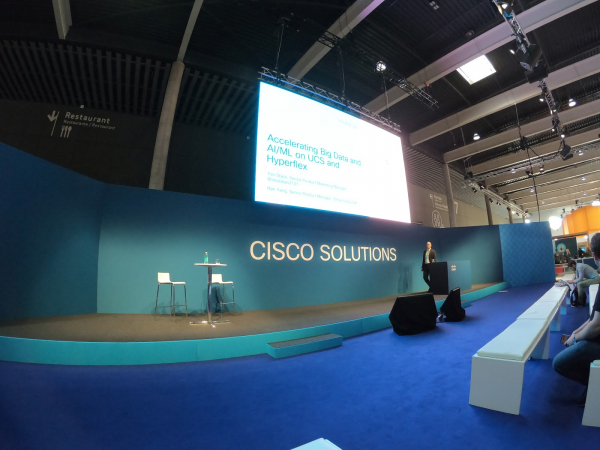
Ova sesija bila je posvećena pregledu Cisco platformi za razvoj rješenja na temelju umjetne inteligencije i strojnog učenja. Polu-marketinški događaj s tehničkim elementima.
Suština je sljedeća: IT inženjeri i stručnjaci za podatke danas troše značajnu količinu vremena i resursa na projektiranje arhitektura koje kombiniraju legacy infrastrukturu, nekoliko stakova za osiguranje strojnog učenja i softver za upravljanje tim kompleksom.
Cisco služi za pojednostavljenje ovog zadatka: vendor se fokusira na promjenu tradicionalnih obrazaca upravljanja data centrima i radnim procesima kroz povećanje razine integracije svih potrebnih komponenti za AI/ML.
Kao primjer predstavljen je slučaj suradnje Cisco i : kompanije kombiniraju UCS i HyperFlex platforme s vodećim industrijskim softverskim proizvodima za AI/ML poput za izgradnju sveobuhvatne on-premise infrastrukture.
Tvrtka je objasnila kako KubeFlow, implementiran na UCS/HX uz Cisco Container Platform, omogućava transformaciju rješenja u ono što su zaposlenici tvrtke nazvali „Cisco/Google otvoreni hibridni oblak“ – infrastruktura u kojoj je moguće provoditi simetrični razvoj i održavanje radnog okruženja za AI zadatke istovremeno na temelju on-premise komponenti i u Google Cloud-u.
Sesija posvećena Internetu stvari (IoT)
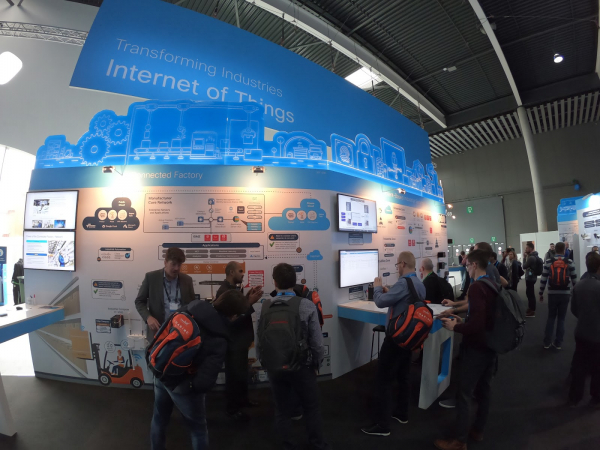
Cisco aktivno promiče ideju o potrebi razvoja IoT-a na osnovi vlastitih mrežnih rješenja. Tvrtka je govorila o svom proizvodu Industrial Router – posebnoj liniji malih LTE prekidača i usmjerivača s povećanom otpornosti na kvarove, vodootpornošću i bez pokretnih dijelova. Ovi prekidači mogu se integrirati u bilo koju okolinu: transport, industrijska postrojenja, komercijalne zgrade. Glavna ideja: „Instalirajte ove prekidače u svojim objektima i upravljajte njima iz oblaka putem centralizirane konzole“. Linija radi na Kinetic Software-u za optimizaciju daljinskog implementiranja i upravljanja. Cilj je poboljšati upravljivost IoT sustavima.
ACI-Multisite arhitektura i implementacija (ACI ili Application Centric Infrastructure, i mikrosegmentacija mreža)
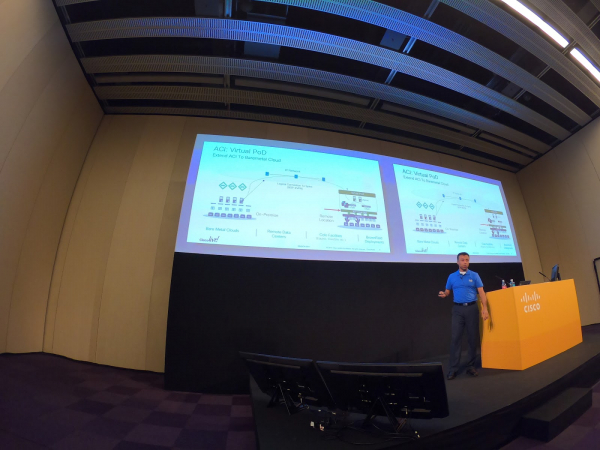
Sesija posvećena razmatranju koncepta infrastrukture orijentirane na mikrosegmentaciju mreža. To je bila najsloženija i najdetaljnija sesija na kojoj sam imao priliku biti. Glavna poruka od Cisco-a bila je sljedeća: ranije su se tradicionalni elementi IT sustava (mreža, poslužitelji, SAN itd.) povezivali i konfigurirali odvojeno. Zadatak inženjera bio je sve to svesti u jedinstveno upravljano okruženje. UCS je promijenio situaciju – mrežni dio se izdvojio u posebnu oblast, a upravljanje poslužiteljima se vrši centralizirano iz jednog panela. Nije važno koliko poslužitelja - 10 ili 10,000, bilo koji broj se kontrolira iz jedne točke upravljanja, jednim kablom se obavlja i upravljanje i prijenos podataka. ACI omogućuje objedinjavanje upravljanja mrežama i poslužiteljima u jednoj konzoli.
Mikrosegmentacija mreža je ključna funkcija ACI-ja koja omogućava granularno dijeljenje aplikacija unutar sustava s različitim razinama komunikacije među sobom i vanjskim svijetom. Na primjer, dvije virtualne mašine pod upravom ACI-ja po defaultu ne mogu komunicirati međusobno. Interakcija između njih otvara se tek nakon uspostavljanja takozvanog „ugovora“, koji omogućuje detaljno definiranje pristupnih lista za detaljnu (drugim riječima – mikro) segmentaciju mreže.
Mikrosegmentacija omogućava precizno podešavanje svakog segmenta IT sustava kroz izdvajanje bilo kojih komponenata i njihovo povezivanje u različite konfiguracije fizičkih i virtualnih mašina. Formiraju se grupe krajnjih računalnih elemenata (EPG), na koje se primjenjuju politike filtriranja i usmjeravanja prometa. Cisco ACI omogućava grupiranje ovih EPG-a unutar postojećih aplikacija u nove mikrosegmente (uSeg) i konfiguriranje mrežnih politika ili atributa VM-a za svaki pojedinačni element mikrosegмента.
Na primjer, možete dodijeliti web-servere nekoj EPG kako biste im primijenili iste politike. Po defaultu, svi računalni čvorovi u EPG-u mogu slobodno komunicirati jedni s drugima. Međutim, ako web-EPG uključuje web-servere za faze razvoja i produkcije, možda bi imalo smisla zabraniti im mogućnost komunikacije međusobno radi osiguranja od grešaka. Mikrosegmentacija s Cisco ACI omogućava stvaranje nove EPG i automatsko definiranje politika na temelju atributa imena VM-a, kao što su „Prod-xxxx“ ili „Dev-xxx“.
Naravno, to je bila jedna od ključnih sesija tehničkog programa.
Effective evolution of a DC Networking (Evolucija mreža data-centara u kontekstu virtualizacijskih tehnologija)
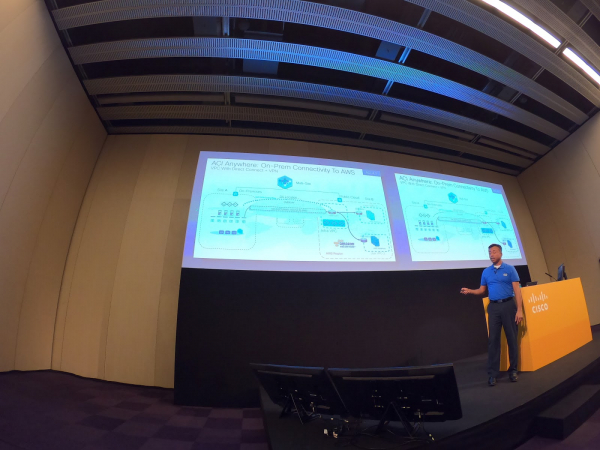
Ova sesija bila je logički povezana s sesijom o mikrosegmentaciji mreže, a također se dotakla teme umrežavanja kontejnera. U cjelini, govorilo se o migraciji s virtualnih routera jedne generacije na routere druge generacije – sa shemama arhitekture, shemama povezivanja između različitih hipervizora itd.
Dakle, arhitektura ACI – VXLAN, mikrosegmentacija i distribuirani vatrozid, omogućuju podešavanje vatrozida za uvjetnih 100 virtualnih mašina.
ACI arhitektura omogućuje realizaciju ovih operacija ne na razini virtualnog OS-a, već na razini virtualne mreže: sigurnije je za svaku mašinu postaviti određeni skup pravila ne iz OS-a, ručno, nego na razini virtualizirane mreže, sigurnije, brže, manje radno intenzivno itd. Najbolja kontrola svega što se događa - na svakom segmentu mreže. Što je novo:
- ACI Anywhere omogućuje primjenu politika na javne oblake (trenutno AWS, u budućnosti - Azure), kao i na on-premise elemente ili na webu, jednostavno kopirajući potrebne konfiguracije postavki i politika.
- Virtual Pod – virtualni instance ACI, kopija fizičkog modula upravljanja, njegovo korištenje zahtijeva postojanje fizičkog originala (ali nije sigurno).
Kako se to može primijeniti u praksi: proširenje mrežne povezanosti u velike oblake. Multicloud dolazi, sve više kompanija koristi hibridne konfiguracije, suočavajući se s potrebom za razdvojenim postavkama mreža u svakom oblaku. Sada ACI Anywhere omogućuje širenje mreža s jedinstvenim pristupom, protokolima i politikama.
Dizajniranje mreža za pohranu za naredno desetljeće u AllFlash DC (SAN-mreže)
Izuzetno zanimljiva sesija o SAN-mrežama s demonstracijom skupa najboljih praksi za postavljanje.
Top sadržaj: prevladavanje slow drain-a na SAN-mrežama. On se javlja kada se neki od dva ili više skupa podataka nadograđuje ili mijenja na performansnijoj konfiguraciji, dok ostala infrastruktura ostaje nepromijenjena. To dovodi do 'usporavanja' svih aplikacija koje rade na toj infrastrukturi. FC-protokol nema tehnologiju usklađivanja veličine prozora (window size) koja postoji kod IP-protokola. Zbog toga, pri disbalansu količine poslane informacije i propusnosti i izračunskih područja kanala postoji šansa za slow drain. Preporuke za prevladavanje – kontrolirati ravnotežu propusnosti i brzine rada host edge-a i storage edge-a na način da brzina agregacije kanala bude veća nego na cijeloj preostaloj fabrici. Također su razmatrani načini otkrivanja slow drain-a, poput segregacije prometa uz pomoć vSAN.
Posebna pažnja posvećena je zoniranju (zoning). Glavna preporuka za podešavanje SAN-a je pridržavanje principa „1 prema 1“ (na 1 target se dodeljuje 1 inicijator). I ako je mrežna fabrika velika, to generira ogroman obim posla. Međutim, TCAM lista nije beskonačna, stoga su u softverskim rešenjima za upravljanje SAN-om od Cisco-a uvedene opcije pametnog zoniranja (smart zoning) i automatskog zoniranja (auto zoning).
HyperFlex Deep Dive sesija
Pronađite me na fotografiji 🙂
Ova sesija je bila posvećena platformi HyperFlex u celini – njenoj arhitekturi, metodama zaštite podataka, različitim scenarijima primene, uključujući i zadatke nove generacije: na primer, za analitiku podataka.
Glavna poruka je da mogućnosti platforme danas omogućavaju njeno podešavanje za bilo koji zadatak, skalirajući i raspodeljujući njene resurse prema zahtevima poslovanja. Stručnjaci za platformu predstavili su glavne prednosti hiper-kontrolisane arhitekture platforme, a najvažnija od njih je danas – mogućnost brze implementacije bilo kojih naprednih tehnoloških rešenja s minimalnim troškovima za konfiguraciju infrastrukture, smanjenjem TCO-a za IT i povećanjem performansi. Cisco obezbeđuje sve ove prednosti zahvaljujući naprednim mrežnim rešenjima i softverskim sredstvima za upravljanje i kontrolu.
Poseban deo sesije bio je posvećen Logical Availability Zones – tehnologiji koja omogućava povećanje otpornosti klastera servera. Na primer, ako postoji 16 nodova koji su okupljeni u jedinstveni klaster s faktorom replikacije 2 ili 3, tehnologija će kreirati kopije servera, premošćujući posledice mogućih kvarova servera žrtvovanjem prostora.
Zaključci i uvidi
Cisco aktivno promoviše ideju da su danas sve mogućnosti za podešavanje i praćenje IT infrastrukture dostupne iz oblaka i da na ta rešenja treba što pre i masovno preći. Jednostavno zato što su praktičnija, oslobađaju od potrebe rešavanja gomile infrastrukturnih pitanja i čine vaše poslovanje fleksibilnijim i savremenijim.
S rastom performansi uređaja rastu i svi povezani rizici. 100-gigabitni interfejsi su već stvarnost, a potrebno je učiti kako upravljati tehnologijama u vezi s poslovnim potrebama i vlastitim kompetencijama. Razvijanje IT infrastrukture postalo je jednostavno, ali upravljanje i razvoj su postali višestruko složeniji.
U isto vreme, ništa radikalno novo s obzirom na osnovne tehnologije i protokole kao što su Ethernet, TCP/IP i slično ne izgleda da postoji, ali višestruka enkapsulacija (VLAN, VXLAN itd.) čini celu sistem izuzetno složenim. Iza navodno jednostavnih interfejsa danas se kriju veoma složene arhitekture i problemi, a cena jedne greške raste. Lakše upravljanje znači i lakše praviti fatalne greške. Uvek treba imati na umu da se politika koju ste promenili primenjuje odmah i širi se na sve uređaje vaše IT infrastrukture. U perspektivi, implementacija najnovijih tehnoloških pristupa i koncepata poput ACI zahtevaće radikalno unapređenje obuke kadra i razrade procesa unutar kompanije: za jednostavnost će se morati platiti visoka cena. Sa napretkom dolaze rizici sasvim novog nivoa i profila.
Epilog
Dok sam pripremao članak o tehničkim sesijama Cisco Live, moji kolege iz cloud tima su već posetili Cisco Connect u Moskvi. I evo šta su zanimljivog čuli tamo.
Panel diskusija o izazovima digitalizacije
Nastup IT rukovodilaca banke i kompanije za vađenje. Rezime: dok su ranije IT stručnjaci dolazili do rukovodstva da dobiju odobrenje za kupovine i to su postizali s teškoćama, sada je sve obrnuto – rukovodstvo juri za IT-jem u okviru procesa digitalizacije preduzeća. Ovdje su vidljive dve strategije: prva se može nazvati 'inovatorskom' – pronalaženje noviteta, filtriranje, testiranje i pronalaženje praktične primene, dok druga, 'strategija ranih sledbenika', podrazumeva sposobnost pronalaženja primera kod ruskih i stranih kolega, partnera, dobavljača i njihovo korišćenje u svojoj kompaniji.
Stand ‘Centri podataka sa novim serverom Cisco AI Platform (UCS C480 ML M5)’
Poslužitelj sadrži 8 NVIDIA V100 čipova + 2 Intel CPU s do 28 jezgri + do 3 TB RAM-a + do 24 HDD/SSD diska, sve to u jednom 4U kućištu s moćnim sustavom hlađenja. Namijenjen je pokretanju aplikacija temeljenih na umjetnoj inteligenciji i strojnom učenju, posebno TensorFlow, koji postiže performanse od 8×125 teraFLOPs. Na temelju poslužitelja implementiran je sustav analitike putanja posjetitelja konferencije kroz obradu video streamova.
Novi preklopnik Nexus 9316D
U 1U kućištu smješta se 16 portova od 400 Gbit, što je ukupno 6,4 Tbit.
Za usporedbu, pogledao sam vršni promet najveće točke razmjene prometa u Rusiji, MSK-IX — 3,3 Tbit, tj. značajan dio Runeta u 1U.
Podržava L2, L3, ACI.
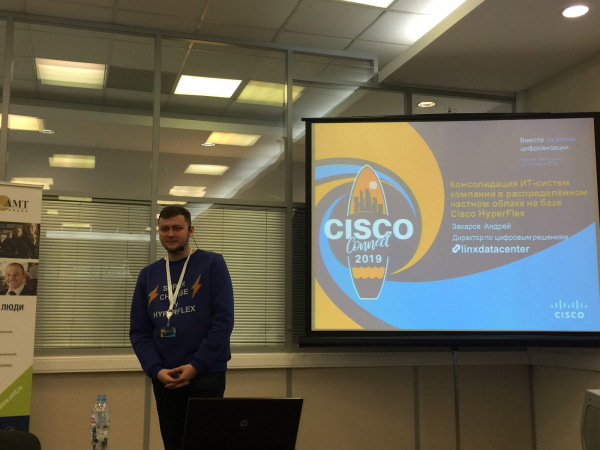
I za kraj: slika za privlačenje pažnje s našim nastupom na Cisco Connect.
Prvi članak:
Izvor: habr.com
