

31. ožujka — međunarodni dan backupa, a tjedan prije uvijek je pun priča povezanih s sigurnošću. U ponedjeljak smo već saznali za kompromitiranje Asusa i „trojicu neimenovanih proizvođača“. Osobito sujeverne tvrtke cijeli tjedan su napete, prave backupe. To je zato što smo svi pomalo neodgovorni kada je riječ o sigurnosti: neki zaboravljaju vezati pojas na stražnjem sjedalu, neki ignoriraju rok trajanja proizvoda, neki čuvaju korisnička imena i lozinke ispod tipkovnice, a još bolje zapišu sve lozinke u bilježnicu. Neki pojedinci uspijevaju isključiti antivirusne programe „da ne usporavaju laptop“ i ne koriste podjelu pristupnih prava u korporativnim sustavima (koje tajne može imati tvrtka s 50 ljudi!). Vjerojatno čovječanstvo još nije razvilo instinkt kibernetičke samozaštite, koji bi, u suštini, mogao postati novi osnovni instinkt.
Takve instinkte nije razvio ni biznis. Jednostavno pitanje: je li CRM sustav prijetnja informatičkoj sigurnosti ili alat za osiguranje sigurnosti? Teško da će itko može tako brzo točno odgovoriti. Ovdje treba početi, kao što nas je učila nastava engleskog: it depends… To ovisi o postavkama, obliku pružanja CRM-a, navikama i uvjerenjima dobavljača, stupnju nemara zaposlenika, izmišljenosti zlonamjernika. Na kraju, sve je moguće hakirati. Kako onda živjeti?
Takva vrsta informatičke sigurnosti postoji u malom i srednjem biznisu
CRM sustav kao zaštita
Zaštititi podatke o komercijalnim i operativnim aktivnostima te pouzdano pohraniti bazu klijenata — jedna je od glavnih zadaća CRM sustava, a u tome je on znatno važniji od ostalog aplikativnog softvera u tvrtki.
Sigurno ste počeli čitati ovaj članak i u dubini duše se nasmijali, misleći si, kome je vaša informacija potrebna. Ako je tako, vjerojatno niste imali posla s prodajom i ne znate koliko su "žive" i kvalitetne baze klijenata i informacije o metodama rada s tom bazom tražene. Sadržaj CRM sustava zanimljiv je ne samo menadžmentu tvrtke, već i:
- Zlonamjernicima (rijeđe) — oni imaju cilj povezan isključivo s vašom tvrtkom i upotrijebiti će sve resurse da dobiju podatke: podmićivanje zaposlenika, hakiranje, kupnja vaših podataka od menadžera, razgovor s menadžerima itd.
- Zaposlenici (češće) koji mogu postati insajderi vaših konkurenata. Oni su jednostavno spremni odnijeti ili prodati bazu klijenata radi vlastite koristi.
- Amaterski hakeri (vrlo rijetko) — možete biti podložni hakovanju oblaka gdje se nalaze vaši podaci ili hakovanju mreže, a možda će netko iz zabave htjeti "izvući" vaše podatke (na primjer, podatke o veletrgovcima farmaceutskih proizvoda ili alkohola — jednostavno da bi vidjeli kako izgleda).
Ako netko uđe u vašu CRM, dobit će pristup vašim operativnim aktivnostima, tj. onom skupu podataka kroz koji ostvarujete većinu profita. I od trenutka kada se stekne zlonamjeran pristup CRM sustavu, profit počinje 'se smiješiti' onome u čijim rukama se nađe baza klijenata. Ili njegovim partnerima i naručiteljima (čitati — novim poslodavcima).
Dobar, pouzdan može zatvoriti ove rizike i pružiti još mnoštvo ugodnih bonusa u oblasti sigurnosti.
Dakle, što CRM sustav može u vezi s sigurnošću?
(pričamo na primjeru, jer ne možemo odgovarati za druge)
- Dvofaktorska autentifikacija koristeći USB ključ i lozinku. podržava dvofaktorsku autentifikaciju korisnika pri ulasku u sustav. U tom slučaju, uz unos lozinke, potrebno je umetnuti USB ključ u USB port računala, koji je unaprijed inicijaliziran. Dvofaktorski način autentifikacije pomaže zaštiti od krađe ili otkrivanja lozinke.
Klikom
- Pokretanje s povjerenih IP adresa i MAC adresa. Za osiguranje povećane sigurnosti možete ograničiti ulaz korisnika isključivo s registriranih IP adresa i MAC adresa. Kao IP adrese mogu se koristiti unutarnje IP adrese u lokalnoj mreži, kao i vanjske adrese ako se korisnik povezuje udaljeno (putem interneta).
- Domenica autentifikacija (Windows autentifikacija). Pokretanje sustava može se postaviti tako da prilikom ulaska nije potrebno unositi lozinku korisnika. U tom slučaju, odvija se Windows autentifikacija koja određuje korisnika putem WinAPI. Sustav će biti pokrenut pod onim korisnikom čiji profil radi na računalu u trenutku pokretanja sustava.
- Još jedan mehanizam — to je privatni klijentiPrivatni klijenti su klijenti koje samo njihov voditelj može vidjeti. Ovi klijenti neće se prikazivati na popisima drugih korisnika, čak ni ako drugi korisnici imaju potpuni skup dozvola, uključujući i administratorska prava. Tako možete zaštititi, na primjer, skup posebno važnih klijenata ili grupu prema drugom kriteriju, koja će biti povjerena pouzdanom menadžeru.
- Mehanizam razdvajanja prava pristupa – standardna i prioritetna mjera zaštite u CRM-u. Za pojednostavljenje procesa administracije prava korisnika, u prava se dodjeljuju ne određenim korisnicima, već šablonama. Potom se svakom korisniku dodijeli određena šablona koja posjeduje određeni skup prava. To omogućava svakom zaposleniku – od novaka i pripravnika do direktora – da dodijeli ovlasti i prava pristupa koja će im omogućiti ili onemogućiti pristup povjerljivim podacima i važnim komercijalnim informacijama.
- Sustav automatskog sigurnosnog kopiranja podataka (backup-a), prilagodljiv putem poslužitelja skripti .
Ovo je implementacija sigurnosti na primjeru jedinstvenog sustava, s različitim politikama za svakog dobavljača. Međutim, CRM sustav doista štiti vaše informacije: možete vidjeti tko i kada je uklonio određeni izvještaj, tko je pregledavao koje podatke, tko je radio izvoz i još mnogo toga. Čak i ako saznate za ranjivost tek nakon što se dogodila, nećete ostaviti postupak nekažnjenim i lako ćete identificirati zaposlenika koji je zloupotrijebio povjerenje i lojalnost kompanije.
Opustili ste se? Preuranjeno! Ova zaštita, uz nepažnju i ignoriranje problema zaštite podataka, može se okrenuti protiv vas.
CRM sustav kao prijetnja
Ako vaša tvrtka ima barem jedno računalo, to je već izvor cyber prijetnji. U skladu s tim, razina prijetnji raste zajedno s povećanjem broja radnih stanica (i zaposlenika) i raznolikosti instaliranog i korištenog softvera. Situacija je složena i sa CRM sustavima – to je program koji treba pohranjivati i obrađivati najvažniju i najvrjedniju imovinu: bazu klijenata i komercijalne informacije, a mi ovdje pričamo o sigurnosti. U stvarnosti, nije sve tako sumorno, i uz pravilno korištenje od CRM sustava nećete dobiti ništa osim koristi i sigurnosti.
Koji su znakovi opasnog CRM sustava?
Počet ćemo s kratkom lekcijom o osnovama. CRM sustavi mogu biti oblačni ili desktop. Oblačni su oni čije se baze podataka ne nalaze u vašoj tvrtki, već u privatnom ili javnom oblaku, u nekom datacentru (na primjer, vi ste u Čeljabinsku, a vaša baza se vrti u super modernom DC-u u Moskvi, jer je tako odlučio dobavljač CRM-a i ima ugovor upravo s tim pružateljem). Desktop (također poznati kao on-premise, serverski – što više nije tako točno) temelje svoju bazu podataka na vašim vlastitim serverima (ne, ne zamišljajte veliku server sobu s skupim ormarima, u malim i srednjim tvrtkama to je najčešće jedan server ili čak običan PC modernih specifikacija), što znači fizički se nalazi u vašem uredu.
Neovlašteni pristup može se dobiti na CRM obaju tipova, ali brzina i jednostavnost pristupa su različiti, posebno ako govorimo o SMB-u koji se ne brine mnogo o informatičkoj sigurnosti.
Znak opasnosti br. 1
Razlog veće vjerojatnosti problema s podacima u oblačnom sustavu su odnosi povezani s nekoliko poveznica: vi (korisnik CRM-a) – dobavljač – pružatelj (može postojati dulja verzija: vi – dobavljač – IT outsourcer dobavljača – pružatelj). 3-4 veze imaju više rizika nego 1-2: problem se može dogoditi na strani dobavljača (promjena ugovora, neplaćanje usluga pružatelja), na strani pružatelja (više sile, hakeri, tehnički problemi), na strani outsourcera (promjena menadžera ili inženjera) itd. Naravno, veliki dobavljači nastoje imati rezervne DC-ove, upravljati rizicima i imati svoj DevOps tim, ali to ne isključuje probleme.
Desktопna CRM obično se ne iznajmljuje, već se kupuje od strane tvrtke, stoga su odnosi jednostavniji i transparentniji: vendor tijekom implementacije CRM-a postavlja potrebne razine sigurnosti (od ograničenja prava pristupa i fizičkog USB ključa do smještanja servera u betonski zid itd.) i predaje upravljanje tvrtki vlasniku CRM-a, koja može povećati zaštitu, zaposliti sistemskog administratora ili se po potrebi obratiti svom dobavljaču softvera. Problemi se svode na rad s zaposlenicima, zaštitu mreže i fizičku zaštitu informacija. U slučaju korištenja desktopne CRM-a, čak i potpuno isključenje interneta neće zaustaviti rad, budući da je baza smještena u 'domaćem' uredu.
O oblaku tehnologije govori jedan od naših zaposlenika, koji je radio u tvrtki koja razvija cloud rješenja za cjelovite uredske sustave, uključujući CRM. "Na jednom od mojih radnih mjesta tvrtka je kreirala nešto vrlo slično osnovnom CRM-u, a sve je bilo povezano s online dokumentima itd. Jednom smo primijetili abnormalnu aktivnost od jednog od klijenata pretplatnika u GA. Kakvo je iznenađenje za nas analitičare bilo kada smo, ne budući programeri, već s visokim razinama pristupa, jednostavno otvorili taj sučelje koje je koristio klijent putem veze i vidjeli o kojoj se popularnoj tablici radi. Usput, čini se da klijent ne bi volio da netko vidi te komercijalne podatke. Da, to je bila greška koja nije ispravljena nekoliko godina - po mom mišljenju, ništa se nije promijenilo. Od tada sam zagovornik desktopa i ne vjerujem previše oblaku, iako, naravno, koristimo ih i u poslu i u osobnom životu, gdje se također događaju zabavne greške."
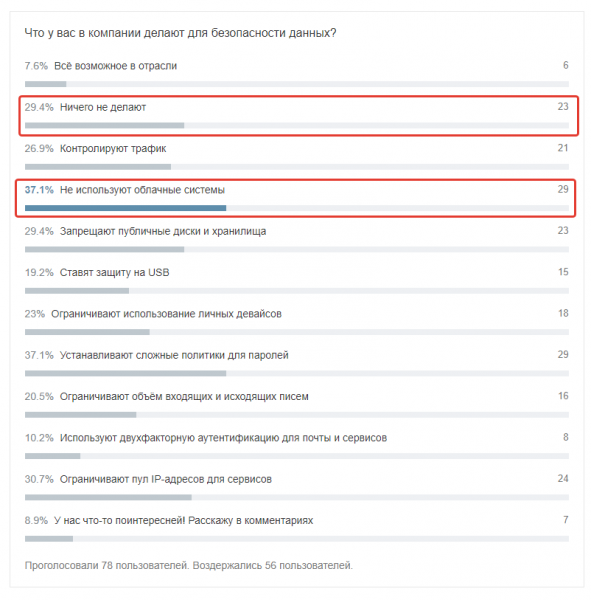
Iz naše ankete na Habr-u, i to su zaposlenici naprednih kompanija
Gubitak podataka iz cloud CRM sustava može biti uzrokovan gubitkom podataka zbog kvara servera, nedostupnosti servera, više sile, prekida poslovanja dobavljača itd. Oblak znači stalan, neprekidan pristup internetu, a zaštita mora biti besprijekorna: na razini koda, prava pristupa, dodatne mjere kiber sigurnosti (npr. dvofaktorska autentifikacija).
Znak opasnosti broj 2
Ne govori se samo o jednom znaku, već o grupi znakova povezanih s dobavljačem i njegovom politikom. Izdvojit ćemo nekoliko važnih primjera s kojima su se susretali mi i naši zaposlenici.
- Dobavljač može odabrati nedovoljno pouzdan podatkovni centar u kojem će se vrti sustav za upravljanje bazama podataka klijenata. Uštedit će, neće kontrolirati SLA, neće izračunati opterećenje, a ishod će biti fatalan upravo za vas.
- Dobavljač može odbiti pravo na premještanje usluge u odabrani podatkovni centar. Ovo je prilično česta ograničenja za SaaS.
- Dobavljač može imati pravni ili ekonomski sukob s pružateljem oblaka, a tada tijekom ‘razgovora’ akcije vezane uz sigurnosno kopiranje ili, na primjer, brzinu, mogu biti ograničene.
- Usluga izrade sigurnosnih kopija može se pružati uz dodatnu cijenu. To je uobičajena praksa koju klijent CRM sustava može saznati tek kada mu zatreba sigurnosna kopija, odnosno u najkritičnijem i najranjivijem trenutku.
- Zaposlenici dobavljača mogu imati neometan pristup podacima klijenata.
- Mogu doći do curenja podataka bilo koje prirode (ljudski faktor, prevara, hakeri itd.).
Obično su ti problemi povezani s malim ili mladim dobavljačima, međutim i veliki su se ne jednom našli u neugodnim situacijama (google it). Stoga uvijek trebate imati načine zaštite informacija s vaše strane + unaprijed raspraviti s odabranim dobavljačem CRM sustava pitanja sigurnosti. Čak i sam interes za problemom natjerat će dobavljača da se maksimalno odgovorno posveti implementaciji (posebno je važno postupati tako ako se suočavate ne s uredom dobavljača, već s njegovim partnerom, kojem je važno sklopiti ugovor i dobiti proviziju, a ne vaša dvostruka autentifikacija... znate na što mislimo).
Znak opasnosti br. 3
Organizacija rada sa sigurnošću u vašoj kompaniji. Prije godinu dana tradicionalno smo pisali o sigurnosti na Habr-u i provodili anketu. Uzorak nije bio osobito velik, ali su odgovori bili pokazateljni:
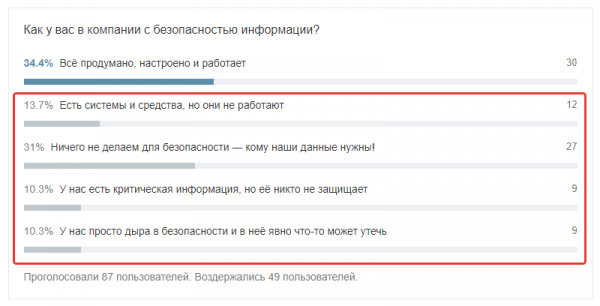
Na kraju članka dat ćemo linkove na vlastite objave u kojima smo detaljno obrađivali odnose u sustavu ‘kompanija — zaposlenik — sigurnost’, a ovdje ćemo navesti popis pitanja na koja vrijedi pronaći odgovore unutar vaše kompanije (čak i ako vam nije potrebna CRM).
- Gdje zaposlenici pohranjuju lozinke?
- Kako je organiziran pristup skladištima na serverima tvrtke?
- Kako je zaštićen softver koji sadrži komercijalne i operativne informacije?
- Svi zaposlenici imaju li aktivne antivirusne programe?
- Koliko zaposlenika ima pristup klijentskim podacima i koje razine taj pristup ima?
- Koliko imate novaka i koliko zaposlenika je u procesu otkaza?
- Kada ste zadnji put razgovarali s ključnim zaposlenicima i slušali njihove zahtjeve i pritužbe?
- Kontroliraju li se printeri?
- Kako je organizirana politika povezivanja vlastitih uređaja s računalima, kao i korištenje radnog Wi-Fi-ja?
To su zapravo osnovna pitanja — u komentarima će sigurno dodati više detalja, ali to je osnova koju mora razumjeti čak i samostalni poduzetnik s dvoje zaposlenika.
Kako se zaštititi?
- Backupovi su izuzetno važni i često ih ili zaboravljaju ili ne brinu o njima. Ako koristite desktop sustav, postavite sustav sigurnosnog kopiranja podataka s određenom frekvencijom (na primjer, za RegionSoft CRM to se može realizirati putem ) i organizirajte pravilno pohranu kopija. Ako imate cloud CRM, obavezno saznajte prije sklapanja ugovora kako je organiziran rad s backupovima: trebate informacije o dubini i frekvenciji, o mjestu pohrane, o troškovima backupiranja (često su besplatni samo backupovi "posljednjih podataka u razdoblju", a potpuno, sigurno sigurnosno kopiranje se obavlja kao plaćena usluga). Uglavnom, ovdje zasigurno nije mjesto za štednju ili nehaj. I da, ne zaboravite provjeriti ono što se obnavlja iz backupova.
- Podjela prava pristupa na razini funkcija i podataka.
- Sigurnost na razini mreže — potrebno je dopustiti korištenje CRM-a samo unutar kancelarijske podmreže, ograničiti pristup za mobilne uređaje, zabraniti rad s CRM-om s kuće ili, još gore, iz javnih mreža (coworking, kafića, klijentskih ureda itd.). Osobito budite oprezni s mobilnom verzijom — neka bude samo jako skraćena verzija za rad.
- Antivirus s skeniranjem u stvarnom vremenu potreban je u svakom slučaju, ali u slučaju sigurnosti korporativnih podataka — posebno. Zabranite na razini politika njegovo isključivanje.
- Obuka zaposlenika o higijeni cyber prostora nije bespotrebna potrošnja vremena, već hitna potreba. Moramo prenijeti svim kolegama da je važno ne samo upozoriti, već i ispravno reagirati na prijetnje. Zabrana korištenja interneta ili vlastite e-pošte u uredu je prošlost i uzrok velikog nezadovoljstva, stoga ćemo morati raditi upravo na prevenciji.
Naravno, korištenjem cloud sustava moguće je postići zadovoljavajuću razinu sigurnosti: koristiti dedikirane servere, konfigurirati usmjerivače i razdvojiti promet na razini aplikacija i baza podataka, koristiti privatne podmreže, uvesti stroga pravila sigurnosti za administratore, osigurati neprekidnost putem rezervnog kopiranja s maksimalnom potrebnom frekvencijom i potpunosti, provoditi 24-satni nadzor mreže... Ako razmislimo, to nije ni tako teško - radije je skupo. No, kao što praksa pokazuje, takve mjere poduzimaju samo neke tvrtke, većinom velike. Stoga, nećemo se ustručavati ponoviti: i cloud i desktop ne trebaju živjeti same za sebe, štitite svoje podatke.
Nekoliko sitnih, ali važnih savjeta za sve situacije vezane uz implementaciju CRM sustava
- Provjerite dobavljača zbog ranjivosti - potražite informacije uz kombinacije riječi 'ranjivost Ime Dobavljača', 'provalili Ime Dobavljača', 'curenje podataka Ime Dobavljača'. To ne bi trebao biti jedini kriterij za odabir novog CRM sustava, ali svakako treba označiti kao važnu stavku, a posebno je važno razumjeti uzroke do kojih je došlo u tim incidentima.
- Pitajte dobavljača o centru za obradu podataka: dostupnost, koliko ih ima, kako je organizirano prebacivanje u slučaju nužde.
- Postavite sigurnosne oznake u CRM-u, pratite aktivnost unutar sustava i neuobičajene skokove.
- Onemogućite izvođenje izvještaja, pristup preko API-a za zaposlenike koji nemaju potrebu za tim funkcijama u svakodnevnom radu.
- Osigurajte da vaša CRM sustav ima postavljene registre procesa i praćenje akcija korisnika.
To su sitnice, ali savršeno dopunjuju cjelovitu sliku. Uostalom, zapravo na sigurnosti nema sitnica.
Implementacijom CRM sustava osiguravate sigurnost vaših podataka — ali samo ako se implementacija provodi ispravno i pitanja informacijske sigurnosti se ne gurnu u drugi plan. Složite se, glupo je kupiti automobil i ne provjeriti kočnice, ABS, prisutnost zračnih jastuka, sigurnosne pojaseve, EDS. Jer glavno nije samo voziti, već voziti sigurno i stići cijelim i zdravim. Isto važi za poslovanje.
I zapamtite: ako su pravila sigurnosti na radu zapisana krvlju, pravila kibernetičke sigurnosti poslovanja zapisana su novcem.
O temama kibernetičke sigurnosti i ulozi CRM sustava u njima možete pročitati naše detaljne članke:
- — pregled mogućih prijetnji sigurnosti u korporativnoj sferi i okvirna shema otkrivanja.
- — detaljna analiza kako zaposlenici mogu naškoditi vašem poslovanju i na koji način to čine u komercijalnoj sferi.
Ako tražite CRM sustav, onda na . Ako vam je potreban CRM ili ERP — pažljivo proučite naše proizvode i usporedite njihove mogućnosti sa svojim ciljevima i zadacima. Ako imate pitanja i poteškoća — pišite, zovite, organizirat ćemo vam individualnu online prezentaciju — bez rangiranja i usporedbe.
 , u kojem bez reklama pišemo malo neformalne stvari o CRM-u i poslovanju.
Izvor: habr.com
