

Pružit ćemo vam zanimljivu priču o tome kako su "treće strane" pokušale ometati rad naših klijenata i kako je taj problem rešen.
Kako je sve počelo
Sve je počelo 31. oktobra, u poslednjem danu meseca, kada je mnogima bilo hitno da reše važne pitanja.
Jedan od partnera, koji u našoj cloud platformi drži nekoliko virtuelnih mašina klijenata kojima upravlja, izvestio je da su od 9:10 do 9:20 neki Windows serveri na našoj ukrajinskoj lokaciji imali problema s povezivanjem na uslugu daljinskog pristupa, a korisnici nisu mogli da se prijave na svoje radne površine, ali se problem činio da se sam od sebe rešio nakon nekoliko minuta.
Pogledali smo statistiku rada komunikacionih kanala, ali nismo primetili ni porasta saobraćaja ni padova. Proverili smo opterećenje računarstva - nema anomalija. A šta je to bilo?
Zatim nam je još jedan partner, koji u našem cloud-u ima još skoro sto servera, rekao da su neki njihovi klijenti imali slične probleme, a otkriveno je da su serveri dostupni (ispravno odgovaraju na ping test i druge zahteve), ali usluga daljinskog pristupa na tim serverima povremeno prihvata nove veze, a povremeno ih odbacuje, pri čemu su u pitanju bili serveri na različitim lokacijama, a saobraćaj im dolazi iz različitih komunikacionih kanala.
Hajde da pogledamo taj saobraćaj. Paketi sa zahtevom za uspostavljanje veze dolaze na server:
xx:xx:xx.xxxxxx IP xxx.xxx.xxx.xxx.58355 > 192.168.xxx.xxx.3389: Flags [S], seq 467744439, win 64240, options [mss 1460,nop,wscale 8,nop,nop,sackOK], length 0
Server prima ovaj paket, ali odbacuje vezu:
xx:xx:xx.xxxxxx IP 192.168.xxx.xxx.3389 > xxx.xxx.xxx.xxx.58355: Flags [R.], seq 0, ack 467744440, win 0, length 0
To znači da problem očigledno nije uzrokovan nekim kvarovima u infrastrukturi, već nečim drugim. Možda su svi korisnici imali problema s licencama za daljinske radne površine? Možda je u njihove sisteme provalila neka maliciozna software, a danas se aktivirala, kao pre nekoliko godina sa XData i Petya?
Dok smo istraživali, primili smo slične upite od nekoliko drugih klijenata i partnera.
A šta se zapravo dešava na tim mašinama?
U registru događaja ima mnogo poruka o pokušajima da se pogodi lozinka:
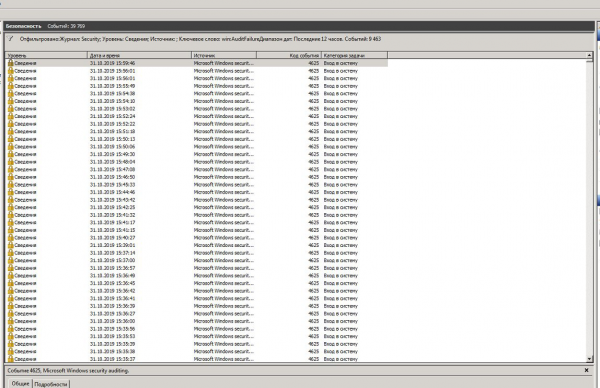
Obično se takvi pokušaji bilježe na svim serverima gdje se za uslugu daljinskog pristupa koristi standardna porta (3389) i gdje je pristup omogućen sa svih strana. Na internetu je pun botova koji stalno skeniraju sve dostupne točke povezivanja i pokušavaju pogoditi lozinke (upravo iz tog razloga toplo preporučujemo korištenje složenih lozinki umjesto "123"). Ipak, intenzitet ovih pokušaja tog dana bio je prevelik.
Što učiniti?
Preporučiti klijentima da odvoje puno vremena za promjenu postavki za ogroman broj krajnjih korisnika kako bi prešli na drugu portu? To nije baš dobra ideja, klijenti neće biti zadovoljni. Preporučiti dozvolu pristup samo putem VPN-a? U žurbi i panici postavljati IPSec veze, gdje ih nema – možda, klijentima takva sreća također neće se osmjehnuti. Ipak, treba reći, to je u svakom slučaju plemenit posao, uvijek preporučujemo skrivanje servera unutar privatne mreže i spremni smo pomoći s postavkama, a za ljubitelje samostalnog istraživanja dijelimo upute za podešavanje IPSec/L2TP u našem oblaku u načinu site-to-site ili road-warrior, a ako netko želi postaviti VPN uslugu na vlastitom Windows serveru – uvijek smo spremni podijeliti savjete o tome kako postaviti standardni RAS ili OpenVPN. No, ma koliko bili super, to nije bilo najbolje vrijeme za obrazovni rad među klijentima, jer je bilo potrebno što brže riješiti problem uz minimalne napore za korisnike.
Rješenje koje smo implementirali sastojalo se u sljedećem. Uspostavili smo analizu prolaznog prometa na način da pratimo sve pokušaje uspostavljanja TCP veze na portu 3389 i odabiremo adrese koje u razdoblju od 150 sekundi pokušavaju uspostaviti veze s više od 16 različitih servera u našoj mreži, – to su izvori napada (naravno, ako neki od klijenata ili partnera imaju stvarnu potrebu uspostaviti veze s tolikim brojem servera iz jednog izvora, uvijek se takvi izvori mogu dodati na „bijelu listu“. Pri tome, ako se u jednoj C klasi mreže tijekom tih 150 sekundi otkrije više od 32 adrese, ima smisla blokirati cijelu mrežu. Blokada se postavlja na 3 dana, a ako tijekom tog vremena nisu zabilježeni napadi iz tog izvora, taj izvor se automatski uklanja iz „crne liste“. Popis blokiranih izvora ažurira se svake 300 sekundi.
Ovaj popis dostupan je na sljedećoj adresi: , možete graditi na temelju njega svoje ACL.
S izvornih kodom takvog sustava spremni smo podijeliti, nije u njemu ništa posebno složeno (to su nekoliko jednostavnih skripti, sastavljenih doslovno u nekoliko sati „na koljenima“), a može se prilagoditi i koristiti ne samo za zaštitu od takvog napada, već i za otkrivanje i blokiranje svih pokušaja skeniranja mreže:
Osim toga, unijeli smo neke promjene u postavke sustava nadzora, koji sada pažljivije prati reakciju kontrolne grupe virtualnih servera u našem oblaku na pokušaj uspostavljanja RDP veze: ako reakcija ne uslijedi unutar sekunde – to je razlog za pažnju.
Rješenje se pokazalo dovoljno učinkovitim: nema više pritužbi ni od klijenata ni od partnera, a ni od sustava nadzora. Na „crnu listu“ redovito ulaze nove adrese i cijele mreže, što ukazuje na to da napad nastavlja, ali već ne utječe na rad naših klijenata.
Jedan u polju nije ratnik
Danas smo saznali da se s sličnim problemom suočavaju i drugi operateri. Neki još uvijek vjeruju da je Microsoft napravio neke promjene u kodu usluge daljinskog pristupa (ako se sjećate, i mi smo prvog dana posumnjali na to, ali smo vrlo brzo odbacili tu verziju) i obećavaju da će učiniti sve što je moguće kako bi što prije našli rješenje. Neki jednostavno ignoriraju problem i savjetuju klijentima da se zaštite vlastitim snagama (mijenjajući port, skrivajući server u privatnoj mreži itd.). A mi smo prvog dana ne samo riješili taj problem, već smo stvorili i određeni temelj za globalniji sustav otkrivanja prijetnji koji planiramo razvijati.
Posebno hvala klijentima i partnerima koji nisu šutjeli i nisu sjedili na obali rijeke čekajući da tijelo neprijatelja jednom prođe njome, već su odmah skrenuli našu pažnju na problem, što nam je omogućilo da ga riješimo istog dana.
Izvor: habr.com
