

Cenzura na internetu postaje sve važniji problem diljem svijeta. To dovodi do jačanja "trke u naoružanju" – državne agencije i privatne korporacije u različitim zemljama nastoje blokirati raznolik sadržaj i bore se protiv sredstava za zaobilaženje tih ograničenja, dok programeri i istraživači nastoje stvoriti učinkovite alate za borbu protiv cenzure.
Istraživači sa sveučilišta Carnegie Mellon, Stanford i SRI International proveli su , tijekom kojeg su razvili posebnu uslugu za maskiranje korištenja Tora – jednog od najpopularnijih alata zaobilazenja blokada. Predstavljamo vam priču o radu istraživača.
Tor protiv blokada
Tor osigurava anonimnost korisnika putem korištenja posebnih relaja – što su posrednički poslužitelji između korisnika i web stranice koju traže. Obično se između korisnika i web stranice nalazi nekoliko relaja, od kojih svaki može dešifrirati samo mali dio podataka u proslijeđenom paketu – dovoljno da sazna sljedeću točku u lancu i pošalje ga tamo. Tako da čak i ako se u lanac doda relaj koji kontroliraju zlonamjernici ili cenzori, oni ne mogu otkriti niti odredište niti izvor prometa.
Kao alat za borbu protiv cenzure, Tor funkcionira učinkovito, no cenzorima ostaje mogućnost da ga potpuno blokiraju. Iran i Kina su uspješno provodili kampanje za blokiranje. Uspjeli su identifikovati Tor promet putem skeniranja TLS handshakes i drugih karakterističnih značajki Tora.
Kasnije su programerima uspjeli prilagoditi sustav za zaobilaženje blokada. Cenzori su odgovorili blokiranjem HTTPS veza s mnogim web stranicama, uključujući Tor. Programeri projekta su stvorili program obfsproxy, koji dodatno šifrira promet. Ova utrka se neprestano nastavlja.
Početni podaci eksperimenta
Istraživači su odlučili razviti alat koji bi omogućio maskiranje korištenja Tora, kako bi njegova primjena bila moguća čak i u regijama gdje je sustav potpuno blokiran.
- Kao početne pretpostavke, znanstvenici su iznijeli sljedeće:
- Cenzor kontrolira izolirani unutarnji segment mreže koji se povezuje s vanjskim necenzuriranim internetom.
- Tijela koja se bave blokiranjem kontroliraju cijelu mrežnu infrastrukturu unutar cenzuriranog segmenta mreže, ali ne softver na računalima krajnjih korisnika.
- Cenzor nastoji spriječiti pristup korisnika materijalima za koje smatra da su nepoželjni, pretpostavlja se da su svi takvi materijali smješteni na poslužiteljima izvan kontroliranog segmenta mreže.
- Usmjerivači na perimetru ovog segmenta analiziraju nešifrirane podatke svih paketa kako bi blokirali nepoželjni sadržaj i spriječili prodiranje odgovarajućih paketa unutar perimetra.
- Sve Tor relejove smješteni su izvan perimetra.
Kako to funkcionira
Kako bi prikrili korištenje Tora, istraživači su stvorili alat StegoTorus. Njegova osnovna svrha je poboljšati mogućnosti Tora u otporu na automatiziranu analizu protokola. Alat se nalazi između klijenta i prvog releja u lancu, koristi vlastiti protokol šifriranja i module steganografije kako bi otežao identifikaciju Tor prometa.
U prvom koraku počinje rad modula nazvanog chopper – on pretvara promet u sekvencu blokova različitih duljina koji se šalju dalje neredoslijedom.
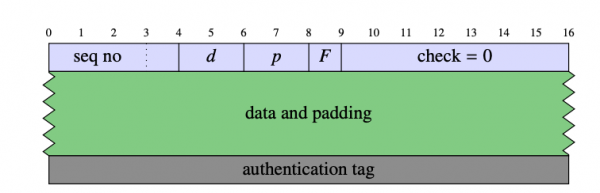
Podaci se šifriraju pomoću AES-a u GCM načinu. Naslov bloka sadrži 32-bitni broj sekvence, dva polja duljine (d i p) – označavaju volumen podataka, posebno polje F i 56-bitno polje provjere, čija vrijednost mora biti nula. Minimalna duljina bloka iznosi 32 bajta, a maksimalna 217 + 32 bajta. Duljina se kontrolira pomoću steganografskih modula.
Pri uspostavljanju veze prvih nekoliko bajtova informacija čini handshake poruku, s njom poslužitelj shvaća ima li posla s već postojećom ili novom vezom. Ako veza pripada novoj vezi, tada poslužitelj odgovara putem handshake-a, a svaki sudionik razmjene iz njega izdvojiti sesijske ključeve. Osim toga, u sustavu je implementiran mehanizam rekeyinga – sličan je izdavanju sesijskog ključa, ali umjesto handshake poruka koriste se blokovi. Ovaj mehanizam mijenja broj sekvence, ali ne dira ID veze.
Nakon što su oba sudionika razmjene podataka poslali i primili fin blok, veza se zatvara. Kako bi se zaštitili od replay napada ili kašnjenja isporuke blokova, oba sudionika moraju pamtiti ID tijekom kojeg vremena nakon zatvaranja.
Ugrađeni modul steganografije skriva Tor promet unutar p2p protokola – slično načinu na koji Skype funkcionira tijekom zaštićenih VoIP komunikacija. Modul HTTP steganografije simulira nešifrirani HTTP promet. Sustav se mimikrija kao stvarni korisnik s uobičajenim preglednikom.
Otpornost na napade
Kako bi provjerili koliko predložena metoda povećava učinkovitost rada Tora, istraživači su razvili napade dviju vrsta.
Prvi se sastoji u izdvajanju Tor tokova iz TCP tokova na temelju temeljnih karakteristika protokola Tor – upravo je ovu metodu koristila vlastita blokada sustava u Kini. Drugi napad se sastoji u proučavanju već poznatih Tor tokova kako bi se izvukle informacije o tome koje su stranice posjećivale korisnici.
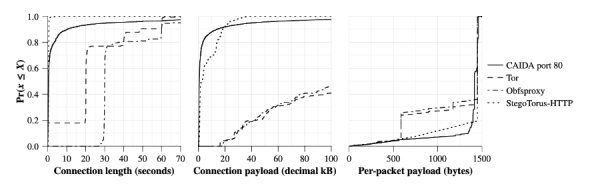
Istraživači su potvrdili učinkovitost napada prve vrste protiv "vanilije Tora" – to su učinili skupljajući tragove posjeta stranica iz top 10 Alexa.com dvadeset puta kroz običan Tor, obfsproxy i StegoTorus s modulom HTTP steganografije. Kao referenca za usporedbu korišten je skup podataka CAIDA s podacima o portu 80 – gotovo sigurno sve su to HTTP poveznice.
Eksperiment je pokazao da je prilično lako izračunati običan Tor. Protokol Tor je previše specifičan i ima niz karakteristika koje se lako izračunavaju – na primjer, tijekom korištenja, TCP veze traju 20-30 sekundi. Obfsproxy također gotovo da ne skriva te očite aspekte. StegoTorus, s druge strane, generira promet koji je bliži referenci CAIDA.
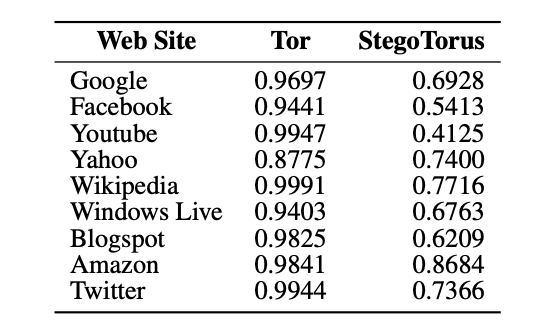
U slučaju napada s izračunavanjem posjećenih stranica, istraživači su usporedili vjerojatnost takvog otkrivanja podataka u "vaniliji Tor" i njihovom rješenju StegoTorus. Za ocjenu je korištena ljestvica (Area Under Curve). Prema rezultatima analize, u slučaju običnog Tora bez dodatne zaštite, vjerojatnost otkrivanja podataka o posjećenim stranicama osjetno je veća.
Zaključak
Povijest sukoba vlasti zemalja koje uvode cenzuru na internetu i razvijatelja sustava za zaobilaženje blokada pokazuje da učinkovite mogu biti samo složene mjere zaštite. Korištenje samo jednog alata ne može jamčiti pristup potrebnim podacima niti da informacija o zaobilaženju blokade neće postati poznata cenzorima.
Stoga je pri korištenju bilo kakvih alata za osiguranje privatnosti i pristupa sadržaju važno ne zaboraviti da ne postoje savršena rješenja i, ako je moguće, kombinirati različite metode kako bi se postigla najveća učinkovitost.
Koristan sadržaj i materijali od :
Izvor: habr.com
