

U ovom članku je 5 prvih zadataka, upoznajemo osnove analize prometa različitih mrežnih protokola.
Organizacione informacijePosebno za one koji žele da uče nešto novo i razvijaju se u bilo kojoj oblasti informatičke i računalne sigurnosti, pisat ću i govoriti o sljedećim kategorijama:
- PWN;
- kriptografija (Crypto);
- mrežne tehnologije (Network);
- reverse inženjering (Reverse Engineering);
- steganografija (Stegano);
- pronaći i eksploatirati WEB ranjivosti.
Uz to, podijelit ću svoje iskustvo u računalnoj forenzici, analizi malvera i firmware-a, napadima na bežične mreže i lokalne računarske mreže, provođenju pentestova i pisanju eksploita.
Da biste bili u toku s novim člancima, softverom i drugim informacijama, stvorio sam i u oblasti informacione i komunikacione bezbednosti. Takođe, vaše lične molbe, pitanja, predlozi i preporuke .
Sve informacije su predstavljene isključivo u obrazovne svrhe. Autor ovog dokumenta ne preuzima nikakvu odgovornost za bilo kakvu štetu koju bi neko mogao pretrpeti kao rezultat korišćenja znanja i metoda dobijenih proučavanjem ovog dokumenta.
FTP autentifikacija
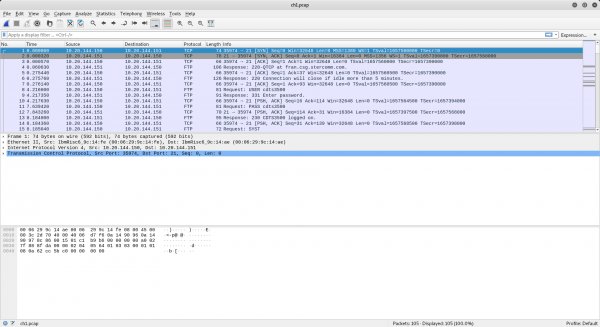
U ovom zadatku se traži da pronađemo autentifikacione podatke iz saobraćaja. Pri tome se spominje da je riječ o FTP-u. Otvorimo PCAP datoteku u Wireshark-u.
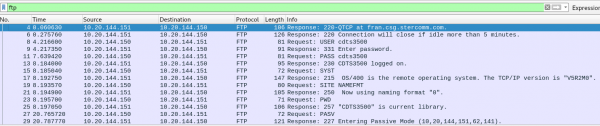
Prvo ćemo filtrirati podatke, jer nam je potreban samo FTP protokol.
Sada ćemo prikazati promet po tokovima. Za to, nakon što desnim kliknemo, odabiremo Follow TCP Stream.
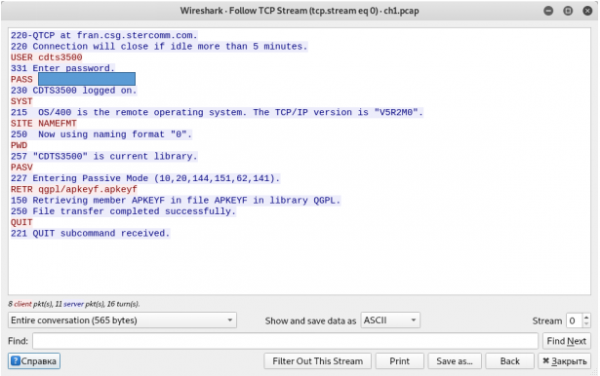
Vidimo korisničko ime i lozinku korisnika.
Telnet autentifikacija
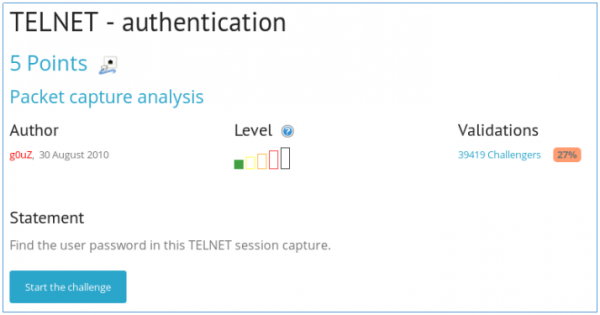
Zadatak je sličan prethodnom.
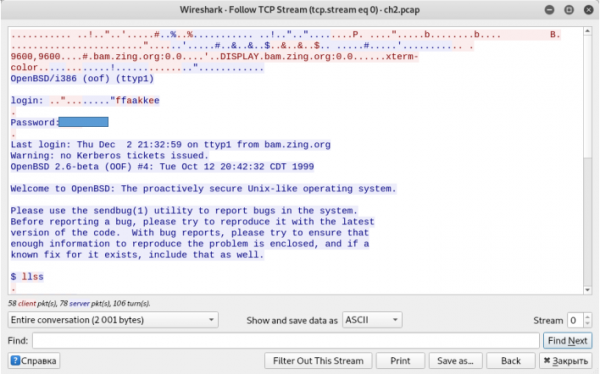
Uzimao sam korisničko ime i lozinku.
Ethernet okvir
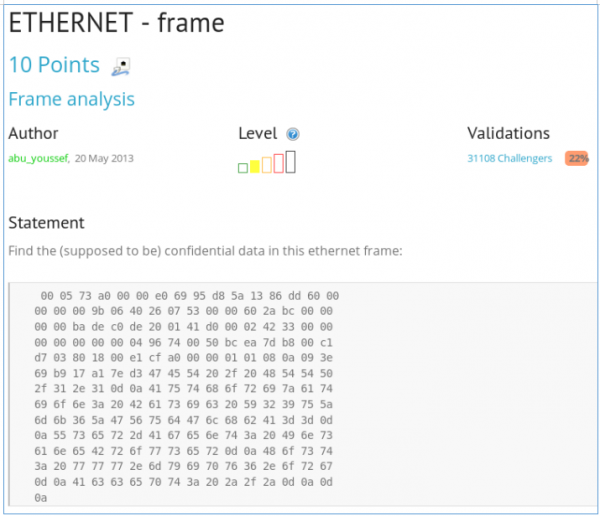
Daju nam hex prikaz Ethernet paketa i traže da pronađemo poverljive podatke. Činjenica je da su protokoli jedan unutar drugog. Dakle, u području podataka Ethernet protokola smješten je IP protokol, u kojem je TCP protokol, a u njemu HTTP, gde su i podaci. Dakle, potrebno je samo dekodirati simbole iz hex oblika.
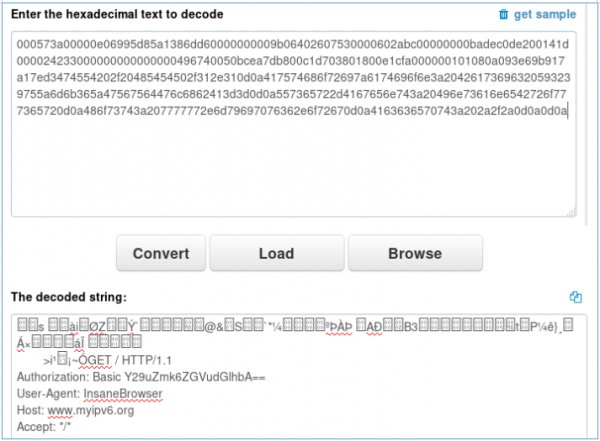
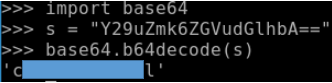
U HTTP zaglavlju postoje podaci o Basic autentifikaciji. Dekodiramo ih iz Base64.
Twitter autentifikacija
Traže nas da pronađemo lozinku za ulazak na Twitter iz saobraćaja.
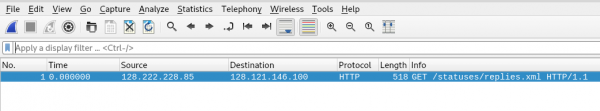
Tamo je samo jedan paket. Otvorimo ga dvostrukim klikom.
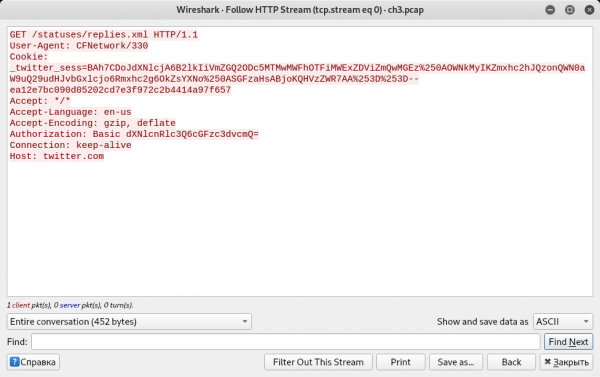
Ponovo vidimo podatke o Basic autentifikaciji.
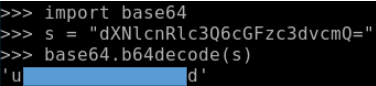
Pronalazimo korisničko ime i lozinku.
Bluetooth nepoznata datoteka
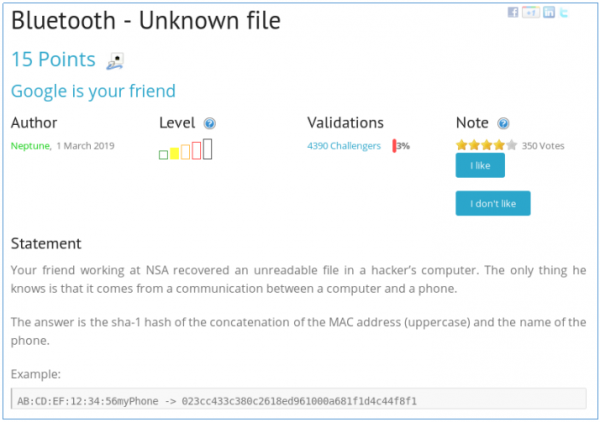
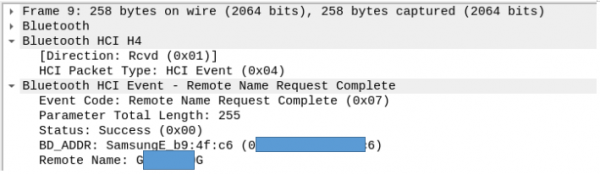
Govore priču i traže da pronađu ime i MAC adresu telefona. Otvorimo datoteku u Wireshark-u. Pronađimo red Remote Name Request Complete.

Pogledajmo polja ovog paketa, gde su prikazani MAC adresa i ime telefona.
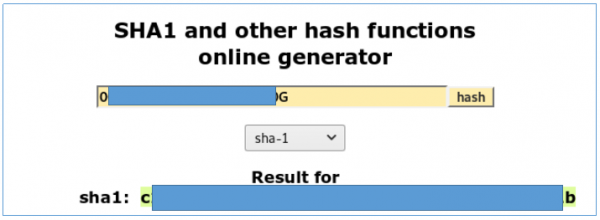
Uzmemo heš i predamo.
Na ovom zadatku završavamo analizu lakših zadataka na temu mreža (više za početnike). Dalje ide teže... Možete nam se pridružiti u . Tamo možete predlagati svoje teme i učestvovati u glasovanju za izbor teme za naredne članke.
Izvor: habr.com
