

Retrospektiva
Obim, sastav i struktura kibernetskih prijetnji za aplikacije brzo evoluiraju. Godinama su korisnici pristupali web aplikacijama putem interneta koristeći popularne web pretraživače. U svakom trenutku bilo je potrebno podržavati 2-5 web pretraživača, a skup standarda za razvoj i testiranje web aplikacija bio je dovoljno ograničen. Na primjer, gotovo sve baze podataka su bile izgrađene koristeći SQL. Nažalost, nakon kratkog vremena, hakeri su naučili koristiti web aplikacije za krađu, brisanje ili izmjenu podataka. Nezakonito su pristupali i zloupotrebljavali mogućnosti aplikacija koristeći razne tehnike, uključujući prevaru korisnika aplikacija, umetanje i daljinsko izvršavanje koda. Ubrzo su na tržištu pojavili komercijalni alati za zaštitu web aplikacija, nazvani Web Application Firewalls (WAF), a društvo je reagiralo stvaranjem otvorenog projekta za osiguranje sigurnosti web aplikacija, Open Web Application Security Project (OWASP), s ciljem određivanja i održavanja standarda i metodologija za razvoj sigurnih aplikacija.
Osnovna zaštita aplikacija
je polazišna tačka za osiguranje zaštite aplikacija i sadrži popis najopasnijih prijetnji i pogrešnih konfiguracija koje mogu dovesti do ranjivosti aplikacija, kao i taktika za otkrivanje i odbijanje napada. OWASP Top 10 je priznato mjerilo u industriji kibernetske sigurnosti aplikacija širom svijeta i definira osnovni popis mogućnosti koje bi trebale imati sustavi zaštite web aplikacija (WAF).
Osim toga, funkcionalnost WAF-a treba uzeti u obzir i druge uobičajene napade na web aplikacije, uključujući napade lažnih međusajtskih zahtjeva (CSRF), klikanje kroz lažne prozore (Clickjacking), web scraping i uključivanje datoteka (RFI/LFI).
Prijetnje i izazovi sigurnosti modernih aplikacija
Danas nije sve aplikacije izrađene u mrežnom formatu. Postoje cloud aplikacije, mobilne aplikacije, API-ji, a u najnovijim arhitekturama čak i individualne programske funkcije. Sve ove vrste aplikacija potrebno je sinkronizirati i kontrolirati, budući da stvaraju, mijenjaju i obrađuju naše podatke. S pojavom novih tehnologija i paradigmi pojavljuju se nove složenosti i zadatci na svim fazama životnog ciklusa aplikacija. To uključuje integraciju razvoja i operacija (DevOps), kontejnere, Internet stvari (IoT), alate otvorenog koda, API-je i druge.
Distribuirano postavljanje aplikacija i raznolikost tehnologija stvara složene i kompleksne zadatke ne samo za stručnjake za informatičku sigurnost, već i za proizvođače sigurnosnih rješenja koji više ne mogu računati na jedinstveni pristup. Sredstva zaštite aplikacija moraju uzeti u obzir njihovu poslovnu specifičnost kako bi se spriječila lažna upozorenja i povreda kvalitete usluga za korisnike.
Konačni cilj hakera obično je ili krađa podataka, ili narušavanje dostupnosti usluga. Zloćudnici također dobivaju prednosti tijekom tehnološke evolucije. Prvo, razvoj novih tehnologija stvara više potencijalnih rupa i ranjivosti. Drugo, u njihovim arsenalu ima više alata i znanja za zaobilaženje tradicionalnih sredstava zaštite. To znatno povećava takozvanu "napadnu površinu" i izloženost organizacija novim rizicima. Politike sigurnosti trebaju se neprestano mijenjati u skladu s promjenama u tehnologijama i aplikacijama.
Dakle, aplikacije moraju biti zaštićene od stalno rastuće raznolikosti metoda i izvora napada, a odbijanje automatskih napada treba se provoditi u stvarnom vremenu na temelju informiranih odluka. Posljedično, operativni troškovi i ručni rad rastu u pozadini oslabljene sigurnosti.
Zadatak br. 1: Upravljanje botovima
Više od 60% internetskog prometa generiraju botovi, a polovica od toga odnosi se na "loš" promet (prema podacima ). Organizacije ulažu u povećanje propusnosti mreže, u suštini, poslužujući lažni teret. Precizna razlika između stvarnog korisničkog prometa i prometa botova, kao i 'dobrih' botova (npr. pretraživački roboti i usluge usporedbe cijena) i 'loših' botova može rezultirati značajnom uštedom sredstava i poboljšanjem kvalitete usluga za korisnike.
Botovi se ne namjeravaju olakšati ovu zadaću, i mogu imitirati ponašanje stvarnih korisnika, zaobići CAPTCHA-e i druge prepreke. Štoviše, u slučaju napada koji koriste dinamičke IP adrese, zaštita temeljem filtriranja IP adresa postaje neučinkovita. Često se korišteni alati s otvorenim kodom (npr. Phantom JS) koji mogu izvršavati klijentski JavaScript, koriste za pokretanje brute-force napada, credential stuffing napada, DDoS napada i automatskih bot napada.
Za učinkovito upravljanje prometom botova potrebna je jedinstvena identifikacija njegova izvora (poput otiska prsta). Budući da u slučaju napada botova dolazi do velikog broja zapisa, njezin otisak omogućuje otkrivanje sumnjive aktivnosti i dodavanje bodova, na temelju kojih sustav zaštite aplikacija donosi informiranu odluku – blokirati/dozvoliti – s minimalnom stopom lažno pozitivnih rezultata.
Zadatak br. 2: Zaštita API-a
Mnoge aplikacije prikupljaju informacije i podatke od usluga s kojima komuniciraju putem API-a. Pri prijenosu povjerljivih podataka preko API-a više od 50% organizacija ne provodi niti provjeru, niti zaštitu API-a za otkrivanje kibernetičkih napada.
Primjeri korištenja API-a:
- Integracija Interneta stvari (IoT)
- Među-strojno komuniciranje
- Serverless okruženja
- Mobilne aplikacije
- Aplikacije upravljane događajima
Ranljivosti API-ja slične su ranjivostima aplikacija i uključuju injekcije, napade na protokole, manipulacije parametrima, preusmjeravanja i napade botova. Razlikovni API gatewayi omogućuju osiguravanje kompatibilnosti usluga aplikacija koje komuniciraju putem API-ja. Međutim, ne pružaju end-to-end sigurnost aplikacije kao što to čini WAF s potrebnim alatima za sigurnost, kao što su analiza HTTP zaglavlja, kontrolni popis pristupa Layer 7 (ACL), analiza i provjera JSON/XML payloada, kao i zaštita od svih ranjivosti s OWASP Top 10 liste. To se postiže inspekcijom ključnih vrijednosti API-ja koristeći pozitivne i negativne modele.
Zadatak br. 3: Napad uskraćivanja usluga
Stari vektor napada - napad uskraćivanja usluga (DoS) - i dalje dokazuje svoju učinkovitost u napadima na aplikacije. Napadači imaju cijeli niz uspješnih tehnika ometanja rada usluga aplikacija, uključujući HTTP ili HTTPS flood napade, niskoenergetske i spore napade („low-and-slow“, kao što su SlowLoris, LOIC, Torshammer), napade koristeći dinamičke IP adrese, preopterećenja bafera, brute-force napade i mnoge druge. S razvojem Interneta stvari i pojavljivanjem IoT botnetova, napadi na aplikacije postali su glavni fokus DDoS napada. Većina WAF-ova s praćenjem stanja veze može se oduprijeti samo ograničenoj količini opterećenja. Međutim, mogu inspekcionirati HTTP/S promet i ukloniti promet napada i zlonamjernih veza. Nakon otkrivanja napada, nema smisla ponovno propuštati ovaj promet. Budući da je propusna moć WAF-a za odbijanje napada ograničena, potrebno je dodatno rješenje na periferiji mreže za automatsko blokiranje sljedećih "loših" paketa. Za ovaj scenarij zaštite oba rješenja trebaju imati sposobnost međusobnog djelovanja radi razmjene informacija o napadima.
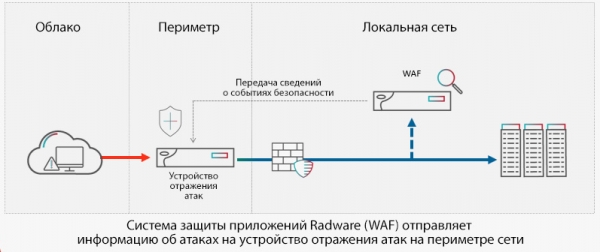
Sl. 1. Organizacija sveobuhvatne zaštite mreže i aplikacija na primjeru rješenja Radware
Zadatak br. 4: Kontinuirana zaštita
Aplikacije se često mijenjaju. Metodologije razvoja i implementacije, poput kontinuiranih ažuriranja, znače da se modifikacije provode bez ljudske intervencije i kontrole. U takvim dinamičnim uvjetima teško je održati adekvatno funkcionirajuće politike sigurnosti bez visokog broja lažno pozitivnih rezultata. Mobilne aplikacije se ažuriraju mnogo češće od web aplikacija. Aplikacije treće strane mogu se promijeniti bez vašeg znanja. Neke organizacije teže postići veću kontrolu i vizualizaciju kako bi ostale u toku s potencijalnim rizicima. Međutim, to nije uvijek ostvarivo, a pouzdana zaštita aplikacija mora koristiti mogućnosti strojnog učenja za uzimanje u obzir i vizualizaciju postojećih resursa, analizu potencijalnih prijetnji, izradu i optimizaciju politika sigurnosti u slučaju modifikacije aplikacija.
Zaključci
Kako aplikacije igraju sve važniju ulogu u svakodnevnom životu, postaju glavna meta za hakere. Potencijalna dobit za zlonamjernike i potencijalni gubici za poslovanje su ogromni. Složenost sigurnosti aplikacija ne može se prenaglasiti, s obzirom na broj i varijacije aplikacija i prijetnji.
Srećom, nalazimo se u trenutku kada umjetna inteligencija može doći u pomoć. Algoritmi temeljeni na strojnim učenju pružaju adaptivnu zaštitu u stvarnom vremenu od najsloženijih kibernetskih prijetnji usmjerenih na aplikacije. Oni također automatski ažuriraju sigurnosne politike za zaštitu web, mobilnih i cloud aplikacija — kao i API — bez lažno pozitivnih rezultata.
Teško je precizno predvidjeti kakve će biti nove generacije kibernetskih prijetnji za aplikacije (vjerojatno također temeljenih na strojnome učenju). No organizacije svakako mogu poduzeti korake za zaštitu podataka kupaca, intelektualnog vlasništva i osiguranje dostupnosti usluga s velikom korist za poslovanje.
Učinkoviti pristupi i metode osiguravanja sigurnosti aplikacija, osnovne vrste i vektori napada, zone rizika i praznine u kibernetičkoj zaštiti web aplikacija, kao i globalna iskustva i najbolje prakse predstavljeni su u istraživanju i izvješću Radware”.
Izvor: habr.com
