

Pretražujući prostranstva interneta u potrazi za softverom za izgradnju vlastitog VPN-a, neprestano nailazimo na hrpu vodiča vezanih uz nezgodno postavljanje i korištenje OpenVPN-a, koji zahtijevaju vlasničkog klijenta Wireguard. Samo SoftEther se iz čitavog tog cirkusa izdvaja s adekvatnom implementacijom. No, govorimo o nativnoj Windows implementaciji VPN-a – Routing And Remote Access (RRAS).
Iz nepoznatog razloga, nitko u nijednom vodiču nije spomenuo kako sve to postaviti i kako uključiti NAT, stoga ćemo to sada ispraviti i objasniti kako napraviti vlastiti VPN na Windows Serveru.
Već gotov i unaprijed podešen VPN može se naručiti iz našeg , koji, usput, radi iz kutije.
1. Instalirajte usluge
Prvo, trebat će nam Windows Server Desktop Experience. Instalacija Core nam ne odgovara, jer nedostaje komponenta NPA. Ako je računar član domene, može se stati i na Server Core, u tom slučaju sve to može stati u jedan gigabajt RAM-a.
Trebamo instalirati RRAS i NPA (Network Policy Server). Prvi će nam trebati za stvaranje tunela, a drugi je potreban u slučaju da server nije član domene.
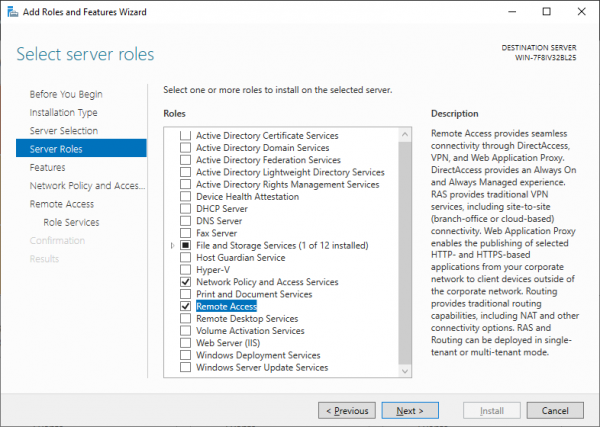
U odabiru komponenti RRAS biramo Direct access and VPN i Routing.
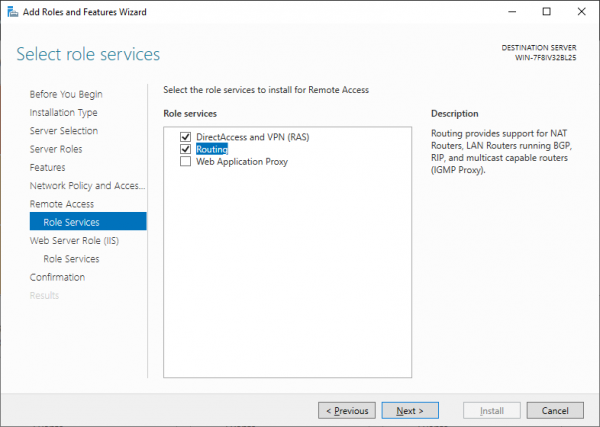
2. Konfiguriramo RRAS
Nakon što smo instalirali sve komponente i restartali mašinu, trebamo započeti s postavljanjem. Kao na slici, u Startu, pronalazimo RRAS upravljački alat.
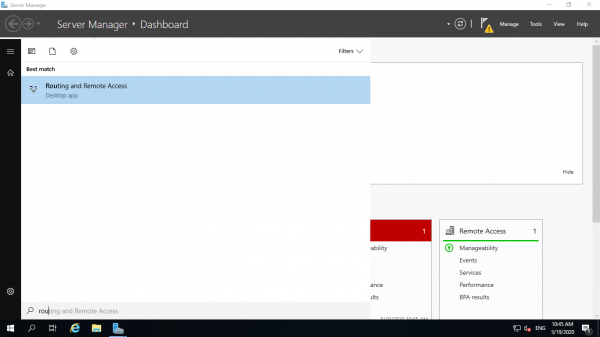
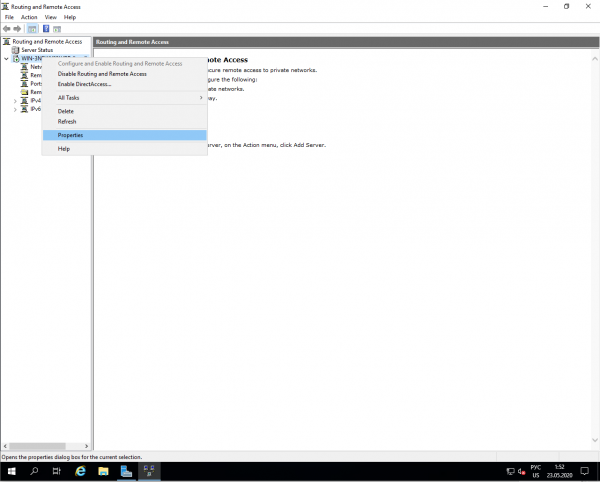
Preko ovog alata možemo upravljati serverima s instaliranim RRAS-om. Kliknite desnom tipkom miša, odaberite postavke i nastavite.
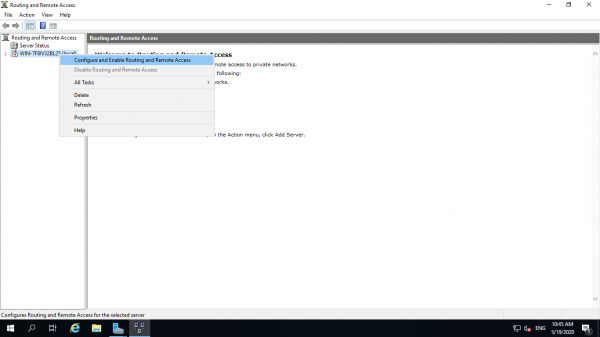
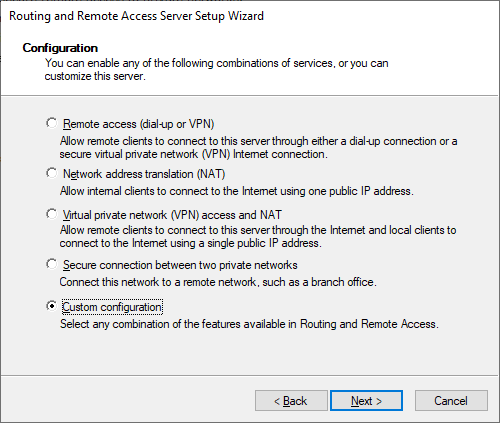
Preskočivši prvu stranicu, prelazimo na odabir konfiguracije, biramo svoju.
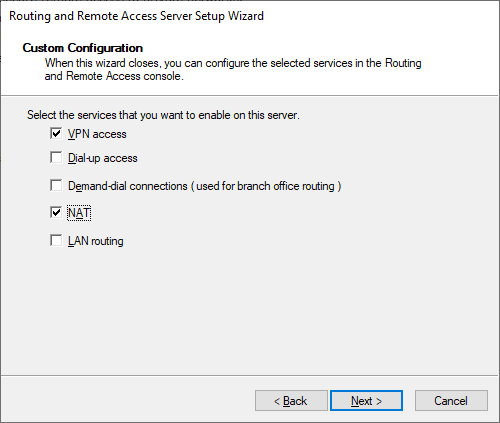
Na sljedećoj stranici trebamo odabrati komponente, biramo VPN i NAT.
Dalje, dalje. Gotovo.
Sada trebamo uključiti ipsec i odrediti skup adresâ koji će koristiti naš NAT. Kliknite desnom tipkom miša na server i idite na svojstva.
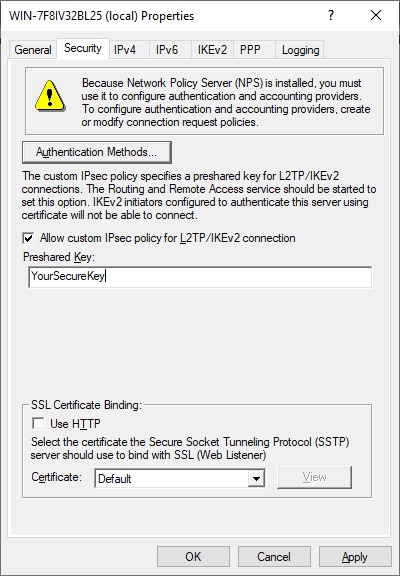
Prvo upišite svoju lozinku za l2TP ipsec.
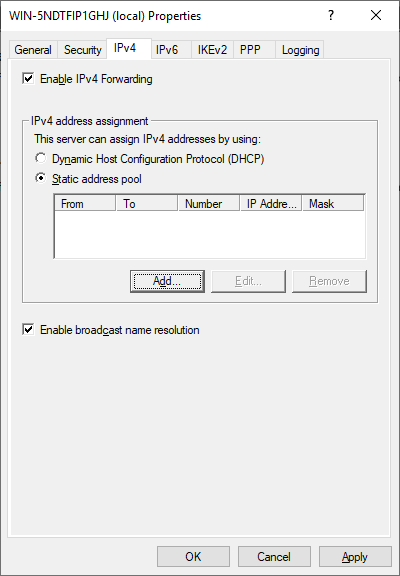
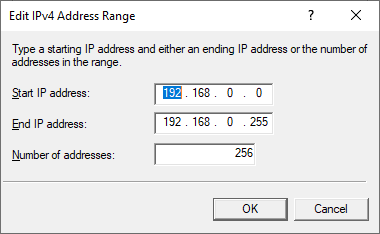
Na kartici IPv4 obavezno trebate postaviti raspon ip adresa koji će se dodijeliti klijentima. Bez toga NAT neće raditi.
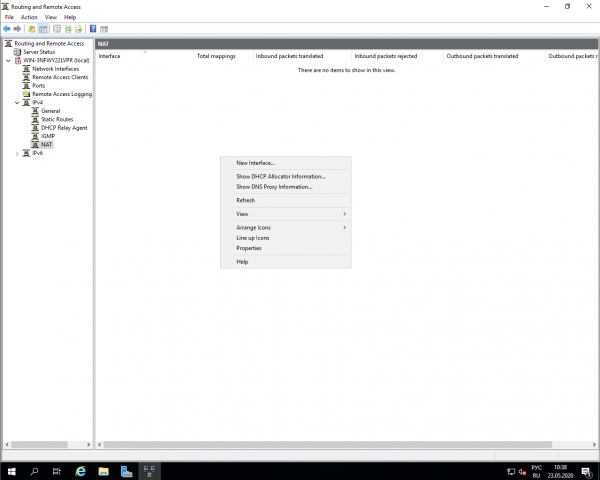
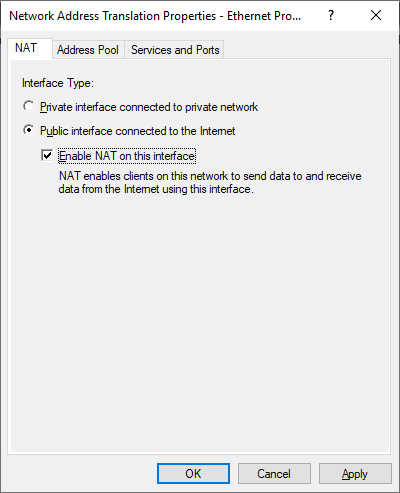
Sada ostaje dodati sučelje iza NAT-a. Preljite u podstavku IPv4, kliknite desnom tipkom miša na prazan prostor i dodajte novo sučelje.
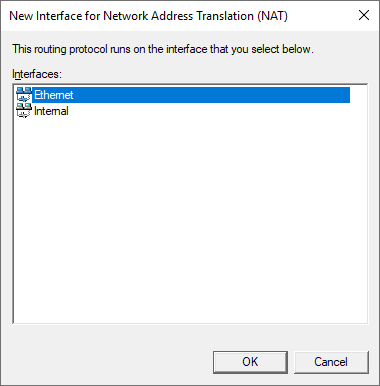
Na sučelju (onome koje nije Internal) uključite NAT.
3. Dopustite pravila u vatrozidu
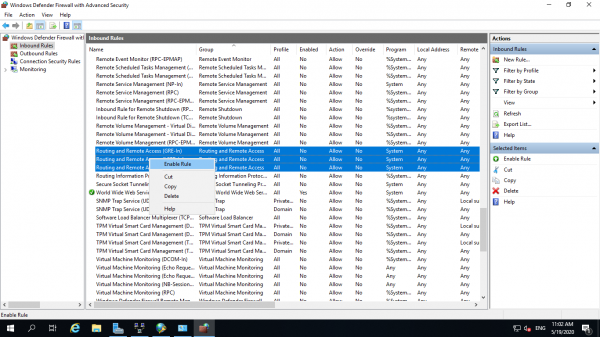
Ovdje je sve jednostavno. Potrebno je pronaći grupu pravila Routing and Remote Access i uključiti ih sve.
4. Konfiguriramo NPS
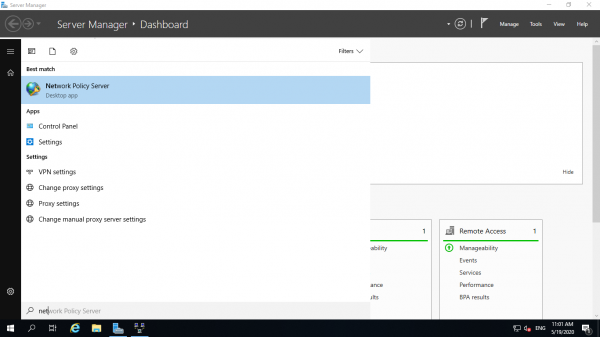
U izborniku tražimo Network Policy Server.
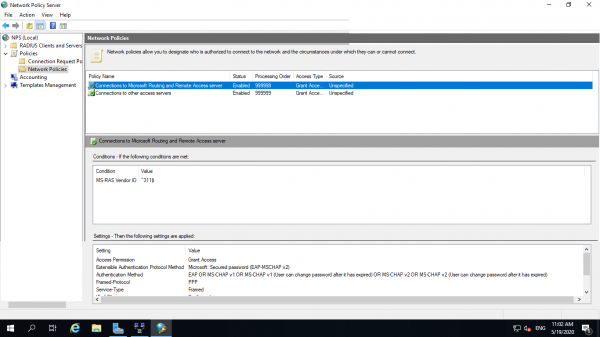
Na karticama, gdje su navedene sve politike, potrebno je uključiti obje standardne. To će omogućiti svim lokalnim korisnicima povezivanje s VPN-om.
5. Povezujemo se putem VPN-a
Za demonstracijske svrhe odabiremo Windows 10. U izborniku tražimo VPN.
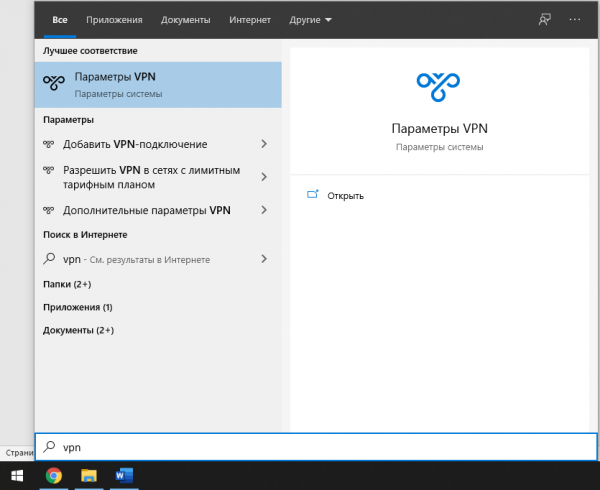
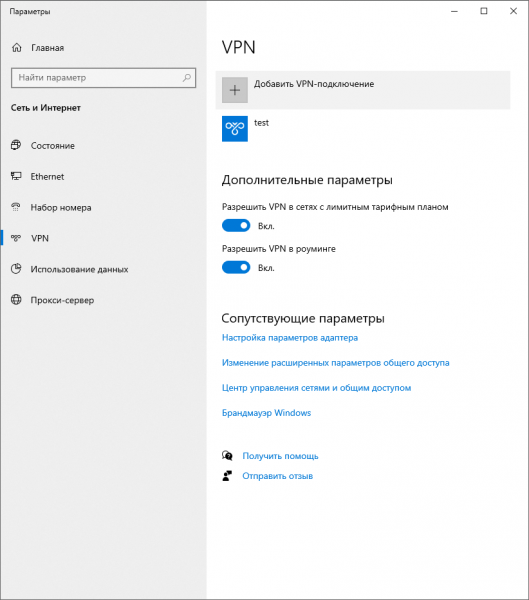
Kliknite na gumb za dodavanje veze i idite na postavke.
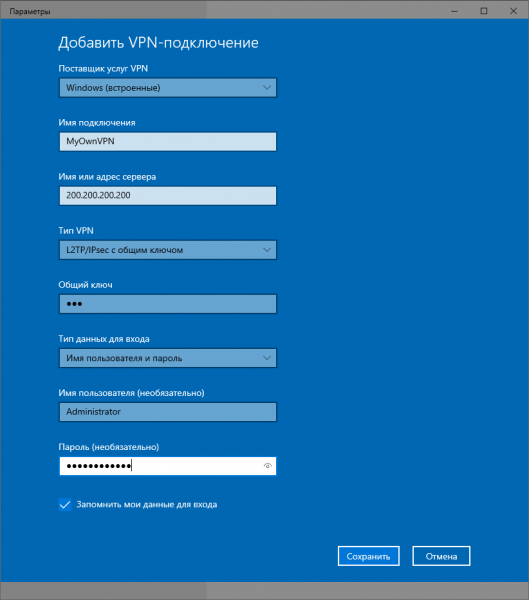
Naziv veze postavite kako želite.
IP adresa – to je adresa vašeg VPN servera.
Tip VPN-a – l2TP s prethodnim ključem.
Zajednički ključ – vpn (za našu verziju u marketplace-u.)
A korisničko ime i lozinka – to su korisničko ime i lozinka lokalnog korisnika, tj. administratora.
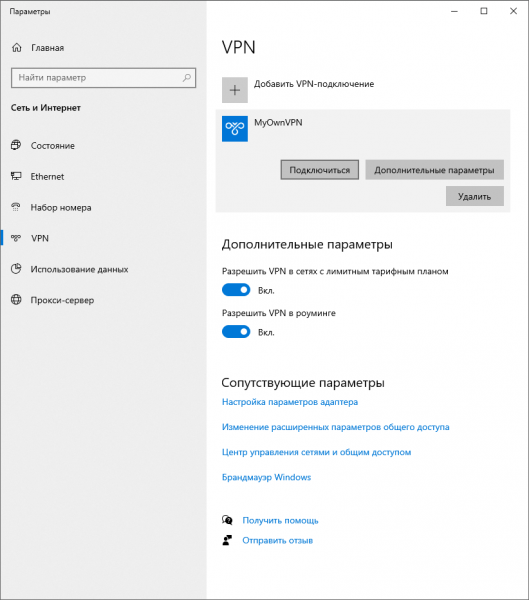
Kliknite na povezivanje i to je to. Evo vašeg vlastitog VPN-a.
Nadamo se da će naš vodič pružiti još jednu opciju onima koji žele izraditi vlastiti VPN bez potrebe za Linuxom ili jednostavno žele dodati gateway u svoju AD.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish