

U našoj kompaniji Google vjerujemo da će se u budućnosti računalstvo u oblaku sve više usmjeravati prema privatnim, enkriptiranim uslugama koje jamče korisnicima potpunu sigurnost u kontroli povjerljivosti podataka.
Google Cloud već šifrira prenesene i spremljene podatke klijenata, ali ih i dalje trebamo dekriptirati za obradu. Povjerljivo računalstvo — revolucionarna tehnologija koja se koristi za šifriranje podataka tijekom obrade. Okruženja temeljena na povjerljivom računalstvu omogućuju pohranu šifriranih podataka u radnoj memoriji i drugim mjestima izvan procesora (CPU).
Povjerljive VM-ove trenutno su u fazi beta testiranja i oni su prvi proizvod u liniji Google Cloud Povjerljivog računalstva. Već primjenjujemo različite metode izolacije i sandboxinga u našoj infrastrukturi u oblaku kako bismo osigurali sigurnost višekorisničke arhitekture. Povjerljive VM-ove podižu sigurnost na novu razinu, nudeći šifriranje radne memorije za dodatnu izolaciju njihovih radnih opterećenja u oblaku, pomažući našim klijentima u zaštiti povjerljivih podataka. Smatramo da bi to posebno moglo zanimati one koji rade u reguliranim industrijama (možda se to odnosi na GDPR i slične aspekte, nap. prevoditelja).
Otvaramo nove mogućnosti
Već s Asylo, platformom s otvorenim kodom za povjerljivo računalstvo, usredotočili smo se na osiguravanje jednostavnosti implementacije i korištenja okruženja za povjerljivo računalstvo, nudeći visoke performanse i primjene za bilo koje radno opterećenje koje odaberete za izvođenje u oblaku. Smatramo da ne biste trebali ići na kompromis u pogledu jednostavnosti korištenja, fleksibilnosti, performansi i sigurnosti.
S prelaskom Povjerljivih VM-ova u beta fazu postali smo prvi veliki pružatelj usluga u oblaku koji nudi takvu razinu sigurnosti i izolacije — te pružamo klijentima jednostavnu i lako upotrebljivu opciju, kako za nove aplikacije, tako i za 'portirane' (najvjerojatnije se ovdje misli na aplikacije koje se mogu pokrenuti u oblaku bez značajnih promjena, nap. prevoditelja). Osiguravamo:
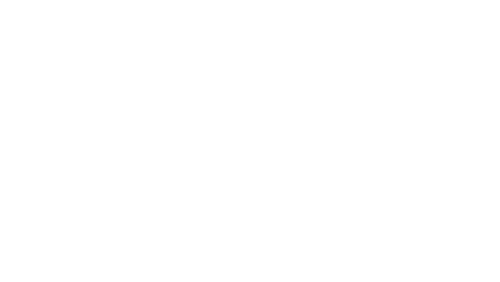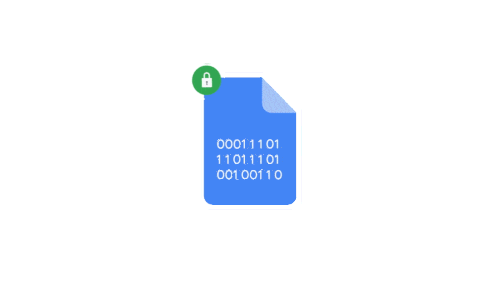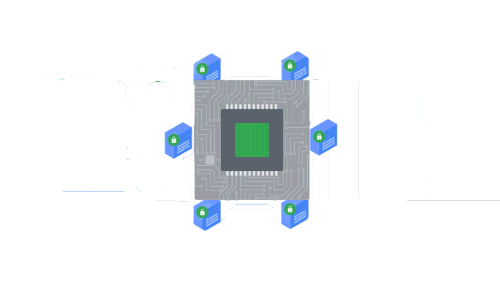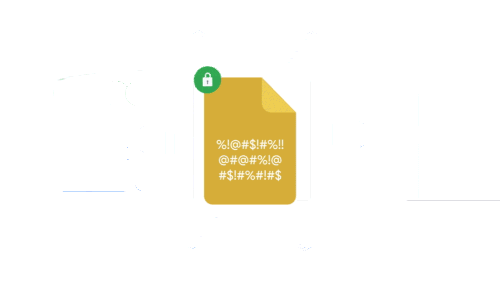
Neprevaziđena tajnost: klijenti mogu zaštititi tajnost svojih osetljivih podataka u oblaku čak i tokom njihovog obrade. Confidential VMs koriste funkciju Secure Encrypted Virtualization (SEV) druge generacije procesora AMD EPYC. Vaši podaci ostaju šifrovani tokom korišćenja, indeksiranja, upita i obuke. Ključevi šifrovanja se kreiraju na opremi отдельно za svaku virtualnu mašinu i nikada ne napuštaju opremu.
Poboljšane inovacije: confidential computing može otvoriti scenarije obrade koji su prethodno bili nemogući. Kompanije sada mogu razmenjivati skupove tajnih podataka i zajednički raditi na istraživanjima u oblaku, zadržavajući pri tome tajnost.
Tajnost za „portirane“ radne opterećenja: naš cilj je pojednostaviti confidential computing. Prelazak na Confidential VMs je besprijekoran - sva radna opterećenja u GCP, pokrenuta u virtuelnim mašinama, mogu preći na Confidential VMs. Sve je jednostavno - dovoljno je staviti jednu „čk“.
Zaštita od naprednih pretnji: confidential computing se temelji na zaštiti Shielded VMs protiv rootkit-a i bootkit-a, pomažući da obezbedi integritet operativnog sistema koji je izabran za pokretanje u Confidential VM.
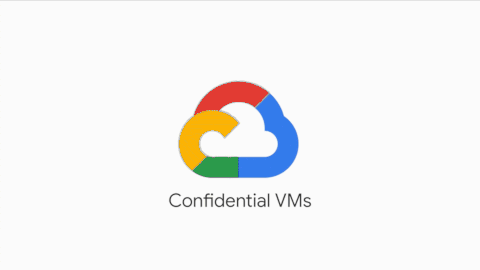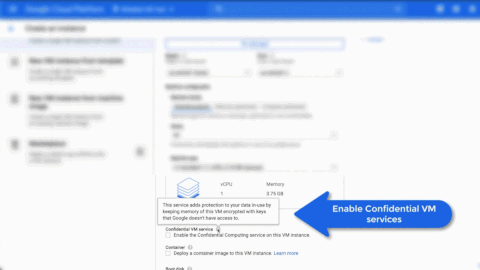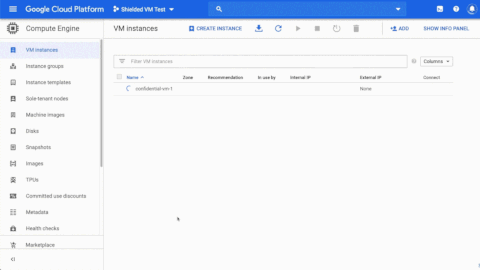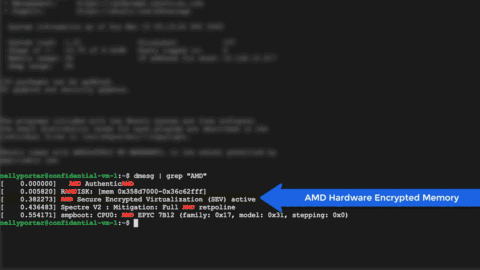
Osnove Confidential VMs
Confidential VMs rade na virtuelnim mašinama N2D, koje se pokreću na procesorima druge generacije AMD EPYC. Zahvaljujući funkciji AMD SEV, obezbeđuje se visoka performansa većine zahtevnih računalnih zadataka, zadržavajući pri tome radnu memoriju virtuelne mašine šifrovanu posebnim za svaku virtuelnu mašinu ključem, koji se kreira i upravlja procesorom EPYC. Ključevi se kreiraju pomoću suprocesora AMD Secure Processor prilikom kreiranja virtuelne mašine, nalaze se isključivo u njemu, što ih čini nedostupnim kako za Google, tako i za druge virtuelne mašine koje rade na istom čvoru.
Pored ugrađene hardverske šifrovanja radne memorije, kreiramo Confidential VMs preko Shielded VMs, za obezbeđivanje otpornosti na provale slike operativnog sistema, provere integriteta firmvera, binarnih fajlova jezgra i drajvera. Predložene Google slike uključuju Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) i RHEL 8.2. Radimo na Centos-u, Debiánu i drugim sistemima kako bismo ponudili druge slike operativnih sistema.
Također blisko surađujemo s timom inženjera AMD Cloud Solution kako bismo osigurali da šifriranje memorije virtualne mašine ne utječe na performanse. Dodali smo podršku za nove OSS drajvere (nvme i gvnic) za obradu zahtjeva prema sustavu pohrane i mrežnom prometu s većim propusnim opterećenjem nego stariji protokoli. To nam je omogućilo da osiguramo da performanse Confidential VMs budu bliske onima standardnih virtualnih mašina.
Zahvaljujući Secure Encrypted Virtualization, ugrađenoj u drugu generaciju procesora AMD EPYC, osigurava se inovativna hardverska sigurnosna funkcija koja štiti podatke u virtualiziranom okruženju. Kako bismo podržali nove GCE Confidential VMs N2D, radili smo s Googleom kako bismo pomogli klijentima zaštititi svoje podatke i osigurati performanse njihovih radnih opterećenja. Izuzetno smo zadovoljni što Confidential VMs pokazuju tako sličan visoki nivo performansi za različita opterećenja kao i tipične virtualne mašine N2D.
Raghu Nambiar, potpredsjednik, Data Center Ecosystem, AMD
Tehnologija koja mijenja pravila igre
Confidential computing može pomoći promijeniti način na koji poduzeća obrađuju podatke u oblaku, očuvajući tajnost i sigurnost. Osim drugih prednosti, tvrtke će moći surađivati bez ugrožavanja tajnosti skupova podataka. Ova vrsta suradnje može dovesti do razvoja još transformativnijih tehnologija i ideja, zamislite, na primjer, brzu izradu vakcina i liječenje bolesti kao rezultat takve sigurne suradnje.
Jedva čekamo vidjeti mogućnosti koje ova tehnologija otvara za vašu tvrtku. Pogledajte , kako biste saznali više.
P.S. Nije prvi i, nadam se, ne posljednji put da Google uvodi tehnologiju koja mijenja svijet. Kao što je to bilo s Kubernetesom nedavno. U okviru naših mogućnosti podržavamo i širimo Google tehnologije — obrazujemo IT stručnjake u Rusiji. Naša tvrtka je jedan od 3 Kubernetes Certified Service Provider i jedini Kubernetes Training Partner u Rusiji. Zato svake proljetne i jesenske sezone organiziramo intenzivne obuke za Kubernetes. Najbliži intenzivi održat će se od 28. do 30. rujna i od 14. do 16. listopada .
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish