

Na Habr-u već postoji nekoliko članaka o tehnologijama Honeypot i Deception (, ). Ipak, još uvijek se suočavamo s nerazumijevanjem razlike između ovih klasa zaštitnih sredstava. Za to naši kolege iz (prvi ruski razvijač ) odlučili su detaljno opisati razlike, prednosti i arhitektonske osobitosti ovih rješenja.
Razjasnimo što su zapravo „honeypoti“ i „deceptioni“:
„Tehnologije obmane“ (engl., Deception technology) pojavile su se na tržištu sustava informacijske sigurnosti relativno nedavno. Međutim, neki stručnjaci i dalje smatraju Security Deception samo naprednijim „honeypot“ (engl., honeypot).
U ovom članku pokušat ćemo osvijetliti i sličnosti i temeljne razlike između ta dva rješenja. U prvom dijelu, ispričat ćemo o „honeypotu“, kako se ova tehnologija razvijala i koje su njene prednosti i nedostaci. A u drugom dijelu, fokusirat ćemo se detaljno na principe rada platformi za stvaranje distribuirane infrastrukture lažnih ciljeva (engl., Distributed Deception Platform – DDP).
Osnovni princip na kojem se temelje honeypoti je stvaranje zamki za hakere. Na istom principu su razvijena i prva Deception rješenja. Međutim, suvremeni DDP značajno nadmašuju honeypote, kako po funkcionalnosti, tako i po učinkovitosti. Deception platforme uključuju: zamke (engl., decoys, traps), mamce (engl., lures), aplikacije, podatke, baze podataka, Active Directory. Suvremeni DDP mogu osigurati široke mogućnosti za otkrivanje prijetnji, analizu napada i automatizaciju odgovora.
Dakle, Deception predstavljaju tehnike imitacije IT infrastrukture poduzeća i zavaravanje hakera. Na kraju, takve platforme omogućuju zaustavljanje napada prije nego što nanesu značajnu štetu imovini tvrtke. Honeypoti, naravno, nemaju takvu široku funkcionalnost i razinu automatizacije, stoga njihova primjena zahtijeva veću kvalifikaciju zaposlenika odjela informacijskih sigurnosti.
1. Honeypots, Honeynets i Sandboxing: što je to i kako se primjenjuje
Prvi put, termin "honeypots" korišten je 1989. godine u knjizi Clifforda Stolla "The Cuckoo’s Egg", koja opisuje događaje praćenja hakera u Nacionalnoj laboratoriji Lawrence Berkeley (SAD). U praksi, ova ideja realizirana je 1999. godine od strane Lancea Spitznera, stručnjaka za IT sigurnost iz tvrtke Sun Microsystems, koji je pokrenuo istraživački projekt "Honeynet Project". Prvi honeypoti bili su vrlo resursno zahtjevni, složeni za postavljanje i upravljanje.
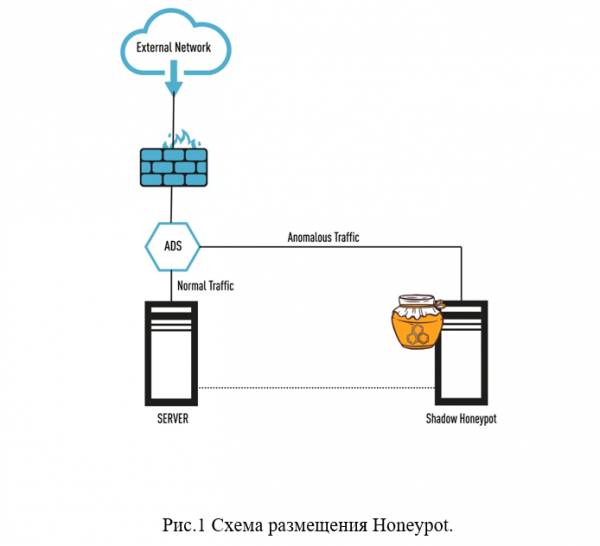
Pogledajmo bliže što je honeypots i honeynets. Honeypots su posebni hostovi, čija je svrha privlačenje napadača da upadnu u mrežu tvrtke i pokušaju ukrasti vrijedne podatke, kao i proširenje dometa mreže. Honeypot (doslovno se prevodi kao "bačva s medom") predstavlja poseban poslužitelj s nizom različitih mrežnih usluga i protokola, kao što su HTTP, FTP itd. (vidi sl. 1).
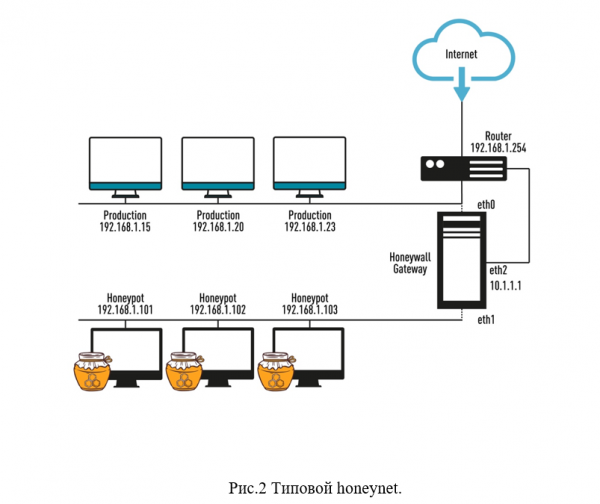
Ako spojimo nekoliko honeypots u mrežu, dobit ćemo veću i učinkovitiju sustav honeynet, koja predstavlja emulaciju korporativne mreže tvrtke (web-poslužitelj, poslužitelj datoteka i druge komponente mreže). Ovo rješenje omogućava razumijevanje strategije djelovanja napadača i obmanu istih. Tipična honeynet obično radi paralelno s radnom mrežom i potpuno neovisno o njoj. Takvu "mrežu" moguće je objaviti na Internetu putem zasebnog kanala, za nju se također može dodijeliti zaseban raspon IP adresa (vidi sl. 2).
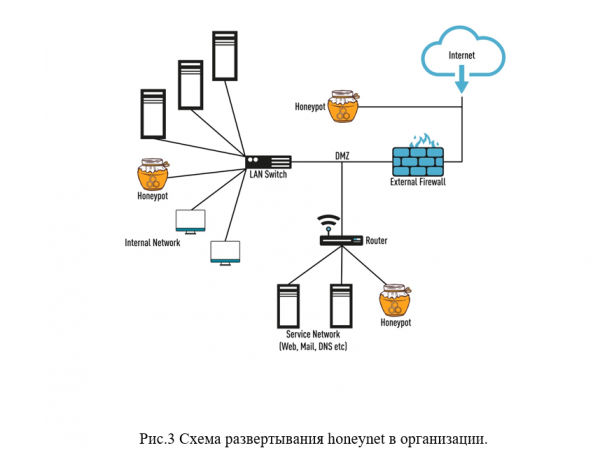
Svrha upotrebe honeyneta je pokazati hakeru da navodno upao u korporativnu mrežu organizacije, dok se u stvarnosti napadač nalazi u "izoliranom okruženju" i pod strogim nadzorom stručnjaka za IT sigurnost (vidi sl. 3).
Također je potrebno spomenuti sredstvo poput "pjeskovite kutije" (eng., sandbox), koja omogućava napadačima instalaciju i pokretanje zlonamjernih programa u izoliranom okruženju, gdje IT stručnjaci mogu pratiti njihove aktivnosti s ciljem otkrivanja potencijalnih rizika i poduzimanja potrebnih mjera. Trenutno, pjeskovite kutije obično se implementiraju na zasebnim virtualnim strojevima na virtualnom poslužitelju. Međutim, potrebno je napomenuti da pjeskovita kutija pokazuje samo kako se ponašaju opasni i zlonamjerni programi, dok honeynet pomaže stručnjaku da analizira ponašanje "opasnih igrača".
Očitava korist od honeyneta leži u tome što dovode počinitelje u zabludu, trošeći njihove resurse, snage i vrijeme. Umjesto stvarnih ciljeva, napadaju lažne te mogu prekinuti napad na mrežu, ne postigavši ništa. Najčešće se tehnologije honeyneta koriste u vladinim institucijama i velikim korporacijama, financijskim organizacijama, jer su upravo te strukture mete velikih kibernapada. Međutim, mala i srednja poduzeća (SMB) također trebaju učinkovite alate za sprječavanje IT incidenata, no korištenje honeyneta u SMB sektoru nije tako jednostavno zbog nedostatka kvalificiranih kadrova za tako složen rad.
Ograničenost rješenja Honeypots i Honeynets
Zašto honeypots i honeynets nisu najbolja rješenja za suzbijanje napada danas? Valja napomenuti da napadi postaju sve opsežniji, tehnički zahtjevniji i sposobni nanijeti ozbiljnu štetu IT infrastrukturi organizacije, dok je kibernaup犯罪nost prešla na potpuno novu razinu i predstavlja visoko organizirane mračne poslovne strukture, opremljene svim potrebnim resursima. Tome treba pridodati i "ljudski faktor" (greške u postavkama softvera i opreme, postupci insajdera itd.), pa je korištenje isključivo tehnologije za sprječavanje napada u ovom trenutku već nedovoljno.
U nastavku navodimo glavna ograničenja i nedostatke honeypota (honeynets):
"Honeypots" su izvorno razvijeni za identifikaciju prijetnji koje se nalaze izvan korporativne mreže, prvenstveno su namijenjeni analizi ponašanja zlonamjernih aktera i nisu dizajnirani za brzo reagiranje na prijetnje.
Počinitelji su obično već naučili prepoznati emulirane sustave i izbjegavati honeypots.
Honeynets (honeypots) imaju izuzetno nisku razinu interaktivnosti i interakcije s drugim sigurnosnim sustavima, zbog čega je, koristeći honeypots, teško dobiti opširne informacije o napadima i napadačima, a time efikasno i brzo reagirati na incidente u području IT sigurnosti. Štoviše, stručnjaci za IT sigurnost dobivaju veliki broj lažnih upozorenja o prijetnjama.
U nekim slučajevima, hakeri mogu koristiti kompromitiran honeypot kao polaznu tačku za nastavak napada na mrežu organizacije.
Često se javljaju problemi sa skalabilnošću honeypota, velikim operativnim opterećenjem i postavkama takvih sistema (oni zahtevaju visoko kvalifikovane stručnjake, nemaju povoljan upravljački interfejs itd.). Postoje velike teškoće u implementaciji honeypota u specijalizovanim okruženjima, poput IoT-a, POS-a, oblaka itd.
2. Tehnologija obmane: prednosti i glavni principi rada
Istraživanjem svih prednosti i nedostataka honeypota, dolazimo do zaključka da je potreban potpuno novi pristup reagovanju na incidente u oblasti informacione bezbednosti kako bi se obezbedio brz i adekvatan odgovor na akcije napadača. I to rešenje su tehnologije Cyber deception (Obmana u bezbednosti).
Terminologija „Cyber deception“, „Security deception“, „Tehnologija obmane“, „Distributed Deception Platform“ (DDP) relativno je nova i pojavila se ne tako davno. U suštini, svi ovi termini znače korišćenje „tehnologija obmane“ ili „tehnika imitacije IT infrastrukture i dezinformisanja napadača“. Najjednostavnija rešenja u obmani su razvoj ideja honeypota, ali na tehnološki naprednijem nivou, koji podrazumeva veću automatizaciju otkrivanja pretnji i reagovanja na njih. Međutim, na tržištu već postoje ozbiljna DDP rešenja koja omogućavaju lakšu implementaciju i skaliranje, a takođe imaju ozbiljan arsenal „zamki“ i „primamaca“ za napadače. Na primer, obmana omogućava emulaciju takvih objekata IT infrastrukture kao što su baze podataka, radne stanice, ruteri, switch-evi, bankomati, serveri i SCADA, medicinska oprema i IoT.
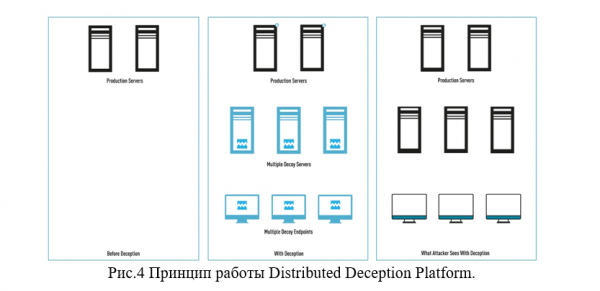
Kako funkcioniše „Distributed Deception Platform“? Nakon implementacije DDP-a, IT infrastruktura organizacije će biti postavljena kao da se sastoji od dva sloja: prvi sloj je stvarna infrastruktura kompanije, a drugi je „emulirana“ okolina, sastavljena od zamki (poznatih kao decoys, traps) i primamaca (poznatih kao lures), koje su smeštene na stvarnim fizičkim uređajima mreže (vidi sliku 4).
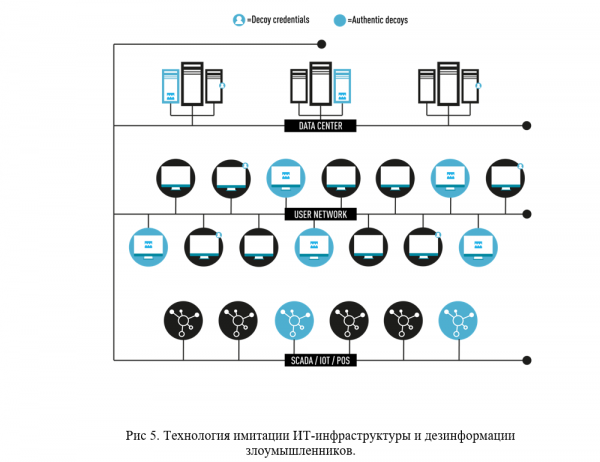
Na primjer, napadač može otkriti lažne baze podataka s "povjerljivim dokumentima" i lažne vjerodajnice navodnih "privilegiranih korisnika" — sve su to lažne mete koje mogu zanimati prekršitelje, skrećući njihovu pažnju s pravih informacijskih resursa kompanije (vidi sliku 5).
DDP je novost na tržištu proizvoda iz područja kibernetičke sigurnosti, a ova rješenja postoje tek nekoliko godina i zasad ih si mogu priuštiti samo korporacije. Međutim, mali i srednji posao će uskoro također moći iskoristiti Deception, iznajmljujući DDP od specijaliziranih pružatelja, "kao uslugu". Ova opcija čak je i praktičnija, jer ne zahtijeva vlastite visoko kvalificirane kadrove.
U nastavku su prikazane glavne prednosti tehnologije Deception:
Autentičnost. Tehnologija Deception može reproducirati potpuno autentično IT okruženje kompanije, kvalitetno emulirajući operativne sustave, IoT, POS, specijalizirane sustave (medicinske, industrijske itd.), servise, aplikacije, vjerodajnice itd. Mamci se pažljivo miješaju s radnim okruženjem, a napadač ih ne može identificirati kao honeypots.
Implementacija. DDP koristi strojno učenje (eng. machine learning, ML) u svom radu. Pomoću ML osigurava se jednostavnost, fleksibilnost u postavkama i učinkovitost implementacije Deception. "Mamci" i "primamci" vrlo se brzo ažuriraju, uključujući napadače u "lažnu" IT infrastrukturu kompanije, dok napredni analitički sustavi temeljeni na umjetnoj inteligenciji mogu otkriti aktivne radnje hakera i spriječiti ih (npr. pokušaj pristupa Active Directoryju temeljenom na obmanjivačkim vjerodajnicama).
Jednostavnost korištenja. Moderni "Distributed Deception Platform" jednostavni su za održavanje i upravljanje. Obično se upravlja putem lokalne ili oblake konzole, postoji mogućnost integracije s korporativnim SOC (Security Operations Center) putem API-ja i s mnogim postojećim sigurnosnim alatima. Za održavanje i rad DDP ne zahtijevaju usluge visoko kvalificiranih stručnjaka za kibernetičku sigurnost.
Skalabilnost. Deception sigurnosne tehnologije mogu se implementirati u fizičkim, virtualnim i Cloud okruženjima. DDP uspješno funkcionira i u specijaliziranim okruženjima kao što su IoT, ICS, POS, SWIFT i mnogi drugi. Napredne Deception platforme mogu projicirati "tehnologije obmane" u udaljene urede i izolirana okruženja, i to bez potrebe za dodatnim potpunim implementacijama platforme.
Interakcija. Koristeći učinkovite i privlačne mamce (decoys), temeljene na stvarnim operativnim sustavima i pametno raspoređene među pravom IT infrastrukturom, Deception platforma prikuplja opsežne informacije o napadaču. Zatim DDP osigurava prijenos obavijesti o prijetnjama, generira izvještaje i automatski reagira na incidente informacijske sigurnosti.
Točka početka napada. U modernim Deception sustavima, mamci i mamci se smještaju unutar mrežnog opsega, a ne izvan njega (kao u slučaju honeypot-a). Ovakav model implementacije mamaca ne dopušta napadaču da ih iskoristi kao osnovnu točku za napad na pravu IT infrastrukturu tvrtke. U naprednijim Deception rješenjima postoje mogućnosti usmjeravanja prometa, što omogućava usmjeravanje cijelog prometa napadača kroz posebno dodijeljenu vezu. Ovo će omogućiti analizu aktivnosti napadača bez rizika za dragocjene resurse tvrtke.
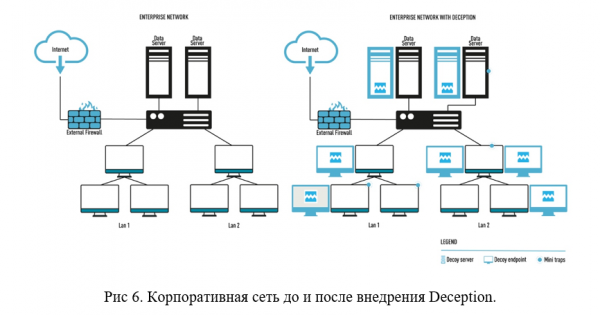
Uvjerljivost "tehnologija obmane". U ranoj fazi napada, napadači prikupljaju i analiziraju podatke o IT infrastrukturi, a zatim ih koriste za horizontalno napredovanje kroz korporativnu mrežu. Koristeći "tehnologije obmane", napadač će zasigurno pasti u "mamce" koji će ga odvratiti od pravih resursa organizacije. DDP će analizirati potencijalne putove pristupa korisničkim podacima u korporativnoj mreži i pružiti napadaču "lažne ciljeve" umjesto pravih korisničkih podataka. Ove mogućnosti su značajno nedostajale honeypot tehnologijama. (Vidi sl. 6).
Deception VS Honeypot
I naposljetku dolazimo do najzanimljivijeg dijela našeg istraživanja. Pokušajmo istaknuti glavne razlike između Deception i Honeypot tehnologija. Unatoč nekim sličnostima, ove dvije tehnologije se ipak značajno razlikuju, počevši od temeljne ideje pa sve do učinkovitosti.
Različite temeljne ideje. Kao što smo već spomenuli, honeypoti se postavljaju kao „mamci“ oko vrijednih sredstava tvrtke (izvan korporativne mreže), pokušavajući tako skrenuti pažnju napadača. Tehnologija honeypot temelji se na reprezentaciji infrastrukture organizacije, no honeypoti mogu postati polazišna točka za napad na mrežu tvrtke. Tehnologija Deception razvijena je s gledišta napadača i omogućuje identifikaciju napada u ranoj fazi, čime stručnjaci za informatičku sigurnost dobivaju značajnu prednost pred napadačima i osvajaju vrijeme.
„Privlačenje“ VS „Zbunjenje“. Kada se koriste honeypoti, uspjeh ovisi o privlačenju pažnje napadača i daljnjoj motivaciji da pređu na cilj u honeypotu. To znači da napadač mora doći do honeypota, a tek tada ga možete zaustaviti. Tako može doći do prisutnosti napadača u mreži tijekom nekoliko mjeseci i više, što može dovesti do curenja podataka i nanesenih šteta. DDP kvalitetno imitiraju stvarnu IT infrastrukturu tvrtke, a cilj njihove implementacije nije samo privlačenje pažnje napadača, već i njegovo zbunjivanje kako bi izgubio vrijeme i resurse, ali ne dobio pristup stvarnim sredstvima tvrtke.
„Ograničena skalabilnost“ VS „automatska skalabilnost“. Kao što je ranije spomenuto, honeypoti i honeynetovi imaju problema sa skaliranjem. To je složeno i skupo, a za povećanje broja honeypota u korporativnom sustavu potrebno je dodavati nova računala, operacijske sustave, kupovati licence, dodjeljivati IP adrese. Osim toga, potrebna su i kvalificirana osoblja za upravljanje takvim sustavima. Platforme Deception automatski se implementiraju kako se infrastruktura skalira, bez značajnih troškova.
„Veliki broj lažnih uzbunjivanja“ VS „izostanak lažnih uzbunjivanja“Suština problema je u tome što čak i obični korisnik može naići na honeypot, zbog čega je „zakonita strana“ ove tehnologije velika količina lažnih uzbuna koja odvlači pažnju stručnjaka za informatičku sigurnost. „Mamci“ i „zamke“ u DDP-u pažljivo su skrivene od običnog korisnika i usmjerene su isključivo na napadače, stoga svaki signal iz takvog sustava predstavlja upozorenje o stvarnoj prijetnji, a ne lažnu uzbunu.
Zaključak
Smatramo da je tehnologija Deception ogroman korak naprijed u odnosu na stariju tehnologiju honeypota. U suštini, DDP je postala sveobuhvatna sigurnosna platforma koja je jednostavna za implementaciju i upravljanje.
Moderne platforme ovog tipa igraju ključnu ulogu u preciznom otkrivanju i učinkovitom reagiranju na mrežne prijetnje, a njihova integracija s drugim komponentama sigurnosnog stoga povećava razinu automatizacije, te poboljšava učinkovitost i uspješnost odgovora na incidente. Deception platforme temelje se na autentičnosti, skalabilnosti, jednostavnosti upravljanja i integraciji s drugim sustavima. Sve to pruža značajnu prednost u brzini odgovora na incidente informatičke sigurnosti.
Također, na osnovu opažanja iz pentestova tvrtki gdje je implementirana ili testirana platforma Xello Deception, može se izvući zaključak da čak i iskusni pentesteri često ne mogu prepoznati mamce u korporativnoj mreži i budu uhvaćeni u postavljene zamke. Ova činjenica još jednom potvrđuje učinkovitost Deception-a i velike mogućnosti koje ova tehnologija otvara u budućnosti.
Testiranje proizvoda
Ako vas zanimaju Deception platforme, spremni smo .
Pratite novosti na našim kanalima (, , , )!
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish