

Jednom je stigla prijava za usluge oblaka. Razmislili smo o tome što će nam biti potrebno i poslali smo popis pitanja za pojašnjenje detalja. Zatim smo analizirali odgovore i shvatili: klijent želi pohraniti osobne podatke drugog stupnja zaštite u oblaku. Odgovaramo mu: „Imate drugi stupanj osobnih podataka, nažalost, možemo napraviti samo privatni oblak.“ A on: „Znate, u kompaniji X mogu sve to i u javnom oblak staviti.”
Foto: Steve Crisp, Reuters
Čudna stvar! Otišli smo na web stranicu kompanije X, proučili njihovu dokumentaciju o certifikaciji, klimajući glavama shvatili smo: ima puno otvorenih pitanja o pohrani osobnih podataka i ona se trebaju dobro razjasniti. Čime ćemo se baviti u ovom postu.
Kako bi sve trebalo funkcionirati
Prvo ćemo razjasniti po kojim se značajkama osobni podaci uopće odredjuju u koji stupanj zaštite pripadaju. To ovisi o kategoriji podataka, o broju subjekata tih podataka koje operator pohranjuje i obrađuje, kao i o vrsti aktualnih prijetnji.
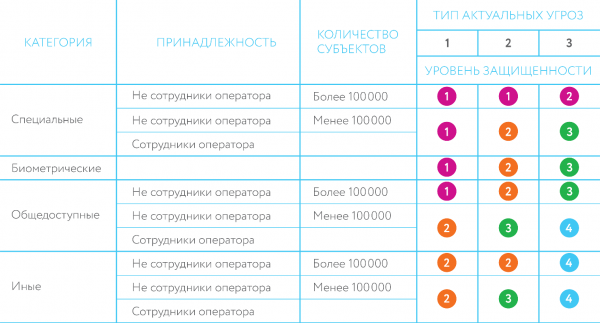
Definicija tipova aktualnih prijetnji navedena je u od 1. studenog 2012. godine „O odobrenju zahtjeva za zaštitu osobnih podataka prilikom njihove obrade u informacijskim sustavima osobnih podataka“:
„Prijetnje prvog tipa su aktualne za informacijski sustav ako su za njega također aktualne prijetnje povezane s postojanjem nedokumentiranih (nedeklairanih) mogućnosti u sustavnom softveru, koji se koristi u informacijskom sustavu.
Prijetnje drugog tipa su aktualne za informacijski sustav ako su za njega također aktualne prijetnje povezane s postojanjem nedokumentiranih (nedeklairanih) mogućnosti u aplikacijskom softveru., koji se koristi u informacijskom sustavu.
Prijetnje trećeg tipa su aktualne za informacijski sustav ako su za njega aktualne prijetnje, koje nisu povezane s postojanjem nedokumentiranih (nedeklairanih) mogućnosti u sustavnom i aplikacijskom softveru, koji se koristi u informacijskom sustavu.“
Glavna točka u ovim definicijama je postojanje nedokumentiranih (nedeklariranih) mogućnosti. Za potvrdu odsutnosti nedokumentiranih mogućnosti u softveru (u slučaju oblaka to je hipervizor) provodi se certifikacija FSTEK Rusije. Ako operator osobnih podataka prihvati da takve mogućnosti u softveru ne postoje, tada su i odgovarajuće prijetnje neaktualne. Prijetnje prvog i drugog tipa operatori osobnih podataka rijetko smatraju aktualnima.
Osim određivanja nivoa zaštite osobnih podataka, operator također mora utvrditi specifične aktualne prijetnje za javnu oblaku i, oslanjajući se na utvrđeni nivo zaštite osobnih podataka i aktualne prijetnje, definirati potrebne mjere i sredstva zaštite od njih.
U FSTEK-u su sve glavne prijetnje jasno navedene u (bazi podataka prijetnji). Pružatelji usluga i ovlaštenici oblaka koriste ovu bazu u svom radu. Evo primjera prijetnji:
: «Prijetnja se odnosi na mogućnost ugrožavanja sigurnosti korisničkih podataka programa koji rade unutar virtualne mašine, zlonamjernim softverom koji djeluje izvan virtualne mašine». Ova prijetnja je uzrokovana prisutnošću ranjivosti softvera hipervizora, koji osigurava izolaciju adresnog prostora koji se koristi za pohranu korisničkih podataka programa koji djeluju unutar virtualne mašine, od neovlaštenog pristupa zlonamjernog softvera koji djeluje izvan virtualne mašine.
Provođenje ove prijetnje moguće je pod uvjetom uspješnog prevladavanja granica virtualne mašine od strane zlonamjernog koda, ne samo iskorištavanjem ranjivosti hipervizora, već i takvim uticajem na nižim (u odnosu na hipervizor) nivoima rada sistema.
: «Prijetnja se odnosi na mogućnost neovlaštenog pristupa zaštićenim informacijama jednog korisnika oblaka od strane drugog. Ova prijetnja je uzrokovana time što se, zbog specifičnosti oblaka, korisnici usluga oblaka primoravaju na zajedničko korištenje iste infrastrukture oblaka. Provođenje ove prijetnje moguće je u slučaju grešaka prilikom razdvajanja elemenata infrastrukture oblaka među korisnicima usluga oblaka, kao i prilikom izolacije njihovih resursa i razgraničenja podataka jedni od drugih.
Zaštita od ovih prijetnji moguća je samo putem hipervizora, budući da on upravlja virtualnim resursima. Stoga se hipervizor mora smatrati sredstvom zaštite.
I u skladu s od 18. veljače 2013., hipervizor mora proći certifikaciju za odsutnost NDU prema 4. razini, inače će korištenje osobnih podataka 1. i 2. razine s njim biti nezakonito («p.12. … Za osiguranje 1. i 2. razine zaštite osobnih podataka, kao i za osiguranje 3. razine zaštite osobnih podataka u informacijskim sustavima, za koje su aktualne prijetnje 2. tipa, primjenjuju se sredstva zaštite informacija čiji je softver prošao provjeru ne niže od 4. razine kontrole odsutnosti nedeklariranih mogućnosti»).
Potrebnom razinom certifikacije, NDU-4, raspolaže samo jedan hipervizor, domaće proizvodnje — . Blago rečeno, nije najpopularnije rješenje. Komercijalni oblačni sustavi obično se grade na temelju VMware vSphere, KVM, Microsoft Hyper-V. Nijedan od tih proizvoda nema certifikaciju za NDU-4. Zašto? Vjerojatno, stjecanje takve certifikacije za proizvođače trenutno nije ekonomična odluka.
I ostaje nam za osobne podatke 1. i 2. razine u javnom oblaku samo Horizont VC. Tužno, ali istinito.
Kako sve (prema našem mišljenju) zapravo funkcionira
Na prvi pogled, sve izgleda dovoljno strogo: navedene prijetnje trebaju se otkloniti pravilnim podešavanjem ugrađenih mehanizama zaštite hipervizora, certificiranog prema NDU-4. No postoji jedna rupa. U skladu s Naredbom FSTEC br. 21 («p.2 Sigurnost osobnih podataka prilikom njihove obrade u informacijskom sustavu osobnih podataka (dalje — informacijski sustav) osigurava operater ili osoba koja obrađuje osobne podatke po nalogu operatera u skladu s Ruske Federacije»), pružatelji samostalno procjenjuju relevantnost mogućih prijetnji i u skladu s tim odabiru mjere zaštite. Stoga, ako ne prihvate prijetnje UBI.44 i UBI.101 kao aktualne, neće biti potrebe za korištenjem hipervizora certificiranog prema NDU-4, koji bi trebao osigurati zaštitu od njih. I to će biti dovoljno za dobivanje certifikata sukladnosti javnog oblaka za 1. i 2. razinu zaštite osobnih podataka, čime će biti potpuno zadovoljno Roskomnadzor.
Naravno, osim Roskomnadzora, FSTEK također može provesti provjeru — a ta organizacija je daleko temeljitija u tehničkim pitanjima. Zasigurno će ih zanimati zašto su točno prijetnje UBI.44 i UBI.101 proglašene neaktualnima? No, obično FSTEK provodi inspekcije samo kada dobiju informacije o nekom upečatljivom incidentu. U tom slučaju, savezna služba prvo dolazi do operatera osobnih podataka — odnosno naručitelja oblaka. U najgorem slučaju, operater dobiva manju kaznu — primjerice, za Twitter na početku godine u sličnom slučaju iznosila je 5000 rubalja. Tada FSTEK ide dalje, prema pružatelju usluga oblaka. Koji može biti lišen licence zbog neispunjavanja normativnih zahtjeva — a to su već posve drugi rizici, kako za pružatelja oblaka, tako i za njegove klijente. No, ponavljam, za provjeru FSTEK obično treba jasan povod. Tako da su pružatelji oblaka spremni preuzeti rizik. Do prvog ozbiljnog incidenta.
Postoji još jedna grupa 'odgovornijih' pružatelja koji smatraju da se sve prijetnje mogu zatvoriti dodavanjem hipervizoru dodatka poput vGate. No u raspoređenom virtualnom okruženju između naručitelja, za neke prijetnje (primjerice, prethodno spomenuta UBI.101) učinkovit mehanizam zaštite može se provesti samo na razini hipervizora koji je certificiran prema NDV-4, jer bilo koji sustavi-dodatci ne utječu na standardne funkcije rada hipervizora u upravljanju resursima (konkretno, operativnom memorijom).
Kako radimo mi
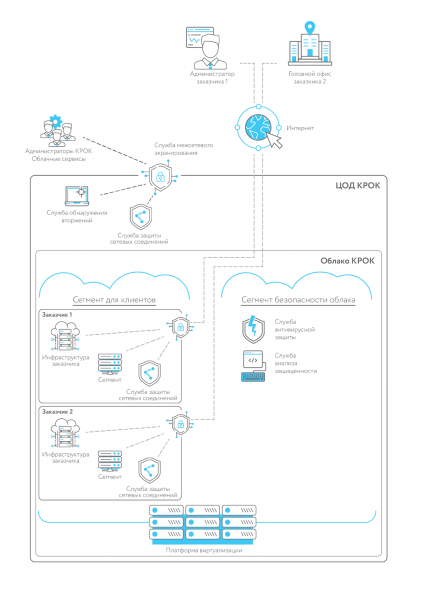
Imamo oblačni segment temeljen na hipervizoru koji je certificiran od strane FSTEK-a (ali bez certifikacije prema NDV-4). Ovaj segment je atestiran, tako da se u oblaku na toj osnovi mogu smještati osobni podaci 3 i 4 razine zaštite — zahtjevi za zaštitu od nedeklariranih mogućnosti ovdje se ne moraju poštivati. Evo, uzgred, arhitektura našeg zaštićenog segmenta oblaka:
Sustavi za osobne podatke 1 i 2 razine zaštite Realiziramo isključivo na posvećenom hardveru. Samo u ovom slučaju, primjerice, prijetnja UBI.101 doista nije relevantna, budući da serverske jedinice koje nisu povezane jednom virtualnom sredinom ne mogu utjecati jedna na drugu, čak ni kada su smještene u jednom podatkovnom centru. Za takve slučajeve nudimo uslugu najma posvećenog hardvera (također poznatu kao Hardware as a Service, oprema kao usluga).
Ako niste sigurni koji nivo zaštite je potreban za vaš sustav osobnih podataka, također pomažemo u njihovoj klasifikaciji.
Izvještaj
Naše malo istraživanje tržišta pokazalo je: neki cloud operateri spremni su riskirati i sigurnošću podataka klijenata i vlastitom budućnošću kako bi dobili narudžbu. No, u ovim pitanjima držimo se drugačije politike koju smo ukratko opisali malo više. Bit ćemo sretni odgovoriti na vaša pitanja u komentarima.
Izvor: habr.com
