

Nedavno sam podijelio u našoj organizaciji. U komentarima je postavljeno ozbiljno pitanje информационе sigurnosti hardverskih rješenja USB over IP, što nas također zabrinjava.
No, prvo se definirajmo s početnim uvjetima.
- Velika količina ključeva elektroničke zaštite.
- Pristup njima je potreban iz različitih geografskih lokacija.
- Razmatramo samo hardverska rješenja USB over IP i pokušavamo osigurati to rješenje donošenjem dodatnih organizacijskih i tehničkih mjera (alternativa se trenutno ne razmatra).
- U ovom članku neću u potpunosti opisivati modele prijetnji koje razmatramo (mnoge se mogu pogledati u ), ali ću se osvrnuti na dvije točke. Isključujemo iz modela socijalnu inženjering i nezakonite radnje samih korisnika. Razmatramo mogućnosti neovlaštenog pristupa USB uređajima iz bilo koje mreže bez standardnih korisničkih podataka.
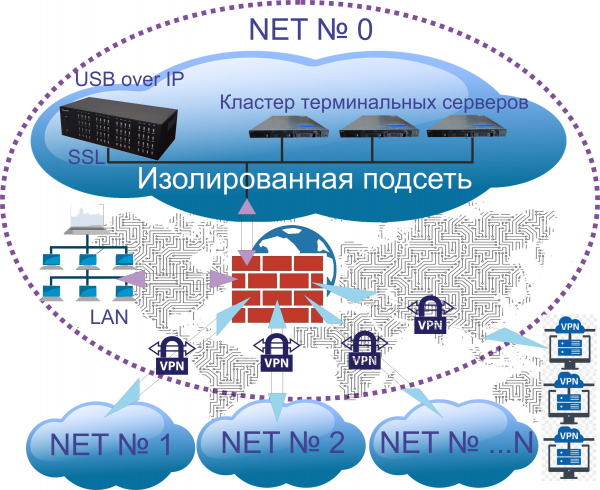
Kako bismo osigurali sigurnost pristupa USB uređajima, donesene su organizacijske i tehničke mjere:
1. Organizacijske mjere sigurnosti.
Upravljački USB over IP koncentrator je instaliran u serveru ormaru koji se kvalitativno zatvara na ključ. Fizički pristup njemu je uredan (SKD u prostoriju, video nadzor, ključevi i prava pristupa su strogo ograničeni za uži krug osoba).
Svi USB uređaji korišteni u organizaciji su uvjetno podijeljeni u 3 skupine:
- Kritični. Financijski ECP – koriste se u skladu s preporukama banaka (ne putem USB over IP)
- Važni. ECP za tržišne platforme, usluge, EDO, izvještavanje itd., određeni ključevi za softver – koriste se s primjenom upravljanog USB over IP koncentratora.
- Nekritični. Neki ključevi za softver, kamere, određeni USB flash diskovi i diskovi s nekritičnim informacijama, USB modemi – koriste se s primjenom upravljanog USB over IP koncentratora.
2. Tehničke mjere sigurnosti.
Mrežni pristup upravljanom USB over IP koncentratoru omogućuje se samo unutar izolirane podmreže. Pristup u izoliranu podmrežu omogućuje se:
- s farmi terminalnih poslužitelja,
- preko VPN-a (certifikat i lozinka) ograničenom broju računala i prijenosnih računala, putem VPN-a im se dodjeljuju trajne adrese,
- putem VPN tunela koji povezuju regionalne urede.
Na samom upravljanom USB over IP koncentratoru DistKontrolUSB koristeći njegove ugrađene alate postavljene su funkcije:
- Za pristup USB uređajima USB over IP koncentratora koristi se enkripcija (na koncentratoru je uključena SSL enkripcija), iako to možda već nije potrebno.
- Postavljeno je "ograničenje pristupa USB uređajima prema IP adresi". Ovisno o IP adresi, korisniku se omogućava ili ne omogućava pristup dodijeljenim USB uređajima.
- Postavljeno je "Ograničenje pristupa USB portu prema korisničkom imenu i lozinki". Tako su korisnicima dodijeljena prava na pristup USB uređajima.
- "Ograničenje pristupa USB uređaju prema korisničkom imenu i lozinki" odlučeno je ne koristiti, jer su svi USB ključevi trajno spojeni na USB over IP koncentrator i ne premještaju se s porta na port. Logičnije nam je omogućiti korisnicima pristup USB portu s uređajem USB koji je dugo vremena spojen na njega.
- Fizičko uključivanje i isključivanje USB portova vrši se:
- Za softverske ključeve i EDО – putem zadatka zakazivača i dodijeljenih zadataka koncentratora (neki ključevi su programirani za uključivanje u 9:00 i isključivanje u 18:00, a neki od 13:00 do 16:00);
- Za ključeve trgovačkih platformi i određenih softvera – dozvoljeni korisnici putem WEB sučelja;
- Kamere, nekoliko USB flash diskova i diskova s nekritičnim informacijama – uvijek su uključeni.
Pretpostavljamo da takva organizacija pristupa USB uređajima osigurava njihovu sigurnu upotrebu:
- iz regionalnih ureda (sa stanovišta NET br. 1 …… NET br. N),
- za ograničeni broj računala i laptopa koji povezuju USB uređaje putem globalne mreže,
- za korisnike objavljene na terminalnim serverima aplikacija.
U komentarima bismo voljeli čuti konkretne praktične mjere koje povećavaju informatičku sigurnost pružanja globalnog pristupa USB uređajima.
Izvor: habr.com
