

Ovako izgleda centar za nadgledanje smješten u Moskvi DC NORD-2
O mjerama koje se poduzimaju za osiguranje informacijske sigurnosti (IS) pisali ste već više puta. Svaki samopouzdani IT stručnjak lako može navesti 5-10 pravila IS. Cloud4Y predlaže da razgovaramo o informacijskoj sigurnosti data centara.
Pri osiguravanju informacijske sigurnosti DC-a, najviše "zaštićeni" objekti su:
- informacijski resursi (podaci);
- procesi prikupljanja, obrade, pohrane i prijenosa informacija;
- korisnici sustava i osoblje za održavanje;
- informacijska infrastruktura koja uključuje tehnička i programska sredstva za obradu, prijenos i prikazivanje informacija, uključujući kanale informacijske razmjene, sustave zaštite informacija i prostorije.
Područje odgovornosti DC-a ovisi o modelu pruženih usluga (IaaS/PaaS/SaaS). Kako to izgleda, pogledajte sliku ispod:
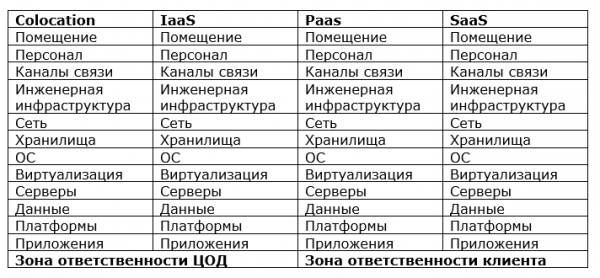
Oblast djelovanja politike sigurnosti DC-a ovisno o modelu pruženih servisa
Najvažniji dio razvoja politike informacijske sigurnosti je izgradnja modela prijetnji i kršenja. Što može predstavljati prijetnju za data centar?
- Neugodnosti prirodnog, tehničkog i socijalnog karaktera
- Teroristi, kriminalni elementi itd.
- Ovisnost o dobavljačima, provajderima, partnerima, klijentima
- Kvarovi, neuspjesi, uništenja, oštećenja programskih i tehničkih sredstava
- Zaposlenici DC-a koji provode prijetnje IS koristeći legalno dodijeljena prava i ovlast (unutarnji kršitelji IS)
- Zaposlenici DC-a koji provode prijetnje IS izvan legalno dodijeljenih prava i ovlasti, kao i subjekti koji nisu dio osoblja DC-a, ali pokušavaju neovlašteni pristup i neovlaštene radnje (vanjski kršitelji IS)
- Nepostupanje prema zahtjevima nadzornih i regulatornih tijela, važećem zakonodavstvu
Analiza rizika — identifikacija potencijalnih prijetnji i procjena razmjera posljedica njihova ostvarenja — pomoći će u ispravnom odabiru prioritetnih zadataka koje treba riješiti stručnjaci za informacijsku sigurnost DC-a, te planirati proračune za nabavu tehničkih i programskih sredstava.
Osiguranje sigurnosti je kontinuirani proces koji uključuje faze planiranja, provedbe i rada, praćenja, analize i poboljšanja sustava informacijske sigurnosti. Za izradu sustava upravljanja informatičkom sigurnošću koristi se takozvani "».
Važan dio sigurnosnih politika je raspodjela uloga i odgovornosti osoblja za njihovu provedbu. Politike je potrebno redovito preispitivati uzimajući u obzir promjene u zakonodavstvu, nove prijetnje i nova sredstva zaštite. Naravno, potrebno je obavijestiti osoblje o zahtjevima informatičke sigurnosti i provesti njihovu obuku.
Organizacijske mjere
Neki stručnjaci skeptično gledaju na "papirnatu" sigurnost, smatrajući da su glavne praktične vještine suprotstavljanja pokušajima hakiranja. Stvarno iskustvo rada na osiguranju informacijske sigurnosti u bankama govori suprotno. Stručnjaci za informatičku sigurnost mogu imati odličnu stručnost u otkrivanju i smanjenju rizika, ali ako osoblje podatkovnog centra ne bude pratilo njihove upute, sve će biti uzalud.
Sigurnost, u pravilu, ne donosi novac, već samo minimizira rizike. Stoga se često doživljava kao nešto što smeta i što je sekundarno. Kada se stručnjaci za sigurnost počnu buniti (na to imaju potpuno pravo), često dolazi do sukoba s osobljem i rukovoditeljima operativnih odjela.
Postojanje industrijskih standarda i zahtjeva regulatora pomaže sigurnosnim stručnjacima da brane svoje stavove na pregovorima s vodstvom, a usvojene politike informacijske sigurnosti, odredbe i propisi omogućuju ostvarivanje od osoblja izvršavanja zahtjeva iz tih dokumenata, pružajući osnovu za donošenje često nepopularnih odluka.
Zaštita prostora
Pri pružanju usluga od strane podatkovnog centra u modelu colocation, prvenstveno se osigurava fizička sigurnost i kontrola pristupa opremi klijenta. Za to se koriste ograđeni dijelovi dvorane koji su pod videonadzorom klijenta i kojima je pristup osoblju podatkovnog centra ograničen.
U državnim računalnim centrima s fizičkom sigurnošću situacija je bila dobra krajem prošlog stoljeća. Postojali su ulazni režimi, kontrola pristupa prostorijama, iako bez računala i videokamera, sustavi za gašenje požara — u slučaju požara u računalnu sobu automatski se aktivirao freon.
Danas je fizička sigurnost još bolja. Sustavi kontrole i upravljanja pristupom (SKUP) postali su inteligentni, implementiraju se biometrijske metode za ograničavanje pristupa.
Sustavi gašenja požara postali su sigurniji za osoblje i opremu, među njima treba istaknuti sustave za inhibiciju, izolaciju, hlađenje i hipoksijske učinke na zonu požara. Uz obavezne sustave protupožarne zaštite, u DC-u se često koristi sustav ranog otkrivanja požara aspiracijskog tipa.
Za zaštitu data centara od vanjskih prijetnji — požara, eksplozija, urušavanja konstrukcija zgrade, poplave, korozivnih plinova — počeli su se koristiti sigurnosni prostori i sefovi, u kojima je poslužna oprema zaštićena od gotovo svih vanjskih oštećujućih faktora.
Slabija karika — čovjek
„Pametni“ sustavi video nadzora, senzori volumetrijskog praćenja (akustični, infracrveni, ultrazvučni, mikrovalni), SKUP smanjili su rizike, ali nisu riješili sve probleme. Ova sredstva neće pomoći kada ispravno dopušteni ljudi s ispravno donesenim alatom nešto „zapnu“. I, kao što to često biva, slučajno zapinjanje donosi maksimalne probleme.
Na rad data centra može utjecati neodgovarajuće korištenje resursa od strane osoblja, poput ilegalnog rudarenja. U takvim slučajevima mogu pomoći sustavi za upravljanje infrastrukturom DC-a (DCIM).
Osoblje također zahtijeva zaštitu, jer se čovjek često naziva najranjivijom karikom u sustavu zaštite. Ciljane napade profesionalnih kriminalaca najčešće započinju korištenjem metoda socijalnog inženjeringa. Često najsigurniji sustavi padaju ili se kompromitiraju nakon što netko negdje pritisne/skinuti/napravi. Slične rizike moguće je minimizirati obukom osoblja i implementacijom najboljih svjetskih praksi u području informacijske sigurnosti.
Zaštita inženjerske infrastrukture
Tradicionalne prijetnje funkcioniranju data centra su prekidi napajanja i kvarovi sustava hlađenja. Uslijed ovih prijetnji već su se navikli i naučili kako se s njima boriti.
Nova tendencija postalo je masovno uvođenje 'pametne' opreme povezane u mrežu: upravljani UPS-ovi, inteligentni sustavi hlađenja i ventilacije, razni kontroleri i senzori povezani sa sustavima nadzora. Prilikom izrade modela prijetnji DC-a ne treba zaboraviti na vjerojatnost napada na infrastrukturu mreže (a možda i na povezanu IT mrežu DC-a). Situaciju dodatno komplikuje činjenica da dio opreme (na primjer, chilleri) može biti smješten izvan DC-a, recimo, na krov iznajmljene zgrade.
Zaštita komunikacijskih kanala
Ako data centar pruža usluge ne samo po modelu colocation, morat će se posvetiti zaštiti oblaka. Prema podacima Check Point-a, samo je prošle godine 51% organizacija širom svijeta došlo u kontakt s napadima na oblačne strukture. DDoS napadi zaustavljaju poslovanje, virusi-šifriralice traže otkupninu, a ciljani napadi na bankarske sustave dovode do krađe sredstava s kor računima.
Prijetnje vanjskih upada zabrinjavaju i stručnjake za informatičku sigurnost data centara. Najaktuelnije za DC-e su distribuirani napadi usmjereni na prekid pružanja usluga, kao i prijetnje hakiranja, krađe ili izmjene podataka sadržanih u virtualnoj infrastrukturi ili sustavima pohrane.
Za zaštitu vanjskog perimetra DC-a koriste se moderni sustavi s funkcijama otkrivanja i neutralizacije zlonamjernog koda, kontrole aplikacija i mogućnošću uvoza tehnologije proaktivne zaštite Threat Intelligence. U nekim slučajevima postavljaju se sustavi s funkcionalnošću IPS (sprečavanje upada) koja automatski prilagođava skup potpisa parametrima zaštićenog okruženja.
Za zaštitu od DDoS napada ruske tvrtke, obično koriste vanjske specijalizirane usluge, koje preusmjeravaju promet na druge čvorove i filtriraju ga u oblaku. Zaštita na strani operatera obavlja se mnogo učinkovitije nego na strani klijenta, a DC-evi djeluju kao posrednici pri prodaji usluga.
U data centrima mogući su i unutarnji DDoS napadi: napadač prodire na slabo zaštićene servere jedne tvrtke koja smješta svoju opremu prema modelu colocation i s njih putem unutarnje mreže provodi napad "usluge neprekidnosti" na druge klijente tog data centra.
Pozor virtualnim okruženjima
Treba uzeti u obzir specifičnost zaštićenog objekta — korištenje virtualizacijskih sredstava, dinamičnost mijenjanja IT infrastruktura, međusobnu povezanost usluga, kada uspješan napad na jednog klijenta može ugroziti sigurnost susjeda. Na primjer, hakirajući frontend kontejner prilikom rada u PaaS-u na bazi Kubernetes, napadač može odmah dobiti sve lozinke i čak pristup sustavu orkestracije.
Proizvodi koji se pružaju prema uslužnom modelu imaju visoku razinu automatizacije. Kako ne bi ometali poslovanje, ne manju razinu automatizacije i horizontalnog skaliranja trebali bi imati implementirani sigurnosni sustavi. Skaliranje treba osigurati na svim razinama informacijske sigurnosti, uključujući automatizaciju kontrole pristupa i rotaciju pristupnih ključeva. Posebna su zadatak skaliranja funkcionalnih modula koji provode inspekciju mrežnog prometa.
Na primjer, filtracija mrežnog prometa na aplikacijskoj, mrežnoj i sesijskoj razini u data centrima s visokom razinom virtualizacije trebala bi se provoditi na razini mrežnih modula hipervizora (na primjer, Distributed Firewall tvrtke VMware) ili stvaranjem lanca usluga (virtualni vatrozidi od Palo Alto Networks).
U slučaju slabih točaka na razini virtualizacije računalnih resursa, nastojanja na stvaranju sveobuhvatnog sustava informacijske sigurnosti na razini platforme bit će neučinkovita.
Razine zaštite informacija u data centrima
Opći pristup zaštiti — korištenje integriranih, višeslojnih sustava osiguravanja informacijske sigurnosti, koji uključuju makrosementaciju na razini vatrozida (izdvajanje segmenata za različita funkcionalna područja poslovanja), mikrosementaciju na bazi virtualnih vatrozida ili označavanje oznakama prometa grupa (uloga korisnika ili usluga), prema pravilnicima pristupa.
Sljedeća razina je otkrivanje anomalija unutar segmenata i između njih. Analizira se dinamika prometa koja može ukazivati na prisutnost zlonamjernih aktivnosti, kao što su skeniranje mreže, pokušaji DDoS napada, preuzimanje podataka, primjerice, putem rezanja datoteka baze podataka i njihovo izvlačenje povremeno pojavljujući s sesijama kroz duže vremenske intervale. Unutar podatkovnog centra odvija se ogroman promet, stoga je za otkrivanje anomalija potrebno koristiti napredne algoritme pretraživanja, bez paketske analize. Važno je da se prepoznaju ne samo znakovi zlonamjerne i abnormalne aktivnosti, već i rad zlonamjernog softvera čak i u šifriranom prometu bez njegovog dešifriranja, kao što se predlaže u rješenjima Cisco (Stealthwatch).
Posljednja linija obrane je zaštita krajnjih uređaja lokalne mreže: poslužitelja i virtualnih mašina, na primjer, pomoću agenata koji se instaliraju na krajnje uređaje (virtualne mašine), a koji analiziraju operacije ulaza-izlaza, brisanja, kopiranja i mrežne aktivnosti te šalju podatke u , gdje se provode izračuni koji zahtijevaju velike računalne resurse. Tamo se provodi analiza pomoću algoritama Big Data, grade se stablo mašinskog učenja i otkrivaju anomalije. Algoritmi se samostalno uče na temelju ogromne količine podataka koje isporučuje globalna mreža senzora.
Može se proći i bez instaliranja agenata. Moderna rješenja za zaštitu informacija trebaju biti bezagentska i integrirati se u operacijske sustave na razini hipervizora.
Navedene mjere značajno smanjuju rizike u informatičkoj sigurnosti, ali to možda nije dovoljno za podatkovne centre koji osiguravaju automatizaciju proizvodnih procesa visokog rizika, na primjer, nuklearnih elektrana.
Zahtjevi regulatora
Ovisno o obrađenim informacijama, fizičke i virtualizirane infrastrukture podatkovnog centra trebaju ispunjavati različite zahtjeve za sigurnost, formulirane u zakonima i industrijskim standardima.
Takvi zakoni uključuju zakon „O osobnim podacima“ (152-FZ) i zakon „O sigurnosti objekata kritične infrastrukture Ruske Federacije“ (187-FZ), koji je stupio na snagu ove godine — tužilaštvo je već počelo ispitivati napredak njegovog sprovođenja. Sporovi o pripadnosti data centara subjektima kritične infrastrukture i dalje traju, ali je verovatno da će data centri koji žele pružati usluge subjektima KII morati da ispune zahteve novog zakonodavstva.
Data centrima koji smeštaju državne informacione sisteme neće biti lako. Prema Uredbi Vlade Ruske Federacije od 11.05.2017. br. 555, pitanja informacione sigurnosti treba rešiti pre uvođenja GИС-a u komercijalnu upotrebu. Data centar koji želi da smešta GИС mora prethodno da ispuni zahteve regulativnih tela.
Tokom poslednjih 30 godina, sistemi obezbeđenja data centara prošli su veliki put: od jednostavnih sistema fizičke zaštite i organizacionih mera, koje ipak nisu izgubile svoju aktuelnost, do složenih inteligentnih sistema u kojima se sve više koriste elementi veštačke inteligencije. No, suština pristupa nije se promenila. Najsavremenije tehnologije ne mogu spasiti bez organizacionih mera i obuke osoblja, a dokumentacija ne može zameniti programska i tehnička rešenja. Bezbednost data centra ne može se obezbediti jednom zauvek, to je konstantan svakodnevni rad na identifikaciji prioritetnih pretnji i sveobuhvatnom rešavanju nastalih problema.
Što još korisnog možete pročitati na blogu
→
→
→
→
→
Pretplatite se na naš -kanal, ne propustite novu objavu! Objavljujemo najviše dvaput tjedno i samo po važnim pitanjima. Također vas podsjećamo da možete cloud rješenja Cloud4Y.
Izvor: habr.com
