

Ovu recenziju (ili, ako želite, vodič za usporedbu) napisao sam kada su mi zadaće bile usporediti nekoliko uređaja različitih dobavljača. Osim toga, ti su uređaji pripadali različitim klasama. Morao sam se pozabaviti arhitekturom i specifikacijama svih ovih uređaja i sastaviti "sustav koordinata" za usporedbu. Bit će mi drago ako će moja recenzija nekome pomoći:
- Razumjeti opise i specifikacije uređaja za šifriranje
- Razlikovati "papirnate" karakteristike od onih doista važnih u stvarnom životu
- Izaći iz okvira uobičajenog skupa dobavljača i uključiti u razmatranje sve proizvode prikladne za rješavanje postavljenog zadatka
- Postaviti prava pitanja tijekom pregovora
- Sastaviti zahtjeve za natječaj (RFP)
- Shvatiti koje specifikacije će biti potrebno žrtvovati ako se odabere neki model uređaja
Što se može ocijeniti
U načelu, pristup je primjenjiv na bilo koje samostalne (standalone) uređaje prikladne za šifriranje mrežnog prometa između udaljenih segmenata Ethernet (šifriranje između lokacija). To su "uređaji" u odvojenoj kućištu (dobro, također uključujemo bladeove/module za šasiju) koji se povezuju putem jednog ili više Ethernet priključaka s lokalnom (kampusnom) mrežom Ethernet bez šifriranja prometa, a putem drugog priključka (priključaka) – s kanalom/mrežom, preko koje se već šifrirani promet prenosi u druge, udaljene segmente. Takvo rješenje za šifriranje može se implementirati u privatnoj ili operativnoj mreži putem različitih vrsta "transporta" ("mračni" optički kabel, oprema za frekvencijsku seperaciju, komutirana Ethernet mreža, kao i "pseudokableni" povezani kroz mrežu s drugom arhitekturom usmjeravanja, najčešće MPLS), uz korištenje tehnologije VPN ili bez nje.
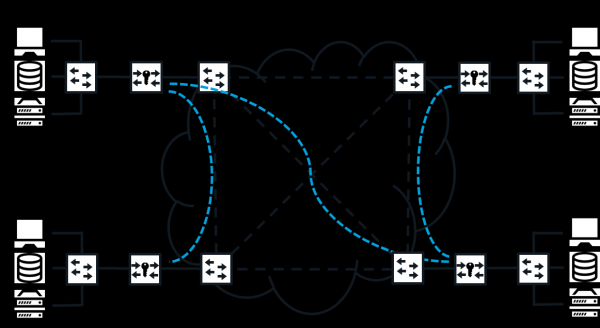
Mrežno šifriranje u distribuiranoj Ethernet mreži
Sami uređaji mogu biti ili specijalizirani (namijenjeni isključivo za šifriranje), ili multifunkcionalni (hibridni, konvergenti), tj. obavljaju još i druge funkcije (na primjer, vatrozida ili usmjerivača). Različiti dobavljači klasificiraju svoje uređaje u različite klase/kategorije, ali to nije važno – važno je samo to, znaju li šifrirati promet između lokacija, i koje specifikacije pritom imaju.
Samo da podsjetim da su „mrežno šifriranje“, „šifriranje prometa“ i „šifriratelj“ neformalni termini, iako se često koriste. Vjerojatno ih nećete naći u ruskim zakonodavnim aktima (uključujući one koji uvode GOST-ove).
Razine šifriranja i načini prijenosa
Prije nego što započnem s opisivanjem samih karakteristika koje će se koristiti za ocjenu, prvo se moram pozabaviti jednim važnim pitanjem, odnosno „razinom šifriranja“. Primijetio sam da se često spominje kako u službenim dokumentima dobavljača (u opisima, priručnicima itd.), tako i u neformalnim raspravama (na pregovorima, na obukama). Kao da svi znaju o čemu se radi, ali osobno sam svjedočio određenoj konfuziji.
Dakle, što je zapravo „razina šifriranja“? Jasno je da se radi o broju razine referentnog modela OSI/ISO, na kojoj se odvija šifriranje. Pročitajte GOST R ISO 7498-2–99 „Informacijska tehnologija. Umreženost otvorenih sustava. Osnovni referentni model. Dio 2. Arhitektura zaštite informacija“. Iz ovog dokumenta možemo shvatiti da je razina usluge povjerljivosti (jedan od mehanizama zaštite je šifriranje) razina protokola, a servisna jedinica podataka („korisni teret“, podaci korisnika) koja se šifrira. Kako je napisano u standardu, usluga se može osigurati na istoj razini, „svojim snagama“, kao i pomoću niže razine (tako se najčešće to implementira u MACsec-u).
U praksi postoje dva načina prijenosa šifriranih informacija kroz mrežu (odmah pada na pamet IPsec, ali ti načini se susreću i u drugim protokolima). U transportnom (ponekad se naziva i native) načinu šifriraju se samo servisni blok podataka, dok naslovi ostaju „otvoreni“, nešifrirani (ponekad se dodaju dodatna polja s informacijama o algoritmu šifriranja, a druga polja se modificiraju, ponovno izračunavaju). U tunelskom načinu cijeli protokolni blok podataka (tj. sama paketa) se šifrira i inkapsulira u servisni blok podataka iste ili više razine, tj. obavijen je novim naslovima.
Sama razina šifriranja u kombinaciji s nekim prijenosnim režimom nije ni dobra ni loša, pa se ne može reći, na primjer, da je L3 u transportnom režimu bolji od L2 u tunelskom. Samo od njih ovise mnoge karakteristike koje ocjenjuju uređaje. Na primjer, fleksibilnost i kompatibilnost. Za rad u mreži L1 (ponovno prijenos bitnog toka), L2 (komutacija okvira) i L3 (usmjeravanje paketa) u transportnom režimu potrebna su rješenja koja šifriraju na istoj ili višoj razini (inače će biti šifrirana adresa i podaci neće stići na odredište), a tunelski režim omogućava prevladavanje ovog ograničenja (iako žrtvuje druge važne karakteristike).
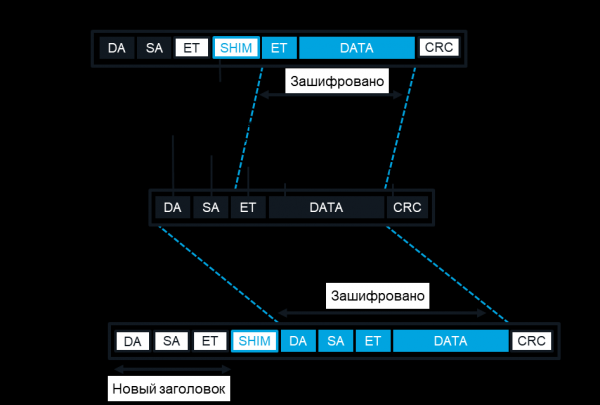
Transportni i tunelski režimi šifriranja L2
A sada prijeđimo na analizu karakteristika.
Performanse
Za mrežno šifriranje, performanse su kompleksan, višedimenzionalan pojam. Dogodi se da određeni model, nadmašujući u jednoj karakteristici performansi, zaostaje u drugoj. Stoga je uvijek korisno razmotriti sve sastavnice performansi šifriranja i njihov utjecaj na performanse mreže i aplikacija koje je koriste. Ovdje se može provući analogija s automobilom, kojem nije važna samo maksimalna brzina, već i vrijeme ubrzanja do 'stotke', potrošnja goriva i tako dalje. Karakteristikama performansi tvrtke ponuđači i njihovi potencijalni naručitelji pridaju veliku pozornost. Kao pravilo, upravo se prema performansama vrši rangiranje u linijama ponuđača uređaja za šifriranje.
Jasno je da performanse ovise o složenosti mrežnih i kriptografskih operacija izvršenih na uređaju (uključujući koliko dobro se ovi zadaci mogu paralelizirati i konvencionalno obraditi), kao i o performansama hardvera i kvaliteti ugrađenog softvera. Stoga se u višim modelima koristi performasniji hardver, a ponekad postoji mogućnost nadogradnje dodatnim procesorima i memorijskim modulima. Postoji nekoliko pristupa za implementaciju kriptografskih funkcija: na općem centralnom procesoru (CPU), specijaliziranoj ugrađenoj integriranoj cirkvi (ASIC) ili programabilnoj logičkoj integriranoj cirkvi (FPGA). Svaki pristup ima svoje prednosti i nedostatke. Na primjer, CPU može postati "usko grlo" enkripcije, osobito ako procesor nema specijalizirane instrukcije za podršku algoritmu enkripcije (ili ako se ne koriste). Specijaliziranim čipovima nedostaje fleksibilnosti; "flashing" ih za poboljšanje performansi, dodavanje novih funkcija ili otklanjanje ranjivosti nije uvijek moguće. Osim toga, isplativi su samo pri velikim serijama proizvodnje. Zato je "zlatna sredina" postala toliko popularna – korištenje FPGA (na hrvatskom PLIS). Upravo su na PLIS-u razvijeni takozvani kriptoakceleratori – ugrađeni ili priključni specijalizirani hardverski moduli za podršku kriptografskim operacijama.
Budući da se radi o mrežnom enkripciji, logično je da performanse rješenja treba mjereni u istim jedinicama kao i za druga mrežna uređaja – propusnosti, postotku izgubljenih paketa (frame loss) i latenciji. Ove jedinice definirane su u RFC 1242. Inače, u tom RFC-u nije ništa spomenuto o često spominjanoj varijaciji latencije (jitter). Kako mjeriti ove veličine? Nisam pronašao metodologiju koja bi bila odobrena u bilo kojim standardima (službenim ili neslužbenim poput RFC-a) posebno za mrežno enkripciju. Logično bi bilo koristiti metodologiju za mrežne uređaje, utvrđenu u standardu RFC 2544. Mnogi dobavljači se drže nje – mnogi, ali ne svi. Na primjer, predaju testni promet samo u jednom smjeru umjesto u oba, kao što je preporučeno standardom. No, dobro.
Mjerenje performansi uređaja za mrežno šifriranje ima svoje specifičnosti. Prvo, ispravno je provesti sva mjerenja za par uređaja: iako su algoritmi šifriranja simetrični, latencije i gubici paketa tijekom šifriranja i dešifriranja ne moraju nužno biti jednaki. Drugo, ima smisla mjeriti upravo deltu, utjecaj mrežnog šifriranja na konačne performanse mreže, uspoređujući između dviju konfiguracija: bez uređaja za šifriranje i s njima. Ili, kao u slučaju hibridnih uređaja koji kombiniraju nekoliko funkcija uz mrežno šifriranje, u isključenom i uključenom stanju šifriranja. Ovaj utjecaj može varirati i ovisiti o načinu povezivanja uređaja za šifriranje, o radnim režimima, a naposljetku i o karakteru prometa. Konkretnije, mnogi parametri performansi ovise o duljini paketa, zbog čega se za usporedbu performansi različitih rješenja često koriste grafovi koji prikazuju ovisnost tih parametara o duljini paketa, ili se koristi IMIX – raspodjela prometa po duljinama paketa koja otprilike odražava stvarno stanje. Ako za usporedbu uzmemo istu osnovnu konfiguraciju bez šifriranja, moći ćemo uspoređivati rješenja za mrežno šifriranje koja su implementirana na različite načine, ne ulazeći u te razlike: L2 s L3, „spremi-i-prosledi“ (store-and-forward) s premošćenim (cut-through), specijalizirana s konvergiranima, GOST s AES i tako dalje.
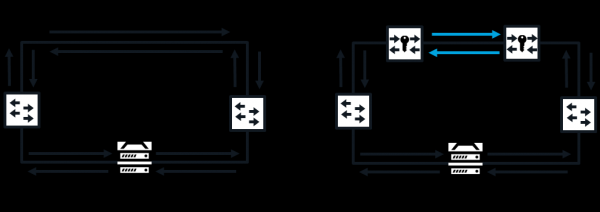
Shema povezivanja za testiranje performansi
Prva karakteristika na koju se obraća pažnja je "brzina" uređaja za šifriranje, to jest propusnost (bandwidth) njegovih mrežnih sučelja, brzina protoka bitova. Ona se određuje mrežnim standardima koje podržavaju sučelja. Za Ethernet uobičajeni brojevi su 1 Gbit/s i 10 Gbit/s. No, kao što znamo, u svakoj mreži maksimalna teorijska propusnost (propusnost) na svakom njenom nivou je uvek manja od propusnosti: deo propusnosti „se gubi“ u međukadrovskim intervalima, kontrolnim zaglavljima i slično. Ako uređaj može primiti, obraditi (u našem slučaju enkriptovati ili dekriptovati) i preneti saobraćaj punom brzinom mrežnog interfejsa, tj. sa maksimalnom teorijskom propusnošću za ovu razinu mrežnog modela, onda se kaže da radi na brzini linije. Za to je potrebno da uređaj ne gubi, ne odbacuje pakete bez obzira na veličinu i učestalost. Ako uređaj za enkripciju ne podržava rad na brzini linije, obično se navodi njegova maksimalna propusnost u istim gigabitima u sekundi (ponekad sa naznakom dužine paketa – što su paketi kraći, obično je manja propusnost). Veoma je važno razumeti da maksimalna propusnost predstavlja maksimalnu bez gubitaka (čak i ako uređaj može „propuštati“ saobraćaj većem brzinom, ali pri tome gubi deo paketa). Takođe, treba obratiti pažnju na to da neki dobavljači mere ukupnu propusnost između svih parova portova, tako da te cifre malo znače, ako sav enkriptovani saobraćaj prolazi kroz jedan port.
Gde je posebno važan rad na brzini linije (ili inače, bez gubitka paketa)? U kanalima sa visokom propusnošću i velikim kašnjenjima (na primer, satelitskim), gde je za održavanje visoke brzine prenosa potrebno postaviti veliku TCP veličinu prozora, i gde gubici paketa drastično smanjuju performanse mreže.
Ali ne koristi se svaka propusnost za prenos korisnih podataka. Mora se računati sa takozvanim prekoracima (overhead) propusnosti. To je dio propusnosti uređaja za šifriranje (u postotcima ili bajtovima po paketu) koja se zapravo gubi (ne može se koristiti za prijenos podataka aplikacija). Naknade nastaju prvenstveno zbog povećanja veličine (dodaci, „punjenje”) polja podataka u šifriranim mrežnim paketima (ovisno o algoritmu šifriranja i načinu rada). Drugo, zbog povećanja duljine zaglavlja paketa (tunel mod, uslužni umetak protokola šifriranja, imitacija umetka i sl. ovisno o protokolu i načinu rada šifriranja i načinu prijenosa) – obično su ti troškovi najznačajniji, i na njih se prvo obraća pažnja. Treće, zbog fragmentacije paketa kada se prekorači maksimalna veličina bloka podataka (MTU) (ako mreža može podijeliti paket koji premašuje MTU na dva, duplicirajući njegova zaglavlja). Četvrto, zbog pojave dodatnog uslužnog (kontrolnog) prometa u mreži između uređaja za šifriranje (za razmjenu ključeva, uspostavljanje tunela itd.). Niski troškovi su važni tamo gdje je propusnost kanala ograničena. To je posebno izraženo na prometu malih paketa, poput glasovnog – tamo troškovi mogu „pojesti” više od polovice brzine kanala!
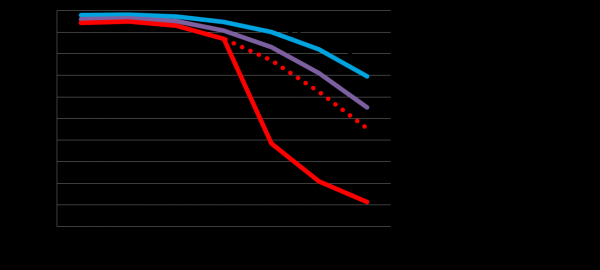
Propusnost
Na kraju, postoji još uzrokovana kašnjenjem – razlika (u dijelovima sekunde) u mrežnoj latenciji (vremenu prijenosa podataka od ulaza u mrežu do izlaza iz nje) između prijenosa podataka bez mrežnog šifriranja i s njim. Općenito govoreći, što je manja latencija („latencija”) mreže, to postaje kritičnija latencija koju unose uređaji za šifriranje. Latenciju unosi sama operacija šifriranja (ovisno o algoritmu šifriranja, duljini bloka i načinu rada šifriranja, kao i o kvaliteti njegove implementacije u softveru), kao i obrada mrežnog paketa u uređaju. Unesena latencija ovisi i o režimu obrade paketa (kroz ili „spremi-i-pošalji”), kao i o performansama platforme („hardverska” implementacija na FPGA ili ASIC, obično je brža od „softverske” na CPU). Šifriranje L2 gotovo uvijek ima manju unesenu latenciju u usporedbi sa šifriranjem na L3 ili L4: to je posljedica toga što uređaji koji šifriraju na L3/L4 često izvode konvergencijske funkcije. Na primjer, kod visok brzi šifratore Ethernet, implementirane na FPGA i šifrirane na L2, latencija zbog operacije šifriranja je vrlo mala – ponekad, kada se uključi šifriranje na paru uređaja, ukupna latencija koju oni unose čak se smanjuje! Mala latencija je važna kada je usporediva s ukupnim latencijama u kanalu, uključujući latenciju širenja signala, koja je otprilike 5 μs po kilometru. Dakle, može se reći da za gradske mreže (deseci kilometara u promjeru) mikroseunde mogu značiti mnogo. Na primjer, za sinkronu replikaciju baza podataka, visokofrekventno trgovanje, isti blockchain.
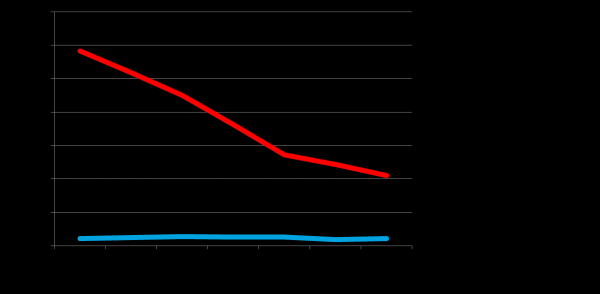
Unesena latencija
Skalabilnost
Velike distribuirane mreže mogu uključivati tisuće čvorova i mrežnih uređaja, stotine segmenta lokalnih mreža. Važno je da rješenja za enkripciju ne postavljaju dodatna ograničenja na veličinu i topologiju distribuirane mreže. To se prvenstveno odnosi na maksimalni broj adresa čvorova i mreža. Takva ograničenja mogu se pojaviti, na primjer, prilikom implementacije više točaka topologije zaštićene enkripcijom mreže (s neovisnim zaštićenim vezama ili tunelima) ili selektivne enkripcije (na primjer, prema protokolu ili VLAN broju). Ako se pritom mrežne adrese (MAC, IP, VLAN ID) koriste kao ključevi u tablici, čiji je broj redaka ograničen, tada se ovdje javljaju ta ograničenja.
Osim toga, velike mreže često imaju nekoliko strukturalnih razina, uključujući osnovnu mrežu, na svakoj od kojih se provode vlastita shema adresiranja i pravila usmjeravanja. Za implementaciju takvog pristupa često se koriste posebni formati okvira (poput Q-in-Q ili MAC-in-MAC) i protokoli za određivanje ruta. Kako ne bi ometali izgradnju takvih mreža, uređaji za enkripciju moraju ispravno obrađivati takve okvire (tj. u ovom smislu, skalabilnost će značiti kompatibilnost – o tome više u nastavku).
Fleksibilnost
Ovdje se radi o podršci različitim konfiguracijama, shemama povezivanja, topologijama i ostalom. Na primjer, za preklopne mreže temeljene na Carrier Ethernet tehnologijama to znači podršku za različite tipove virtualnih veza (E-Line, E-LAN, E-Tree), različite tipove usluga (kako po portovima, tako i po VLAN-ima) i različite transportne tehnologije (koje su već navedene). To jest, uređaj mora biti sposoban raditi kako u linearnom ("točka-točka"), tako i u višetočkovnom režimu, uspostaviti pojedinačne tunela za različite VLAN-ove, dopuštati neurednu isporuku paketa unutar zaštićenog kanala. Mogućnost odabira različitih režima rada šifri (uključujući s autentifikacijom sadržaja ili bez nje) i različitih režima prijenosa paketa omogućuje postizanje ravnoteže između otpornosti i performansi ovisno o trenutnim uvjetima.
Također je važna podrška privatnim mrežama čija oprema pripada jednoj organizaciji (ili je iznajmljena od nje), kao i operaterskim mrežama, čiji su različiti segmenti pod upravom različitih kompanija. Dobro je ako rješenje omogućava upravljanje kako vlastitim resursima, tako i vanjskom organizacijom (po modelu upravljane usluge). U operaterskim mrežama važna je još jedna funkcija – podrška multitenantnosti (zajedničkog korištenja od strane različitih korisnika) u obliku kriptoizolacije pojedinih korisnika (pretplatnika), čiji promet prolazi kroz isti set uređaja za šifriranje. To obično zahtijeva korištenje posebnih setova ključeva i certifikata za svakog korisnika.
Ako se uređaj kupuje za neki određeni scenarij, možda sve te mogućnosti i nisu toliko važne – potrebno je samo osigurati da uređaj podržava ono što je trenutno potrebno. No, ako se rješenje kupuje "za budućnost", kako bi se također podržali budući scenariji, a bira se kao "korporativni standard", tada fleksibilnost neće biti suvišna – posebno uzimajući u obzir ograničenja u interoperabilnosti uređaja različitih dobavljača (o tome malo niže).
Jednostavnost i praktičnost
Praktičnost održavanja također je multifaktorski koncept. Otprilike se može reći da su to ukupni troškovi vremena stručnjaka određene kvalifikacije, potrebni za podršku rješenju u različitim fazama njegovog životnog ciklusa. Ako nema troškova, a instalacija, podešavanje, i eksploatacija su potpuno automatski, tada su troškovi nulti, a praktičnost apsolutna. Naravno, u stvarnom svijetu takvo nešto ne postoji. Razumno približavanje je model „čvor na žici“ (bump-in-the-wire), ili transparentno povezivanje, pri kojem dodavanje i uklanjanje uređaja za šifriranje ne zahtijeva nikakve ručne ili automatske promjene u konfiguraciji mreže. Ovo pojednostavljuje održavanje rješenja: možete mirno uključivati i isključivati funkciju šifriranja, a po potrebi jednostavno "obići" uređaj mrežnim kablom (tj. izravno spojiti one portove mrežne opreme na koje je bio priključen). Međutim, postoji i jedan nedostatak – isto to može učiniti i napadač. Za realizaciju principa "čvora na žici" potrebno je uzeti u obzir promet ne samo sloja podataka, već i slojeva kontrole i upravljanja – uređaji moraju biti transparentni za njih. Stoga se takav promet može šifrirati samo kada u mreži između uređaja za šifriranje nema primatelja prometa ovih vrsta, jer će, ako ga odbacuju ili šifriraju, prilikom uključivanja ili isključivanja šifriranja doći do promjene u konfiguraciji mreže. Uređaj za šifriranje može biti transparentan i za signalizaciju na fizičkoj razini. Konkretno, u slučaju gubitka signala trebao bi prenositi taj gubitak (tj. isključiti svoje predajnike) unatrag i naprijed ("za sebe") u smjeru signala.
Također je važna podrška u odvojenju ovlasti između odjela IB i IT, posebno mrežnog odjela. Rješenje za šifriranje treba podržavati usvojeni model upravljanja pristupom i revizijom u organizaciji. Potrebno je svesti na minimum potrebu za interakcijom između različitih odjela za obavljanje rutinskih operacija. Stoga, u smislu udobnosti, prednost imaju specijalizirani uređaji koji podržavaju isključivo funkcije šifriranja i maksimalno su transparentni za mrežne operacije. Drugim riječima, zaposlenici službe IB ne bi trebali imati razloga obraćati se "mrežarima" za promjene u mrežnim postavkama. A oni, zauzvrat, ne bi trebali imati potrebu mijenjati postavke šifriranja prilikom održavanja mreže.
Još jedan faktor su mogućnosti i jednostavnost korištenja upravljačkih alata. Trebali bi biti pregledni, logični i omogućiti uvoz-izvoz postavki, automatizaciju i slično. Omah treba obratiti pažnju na to koje opcije upravljanja su dostupne (obično je to vlastito upravljačko okruženje, web sučelje i komandna linija) i koji skup funkcija nude svaki od njih (mogu postojati ograničenja). Važna funkcija je podrška izvanpoličnog (out-of-band) upravljanja, što znači preko odvojene mreže za upravljanje, i unutarpoličnog (in-band) upravljanja, što znači kroz zajedničku mrežu, putem koje prolazi korisni promet. Upravljački alati trebali bi signalizirati sve izvanredne situacije, uključujući incidente informacijske sigurnosti. Rutinske, ponavljajuće operacije trebaju se izvoditi automatski. Prvo i osnovno to se odnosi na upravljanje ključevima. Oni trebaju biti generirani/raspodijeljeni automatski. Podrška PKI je veliki plus.
Kompatibilnost
Dakle, kompatibilnost uređaja sa mrežnim standardima. Pri tome se ne misli samo na industrijske standarde, koje su utvrdile autoritativne organizacije poput IEEE, već i na brendirane protokole lidera u industriji, poput onih koje nudi Cisco. Postoje dva osnovna načina osiguravanja kompatibilnosti: ili kroz prozirnost, ili kroz izravnu podršku protokola (kada uređaj za šifriranje postaje čvor u mreži za neki protokol i obrađuje kontrolni promet tog protokola). Od potpunosti i ispravnosti implementacije kontrolnih protokola ovisi kompatibilnost s mrežama. Važna je podrška različitim varijantama PHY razine (brzina, medij za prijenos, sheme kodiranja), Ethernet okvirima različitih formata s bilo kojim MTU-om, različitim servisnim L3 protokolima (prije svega iz porodice TCP/IP).
Prozirnost se osigurava putem mehanizama mutacije (privremena promjena sadržaja otvorenih zaglavlja u prometu između šifrirnika), propuštanja (kada pojedini paketi ostaju nezaštićeni) i odgode početka šifriranja (kada se obično šifrirana polja paketa ne šifriraju).
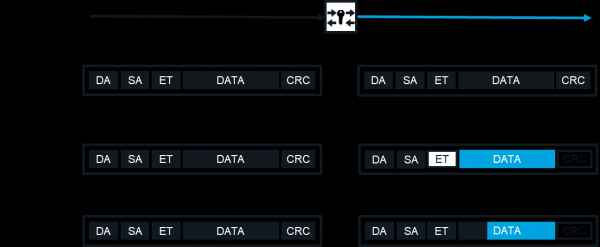
Kako se osigurava prozirnost
Stoga uvijek provjerite kako se točno osigurava podrška određenom protokolu. Često je podrška u prozirnom režimu praktičnija i pouzdanija.
Interoperabilnost
To je također kompatibilnost, ali u drugom smislu, odnosno mogućnost suradnje s drugim modelima uređaja za šifriranje, uključujući i uređaje drugih proizvođača. Ovdje mnogo ovisi o stanju standardizacije protokola za šifriranje. Na L1 jednostavno ne postoje međunarodno priznati standardi šifriranja.
Za šifriranje L2 u Ethernet mrežama postoji standard 802.1ae (MACsec), ali on ne koristi krajnje (end-to-end), već međuportnu, „skakanje“ (hop-by-hop) šifriranje, i u svojoj izvornoj verziji nije prikladan za korištenje u distribuiranim mrežama, stoga su se pojavile njegove vlasničke ekstenzije koje prevazilaze ovo ograničenje (naravno, na račun interoperabilnosti s opremom drugih proizvođača). Istina, 2018. godine je standard 802.1ae dobio podršku za distribuirane mreže, ali podrške za skupove šifrirajućih algoritama GOST i dalje nema. Stoga se vlasnički, nestandardni protokoli šifriranja L2 obično odlikuju većom efikasnošću (konkretno, manjim preklapanjem propusnosti) i fleksibilnošću (mogućnošću promjene algoritama i režima šifriranja).
Na višim razinama (L3 i L4) postoje priznati standardi, prije svega IPsec i TLS, ali ni tu nije sve jednostavno. Naime, svaki od ovih standarda predstavlja skup protokola, svaki s različitim verzijama i obaveznim ili neobaveznim ekstenzijama za implementaciju. Osim toga, neki proizvođači preferiraju korištenje svojih vlasničkih protokola za šifriranje i na L3/L4. Stoga se u većini slučajeva ne treba očekivati punu interoperabilnost, ali važno je da se osigura barem suradnja između različitih modela i različitih generacija jednog proizvođača.
Pouzdanost
Za usporedbu različitih rješenja može se koristiti ili prosječno vrijeme do kvara, ili koeficijent dostupnosti. Ako tih vrijednosti nema (ili im se ne vjeruje), tada se može provesti kvalitetna usporedba. Prednost će imati uređaji s lakim upravljanjem (manji rizik od grešaka u konfiguraciji), specijalizirani šifratore (iz istog razloga), kao i rješenja s minimalnim vremenom otkrivanja i ispravljanja kvara, uključujući sredstva za „vruće“ rezerviranje čvorova i uređaja u cjelini.
Cena
Što se tiče troškova, kao i kod većine IT rješenja, preporučuje se usporediti ukupne troškove vlasništva. Za njihovu procjenu nije potrebno izmišljati bicikl, već možete koristiti bilo koju prikladnu metodologiju (npr. onu od Gartnera) i bilo koji kalkulator (npr. onaj koji se već koristi u organizaciji za izračun TCO). Jasno je da se za rješenje mrešnog šifriranja ukupni troškovi vlasništva sastoje od izravnih troškova kupnje ili najma samog rješenja, troškova infrastrukture za smještaj opreme, kao i troškova implementacije, administracije i održavanja (neovisno o tome jesu li ti troškovi internalni ili u obliku usluga treće strane), a također i od neizravnih troškova uslijed prekida rada rješenja (uzrokovanih gubitkom produktivnosti krajnjih korisnika). Vjerojatno postoji samo jedna suptilnost. Utjecaj performansi rješenja može se sagledati na različite načine: ili kao neizravni troškovi uzrokovani padom produktivnosti, ili kao „virtualni“ izravni troškovi za kupnju/modernizaciju i održavanje mrežnih sredstava koja kompenziraju pad performansi mreže uslijed primjene šifriranja. U svakom slučaju, troškovi koje je teško izračunati s dovoljnom točnošću bolje je „izbaciti iz računa“ kako bi se povećalo povjerenje u konačnu vrijednost. I, kao što je obično slučaj, usporedba različitih uređaja prema TCO ima smisla raditi za konkretan scenarij njihove upotrebe – stvarni ili tipični.
Izdržljivost
I posljednja karakteristika je otpornost rješenja. U većini slučajeva otpornost se može ocijeniti samo kvalitativno, uspoređujući različita rješenja među sobom. Moramo imati na umu da uređaji za šifriranje nisu samo sredstva, već i objekti zaštite. Oni mogu biti podložni različitim prijetnjama. U prvom planu su prijetnje neovisnosti, reprodukcije i modifikacije poruka. Ove prijetnje mogu se ostvariti kroz ranjivosti šifara ili pojedinih njihovih modusa, kroz ranjivosti u protokolima šifriranja (uključujući faze uspostave veze i generiranja/raspodjele ključeva). Prednost će imati rješenja koja dopuštaju promjenu algoritma šifriranja ili prebacivanje načina rada šifre (barem putem nadogradnje ugrađenog softvera), rješenja koja osiguravaju maksimalno šifriranje, skrivajući od napadača ne samo korisničke podatke, nego i adresne i druge operativne informacije, kao i ona rješenja koja ne samo da šifriraju, već i štite poruke od reprodukcije i modifikacije. Za sve moderne algoritme šifriranja, elektronički potpis, generiranje ključeva i druge, koje su navedene u standardima, otpornost se može smatrati jednakom (inače se može lako izgubiti u labirintima kriptografije). Trebaju li to biti nužno algoritmi GOST? Ovdje je sve jednostavno: ako scenarij primjene zahtijeva certifikaciju FSB-a za SKZI (što je u Rusiji najčešće slučaj) za većinu scenarija mrežnog šifriranja, onda biramo samo između certificiranih. Ako ne – onda nema smisla isključivati uređaje bez certifikata iz razmatranja.
Druga prijetnja je prijetnja hakiranja, neovlaštenog pristupa uređajima (uključujući fizički pristup s vanjske i unutarnje strane kućišta). Prijetnja se može ostvariti kroz
Ranljivosti u implementaciji – u hardveru i softveru. Stoga će prednost imati rešenja sa minimalnom "površinom za napad" preko mreže, sa kućištima zaštićenim od fizičkog pristupa (sa senzorima za otkrivanje provale, zaštitom od sondiranja i automatskim resetovanjem ključnih informacija pri otvaranju kućišta), kao i ona koja omogućuju ažuriranje ugrađenog softvera u slučaju kada se otkrije ranjivost u kodu. Postoji još jedan put: ako svi uređaji koji se upoređuju imaju sertifikate FSB-a, tada se kao pokazatelj otpornosti na hakovanje može smatrati razred SKZI, na osnovu kojeg je izdat sertifikat.
Na kraju, još jedna vrsta pretnji – to su greške u konfiguraciji i eksploataciji, ljudski faktor u čistom obliku. Ovde se manifestuje još jedna prednost specijalizovanih šifratore naspram konvergentanih rešenja, koja su često usmerena na iskusne "mrežne" stručnjake i mogu izazvati poteškoće običnim, širokoprofiltim stručnjacima za IT.
Zaključak
U principu, ovde bi se mogao predložiti neki integralni pokazatelj za poređenje različitih uređaja, nešto poput
$$display$$K_j=∑p_i r_{ij}$$display$$
gde je p – težina pokazatelja, a r – rang uređaja po tom pokazatelju, pri čemu se bilo koja od nabrojanih karakteristika može razložiti na "atomarne" pokazatelje. Ova formula bi mogla biti korisna, na primer, prilikom poređenja tender ponuda prema unapred dogovorenim pravilima. No, može se proći i uz jednostavnu tabelu tipa
Značajka
Uređaj 1
Uređaj 2
…
Uređaj N
Propusnost
+
+
+++
Operativni troškovi
+
++
+++
Kašnjenje
+
+
++
Skalabilnost
+++
+
+++
Fleksibilnost
+++
++
+
Interoperabilnost
++
+
+
Kompatibilnost
++
++
+++
Jednostavnost i praktičnost
+
+
++
Otpornost na greške
+++
+++
++
Cena
++
+++
+
Izdržljivost
++
++
+++
Biću srećan da odgovorim na pitanja i konstruktivne kritičke komentare.
Izvor: habr.com
