

Prema hrvatskim zakonima, svaka tvrtka koja obrađuje osobne podatke svojih korisnika u Hrvatskoj postaje operator osobnih podataka, htjela ona to ili ne. To nameće određene formalne i proceduralne obveze, koje ne može ili ne želi svaki posao nositi samostalno.
Praksa pokazuje da je potpuno ispravno ne htjeti te obveze, jer je ovo područje znanja još uvijek toliko novo i neistraženo u praksi da se poteškoće i pitanja javljaju čak i kod profesionalaca. Danas ćemo govoriti o tome kako smo implementirali projekt za pohranu osobnih podataka za našeg klijenta i s kojim neočekivanim teškoćama smo se susreli.
Kako smo pomogli zaštititi podatke prema Zakonu 152-FZ
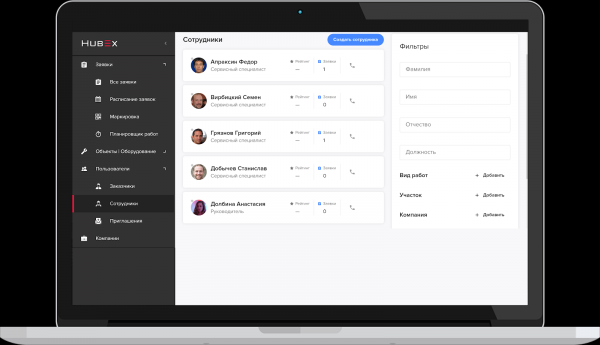
Početkom 2019. godine obratila nam se tvrtka LLC "Smart-Service", proizvođač platforme za upravljanje servisnim održavanjem. i aplikacija za razmjenu kontakata .
Prvo rješenje omogućava automatizaciju procesa održavanja opreme u raznim područjima – od podešavanja aparata za kavu i klima uređaja u uredima do popravka plinskih turbina. Drugo – online konstruktor za izradu elektroničkih vizitki na bazi QR kodova.
Online vizitka myQRcards.
Oba sustava pohranjuju i obrađuju korisničke podatke koji spadaju pod kategoriju "osobnih" sukladno Zakonu 152-FZ. U tom slučaju zakon propisuje niz ograničenja na sustave pohrane takvih osobnih podataka kako bi se osigurao potrebni nivo zaštite i isključio rizik od neautoriziranog pristupa u svrhu krađe ili nepravilne upotrebe.
Zakon treba poštovati, ali "Smart-Service" nije planirao razvijati vlastite kompetencije u zaštiti osobnih podataka. Stoga su servisi i podaci koje su dijelili njihovi korisnici "prebačeni" u Linxdatacenter. "Smart-Service" je prenio serverske resurse radnog okruženja u zasebnu zaštićenu mrežnu zonu našeg data centra, akreditiranu prema zahtjevima propisanim u Zakonu 152-FZ – tako zvano "Zaštićeno oblak".
KAKO JE UREĐEN ZAŠTIĆENI OBLAK
Svaki informacijski sustav koji obrađuje osobne podatke mora zadovoljiti tri osnovna zahtjeva:
- Pristup serverima za pohranu i obradu podataka mora se vršiti putem VPN kanala s enkripcijom sukladno GOST-u;
- Serveri za pohranu i obradu podataka moraju biti pod stalnim nadzorom antivirusne zaštite zbog nedostatka ranjivosti;
- Skladište podataka mora biti smješteno u izoliranim mrežama.
Smještamo serverske kapacitete klijenata u odvojenim zoni koje udovoljavaju zahtjevima 152-FZ i pomažemo u dobivanju zaključka o usklađenosti.
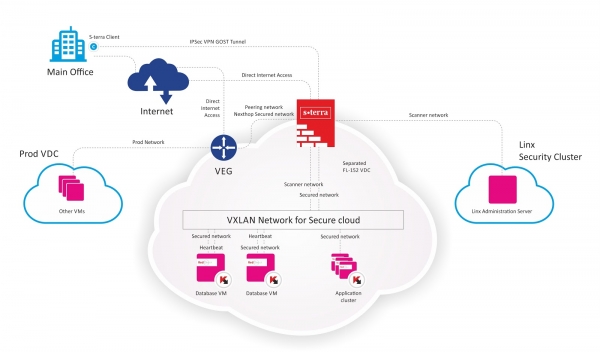
Arhitektura zaštićene virtualne infrastrukture za LLC "Smart Service".
Napredak rada
Prvo dogovaranje radova je obavljeno u lipnju 2019. godine, što se može smatrati datumom početka projekta. Svi radovi trebali su se izvoditi u "živom" okruženju s tisućama zahtjeva dnevno. Naravno, bilo je potrebno izvršiti projekt bez prekidanja redovnog rada oba sustava.
Stoga je sastavljen i dogovoren jasan plan djelovanja, podijeljen u 4 faze:
- priprema,
- migracija,
- testiranje i provjera u stvarnim uvjetima,
- uključivanje sustava nadzora i ograničenja pristupa.
Za svaki slučaj predvidjeli smo proceduru oporavka u slučaju nepredviđene situacije (DRP). Prema prvotnom planu, radovi nisu trebali oduzimati mnogo vremena i resursa i trebali su završiti u srpnju 2019. Svaka od faza predviđala je na kraju potpunu provjeru mrežne dostupnosti i funkcionalnosti sustava.
Najteža faza, u kojoj je moglo "nešto poći po zlu", bila je migracija. U početku smo planirali izvesti migraciju premještanjem virtualnih mašina u cjelini. To je bila najlogičnija opcija, jer nije zahtijevala uključivanje dodatnih resursa za rekofiguraciju. Činilo se da ne može biti jednostavnije od vMotiona.
Iznenada
Međutim, kao što to obično biva u projektima u relativno novom području, dogodilo se ono što se nije očekivalo.
Budući da svaka virtualna mašina zauzima 500 — 1.000 GB, kopiranje takvih volumena čak i unutar jednog data centra trajalo je oko 3-4 sata po svakoj mašini. Kao rezultat, nismo stigli u predviđeno vremensko okno. To se dogodilo zbog fizičkih ograničenja diskovnog sustava prilikom prijenosa podataka u vCloud.
Buga korištene verzije vCloud nije omogućila organizaciju Storage vMotion za virtualne strojeve s različitim tipovima diskova, pa su diskovi morali biti promijenjeni. Kao rezultat, virtualne strojeve smo uspjeli premjestiti, ali to je trajalo duže nego što se planiralo.
Druga točka koju nismo predvidjeli su ograničenja pri premještanju klastera baza podataka (Failover Cluster MS SQL Server). Kao rezultat, morali smo prebaciti klaster na rad s jednim čvorom i ostaviti ga izvan zaštićene zone.
Zanimljivo je da je zbog još uvijek neobjašnjive razloga klaster aplikacija tijekom premještanja virtualnih strojeva izgubio funkcionalnost, što je zahtijevalo njegovo ponovno uspostavljanje.
Kao rezultat prvog pokušaja dobili smo nezadovoljavajuće stanje sustava i bili smo prisiljeni ponovo započeti planiranje i istražiti opcije.
Pokušaj br. 2
Nakon analize grešaka, tim je shvatio da je ispravnije duplicirati infrastrukturu u zaštićenoj zoni i samo kopirati datoteke s podacima. Donijeli smo odluku da ne zahtijevamo od klijenta dodatnu nadoplatu za dodatne serverske resurse koje je bilo potrebno osloboditi za završetak migracije.
Kao rezultat, kada su klasteri u zaštićenoj zoni bili potpuno duplicirani, migracija je prošla bez problema.
Nakon toga, trebalo je samo odvojiti mreže zaštićene i nezaštićene zone. Ovdje je prošlo s nekoliko neznatnih prekida rada. Faza testiranja cijelog sustava u zaštićenoj zoni bez zaštite uspjela je u normalnom režimu. Nakon što smo prikupili pozitivnu statistiku o radu sustava u tom režimu, prešli smo na posljednju fazu: aktivaciju zaštitnih sustava i ograničavanje pristupa.
Uspješan ishod i korisna lekcija
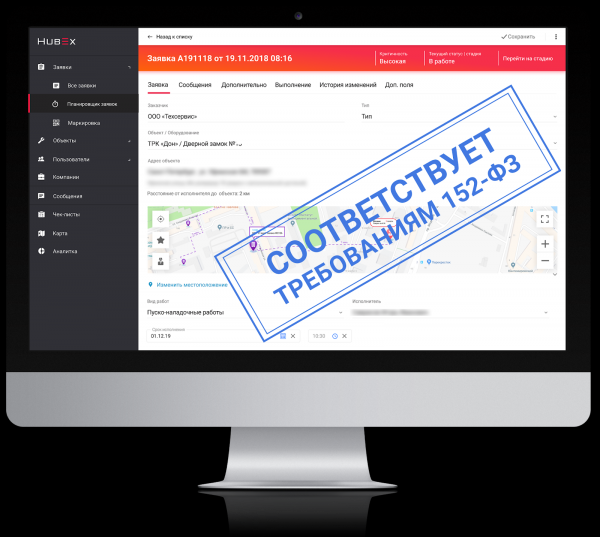
Na kraju, zajedničkim naporima uz klijenta uspjeli smo unijeti značajne promjene u postojeću server infrastrukturu, što je omogućilo povećanje pouzdanosti i sigurnosti pohrane osobnih podataka, značajno smanjenje rizika od neovlaštenog pristupa i dobivanje certifikata o ispunjavanju zahtjeva za pohranu - postignuće do kojeg još nisu došli svi developeri sličnog softvera.
U konačnici, kompleks radova prema projektu izgledao je ovako:
- Organizirana je odvojena podsustav;
- Migrirano je ukupno dva klastera, koja se sastoje od pet virtualnih mašina: Failover klaster baza podataka (dvije virtualne mašine), Service Fabric klaster aplikacija (tri virtualne mašine);
- Provedene su postavke sustava zaštite i šifriranja podataka.
Izgleda da je sve jasno i logično. U praksi je sve ipak malo složenije. Ponovno smo se uvjerili da je za rad na svakoj pojedinačnoj zadatku takvog tipa potreban najviši nivo pažnje prema "sitnicama", koje se na kraju ispostavljaju kao ključni faktori uspjeha cijelog projekta.
Izvor: habr.com
