

Ovaj članak je peti u ciklusu članaka 'Kako preuzeti kontrolu nad mrežnom infrastrukturom'. Sadržaj svih članaka u ciklusu i linkovi mogu se naći .
Ovaj deo će biti posvećen segmentima Campus (Ured) & Remote access VPN.
Može se činiti da je dizajn kancelarijske mreže jednostavan.
Zaista, uzimamo L2/L3 prekidače, povezujemo ih jedni s drugima. Zatim, vršimo osnovnu konfiguraciju VLAN-ova, podrazumevanih gateway-a, podižemo jednostavno rutiranje, povezujemo WiFi kontrolere, pristupne tačke, instaliramo i konfigurišemo ASA za daljinski pristup, i radujemo se što sve funkcioniše. U principu, kao što sam već spomenuo u jednom od prethodnih ovog ciklusa, projektovati i konfigurisati kancelarijsku mrežu tako da 'neka bude', može gotovo svaki student koji je sluša (i usvojio) dva semestra kursa telekomunikacija.
Ali što više saznajete, ta se zadaća čini manje jednostavnom. Lično, ova tema, tema dizajna kancelarijske mreže, ne deluje mi jednostavno, i u ovom članku ću pokušati objasniti zašto.
Ukratko, potrebno je uzeti u obzir prilično mnogo faktora. Često su ti faktori u suprotnosti jedni s drugima i mora se tražiti razuman kompromis.
Ova neizvesnost je osnovna složenost. Dakle, kada govorimo o sigurnosti, imamo trougao sa tri vrha: sigurnost, pogodnost za zaposlene, cena rešenja.
I svaki put se mora tražiti kompromis između ova tri.
Arhitektura
Kao primer arhitekture za ova dva segmenta, kao i u prethodnim člancima, preporučujem model: , .
Ovo su nešto zastareli dokumenti. Navodim ih ovde, jer principi i pristup nisu se promenili, ali mi se izlaganje više sviđa nego u .
Ne pozivajući vas da koristite isključivo Cisco rešenja, ipak smatram korisnim pažljivo proučiti ovaj dizajn.
Ovaj članak, kao i obično, ni u kojem slučaju ne pretenduje na potpunost, već je više dodatak u ovim informacijama.
Na kraju članka, analiziraćemo dizajn Cisco SAFE za kancelariju iz perspektive koncepta predstavljenih ovde.
Opšti principi
Dizajn uredske mreže svakako mora zadovoljiti opće zahtjeve koji su razmatrani u poglavlju 'Kriteriji ocjene kvalitete dizajna'. Osim cijene i sigurnosti, koje ćemo razmotriti u ovom članku, postoje još tri kriterija koja moramo uzeti u obzir prilikom projektiranja (ili prilikom izmjena):
- razmjerljivost (scalability)
- upravljivost (managability)
- dostupnost (availability)
Mnogo od onoga što je raspravljano za također je primjenjivo i za ured.
No, uredski segment ipak ima svoju specifičnost, koja je s aspekta sigurnosti kritična. Suština te specifičnosti je u tome što se ovaj segment stvara za pružanje mrežnih servisa zaposlenicima (kao i partnerima i gostima) kompanije, i kao posljedica toga, na samom vrhu razmatranja problema imamo dva zadatka:
- zaštititi resurse kompanije od zlonamjernih radnji koje mogu dolaziti od zaposlenika (gosta, partnera) i od softvera koji koriste. Ovdje također ulazi i zaštita od neovlaštenog povezivanja na mrežu.
- zaštititi sustave i podatke samih korisnika
I to je samo jedna strana problema (a točnije jedna vrh trokuta). Na drugoj strani — udobnost korisnika i cijena primijenjenih rješenja.
Krenimo na razmatranje onoga što korisnik očekuje od moderne uredske mreže.
Udobnosti
Evo kako, po mom mišljenju, izgledaju 'mrežne udobnosti' za korisnika ureda:
- Mobilnost
- Mogućnost korištenja cijelog spektra poznatih uređaja i operativnih sustava
- Laka dostupnost svim potrebnim resursima kompanije
- Dostupnost internetskih resursa, uključujući razne oblake usluga
- ‘Brzo djelovanje’ mreže
Sve to se odnosi kako na zaposlenike, tako i na goste (ili partnere), a već je to zadatak inženjera kompanije da na temelju autorizacije podijeli pristupe za različite grupe korisnika.
Pogledajmo malo detaljnije svaki od ovih aspekata.
Mobilnost
Riječ je o mogućnosti rada i korištenja svih neophodnih resursa kompanije iz bilo kojeg dijela svijeta (naravno, gdje je dostupan internet).
To je u potpunosti primjenjivo i na ured. Praktično je kada iz bilo kojeg dijela ureda imate mogućnost nastaviti raditi, na primjer, primati e-poštu, komunicirati putem korporativnog messenger-a, biti dostupan za video poziv, … Tako možete, s jedne strane, rješavati neka pitanja kroz „uživo“ komunikaciju (na primjer, sudjelovati na sastancima), a s druge strane, uvijek biti online, pratiti razvoj situacije i brzo rješavati hitne visoko prioritetne zadatke. To je vrlo praktično i doista poboljšava kvalitetu komunikacije.
To se postiže pravim dizajnom WiFi mreže.
Napomena
Ovdje se obično postavlja pitanje je li dovoljno koristiti samo WiFi? Znači li to da se može odustati od korištenja Ethernet portova u uredu? Ako su u pitanju samo korisnici, a ne poslužitelji koji se, ipak, razumno povezuju običnim Ethernet portom, onda je opći odgovor: da, može se ograničiti samo na WiFi. No postoje nijanse.
Postoje važne grupe korisnika kojima je potreban poseban pristup. To su, naravno, administratori. U principu, WiFi povezivanje je manje pouzdano (u smislu gubitka prometa) i manje brzo od običnog Ethernet porta. To može biti bitno za administratore. Osim toga, mrežni administratori, na primjer, mogu imati svoju vlastitu posvećenu Ethernet mrežu za out-of-band povezivanje.
Moguće je da u vašoj tvrtki postoje i druge grupe/odjeli za koje su ti faktori također važni.
Postoji još jedan važan aspekt – telefonske usluge. Možda, iz bilo kojeg razloga, ne želite koristiti Wireless VoIP i želite koristiti IP telefone s običnim Ethernet povezivanjem.
Općenito, u tvrtkama u kojima sam radio, obično je bila mogućnost kako WiFi povezivanja, tako i Ethernet porta.
Željelo bi se da mobilnost ne bude ograničena samo na ured.
Za omogućavanje rada iz kuće (ili bilo kojeg drugog mjesta s dostupnim internetom) koristi se VPN veza. Pri tome, poželjno je da zaposlenici ne osjete razliku između rada iz kuće i rada na daljinu, što podrazumijeva prisutnost istih pristupa. O tome kako to organizirati razgovarat ćemo malo kasnije u poglavlju „Jedinstveni centralizirani sustav autentifikacije i autorizacije“.
Napomena
Vjerojatno nećete moći ponuditi istu kvalitetu usluga za rad na daljinu kakvu imate u uredu. Pretpostavimo da kao VPN prolaz koristite Cisco ASA 5520. Prema ova jedinica može obraditi samo 225 Mb VPN prometa. To znači da se, naravno, s obzirom na propusnost, VPN vezanje značajno razlikuje od rada iz ureda. Također, ako su, iz nekog razloga, kašnjenje, gubitci, jitter (na primjer, ako želite koristiti IP telefoniju iz ureda) za vaše mrežne usluge značajni, također nećete dobiti istu kvalitetu kao da ste u uredu. Stoga, kada govorimo o mobilnosti, moramo imati na umu moguća ograničenja.
Lagan pristup svim resursima tvrtke
Ovaj zadatak treba riješiti u suradnji s drugim tehničkim odjelima.
Idealan scenarij je kada se korisnik mora autentificirati samo jednom, a nakon toga dobiva pristup svim potrebnim resursima.
Pružanje lakog pristupa bez ugrožavanja sigurnosti može značajno povećati učinkovitost rada i smanjiti razinu stresa kod vaših kolega.
Napomena 1
Jednostavnost pristupa nije samo pitanje koliko puta morate unositi lozinku. Ako, na primjer, prema vašim sigurnosnim politikama, za povezivanje iz ureda s podatkovnim centrom prvo morate spojiti na VPN prolaz, a pritom gubite pristup uredskim resursima, to je također vrlo, vrlo nezgodno.
Napomena 2
Postoje usluge (na primjer, pristup mrežnoj opremi) gdje obično imamo vlastite AAA servere i normalno je kada se u tom slučaju mora autentificirati nekoliko puta.
Dostupnost internetskih resursa
Internet nije samo zabava, već i skup usluga koje mogu biti vrlo korisne za rad. Ima tu i čistih psiholoških faktora. Moderni čovjek je putem interneta povezan s drugim ljudima na mnogo virtualnih načina i, po mom mišljenju, nema ništa loše u tome ako nastavlja osjećati tu povezanost čak i tijekom rada.
S obzirom na gubitak vremena, nije ništa strašno ako zaposlenik, na primjer, koristi Skype i potroši 5 minuta razgovarajući s voljenom osobom kad to zatreba.
Znači li to da internet uvijek mora biti dostupan, znači li to da zaposlenicima treba omogućiti pristup svim resursima bez ikakve kontrole?
Ne, naravno da ne znači. Razina otvorenosti interneta može varirati za različite tvrtke – od potpune zatvorenosti do potpune otvorenosti. Načini kontrole prometa raspraviti ćemo kasnije u odjeljcima posvećenim sredstvima zaštite.
Mogućnost korištenja cijelog spektra uobičajenih uređaja.
Praktično je kada, na primjer, imate mogućnost nastaviti koristiti sve vam poznate komunikacijske alate i na poslu. Tehnički nije teško to realizirati. Za to je potreban WiFi i gostujući VLAN.
Također je dobro ako postoji mogućnost korištenja operativnog sustava na koji stenavikli. No, prema mom zapažanju, obično je to dopušteno samo menadžerima, administratorima i programerima.
Primjer
Naravno, moguće je krenuti putem zabrana, zabraniti udaljeni pristup, zabraniti povezivanje s mobilnim uređajima, ograničiti sve na statičke Ethernet konekcije, ograničiti pristup internetu, obavezno oduzeti mobilne telefone i gadgete na ulazu… i ovaj put doista slijede neke organizacije s pojačanim sigurnosnim zahtjevima, i možda je u nekim slučajevima to opravdano, ali… složite se da to izgleda kao pokušaj usporavanja napretka unutar određene organizacije. Naravno, bilo bi dobro uskladiti mogućnosti koje pružaju moderne tehnologije s dovoljnom razinom sigurnosti.
‘Brzo djelovanje’ mreže
Brzina prijenosa podataka tehnički se sastoji od mnogih faktora. A brzina vašeg priključnog porta obično nije najvažniji od njih. Nije uvijek spora radnja aplikacije povezana s mrežnim problemima, ali sada nas zanima samo mrežni dio. Najčešći problem „usporavanja“ rada lokalne mreže povezan je s gubitkom paketa. To se obično događa u prisutnosti efekta „uskog grla“ ili pri L1 (OSI) problemima. Rjeđe, kod nekih dizajna (na primjer, kada vatrozid djeluje kao zadani prolaz u vašim podmrežama i tako sav promet prolazi kroz njega), može nedostajati performansi opreme.
Stoga, prilikom odabira opreme i arhitekture, morate uskladiti brzine krajnjih portova, trunkova i performansi opreme.
Primjer
Pretpostavimo da koristite pristupne prekidače s portovima od 1 gigabita. Oni su međusobno spojeni preko Etherchannel 2 x 10 gigabita. Kao zadani prolaz koristite vatrozid s gigabitnim portovima, za čije povezivanje s L2 mrežom ureda koristite 2 gigabitna porta, spojena u Etherchannel.
Ova arhitektura je dovoljno praktična s obzirom na funkcionalnost, jer sav promet prolazi kroz vatrozid, a možete udobno upravljati pristupnim politikama i primjenjivati složene algoritme kontrole prometa i sprječavanja mogućih napada (vidi dalje), ali s obzirom na propusnost i performanse, ovaj dizajn može imati potencijalne probleme. Na primjer, 2 hosta koja preuzimaju podatke (brzinom porta od 1 gigabita) mogu u potpunosti opteretiti 2 gigabitnu vezu s vatrozidom, čime bi došlo do degradacije usluge za cijeli uredski segment.
Razmotrili smo jednu vrh trokuta, sada ćemo vidjeti kojim sredstvima možemo osigurati sigurnost.
Sredstva zaštite
Dakle, naravno, obično je naša želja (točnije, želja našeg rukovodstva) postići nemoguće, a to je pružiti maksimalnu udobnost uz maksimalnu sigurnost i minimalnu cijenu.
Pogledajmo koje metode imamo za pružanje zaštite.
Za ured bih istaknuo sljedeće:
- zero trust pristup u dizajnu
- visok nivo zaštite
- mrežna vidljivost
- jedinstveni centralizirani sustav autentikacije i autorizacije
- provjera hosta (host checking)
Dalje ćemo se malo detaljnije osvrnuti na svaki od ovih aspekata.
Zero Trust
IT svijet se brzo mijenja. Tijekom posljednjih 10 godina pojava novih tehnologija i proizvoda dovela je do ozbiljne revizije koncepta sigurnosti. Prije deset godina, s aspekta sigurnosti, segmentirali smo mrežu u trust, dmz i untrust zone, i primjenjivala se tzv. „zaštita po perimetru“, gdje su bile 2 linije obrane: untrust -> dmz i dmz -> trust. Također, zaštita se obično ograničavala na liste pristupa temeljene na L3/L4 (OSI) zaglavljima (IP, TCP/UDP portovi, TCP zastavice). Sve što se tiče viših razina, uključujući i L7, prepuštalo se operativnim sustavima i zaštitnim proizvodima instaliranim na krajnjim uređajima.
Situacija se sada drastično promijenila. Moderna koncepcija polazi od pretpostavke da više nije moguće smatrati unutarnje, tj. one koji se nalaze unutar perimetra, sustave povjerenima, a sama koncepcija perimetra postala je zamagljena.
Osim povezanosti s internetom, imamo i
- remote access VPN korisnika
- različite osobne uređaje, donesene prijenosne računale, koji se povezuju putem uredskog WiFi-a
- druge (branch) urede
- integraciju s cloud infrastrukturom
Kako izgleda Zero Trust pristup u praksi?
U idealnom slučaju, dopušten bi trebao biti samo onaj promet koji je potreban i, ako govorimo o idealu, kontrola bi trebala biti ne samo na razini L3/L4, nego i na razini aplikacije.
Ako, na primjer, imate mogućnost proći sav promet kroz vatrozid, možete pokušati približiti se idealu. No, takav pristup može značajno smanjiti ukupni propusni opseg vaše mreže, a i filtriranje na razini aplikacije ne radi uvijek dobro.
Pri kontroli prometa na usmjerivaču ili L3 preklopniku (korištenje standardnih ACL) susrećete se s drugim problemima:
- to je samo L3/L4 filtriranje. Ništa ne sprječava napadača da koristi dopuštene portove (npr. TCP 80) za svoju aplikaciju (ne http)
- komplicirano upravljanje ACL (teško je analizirati ACL)
- to nije stateful vatrozid, što znači da morate izričito dopustiti povratni promet
- u slučaju preklopnika obično ste prilično strogo ograničeni veličinom TCAM-a, što u slučaju primjene pristupa „dopusiti samo ono što je potrebno“ može brzo postati problem
Napomena
Govoreći o povratnom prometu, moramo imati na umu da imamo sljedeću mogućnost (Cisco)
dopusti tcp bilo koji bilo koji uspostavljen
No, treba razumjeti da je ova linija ekvivalentna dvjema linijama:
dopusti tcp bilo tko bilo gdje ack
dopusti tcp bilo tko bilo gdje rstŠto znači da čak i ako nije bilo prvotnog TCP segmenta s SYN oznakom (to jest TCP sesija se nije ni počela uspostavljati), ovaj ACL će pustiti paket s ACK oznakom, što zlonamjernik može iskoristiti za prijenos podataka.
To jest, ova linija ni na koji način ne pretvara vaš usmjerivač ili L3 preklopnik u stateful vatrozid.
Nijedna akcija neće biti izvršena bez vašeg 'nadzora'.
U U dijelu posvećenom data centrima, razmatrali smo sljedeće načine zaštite.
- stateful firewalling (po zadanim postavkama)
- ddos/dos zaštita
- aplikacijski vatrozid
- sprječavanje prijetnji (antivirus, anti-spyware i ranjivosti)
- filtriranje URL-ova
- filtriranje podataka (filtriranje sadržaja)
- blokiranje datoteka (blokiranje vrsta datoteka)
U slučaju ureda situacija je slična, ali prioriteti su malo drugačiji. Dostupnost ureda (availabilty) obično nije tako kritična kao u slučaju data centra, dok je vjerojatnost 'unutarnjeg' zlonamjernog prometa nekoliko puta viša.
Stoga sljedeće metode zaštite za ovaj segment postaju ključne:
- aplikacijski vatrozid
- sprječavanje prijetnji (antivirus, anti-spyware i ranjivosti)
- filtriranje URL-ova
- filtriranje podataka (filtriranje sadržaja)
- blokiranje datoteka (blokiranje vrsta datoteka)
Iako su sve ove metode zaštite, osim aplikacijskog vatrozida, tradicionalno riješene i nastavljaju se rješavati na završnim domaćinima (na primjer, instalacijom antivirusnih programa) i pomoću proxya, moderni NGFW također pružaju te usluge.
Proizvođači sigurnosne opreme teže stvaranju sveobuhvatne zaštite, pa se osim zaštite na lokalnom uređaju, nude različite oblacne tehnologije i klijentski softver za domaćine (end point protection/EPP). Tako, na primjer, iz vidimo da Palo Alto i Cisco imaju svoje EPP (PA: Traps, Cisco: AMP), ali nisu u vrhu.
Aktiviranje ove zaštite (obično uz pomoć kupnje licenci) na vatrozidu, naravno, nije obavezno (možete ići tradicionalnim putem), ali donosi određene prednosti:
- U ovom slučaju pojavljuje se jedinstvena točka primjene metoda zaštite, što poboljšava visibility (vidi sljedeću temu).
- Ako je u vašoj mreži bilo nezaštićenog uređaja, on će i dalje biti pod 'kišobranom' zaštite vatrozida.
- Korištenjem zaštite na firewall-u zajedno s zaštitom na krajnjim hostovima povećavamo vjerojatnost otkrivanja zlonamjernog prometa. Na primjer, korištenje zaštite od prijetnji na lokalnim hostovima i na firewall-u povećava vjerojatnost otkrivanja (pod uvjetom, naravno, da su različiti softverski proizvodi osnova tih rješenja)
Napomena
Ako, na primjer, kao antivirus koristite Kaspersky na firewall-u i na krajnjim hostovima, onda to, naravno, ne povećava vaše šanse za sprječavanje virusnog napada u vašoj mreži.
Vidljivost mreže
je jednostavna – "vidjeti" što se događa u vašoj mreži, kako u stvarnom vremenu, tako i povijesne podatke.
Podijelio bih ovu "vidljivost" u dvije skupine:
Prva skupina: ono što obično pruža vaš sustav nadzora.
- opterećenje opreme
- opterećenje kanala
- korištenje memorije
- korištenje diskova
- promjena tablice usmjeravanja
- stanje veza
- dostupnost opreme (ili hostova)
- …
Druga skupina: informacije vezane uz sigurnost.
- razne statistike (na primjer, prema aplikacijama, prema pristupa URL-ima, koji su se podaci preuzimali, podaci o korisnicima)
- što je blokirano politikama sigurnosti i iz kojeg razloga, a to su
- zabranjena aplikacija
- zabranjeno na temelju ip/protokola/porta/zastava/zonama
- zaštita od prijetnji
- filtriranje URL-ova
- filtriranje podataka
- blokiranje datoteka
- …
- statistike o DOS/DDOS napadima
- neuspjeli pokušaji identifikacije i autorizacije
- statistika o svim navedenim događajima kršenja politika sigurnosti
- …
U ovom poglavlju posvećenom sigurnosti, zanima nas upravo druga polovica.
Neki moderni firewall-ovi (iz mog iskustva, Palo Alto) pružaju dobar nivo vidljivosti. Međutim, naravno, promet koji vas zanima mora prolaziti kroz taj firewall (u ovom slučaju imate mogućnost blokiranja prometa) ili se mora zrcaliti na firewall (koristi se samo za nadzor i analizu), i trebate imati licence koje omogućuju aktiviranje svih tih servisa.
Postoji, naravno, i alternativni put, odnosno tradicionalni put, na primjer,
- statistiku o sesijama možete prikupljati putem netflow-a i zatim koristiti specijalizirane alate za analizu informacija i vizualizaciju podataka
- zaštita od prijetnji – specijalizirani programi (antivirus, antimalware, firewall) na krajnjim hostovima
- URL filtriranje, filtriranje podataka, blokiranje datoteka – na proxyju
- također možete analizirati tcpdump, na primjer,
Ova dva pristupa mogu se kombinirati, dodajući nedostajuće funkcije ili duplicirajući ih za povećanje vjerojatnosti otkrivanja napada.
Koji pristup odabrati?
Uvelike ovisi o kvalifikacijama i preferencijama vašeg tima.
S jedne i druge strane postoje prednosti i nedostaci.
Jedinstveni centralizirani sustav autentifikacije i autorizacije
Uz dobar dizajn, mobilnost koju smo raspravljali u ovom članku podrazumijeva da imate jednake pristupe, radeći iz ureda ili iz kuće, iz aerodroma, iz kafića ili bilo koje druge točke (s ograničenjima koja smo prethodno raspravljali). Čini se, gdje je problem?
Da bismo bolje razumjeli složenost ovog zadatka, razmotrimo tipičan dizajn.
Primjer
- Razdvojili ste sve zaposlenike u grupe. Odlučili ste davati pristupe po grupama.
- Unutar ureda kontrolirate pristupe na uredskom vatrozidu.
- Promet iz ureda prema data centru kontrolirate na vatrozidu data centra.
- Kao VPN gateway koristite Cisco ASA i za kontrolu prometa koji ulazi u vašu mrežu od odabranih klijenata, primjenjujete lokalne (na ASA) ACL.
Sada, pretpostavimo da vam traže da dodate dodatni pristup određenom zaposleniku. Pritom vas mole da dodate pristup samo njemu i nikome drugom iz njegove grupe.
Za to moramo stvoriti posebnu grupu za tog zaposlenika, tj.
- na ASA stvoriti poseban IP pool za tog zaposlenika.
- dodati novu ACL na ASA i povezati je s tim udaljenim klijentom.
- stvoriti nove sigurnosne politike na uredskom i data centar vatrozidu.
Dobro je ako je ovaj događaj rijedak. No, u mojoj praksi bilo je situacija kada su zaposlenici sudjelovali u različitim projektima, a ovaj skup projekata za neke od njih se prilično često mijenjao, i to nije bilo 1-2 osobe, već deseci. Naravno, ovdje je trebalo nešto promijeniti.
To je riješeno na sljedeći način.
Odlučili smo da će jedini izvor istine koji određuje sve moguće pristupe zaposlenika biti LDAP. Stvorili smo razne grupe koje definiraju skupove pristupa i svakog korisnika povezivali s jednom ili više grupa.
Tako, na primjer, pretpostavimo da su postojale grupe
- guest (pristup internetu)
- common access (pristup zajedničkim resursima: e-pošta, baza znanja, …)
- accounting
- projekt 1
- projekt 2
- administrator baze podataka
- Linux administrator
- …
Ako je neki od zaposlenika bio uključen u projekt 1 i projekt 2, i ako su mu bili potrebni pristupi neophodni za rad u tim projektima, tada se taj zaposlenik vezivao za odgovarajuće grupe:
- gost
- opći pristup
- projekt 1
- projekt 2
Kako sada ovu informaciju pretvoriti u pristupe na mrežnoj opremi?
Cisco ASA Dinamička Pristupna Politika (DAP) (vidi ) rješenje je upravo prikladno za ovu zadaću.
Ukratko, tijekom identifikacije/autentifikacije, ASA dobiva od LDAP-a skup grupa koje odgovaraju ovom korisniku i "sastavlja" dinamički ACL iz nekoliko lokalnih ACL-ova (od kojih svaki odgovara grupi) sa svim potrebnim pristupima, što u potpunosti odgovara našim željama.
No, to je samo za VPN veze. Da bi situacija bila ista za zaposlenike koji se povezuju putem VPN-a i one koji su u uredu, poduzet je sljedeći korak.
Pri povezivanju iz ureda, korisnici su putem protokola 802.1x dolazili ili u gostujući VLAN (za goste), ili u VLAN s općim pristupima (za zaposlenike tvrtke). Nadalje, za dobivanje specifičnih pristupa (na primjer, projektima u data centru) zaposlenici su se morali povezati putem VPN-a.
Za povezivanje iz ureda i iz kuće korištene su različite tunel grupe na ASA. To je potrebno kako bi za one koji se povezuju iz ureda, promet prema zajedničkim resursima (koje koriste svi zaposlenici, poput e-pošte, serverskih diskova, sustava za upravljanje tiketima, DNS, ...) prolazio ne putem ASA, nego kroz lokalnu mrežu. Tako nismo opterećivali ASA suvišnim prometom, uključujući i visoko intenzivni promet.
Na taj način, zadatak je riješen.
Dobili smo
- identičan skup pristupa, kako za veze iz ureda, tako i za udaljeno povezivanje
- nedostatak degradacije usluge pri radu iz ureda koja je povezana s prijenosom visoko intenzivnog prometa kroz ASA
Koja su još prednost ovog pristupa?
U administraciji pristupa. Pristupi se lako mijenjaju, na jednom mjestu.
Na primjer, ako zaposlenik napusti tvrtku, jednostavno ga uklonite iz LDAP-a, i on automatski gubi sve pristupe.
Provjera hosta (host checking)
U slučaju daljinskog pristupa, riskiramo omogućiti pristup mreži ne samo zaposleniku kompanije, već i svemu zlonamjernom softveru koji se vjerojatno nalazi na njegovom računalu (na primjer, kućnom), te putem tog softvera, moguće, otvaramo pristup našoj mreži hakeru koji koristi ovaj host kao proxy.
Razumljivo je da bi za daljinski spojen host trebali primjenjivati iste sigurnosne zahtjeve kao za onaj koji se nalazi u uredu.
To uključuje i 'ispravnu' verziju operativnog sustava, antivirus, anti-spyware, firewall softver i ažuriranja. Obično, ova mogućnost postoji na VPN gatewayu (za ASA, pogledajte na primjer, ).
Također, razumno je primjenjivati iste metode analize i blokiranja prometa (vidi 'Visoka razina zaštite'), koje se u skladu s vašom sigurnosnom politikom primjenjuju na uredski promet.
Razumljivo je pretpostaviti da vaša uredska mreža više ne završava unutar zgrade ureda i hostova koji se u njoj nalaze.
Primjer
Dobar pristup je osigurati svakom zaposleniku koji treba daljinski pristup dobar, udoban prijenosnik i zahtijevati rad i u uredu i s njega kod kuće.
To ne samo da povećava razinu sigurnosti vaše mreže, već je također vrlo praktično i obično se pozitivno doživljava od strane zaposlenika (ako je to dobar i udoban prijenosnik).
O osjećaju mjere i ravnoteži
U principu, ovo je razgovor o trećem vrhu našeg trokuta — o cijeni.
Pogledajmo hipotetski primjer.
Primjer
Imate ured za 200 ljudi. Odlučili ste ga učiniti što ugodnijim i što sigurnijim.
Zato ste odlučili prolaziti sav promet kroz vatrozid, čime je za sve podmreže ureda vatrozid zadani prolaz. Osim softvera za sigurnost instaliranog na svakom krajnjem hostu (antivirus, anti-spyware, i firewall softver), odlučili ste primijeniti sve moguće metode zaštite na vatrozidu.
Kako biste osigurali visoku brzinu povezivanja (sve za udobnost), kao pristupne preklopnike odabrali ste preklopnike s 10-gigabitnim pristupnim portovima, dok ste za vatrozide izabrali visoko performante NGFW vatrozide, na primjer, Palo Alto serije 7K (s 40 gigabitnim portovima), naravno sa svim uključenim licencama i, naravno, High Availability parom.
Također, naravno, za rad s ovom linijom opreme potrebna su nam barem par visoko kvalificiranih inženjera za sigurnost.
Nadalje, svakom zaposleniku odlučili ste dati dobar laptop.
Sveukupno, oko 10 milijuna dolara za implementaciju, stotine tisuća dolara (mislim da bliže milijunu) za godišnje održavanje i plaće inženjera.
Ured, 200 ljudi…
Je li to praktično? Vjerojatno, da.Dolazite s ovom ponudom svom upravnom odboru…
Možda postoji određeni broj tvrtki u svijetu za koje je ovo prihvatljivo i ispravno rješenje. Ako ste zaposlenik te tvrtke — moje čestitke, ali u pretežnom broju slučajeva, siguran sam, vaša znanja neće biti cijenjena od strane uprave.
Je li ovaj primjer pretjeran? Sljedeće poglavlje će dati odgovor na ovo pitanje.
Ako u vašoj mreži ne vidite nešto od navedenog, to je norma.
Za svaki konkretan slučaj potrebno je pronaći razuman kompromis između praktičnosti, cijene i sigurnosti. Često čak nije potrebna NGFW u vašem uredu, nije potrebna L7 zaštita na firewallu. Dovoljno je osigurati dobru razinu vidljivosti i obavijesti, a to se može postići korištenjem open source proizvoda, na primjer. Da, vaša reakcija na napad možda neće biti trenutna, ali najvažnije je da ćete ga vidjeti, i uz pravilne procese u vašem odjelu moći ćete ga brzo neutralizirati.
I, podsjećam, prema zamisli ovog ciklusa članaka, ne bavite se projektiranjem mreže, već pokušavate poboljšati ono što ste dobili.
Analiza SAFE arhitekture ureda
Obratite pozornost na ovaj crveni kvadrat kojim sam označio mjesto na dijagramu iz , koje bih ovdje volio raspraviti.
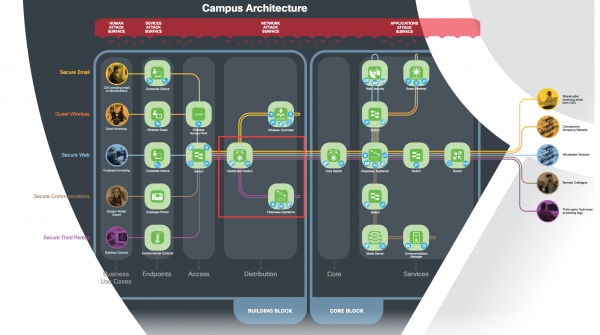
To je jedno od ključnih mjesta arhitekture i jedna od najvažnijih neizvjesnosti.
Napomena
Nikada nisam konfigurirao niti radio s FirePower-om (iz linije firewall-a Cisco - samo s ASA), stoga ću ga razmatrati kao svaki drugi firewall, na primjer, kao Juniper SRX ili Palo Alto, pretpostavljajući da ima iste mogućnosti.
Od običnih konfiguracija vidim samo 4 moguća načina korištenja firewalla pri takvom povezivanju:
- zadani gateway za svaku podmrežu je preklopnik, a firewall se nalazi u transparentnom modu (to jest, sav promet prolazi kroz njega, ali ne stvara L3 hop)
- Zadani gateway za svaku podmrežu su sub-interfejsi vatrozida (ili SVI interfejsi), a preklopnik igra ulogu L2.
- Na preklopniku se koriste različiti VRF-ovi, a promet između VRF-ova prolazi kroz vatrozid, promet unutar jednog VRF-a se kontrolira ACL-om na preklopniku.
- Sav promet se replicira na vatrozid radi analize i nadzora, promet kroz njega ne prolazi.
Napomena 1
Moguće su kombinacije ovih opcija, ali radi jednostavnosti nećemo ih razmatrati.
Napomena 2
Također postoji mogućnost korištenja PBR-a (arhitektura servisne lanca), ali trenutno je to, iako po mom mišljenju lijepo rješenje, više egzotika, tako da ga ovdje ne razmatram.
Iz opisa tokova u dokumentu vidimo da ipak promet prolazi kroz vatrozid, odnosno prema dizajnu Cisco, četvrta opcija otpada.
Pogledajmo prvo prve dvije opcije.
Kod ovih opcija sav promet prolazi kroz vatrozid.
Sada gledamo , gledamo i vidimo da ako želimo ukupni propusnost za naš ured imati barem u rasponu od 10 do 20 gigabita, moramo kupiti 4K verziju.
Napomena
Kada govorim o ukupnoj propusnosti, mislim na promet između podmreža (a ne unutar jednog vilana).
Iz GPL-a vidimo da za HA paket s Threat Defense cene variraju ovisno o modelu (4110 — 4150) od ~0,5 — 2,5 miliona dolara.
To znači da naš dizajn počinje podsjećati na prethodni primjer.
Znači li to da je ovaj dizajn netačan?
Ne, ne znači. Cisco vam pruža maksimalnu moguću zaštitu na temelju asortimana proizvoda koje ima. Ali to ne znači da je to 'must-do' za vas.
U principu, ovo je uobičajeno pitanje koje se javlja prilikom dizajniranja ureda ili podatkovnog centra, i to samo znači da je potrebno tražiti kompromise.
Na primjer, ne sav promet propuštati kroz vatrozid, a u ovom slučaju treća opcija mi se čini prilično atraktivnom, ili (vidi prethodni odlomak) možda vam nije potreban 'Threat Defense' ili uopće vatrozid u ovom segmentu mreže, i dovoljno je ograničiti se na pasivno nadgledanje koristeći plaćena (ne skupa) ili open source rješenja, ili vam je potreban vatrozid, ali druge marke.
Obično postoji ta neizvjesnost i nema jednoznačnog odgovora na to koje rješenje je najbolje za vas.
U tome leži složenost i ljepota ovog zadatka.
Izvor: habr.com
