

U 2008. godini imao sam priliku posjetiti jednu IT kompaniju. U svakom zaposleniku moglo se osjetiti neko nezdravo napetost. Uzrok je bio jednostavan: mobilni telefoni - u kutiju pri ulazu u ured, iza leđa kamera, 2 velika dodatna ''nadzornika'' kamera u uredu i softver za kontrolu s keyloggerom. I da, ovo nije bila firma koja je razvijala SORM ili sustave za životno održavanje aviona, već samo developer poslovnog softvera, sada apsorbiran, uništen i ne postoji više (što se čini logičnim). Ako ste se sada istegnuli i pomislili da u vašem uredu s ležaljkama i M&M slatkišima u staklenkama toga zasigurno nema, možete se jako prevariti - jednostavno je, nakon 11 godina, kontrola naučila biti nezapažena i korektna, bez bilo kakvih problema zbog posjećenih sajtova i preuzetih filmova.
Dakle, zar je nemoguće bez svega toga, a što je s povjerenjem, lojalnošću, vjerom u ljude? Nećete vjerovati, ali kompanija bez sigurnosnih sredstava nije mala. Međutim, zaposlenici se uspijevaju pogriješiti i ondje i ovdje - jednostavno zato što ljudski faktor može srušiti svjetove, a kamoli vašu kompaniju. Dakle, gdje bi vaši zaposlenici mogli napraviti greške?
Ovo nije baš ozbiljna objava, koja ima točno dvije funkcije: malo uljepšati radne dane i podsjetiti na osnovne stvari u sigurnosti koje se često zaboravljaju. O, i da ponovo podsjetim na — zar takav softver nije granica sigurnosti? 🙂
Idemo nasumično!
Lozinke, lozinke, lozinke…
Govoriš o njima i dolazi val ogorčenja: kako to, toliko puta se govorilo svijetu, a problem i dalje traje! U kompanijama svih razina, od pojedinca do transnacionalnih korporacija, ovo je vrlo bolno mjesto. Ponekad mi se čini da, ako sutra izgrade stvarnu Zvijezdu Smrti, u admin panelu će biti nešto poput admin/admin. Dakle, što očekivati od običnih korisnika, kojima je vlastita stranica na VKontakte neizmjerno važnija od korporativnog računa? Evo točke koje treba provjeravati:
- Zapisivanje lozinki na papirićima, na poleđini tipkovnice, na monitoru, na stolu ispod tipkovnice, na naljepnici ispod miša (snalažljivi!) — zaposlenici to nikako ne bi trebali raditi. I ne zato što će doći strašni hakera i tijekom ručka preuzeti cijeli 1C na USB, već zato što u uredu može biti nezadovoljni Saša koji se namjerava oprostiti i napraviti štetu ili pokupiti informacije za kraj. Zašto ne bi to učinio tijekom sljedeće pauze za ručak?
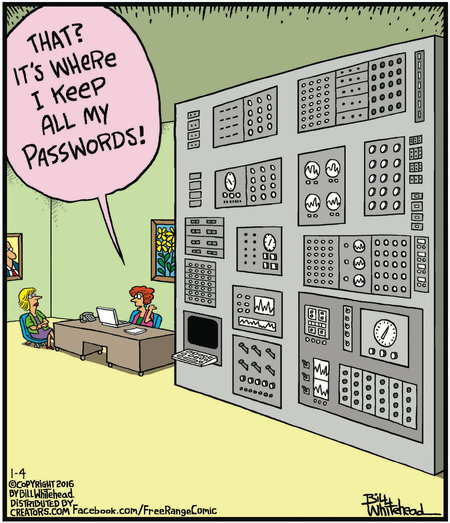
Ovo? Ovaj uređaj pohranjuje sve moje lozinke
- Postavljanje jednostavnih lozinki za pristup PC-u i radnim programima. Datumi rođenja, qwerty123 i čak asdf — to su kombinacije koje pripadaju vicevima i memovima, a ne sustavu korporativne sigurnosti. Postavite zahtjeve za lozinke i njihovu duljinu, te odredite učestalost promjena.
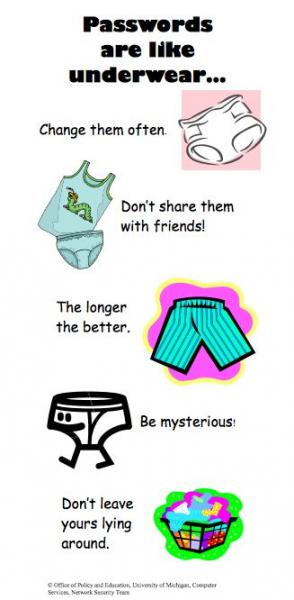
Lozinka je kao donje rublje: mijenjajte je često, ne dijelite je s prijateljima, duža je bolja, budite tajanstveni, ne rasipajte je svuda
- Lozinke dobavljača za pristup programu prema zadanim postavkama su problematične jer ih gotovo svi zaposlenici dobavljača poznaju, a ako imate posla s web-sustavom u oblaku, doći do podataka neće biti teško nikome. Osobito, ako vam je sigurnost mreže na razini "ne izvlačite kabel".
- Objasnite zaposlenicima da savjet za lozinku u operativnom sustavu ne bi trebao izgledati kao "moj rođendan", "ime kćeri", "Gvozd-ika-78545-ap#1! na engleskom" ili "qwerty i jednica s nulom".
Moj mačak mi daje prekrasne lozinke! Šeta po mojoj tipkovnici
Fizički pristupi osobnim datotekama
Kako je u vašoj tvrtki organiziran pristup poslovnoj i osobnoj dokumentaciji (na primjer, do osobnih dosjea zaposlenika)? Da pogodim: ako je to mali posao, to je u računovodstvu ili u šefu u uredu u fasciklima na policama ili u ormaru, ako je veći — u odjelu za ljudske resurse na policama. A ako je jako veliki, vjerojatno je sve u redu: posebna soba ili blok s magnetskim ključem, gdje imaju pristup samo određeni zaposlenici i, da biste došli, morate nazvati nekoga od njih i ući u tu prostoriju u njihovom prisustvu. Nema ništa komplicirano u takvoj zaštiti u bilo kojem poslu ili barem naučiti ne pisati lozinku od uredskog sefa olovkom na vratima ili na zidu (sve se temelji na stvarnim događajima, nemojte se smijati).
Zašto je to važno? Prvo, zaposlenici imaju patološku potrebu da saznaju jedni o drugima najintimnije stvari: bračno stanje, visinu plaće, medicinske dijagnoze, obrazovanje itd. Ovo je svojevrsni kompromitacijski materijal u uredskom konkurentskom okruženju. I situacije koje nastanu kada dizajner Petar sazna da zarađuje 20 tisuća manje od dizajnerice Alise nisu u vašu korist. Drugo, putem tih informacija zaposlenici mogu dobiti pristup financijskim podacima tvrtke (stanja, godišnji izvještaji, ugovori). Treće, nešto se može jednostavno izgubiti, uništiti ili ukrasti s ciljem da se prikriju tragovi u vlastitoj radnoj biografiji.
Skladište, gdje su nekome gubitak, nekome — blago
Ako imate skladište, budite uvjereni da ćete рано или поздно zagarantirano naići na prekršitelje — tako je uređena psihologija ljudi koji vide veliku količinu proizvoda i čvrsto vjeruju da od puno malo — nije pljačka, već podjela. A jedinica robe iz te hrpe može stajati i 200 tisuća, i 300 tisuća, i nekoliko milijuna. Nažalost, ništa osim pedantne i potpune kontrole i evidencije ne može zaustaviti krađe: kamere, prijem i otpis prema barkodovima, automatizacija skladišne evidencije (na primjer, u našoj skladišnoj evidenciji je organizirano tako da menadžer i voditelj mogu vidjeti kretanje robe u skladištu u stvarnom vremenu).
Stoga naoružajte svoje skladište do zuba, osigurajte fizičku sigurnost od vanjskog neprijatelja i potpunu sigurnost — od unutarnjeg. Zaposlenici u transportu, logistici, skladištu moraju jasno shvatiti da kontrola postoji, da funkcionira i da će, ako nešto pođe po zlu, sami sebi naložiti kaznu.
*uši, ne guraš ruke u infrastrukturu
Ako je priča o serveru i čistačici već izgubila svoju stvarnost i već odavno prešla u mitove drugih industrija (na primjer, slična se govorila o mističnom isključenju respiratora u istoj kući), ostalo ostaje stvarnost. Mrežna i IT sigurnost tvrtki u malom i srednjem poslovanju ostavljaju mnogo toga za poželjeti, a to često ne ovisi o tome imate li vlastitog sistem administratora ili ste unajmili jednog. Posljednji često ispada čak i bolji.
Dakle, što su zaposlenici ovdje sposobni?
- Najsladja i najsigurnija stvar je otići u servera, povući kablove, pogledati, proliti čaj, donijeti prljavštinu ili pokušati nešto sami podesiti. Ovo posebno vole "sigurni i napredni korisnici" koji hrabro poučavaju kolege kako da isključe antivirus i zaobiđu zaštitu na PC-u, uvjereni da su rođeni bogovi servera. Ukratko, autorizovan ograničen pristup - to je vaš izbor.
- Krađa opreme i zamjena komponenti. Volite svoju firmu i nabavili ste svima moćne grafičke kartice kako bi odlične radile naplata, CRM i sve ostalo? Odlično! No, pametni momci (ponekad i djevojke) lako će ih zamijeniti sa kućnim, a kod kuće će igrati igre na novom poslovnom modelu – pola svijeta to neće saznati. Ista priča vrijedi za tipkovnice, miševe, hladnjake, UPS-ove i sve što se može zamijeniti unutar hardverske konfiguracije. Kao rezultat, izlažete se riziku gubitka imovine i njezine potpune nestanke, a istovremeno ne dobijate željenu brzinu i kvalitetu rada s informacionim sistemima i aplikacijama. Rješenje je sistem praćenja (ITSM sistem) sa podesivim kontrolom konfiguracija, koji bi trebao doći s nepokolebljivim i principijelnim sistem administratorom.
Možda želiš da potražiš bolji sigurnosni sistem? Nisam siguran da je ovaj znak dovoljan.
- Korišćenje vlastitih modema, pristupnih tačaka ili nekog zajedničkog Wi-Fi-a čini pristup datotekama manje zaštićenim i praktički nekontrolisanim, što zlonamjerni korisnici (uključujući i neke zaposlene) mogu iskoristiti. Osim toga, vjerojatnost da će zaposleni "sa svojim internetom" provesti radno vreme na YouTube-u, humorističnim stranicama i društvenim mrežama, daleko je veća.
- Jedinstvene lozinke i korisnička imena za pristup administraciji web stranice, CMS-u, aplikativnom softveru – strašne su stvari koje neobičnog ili zlonamjernog zaposlenika pretvaraju u neuhvatljivog osvetnika. Ako vas 5 ljudi iz iste podmreže koristi istu prijavu/lozinku za postavljanje bannera, provjeru reklamnih linkova i metrika, ispravljanje stilova i učitavanje ažuriranja, nikada nećete pogoditi ko je od njih slučajno pretvorio CSS u bundeve. Stoga: različiti korisnički računi, različite lozinke, evidentiranje aktivnosti i razdvajanje pristupnih prava.
- Treba li uopće spominjati nelicencirani softver koji zaposlenici donose na svoja računala da bi u radno vrijeme obradili nekoliko slika ili sastavili nešto što ima veze s hobijima? Niste čuli za inspekciju odjela K? Onda će oni doći do vas!
- Antivirus mora raditi. Da, neki od njih mogu usporavati rad računala, iritirati i izgledati kao znak kukavičluka, ali bolje je spriječiti nego kasnije platiti cijenu zbog zastoja u radu ili, što je još gore, ukradene podatke.
- Upozorenja operativnog sustava o opasnosti instalacije aplikacije ne smiju se ignorirati. Danas preuzimanje nečega za rad traje samo nekoliko sekundi ili minuta. Na primjer, DirectCommander ili AdWords editor, neki SEO parser i slično. Ako je s proizvodima Yandexa i Googlea više-manje jasno, još uvijek nejasno je s nekim alatima za rezanje slika, besplatnim virusnim čistačima, video editorima s tri efekta, screenshot alatima, snimačima Skypea i drugim 'mali programima' koji mogu naštetiti ne samo pojedinačnom računalu, već i cijeloj mreži poduzeća. Naučite korisnike da čitaju što im računalo želi reći prije nego što nazovu sistemskog administratora i kažu da je 'sve umrijelo'. U nekim kompanijama pitanje se rješava jednostavno: mnogo preuzetih korisnih alata pohranjeno je na mrežnoj shared mapi, gdje se također nalazi popis dobrih online rješenja.
- BYOD politika ili, s druge strane, politika dopuštanja korištenja radne opreme izvan ureda — vrlo je neugodna strana sigurnosti. U ovom slučaju, do opreme imaju pristup rodbina, prijatelji, djeca, javne nezaštićene mreže i slično. To je čista ruska rulet — možete proći 5 godina bez problema, ali može se dogoditi da izgubite ili oštetite sve dokumente i vrijedne datoteke. Osim toga, ako zaposlenik ima zlu namjeru, s 'mobilnom' opremom lako je iznijeti podatke kao da šaljete dva bajta. Također, treba imati na umu da zaposlenici često razmjenjuju datoteke između svojih osobnih računala, što opet može stvoriti sigurnosne rupe.
- Blokiranje uređaja tijekom odsutnosti je dobra navika, i u poslovnom i u osobnom životu. Također, štiti od znatiželjnih kolega, poznanika i zlonamjernika na javnim mjestima. Teško je to naučiti, ali na jednom od mojih radnih mjesta imali smo odličan običaj: do nezaključanog računala prilazili bi kolege, a na cijelom ekranu bi se prikazivao Paint s natpisom "Zaključi komp!" i nešto bi se izmijenilo u radu, na primjer, brisala bi se posljednja preuzeta verzija ili bi se uklonio posljednji otvoreni bug (to je bila grupa testiranja). Okrutno, ali 1-2 puta bilo je dovoljno čak i za najnepristupačnije. Iako pretpostavljam da ne-IT stručnjaci možda neće razumjeti takav humor.
- No, najgori grijeh, naravno, leži na sistemskom administratoru i vodstvu — u slučaju da strogo ne koriste sustave za kontrolu prometa, opreme, licenci itd.
To je, naravno, osnova, jer IT infrastruktura je točno mjesto gdje što dalje u šumu, to više drva. I ova osnova mora biti prisutna kod svih, a ne zamijenjena riječima "svi se međusobno povjeravamo", "mi smo obitelj", "tko to uopće treba" — nažalost, to je samo do nekog trenutka.
To je internet, draga, ovdje se može puno znati o tebi.
Sigurno rukovanje internetom konačno je potrebno uvesti u školskom kurikulumu, a to se ne odnosi na mjere koje nas izvana pritisnu. Radi se o sposobnosti da se razlikuju linkovi, da se razumije gdje je phishing, a gdje je prevara, da se ne otvaraju privitci e-mailova s temom "Izvještaj o usklađivanju" od nepoznatih adresa, bez razjašnjenja itd. Iako se čini da su učenici to sve već svladali, zaposlenici to nisu. Postoji hrpa trikova i grešaka koje mogu ugroziti cijelu tvrtku odjednom.
- Društvene mreže su dio interneta koji nema mjesto na poslu, ali blokirati ih na razini tvrtke 2019. godine je nepopularna i demotivirajuća mjera. Stoga je potrebno samo obavijestiti sve zaposlenike kako provjeravati legalnost linkova, pričati o vrstama prevara i zamoliti ih da se fokusiraju na posao.
- Email je osjetljivo područje i vjerojatno najpopularniji način za krađu informacija, unos zloćudnog softvera, zaražavanje računala i čitave mreže. Nažalost, mnogi poslodavci smatraju da je klijent za e-poštu stavka štednje i koriste besplatne usluge koje primaju do 200 spam poruka dnevno, koje prolaze kroz filtre itd. A neki neodgovorni pojedinci otvaraju takve poruke, privitke, linkove, slike — očito se nadaju da je bivši kralj ostavio nasljedstvo baš njima. Nakon toga administratoru dolazi mnogo posla. Ili je to tako i bilo planirano? Usput, još jedna okrutna priča: u jednoj je kompaniji za svaku spam poruku smanjivan KPI sistem administratora. Na kraju, nakon mjesec dana više nije bilo spama — praksa je preuzeta od matične organizacije, i spama nema ni danas. Mi smo ovaj problem riješili s elegancijom — razvili smo vlastiti klijent za e-poštu i integrirali ga u našu , stoga svi naši klijenti također imaju ovu korisnu funkciju.
Sljedeći put kada primiš neobičnu poruku sa simbolom spajalice, nemoj kliknuti na nju!
- Messengeri su također izvor raznih nesigurnih linkova, ali to je mnogo manje zlo nego e-pošta (ne računajući vrijeme izgubljeno na rasprave u chatovima).
Izgleda da su to sve sitnice. Ipak, svaka od tih sitnica može imati katastrofalne posljedice, posebice ako je vaša tvrtka meta napada konkurenata. A to se može dogoditi doslovno bilo kome.
Razgovorljivi zaposlenici
To je taj ljudski faktor kojeg će ti biti teško izbjeći. Zaposlenici mogu razgovarati o poslu u hodniku, u kafiću, na ulici, glasno raspravljati o drugom klijentu, pričati o svojim radnim postignućima i projektima kod kuće. Naravno, vjerojatnost da za njima stoji konkurencija je zanemariva (ako niste u istoj poslovnoj zgradi — to se događalo), ali vjerojatnost da će netko tko jasno iznosi poslovne informacije biti snimljen pametnim telefonom i objavljen na YouTubeu je iznenađujuće veća. No, to nije ništa. Nije ništa kada vaši zaposlenici slobodno iznose informacije o proizvodu ili kompaniji na treninzima, konferencijama, mitapima, profesionalnim forumima, pa čak i na Habr-u. Tim više što često ljudi namjerno provociraju protukandidata na takve razgovore kako bi obavili konkurentsku obavještajnu djelatnost.
Primjer iz prakse. Na jednoj IT konferenciji galaktičkih razmjera, govornik sekcije je prikazao na slajdu cjelovitu shemu organizacije IT infrastrukture velike kompanije (top-20). Shema je bila izuzetno impresivna, doslovno svemirska, fotografirali su je gotovo svi, a odmah je postala viralna na društvenim mrežama uz oduševljene komentare. No, potom je govornik pokušavao pronaći objave putem geotagova, štandova, društvenih mreža i molio da ih uklone, jer je brzo primio poziv i rekli su mu da to nije u redu. Velikodušan govornik često je meta špijuna.
Neznanje... oslobađa od kazne
Prema globalnom izvještaju Laboratorije Kasperski iz 2017. godine, među poduzećima koja su se suočila s incidentima kibernetske sigurnosti tijekom 12 mjeseci, jedan od deset (11%) najtežih tipova incidenata odnosio se na nepažljive i neinformirane zaposlenike.
Ne pretpostavljajte da zaposlenici sve znaju o mjerama korporativne sigurnosti, obavezno ih obavijestite, provodite obuku, slajte zanimljive periodične biltene o sigurnosnim pitanjima, organizirajte sastanke uz pizzu i još jednom objasnite teme. I da, sjajan savjet — označite sve tiskane i elektronske informacije bojama, oznakama, natpisima: poslovna tajna, povjerljivo, za službenu upotrebu, slobodan pristup. To stvarno funkcionira.
Suvremeni svijet stavlja tvrtke u vrlo delikatnu situaciju: potrebno je održati ravnotežu između želje zaposlenika da na poslu ne samo rade, već i tijekom pauza primaju zabavni sadržaj i strogoće pravila korporativne sigurnosti. Ako uključite hiper kontrolu i besmislene programe nadzora (da, nije tipfeler — to nije sigurnost, to je paranoja) i kamere iza leđa, povjerenje zaposlenika u tvrtku će opasti, a očuvanje povjerenja također je alat korporativne sigurnosti.
Stoga poznajte svoju mjeru, poštujte zaposlenike, radite backup-e. I najvažnije — stavite sigurnost na prvo mjesto, a ne osobnu paranoju.
Ako vam je potrebna i usporedite njihove mogućnosti sa svojim ciljevima i zadatcima. Ako imate pitanja ili poteškoća — pišite, zovite, organizirat ćemo individualnu online prezentaciju za vas — bez ocjena i usporedaba.
 , u kojem bez reklama pišemo malo neformalne stvari o CRM-u i poslovanju.
Izvor: habr.com
