

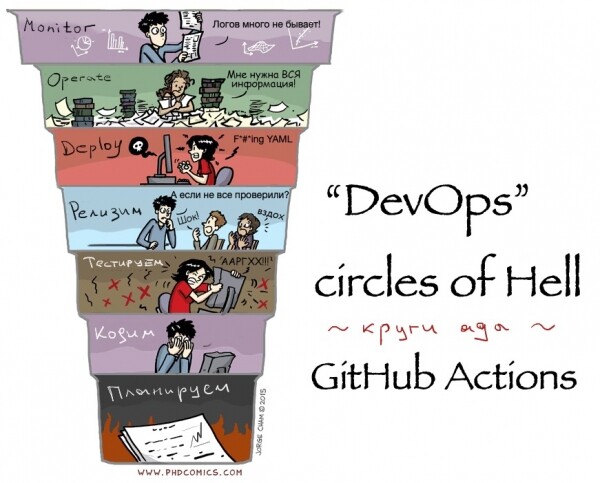
Često moram izraditi pipeline za izgradnju projekata u Javi. Ponekad su to otvoreni izvori, ponekad nisu. Nedavno sam odlučio isprobati premjestiti dio svojih repozitorija s Travis-CI i TeamCity na GitHub Actions, i evo što se dogodilo.
Što ćemo automatizirati
Za početak, potrebna nam je aplikacija koju ćemo automatizirati, hajdemo napraviti malu aplikaciju na Spring Boot / Java 11 / Maven. U okviru ovog članka nas ne zanima logika aplikacije, važno nam je okruženje oko aplikacije, tako da će nam biti dovoljna jednostavna REST API kontroler.
Izvore možete pogledati ovdje: svi koraci izgradnje pipeline-a prikazani su u pull-requestovima ovog projekta.
JIRA i planiranje
Treba reći da obično koristimo JIRA kao tracker zadataka, pa hajdemo otvoriti posebnu ploču za ovaj projekt i dodati prve zadatke:
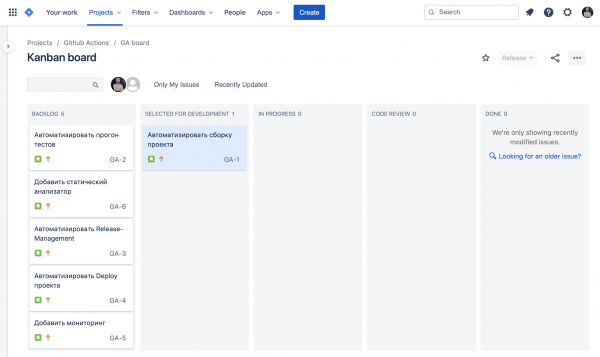
Kasnije ćemo se vratiti na to što zanimljivo mogu dati u kombinaciji JIRA i GitHub.
Automatiziramo izgradnju projekta
Naš testni projekt se gradi putem maven, tako da je njegova izgradnja prilično jednostavna, sve što trebamo je mvn clean package.
Da bismo to učinili pomoću GitHub Actions, potrebno je u repozitoriju stvoriti datoteku s opisom našeg workflow-a, to se može učiniti običnim yml-dokumentom, ne mogu reći da mi se sviđa «programiranje u yml», ali što se može — radimo u direktoriju .github/workflow/ datoteku build.yml u kojoj ćemo opisati radnje prilikom izgradnje glavne grane:
name: Build

on:
  pull_request:
    branches:
      - '*'
  push:
    branches:
      - 'master'

jobs:
  build:
    runs-on: ubuntu-18.04
    steps:
      - uses: actions/checkout@v1
      - name: set up JDK 11
        uses: actions/setup-java@v1
        with:
          java-version: 1.11
      - name: Maven Package
        run: mvn -B clean package -DskipTests
uključeno — ovo je opis događaja koji će pokrenuti naš skript.
on: pull_request / push — govori da se ovaj workflow mora pokretati pri svakom push-u u glavnu granu i prilikom stvaranja pull-requests.
Zatim dolazi opis zadataka (jobs) i koraci izvršenja (steps) za svaki zadatak.
runs-on — ovdje možemo odabrati ciljnu OS, iznenađujuće je da se čak može odabrati i Mac OS, ali na privatnim repozitorijima to je prilično skupe zadovoljstvo (u usporedbi s linuxom).
uses omogućava ponovno korištenje drugih akcija, tako da pomoću akcije actions/setup-java instaliramo okruženje za Java 11.
Pomoću with Možemo postaviti parametre s kojima pokrećemo akciju, to su zapravo argumenti koji će se proslijediti u akciju.
Sada je samo potrebno pokrenuti Maven za izgradnju projekta: run: mvn -B clean package oznake -B to znači da nam je potreban non-interactive mode, kako Maven ne bi možda htio nešto pitati.
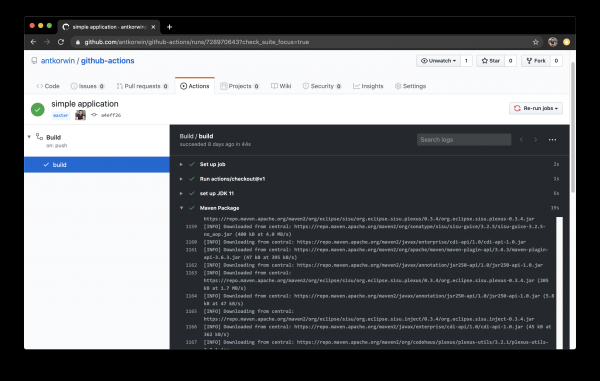
Odlično! Sada se svaki put kada napravimo commit u master pokreće izgradnja projekta.
Automatiziramo pokretanje testova
Izgradnja je dobra, ali u stvarnosti projekt se može uspješno izgraditi, a da ne radi. Stoga je sljedeći korak automatizacija provođenja testova. Također, prilično je zgodno vidjeti rezultate testova prilikom pregleda PR-a — točno znate da testovi prolaze i da nitko nije zaboravio pokrenuti svoju granu prije nego što ih spoji.
Pokrećemo testove prilikom stvaranja pull requesta i spajanja u master, a dodajemo i izgradnju izvještaja o code coverage.
name: Build

on:
  pull_request:
    branches:
      - '*'
  push:
    branches:
      - 'master'

jobs:
  build:
    runs-on: ubuntu-18.04
    steps:
      - uses: actions/checkout@v1
      - name: postavljanje JDK 11
        uses: actions/setup-java@v1
        with:
          java-version: 1.11
      - name: Maven Verify
        run: mvn -B clean verify
      - name: Test Coverage
        uses: codecov/codecov-action@v1
        with:
          token: ${{ secrets.CODECOV_TOKEN }}
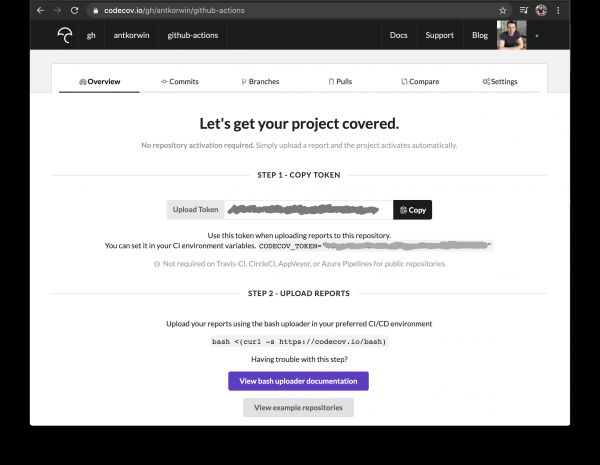
Za pokrivanje testova koristim codecov u kombinaciji s jacoco pluginom. Codecov ima svoju akciju, ali mu za rad s našim pull requestom treba token:
${{ secrets.CODECOV_TOKEN }} — ovu sintaksu ćemo još često susresti, secrets je mehanizam za pohranu tajni na GitHubu, gdje možemo zapisati lozinke/tokena/hostove/url-ove i druge podatke koje ne treba otkrivati u kodnoj bazi repozitorija.
Dodavanje varijable u secrets može se napraviti u postavkama repozitorija na GitHubu:
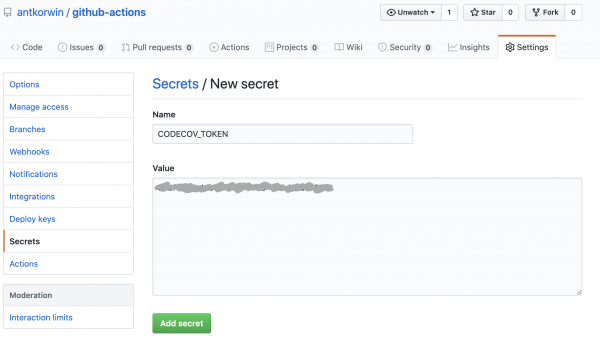
Token možete dobiti na nakon autorizacije putem GitHub-a, za dodavanje javnog projekta jednostavno je slijediti vezu poput: /[repo name]. Приватный репозиторий тоже можно добавить, для этого надо дать права codecov приложению в гитхабе.
Dodajemo jacoco plugin u POM datoteku:
org.jacoco
	jacoco-maven-plugin
	0.8.4


				prepare-agent


			report
			test

				report


	org.apache.maven.plugins
	maven-surefire-plugin
	2.22.2

		plain

			**/*Test*.java
			**/*IT*.java
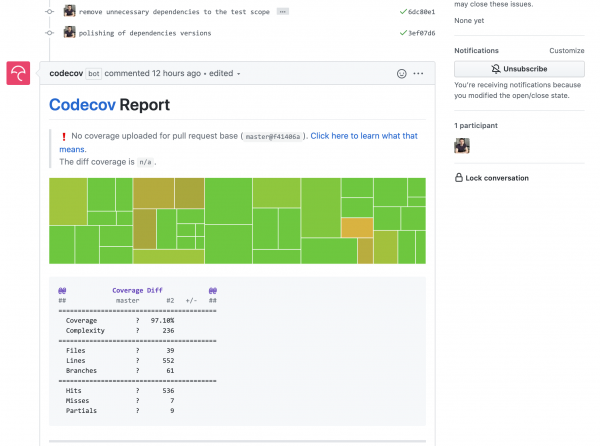
Sada će svaki naš pull request dobivati codecov bot koji će dodavati grafikon promjene pokrivenosti:
Dodajemo statički analizator
U većini svojih open-source projekata koristim SonarCloud za statičku analizu koda, prilično ga je lako spojiti s Travis-CI. Tako da je to logičan korak prilikom migracije na GitHub Actions, učiniti isto. Market akcija — super stvar, ali ovaj put je malo zakazao, jer sam iz navike pronašao potrebnu akciju i upisao je u workflow. Ispostavilo se da Sonar ne podržava rad putem akcije za analizu projekata na Maven ili Gradle. O tome je naravno napisano u dokumentaciji, ali tko to čita?!
Putem akcije ne može, stoga ćemo to napraviti putem Maven plugina:
name: SonarCloud

on:
  push:
    branches:
      - master
  pull_request:
    types: [opened, synchronize, reopened]

jobs:
  sonarcloud:
    runs-on: ubuntu-16.04
    steps:
      - uses: actions/checkout@v1
      - name: Postavljanje JDK
        uses: actions/setup-java@v1
        with:
          java-version: 1.11
      - name: Analiza sa SonarCloud
#       postaviti varijable okruženja:
        env:
          GITHUB_TOKEN: ${{ secrets.GITHUB_TOKEN }}
          SONAR_TOKEN: ${{ secrets.SONAR_TOKEN }}
#       pokrenuti Sonar Maven plugin:
        run: mvn -B verify sonar:sonar -Dsonar.projectKey=antkorwin_github-actions -Dsonar.organization=antkorwin-github -Dsonar.host.url=https://sonarcloud.io -Dsonar.login=$SONAR_TOKEN -Dsonar.coverage.jacoco.xmlReportPaths=./target/site/jacoco/jacoco.xml
SONAR_TOKEN — može se dobiti u i trebate ga zapisati u secrets. GITHUB_TOKEN — to je ugrađeni token koji generira GitHub, s njim sonarcloud[bot] može autorizirati u Git-u kako bi nam ostavljao poruke u pull requestima.
Dsonar.projectKey — naziv projekta u Sonaru, možete ga vidjeti u postavkama projekta.
Dsonar.organization — naziv organizacije iz GitHuba.
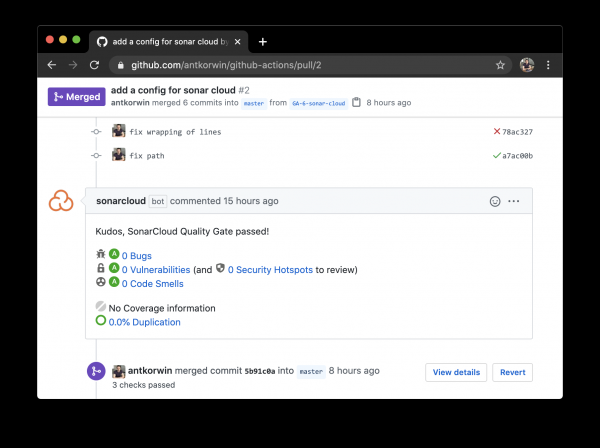
Radimo pull request i čekamo kada sonarcloud[bot] dođe u komentare:
Upravljanje izdanjima
Build je postavljen, testovi su provedeni, možemo napraviti i izdanje. Pogledajmo kako GitHub Actions značajno olakšava upravljanje izdanjima.
Na poslu imam projekte čija kodna baza leži na bitbucketu (sve kao u toj priči „danju pišem u bitbucket, noću komitujem u GitHub“). Nažalost, bitbucket nema ugrađene alate za upravljanje izdanjima. To je problem jer za svako izdanje moram ručno napraviti stranicu u confluenceu i dodati sve funkcionalnosti koje su uključene u izdanje, prolaziti kroz zamisli, zadatke u jiri, komite u repozitoriju. Postoji puno šanse za greške, moguće je nešto zaboraviti ili zapisati ono što je već bilo objavljeno prošli put, ponekad jednostavno nije jasno kojoj kategoriji pripada neki pull request — je li to nova funkcionalnost ili ispravka greške, ili prilagodba testova, ili nešto infrastrukturno.
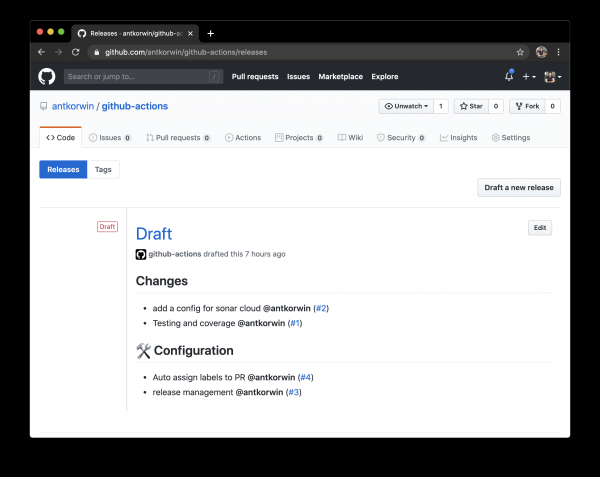
Kako nam može pomoći GitHub actions? Postoji odlična akcija — release drafter, koja omogućava da postavite šablon za datoteku bilješki o izdanju, kako biste organizovali kategorije pull requestova i automatski ih grupisali u datoteci bilješki o izdanju:
Primer šablona za podešavanje izveštaja (.github/release-drafter.yml):
name-template: 'v$NEXT_PATCH_VERSION'
tag-template: 'v$NEXT_PATCH_VERSION'
categories:
  - title: ' Nove funkcije'
    labels:
      - 'type:features'
# u ovu kategoriju prikupljamo sve PR-ove sa oznakom type:features

  - title: ' Ispravke grešaka'
    labels:
      - 'type:fix'
# slično za oznaku type:fix itd.

  - title: ' Dokumentacija'
    labels:
      - 'type:documentation'

  - title: ' Konfiguracija'
    labels:
      - 'type:config'

change-template: '- $TITLE @$AUTHOR (#$NUMBER)'
template: |
  ## Promene
  $CHANGES
Dodajemo skriptu za generisanje nacrta izdanja (.github/workflows/release-draft.yml):
name: "Kreiraj nacrt izdanja"

on:
  push:
    branches:
      - master

jobs:
  update_draft_release:
    runs-on: ubuntu-18.04
    steps:
      - uses: release-drafter/release-drafter@v5
        env:
          GITHUB_TOKEN: ${{ secrets.GITHUB_TOKEN }}
Svi pull requestovi od ovog trenutka će se automatski sakupljati u bilješke o izdanju — magija!
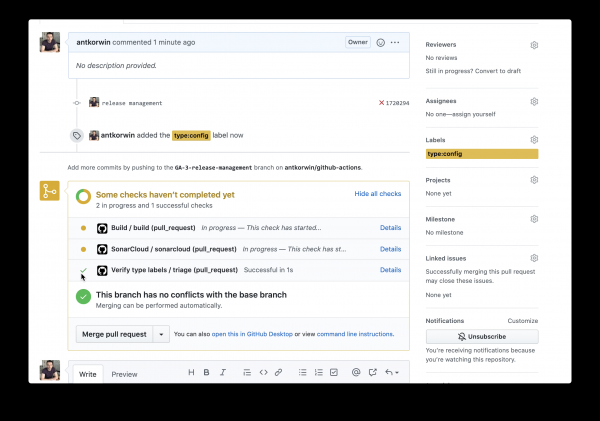
Ovde se može postaviti pitanje: a šta ako programeri zaborave dodati oznake u PR? Tada nije jasno u koju kategoriju ga svrstati, i opet ćemo morati ručno obraditi svaki PR posebno. Da bismo ispravili ovaj problem, možemo iskoristiti još jednu akciju — label verifier — koja proverava prisutnost oznaka na pull requestu. Ako nema nijedne obavezne oznake, provera će biti neuspešna i tu poruku ćemo videti u našem pull requestu.
name: "Proveri oznake tipa"

on:
  pull_request:
    types: [opened, labeled, unlabeled, synchronize]

jobs:
  triage:
    runs-on: ubuntu-18.04
    steps:
      - uses: zwaldowski/match-label-action@v2
        with:
          allowed: 'type:fix, type:features, type:documentation, type:tests, type:config'
Sada svaki pull request mora biti označen jednom od oznaka: type:fix, type:features, type:documentation, type:tests, type:config.
Automatsko anotiranje pull zahtjeva
Budući da smo se dotakli teme učinkovitog rada s pull zahtjevima, vrijedi spomenuti i akciju zvanu labeler, koja dodaje oznake u PR na temelju promijenjenih datoteka. Na primjer, možemo označiti kao [build] svaki pull zahtjev koji ima promjene u direktoriju .github/workflow.
Povezivanje je prilično jednostavno:
name: "Automatsko dodjeljivanje tema PR-u"

on:
  - pull_request

jobs:
  triage:
    runs-on: ubuntu-18.04
    steps:
      - uses: actions/labeler@v2
        with:
          repo-token: ${{ secrets.GITHUB_TOKEN }}
Također će nam trebati datoteka s opisom usklađenosti direktorija projekta s temama pull zahtjeva:
theme:build:
  - ".github/**"
  - "pom.xml"
  - ".travis.yml"
  - ".gitignore"
  - "Dockerfile"

theme:code:
  - "src/main/*"

theme:tests:
  - "src/test/*"

theme:documentation:
  - "docs/**"

theme:TRASH:
  - ".idea/**"
  - "target/**"
Nisam uspio povezati akciju koja automatski dodaje oznake u pull zahtjeve s akcijom koja provjerava prisutnost obaveznih oznaka; match-label jednostavno ne prepoznaje oznake koje je dodao bot. Čini se da je jednostavnije napisati svoju akciju koja kombinira oba koraka. No, čak i u ovakvom obliku korisno je, treba odabrati oznaku s popisa prilikom stvaranja pull zahtjeva.
Vrijeme je za deploy
Isprobao sam nekoliko opcija za deploy putem GitHub Actions (putem ssh, putem scp-a i pomoću docker-huba), i mogu reći da ćete vjerojatno pronaći način za prijenos binarnog datoteka na poslužitelj, bez obzira na to koliko izobličeni bio vaš pipeline.
Sviđa mi se opcija držati svu infrastrukturu na jednom mjestu, pa ćemo razmotriti kako napraviti deploy u GitHub Packages (to je repozitorij za binarni sadržaj, npm, jar, docker).
Skripta za izgradnju docker slike i objavljivanje u GitHub Packages:
Naziv: Implementacija Docker slike

Na:
  Push:
    Grane:
      - 'master'

Poslovi:

  izgradnja_docker_slike:
    radi-na: ubuntu-18.04
    koraci:

#     Izgradnja JAR-a:
      - koristi: actions/checkout@v1
      - naziv: Postavljanje JDK 11
        koristi: actions/setup-java@v1
        sa:
          java-verzija: 1.11
      - naziv: Maven Paket
        pokreni: mvn -B clean compile package -DskipTests

#     Postavljanje globalnih varijabli okruženja:
      - naziv: Postavljanje globalnog okruženja
        id: global_env
        pokreni: |
          echo "::set-output name=IMAGE_NAME::${GITHUB_REPOSITORY#*\/}"
          echo "::set-output name=DOCKERHUB_IMAGE_NAME::docker.pkg.github.com/${GITHUB_REPOSITORY}/${GITHUB_REPOSITORY#*\/}"

#     Izgradnja Docker slike:
      - naziv: Izgradnja i označavanje slike
        pokreni: |
          docker build -t "${{ steps.global_env.outputs.DOCKERHUB_IMAGE_NAME }}:latest" -t "${{ steps.global_env.outputs.DOCKERHUB_IMAGE_NAME }}:${GITHUB_SHA::8}" .

      - naziv: Docker prijava
        pokreni: docker login docker.pkg.github.com -u $GITHUB_ACTOR -p ${{secrets.GITHUB_TOKEN}}

#     Objavljivanje slike u GitHub paketu:
      - naziv: Objavljivanje slike
        okruženje:
          IMAGE_NAME: $GITHUB_REPOSITORY
        pokreni: docker push "docker.pkg.github.com/$GITHUB_REPOSITORY/${{ steps.global_env.outputs.IMAGE_NAME }}"
Najprije trebamo izgraditi JAR datoteku naše aplikacije, nakon čega izračunavamo put do GitHub Docker registry i naziv naše slike. Postoji nekoliko trikova s kojima se još nismo susreli:
- Konstruiranje oblika: echo «::set-output name=NAME::VALUE» omogućava postavljanje vrijednosti varijable u trenutnom koraku, tako da se može pročitati u svim ostalim koracima.
- Za dobivanje vrijednosti varijable postavljene u prethodnom koraku možemo koristiti identifikator tog koraka: ${{ steps.global_env.outputs.DOCKERHUB_IMAGE_NAME }}
- U standardnoj varijabli GITHUB_REPOSITORY čuva se naziv repozitorija i njegov vlasnik («owner/repo-name»). Da bismo izrezali iz te niza sve osim naziva repozitorija, iskoristit ćemo bash sintaksu: ${GITHUB_REPOSITORY#*\/}
Dalje, trebamo izgraditi Docker sliku:
docker build -t "docker.pkg.github.com/antkorwin/github-actions/github-actions:latest"
Prijaviti se u registry:
docker login docker.pkg.github.com -u $GITHUB_ACTOR -p ${{secrets.GITHUB_TOKEN}}
I objaviti sliku u GitHub Packages Repository:
docker push "docker.pkg.github.com/antkorwin/github-actions/github-actions"
Da bismo naznačili verziju slike, koristimo prve cifre iz SHA hash-a commit-a — GITHUB_SHA ovdje također ima nijanse, ako planirate raditi takve izgradnje ne samo pri spajanju u master, već i po događaju stvaranja pull requesta, SHA se možda neće poklapati s hash-om koji vidimo u povijesti gita, jer radnja actions/checkout generira svoj jedinstveni hash kako bi izbjegla međusobne blokade radnji u PR.
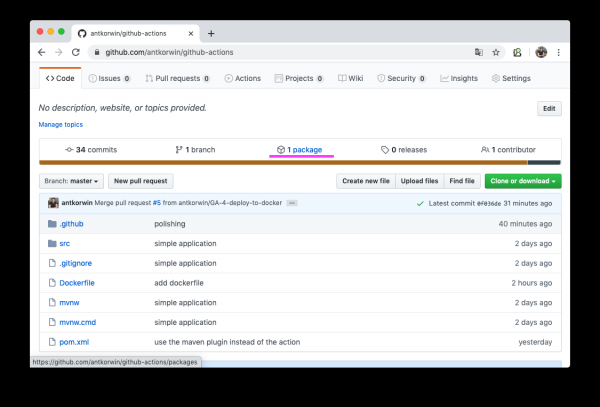
Ako je sve uspješno, otvaranjem odjeljka paketa (https://github.com/antkorwin/github-actions/packages) u repozitoriju, vidjet ćete novu Docker sliku:
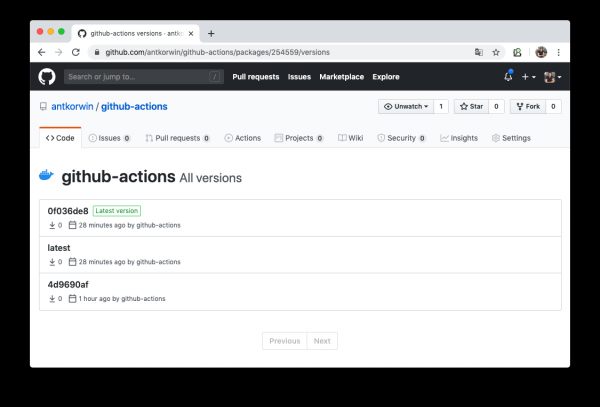
Tu možete pogledati popis verzija docker slike.
Samo trebamo postaviti naš server da radi s ovim registryjem i pokrenuti ponovno pokretanje usluge. O tome kako to učiniti putem systemd-a, možda ću pričati drugi put.
Monitoring
Pogledajmo jednostavan primjer kako napraviti health check naše aplikacije pomoću GitHub Actions. U našoj aplikaciji postoji actuator, tako da API za provjeru njegovog stanja nije potrebno pisati, sve je već napravljeno za lijene. Samo trebate nazvati host: SERVER-URL:PORT/actuator/health
$ curl -v 127.0.0.1:8080/actuator/health

> GET /actuator/health HTTP/1.1
> Host: 127.0.0.1:8080
> User-Agent: curl/7.61.1
> Accept: */*

< HTTP/1.1 200
< Content-Type: application/vnd.spring-boot.actuator.v3+json
< Transfer-Encoding: chunked
< Date: Thu, 04 Jun 2020 12:33:37 GMT

{"status":"UP"}
Sve što trebamo je napisati task za provjeru servera putem cron-a, a ako nam iz nekog razloga ne odgovori, poslat ćemo obavijest na Telegram.
Prvo da vidimo kako pokrenuti workflow putem cron-a:
on:
  schedule:
    - cron:  '*/5 * * * *'
Sve je jednostavno, čak je teško povjerovati da se u GitHub-u mogu napraviti takvi eventi koji se ne uklapaju u webhooks. Detalji su u dokumentaciji:
Provjeru statusa servera ćemo obaviti ručno putem curl-a:
jobs:
  ping:
    runs-on: ubuntu-18.04
    steps:

      - name: curl actuator
        id: ping
        run: |
          echo "::set-output name=status::$(curl ${{secrets.SERVER_HOST}}/api/actuator/health)"

      - name: health check
        run: |
          if [[ ${{ steps.ping.outputs.status }} != *"UP"* ]]; then
            echo "health check je neuspješan"
            exit 1
          fi
          echo "Sve je u redu"
Prvo spremamo u varijablu ono što je server odgovorio na zahtjev, u sljedećem koraku provjeravamo je li status UP, i ako nije, izlazimo s greškom. Ako treba ručno 'srušiti' akciju, onda exit 1 — odgovarajuće oružje.
  - name: send alert in telegram
    if: ${{ failure() }}
    uses: appleboy/telegram-action@master
    with:
      to: ${{ secrets.TELEGRAM_TO }}
      token: ${{ secrets.TELEGRAM_TOKEN }}
      message: |
        Health check of the:
        ${{secrets.SERVER_HOST}}/api/actuator/health
        failed with the result:
        ${{ steps.ping.outputs.status }}
Slanje na Telegram radimo samo ako je akcija pala u prethodnom koraku. Za slanje poruke koristimo appleboy/telegram-action, a o tome kako dobiti token bota i ID chata možete pročitati u dokumentaciji:
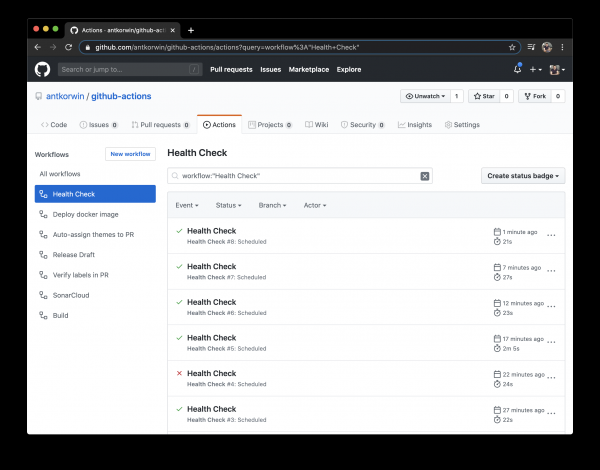
Ne zaboravite unijeti u tajne na GitHub-u: URL za server i tokene za Telegram bota.
Bonus trag — JIRA za lijene
Obećao sam da ćemo se vratiti na JIRA, i vratili smo se. Stotine puta sam na standupovima vidio situaciju kada su developeri napravili funkcionalnost, spojili granu, ali zaboravili premjestiti zadatak u JIRA. Naravno, da se sve to radilo na istom mjestu, bilo bi lakše, ali zapravo pišemo kod u IDE-u, spajamo grane u bitbucketu ili GitHubu, a zadatke potom nosimo u JIRA. Za to je potrebno otvarati nove prozore, ponekad se ponovno prijavljivati itd. Kada se savršeno sjećaš šta dalje treba raditi, nema smisla dodatno otvarati ploču. Na kraju, ujutro na standupu treba trošiti vrijeme na ažuriranje ploče zadataka.
GitHub će nam pomoći i u ovom rutinskom zadatku; za početak možemo automatski premještati zadatke u kolonu code_review kada smo poslali pull request. Sve što trebamo je pridržavati se dogovora o imenovanju grana:
[ime projekta]-[broj zadatka]-naziv
na primjer, ako je ključ projekta „GitHub Actions“ GA, onda GA-8-jira-bot može biti grana za realizaciju zadatka GA-8.
Integracija s JIRA radi putem akcija od Atlassiana; nisu savršene, moram reći, da neki od njih kod mene uopće nisu radili. No, raspraviti ćemo samo one koje sigurno rade i koje se aktivno koriste.
Za početak, potrebno je proći autorizaciju u JIRA pomoću akcije: atlassian/gajira-login
jobs:
  build:
    runs-on: ubuntu-latest
    name: Jira Workflow
    steps:
      - name: Login
        uses: atlassian/gajira-login@master
        env:
          JIRA_BASE_URL: ${{ secrets.JIRA_BASE_URL }}
          JIRA_USER_EMAIL: ${{ secrets.JIRA_USER_EMAIL }}
          JIRA_API_TOKEN: ${{ secrets.JIRA_API_TOKEN }}
Za to je potrebno dobiti token u JIRA, kako to učiniti opisano je ovdje:
Izvlačimo identifikator zadatka iz naziva grane:
  - name: Find Issue
    id: find_issue
    shell: bash
    run: |
      echo "::set-output name=ISSUE_ID::$(echo ${GITHUB_HEAD_REF} | egrep -o 'GA-[0-9]{1,4}')"
      echo brašna naziv: $GITHUB_HEAD_REF
      echo izvučeni zadatak: ${GITHUB_HEAD_REF} | egrep -o 'GA-[0-9]{1,4}'

  - name: Check Issue
    shell: bash
    run: |
      if [[ "${{steps.find_issue.outputs.ISSUE_ID}}" == "" ]]; then
        echo "Molim vas, imenujte svoju granu prema JIRA zadatku: [project_key]-[task_number]-branch_name"
        exit 1
      fi
      echo uspješno pronađen JIRA zadatak: ${{steps.find_issue.outputs.ISSUE_ID}}
Ako potražite na GitHub marketplaceu, možete naći akciju za ovaj zadatak, ali ja sam morao napisati isto to koristeći grep po nazivu grane, jer ta akcija od Atlassiana nije htjela raditi na mom projektu, baviti se time šta nije u redu - duže je nego napraviti isto ručno.
Samo treba premjestiti zadatak u kolonu „Code review“ prilikom kreiranja pull request-a:
  - name: Prebacivanje zadatka
    if: ${{ success() }}
    uses: atlassian/gajira-transition@master
    with:
      issue: ${{ steps.find_issue.outputs.ISSUE_ID }}
      transition: "Code review"
Za to postoji posebna akcija na GitHub-u, sve što joj je potrebno je identifikator zadatka, dobiven u prethodnom koraku, i autorizacija u JIRA-i, koju smo obavili ranije.
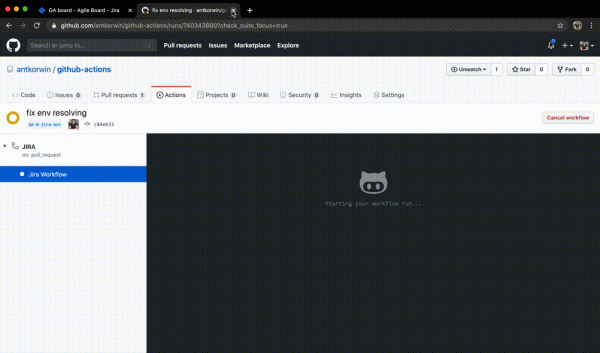
Na sličan način možete premještati zadatke prilikom merge-a u master, i prilikom drugih događaja u GitHub workflow-u. Sve ovisi o vašoj mašti i želji za automatizacijom rutinskih procesa.
Zaključci
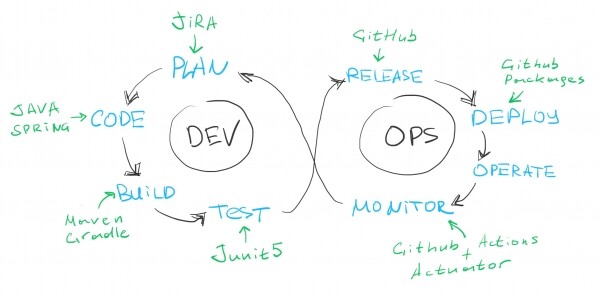
Ako pogledamo klasičnu DEVOPS dijagramu, obuhvatili smo sve faze, osim operate. Mislim da se, ako se potrudite, može pronaći neka akcija na marketu za integraciju s help-desk sustavom, pa ćemo smatrati da je pipeline dobro postavljen i na temelju njegove upotrebe možemo donijeti zaključke.
Prednosti:
- Marketplace s gotovim akcijama za sve prilike je jako cool. U većini njih možete čak pogledati izvorni kod, kako biste razumjeli kako riješiti sličan problem ili objaviti zahtjev za funkcijom autora direktno u GitHub repozitoriju.
- Odabir ciljne platforme za gradnju: Linux, macOS, Windows je prilično zanimljiva funkcija.
- GitHub Packages je odlična stvar, zadržavanje cijele infrastrukture na jednom mjestu je praktično, ne morate pretraživati kroz različite prozore, sve je unutar jednog do dva klika mišem i savršeno je integrirano s GitHub Actions. Podrška za docker registry u besplatnoj verziji je također dobra prednost.
- GitHub skriva tajne u zapisima gradnje, stoga nije tako zastrašujuće koristiti ga za pohranu lozinki i tokena. Tijekom svih eksperimenata nisam nikada vidio tajnu u čistom obliku u konzoli.
- Besplatan za Open Source projekte
Mane:
- YML, ne sviđa mi se. Kada radim s ovakvim tokom, najčešći commit message mi je „fix yml format“, pa zaboravim gdje trebam staviti tab, ili napišem na pogrešnoj liniji. Ukratko, sjediti ispred ekrana s transporterom i ravnalom nije najugodnija aktivnost.
- DEBUG, otklanjanje grešaka u toku putem commit-a, ponovnog pokretanja i ispisivanja u konzolu nije uvijek praktično, ali to je više iz kategorije „previše ste zahtjevni“, navikli ste raditi s praktičnim IDEA, kada možete otklanjati sve što želite.
- Svoj akcijski kod možeš napisati u bilo kojem jeziku ako ga spakuješ u Docker, ali nativno je podržan samo JavaScript. Naravno, to je stvar ukusa, ali ja bih radije nešto drugo umjesto JS-a.
Podsjećam, repozitorij sa svim skriptama se nalazi ovdje:
Sljedeći tjedan ću nastupati na konferenciji Heisenbug 2020 Piter. Pričat ću ne samo o tome kako izbjeći greške prilikom pripreme testnih podataka, nego ću podijeliti i svoje tajne rada s skupovima podataka u Java-aplikacijama!
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish