

 27. veljače 2020. godine besplatni certifikacijski centar Let's Encrypt .
U svečanom priopćenju za medije, predstavnici projekta prisjećaju se da je prethodni jubilej od 100 milijuna izdanih certifikata obilježen . Tada je udio HTTPS prometa na internetu iznosio 58% (u SAD-u 64%). Tijekom dvije i pol godine, pokazatelji su značajno porasli: „Danas 81% učitanih stranica širom svijeta koristi HTTPS, a u Sjedinjenim Državama dostigli smo razinu od 91%! – raduju se članovi projekta. – Nevjerojatan uspjeh. To je znatno viša razina privatnosti i sigurnosti za sve.”
Let's Encrypt je odigrao vrlo važnu ulogu u tome da su HTTPS certifikati postali uobičajen standard, a pouzdana enkripcija prometa postala je normativ u internetu.
Beta testiranje inovativnog certifikacijskog centra Let's Encrypt započelo je u prosincu 2015. godine. Jedinstvena značajka novog centra bila je ta da je proces izdavanja certifikata isprva bio potpuno automatiziran.
Automatsko postavljanje HTTPS-a na serveru odvija se u dva koraka. U prvom koraku agent obavještava certifikacijski centar o pravima administratora servera na domensko ime. Na primjer, provjera može uključivati stvaranje određenog poddomene ili postavljanje unutar domene HTTP resursa s određenim URI-jem.
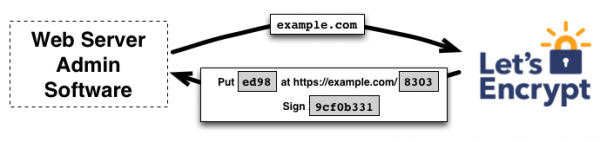
Let's Encrypt identificira web server s pokrenutim agentom putem javnog ključa. Javni i privatni ključevi generiraju se od strane agenta prije prvog povezivanja s certifikacijskim centrom. Tijekom automatske provjere, agent izvršava niz testova: na primjer, potpisuje javnim ključem dobivenu jedanputnu lozinku i prikazuje HTTP resurs s određenim URI-jem. Ako je digitalni potpis ispravan i svi testovi su prošli — agentu se dodjeljuju prava na upravljanje certifikatima za domenu.
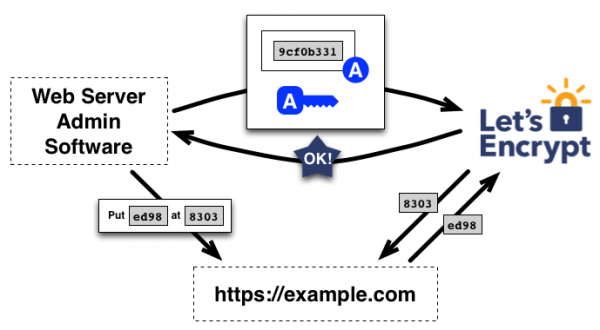
U drugom koraku agent može tražiti, ažurirati i opozvati certifikate. Za automatsko izdavanje certifikata koristi se protokol autentikacije klase „challenge-response” (izazov-odgovor) pod nazivom Automated Certificate Management Environment (ACME). Sve manipulacije sa certifikatom odvijaju se bez zastoja web servera uz pomoć ACME klijenta. . Jednostavan je za korištenje, radi na većini operativnih sustava i izvrsno je dokumentiran. Postoji stručni način rada s naprednim postavkama. Osim Certbota, postoji .
Važna uloga Let’s Encrypt
Let’s Encrypt je stvorio pravu revoluciju na tržištu gdje su prije dominirali komercijalni certifikacijski centri. Sada su praktički izašli iz posla izdavanja DV certifikata (certifikati s potvrdom domene, Domain Validation), iako i dalje prodaju certifikate s potvrdom organizacije (Organization Validation, OV) i certifikate visoke pouzdanosti (Extended Validation, EV), koje Let’s Encrypt ne izdaje jer ih nije moguće automatizirati. Međutim, to su nišni proizvodi, a na masovnom tržištu slobodno vladaju besplatni certifikati Let’s Encrypt.
Let’s Encrypt je postavio automatsko obnavljanje certifikata kao standard. Unatoč kratkom roku njihovog trajanja (90 dana), automatski postupak uklanja „ljudski faktor“, koji tradicionalno predstavlja glavnu ranjivost u sigurnosti. Administratori domena često jednostavno zaboravljaju produžiti certifikate, zbog čega usluge izlažu prekidu. Posljednji takav slučaj dogodio se s Microsoft Teamsom. 3. veljače 2020. ovaj servis za suradnju je otišao offline .
Automatska zamjena certifikata putem ACME protokola isključuje mogućnost sličnih incidenata.
Iako projekt Let’s Encrypt opslužuje polovicu interneta, u fizičkom svijetu to je mala neprofitna organizacija: „U ovih dva i pol godine naša organizacija je rasla, ali sasvim malo! - pišu oni. - U lipnju 2017. opsluživali smo oko 46 milijuna web stranica s 11 zaposlenika i godišnjim budžetom od 2,61 milijuna USD. Danas opslužujemo gotovo 192 milijuna web stranica s 13 zaposlenika i godišnjim budžetom od otprilike 3,35 milijuna USD. To znači da opslužujemo više od četiri puta više stranica s samo dvoje dodatnih zaposlenika i 28-postotnim povećanjem budžeta.“
Podrška projektu dolazi kroz i .
Trenutno je HTTPS postao de facto standard na internetu. Od prošle godine glavni preglednici upozoravaju korisnike na opasnost povezivanja s web stranicama koje ne šifriraju promet putem HTTPS-a. Velik dio zaslUGE za ovu promjenu u sigurnosnom pejzažu pripada Let’s Encryptu.
Osim toga, Let’s Encrypt je doslovno . Sada Jabber funkcionira s pouzdanim šifriranjem kako na klijent-poslužiteljskom tako i na poslužitelj-poslužiteljskom nivou, a apsolutna većina certifikata izdana je od strane Let’s Encrypta.
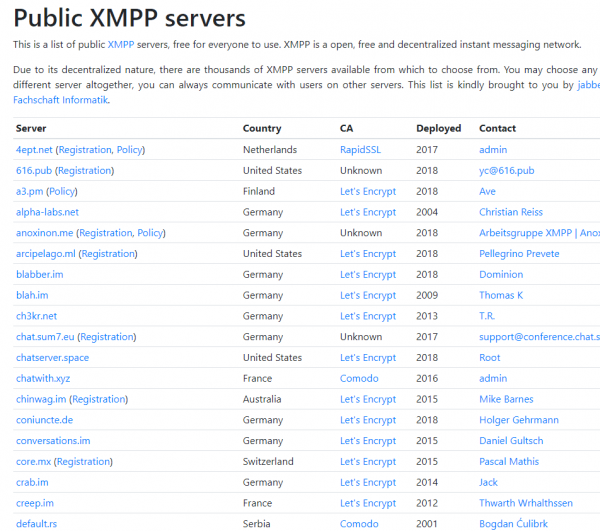
„Kao zajednica napravili smo nevjerojatne stvari kako bismo zaštitili ljude na internetu“, navedeno je u . „Izdavanje milijardu certifikata potvrda je svih postignuća koja smo ostvarili kao zajednica.“
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish