

TL;DR Ako su vam potrebni antivirusni programi na vašim poslovnim mobilnim uređajima, tada radite nešto pogrešno i antivirus vam neće pomoći.
Ova objava rezultat je žestokih rasprava o tome treba li antivirus na poslovnom mobilnom telefonu, u kojim slučajevima on djeluje, a u kojim je beskoristan. U članku se razmatraju modeli prijetnji od kojih bi teorijski trebao štititi antivirus.
Prodavači antivirusnih programa često uspijevaju uvjeriti poslovne klijente da će antivirus značajno povećati njihovu sigurnost, ali u većini slučajeva to je iluzorna zaštita koja samo smanjuje budnost kako korisnika, tako i administratora.
Ispravna poslovna infrastruktura
Kada u tvrtki ima desetaka ili čak tisuća zaposlenika, nije moguće ručno podešavati svaki korisnički uređaj. Postavke se svaki dan mogu mijenjati, dolaze novi zaposlenici, a njihovi mobilni telefoni i prijenosna računala se kvare ili gube. Na kraju bi sav posao administratora uključivao svakodnevno ponavljanje novih postavki na uređajima zaposlenika.
Na desktop računalima ovaj se problem počeo rješavati davno. U svijetu Windows-a, obično se takvo upravljanje odvija putem Active Directory-a, centraliziranih sustava autentifikacije (Single Sign In) itd. No sada su svi zaposlenici uz računala dobili i pametne telefone, na kojima se odvija značajan dio poslovnih procesa i pohranjuju važni podaci. Microsoft je pokušao ujediniti svoje telefone na Windows Phone u jedinstveni ekosustav s Windows-om, ali ta je ideja umrla zajedno s službenom smrću Windows Phone-a. Stoga u poslovnom okruženju u svakom slučaju treba birati između Android-a i iOS-a.
Trenutno u poslovnom okruženju, za upravljanje uređajima zaposlenika, popularna je koncept UEM (Unified Endpoint Management). To je centralizirani sustav za upravljanje mobilnim uređajima i desktop računalima.
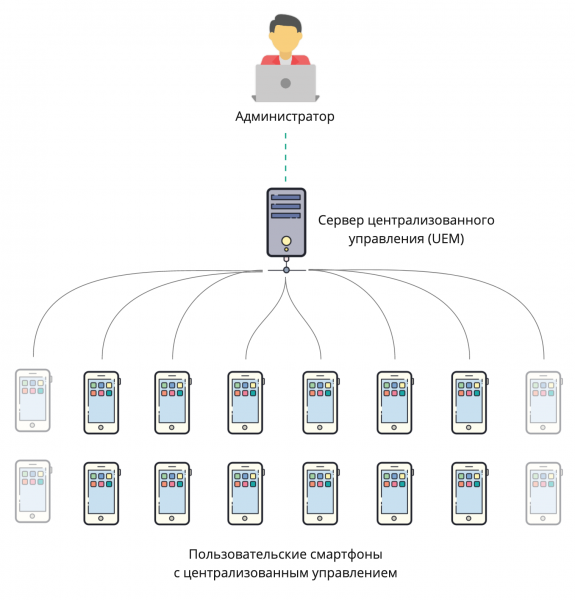
Centralizirano upravljanje korisničkim uređajima (Unified Endpoint Management)
Upravitelj sustava UEM može postavljati različite politike za korisničke uređaje. Na primjer, može odobriti korisniku veće ili manje kontrole nad uređajem, instalaciju aplikacija iz trećih izvora itd.
Što može raditi UEM:
Upravljati svim postavkama — administrator može potpuno zabraniti korisniku da mijenja postavke na uređaju i da ih mijenja na daljinu.
Kontrolirati softver na uređaju — omogućiti instalaciju programa na uređaju i automatski instalirati programe bez znanja korisnika. Također, administrator može zabraniti ili odobriti instalaciju aplikacija iz trgovine ili iz nepouzdanih izvora (iz APK datoteka u slučaju Androida).
Daljinska blokada — u slučaju da je telefon izgubljen, administrator može blokirati uređaj ili očistiti podatke. Neki sustavi također omogućuju postavljanje automatskog brisanja podataka ako telefon nije uspostavio vezu sa serverom duže od N sati, kako bi se isključila mogućnost pokušaja offline hakiranja, kada su napadači uspjeli izvući SIM karticu prije nego što je s servera poslana naredba za brisanje podataka.
Prikupljanje statistike — pratiti aktivnost korisnika, vrijeme korištenja aplikacija, lokaciju, razinu napunjenosti baterije itd.
Koji su pristupi UEM-u
Postoje dva suštinski različita pristupa za centralizirano upravljanje pametnim telefonima zaposlenika: u prvom slučaju, kompanija nabavlja uređaje od jednog proizvođača i obično bira sustav upravljanja od istog dobavljača. U drugom slučaju, zaposlenici koriste svoje osobne uređaje za rad i tada nastaje zoološki vrt različitih operativnih sustava, verzija i platformi.
BYOD (Bring your own device, Donesi svoje uređaje) — koncept u kojem zaposlenici koriste svoje osobne uređaje i račune za rad. Neki sustavi centraliziranog upravljanja omogućuju dodavanje drugog radnog računa i potpuno odvajanje podataka na osobne i radne.
— izvorni sustav centraliziranog upravljanja od Apple-a. Može upravljati samo Apple uređajima, računalima s macOS-om i telefonima na iOS-u. Podržava BYOD, stvara se drugo izolirano okruženje s drugim iCloud računom.
— omogućuje upravljanje telefonima na Androidu i Apple iOS-u, kao i desktop računalima na Windows 10. Proklamira podršku za BYOD.
— podržava samo mobilne uređaje Samsung. Pri tome se odmah može iskoristiti samo .
U stvarnosti postoji mnogo više UEM dobavljača, ali ih nećemo sve razmatrati u ovom članku. Ključno je imati na umu da takvi sustavi već postoje i omogućuju administratorima da adekvatno konfiguriraju korisnička uređaje prema postojećem modelu prijetnji.
Model prijetnji
Prije nego što odaberemo alate za zaštitu, potrebno je razumjeti od čega se štitimo, što je najgore što nam se može dogoditi u našem konkretnom slučaju. Uzimajući u obzir: naše tijelo je lako ranjivo na metak ili čak na vilicu s čavlom, ali ne nosimo pancirku pri izlasku iz kuće. Stoga u naš model prijetnji ne spada opasnost od toga da budemo upucani na putu do posla, iako statistički to nije toliko nevjerojatno. U određenim okolnostima nošenje pancirke može biti sasvim opravdano.
U različitim tvrtkama modeli prijetnji se razlikuju. Uzmimo, na primjer, pametni telefon kurira koji ide isporučiti paket klijentu. U njegovom pametnom telefonu nalazi se samo adresa tekuće isporuke i ruta na karti. Najgore što se može dogoditi s njegovim podacima je curenje adresa isporuka paketa.
S druge strane, imamo pametni telefon računovođe. On ima pristup korporativnoj mreži putem VPN-a, instalirana je aplikacija korporativne banke te se pohranjuju dokumenti s vrijednim informacijama. Očigledno je da se vrijednost podataka na ova dva uređaja znatno razlikuje i da ih treba zaštititi na različite načine.
Hoće li nas antivirus zaštititi?
Nažalost, iza marketinških slogana gubi se stvarno značenje zadataka koje antivirus obavlja na mobilnom uređaju. Pokušajmo detaljno razjasniti što antivirus radi na telefonu.
Revizija sigurnosti
Većina suvremenih mobilnih antivirusnih programa obavlja reviziju sigurnosnih postavki na uređaju. Ponekad se takva revizija naziva «provjerom reputacije uređaja». Antivirusni programi smatraju uređaj sigurnim ako su ispunjena četiri uvjeta:
- Uređaj nije hakiran (root, jailbreak).
- Na uređaju je postavljena lozinka.
- Na uređaju nije dopuštena USB debagiranje.
- Na uređaju nije dopuštena instalacija aplikacija iz nepouzdanih izvora (sideloading).
Ako je uređaj proglašen nesigurnim nakon provjere, antivirus će obavijestiti vlasnika i predložiti isključivanje "opasne" funkcionalnosti ili vraćanje na tvorničke postavke u slučaju otkrivanja root ili jailbreak oznaka.
Prema korporativnim običajima, nije dovoljno samo obavijestiti korisnika. Potrebno je ukloniti nesigurne konfiguracije. Za to je pomoću UEM sustava potrebno postaviti sigurnosne politike na mobilnim uređajima. U slučaju otkrivanja root / jailbreak, treba hitno ukloniti korporativne podatke s uređaja i blokirati njegov pristup korporativnoj mreži. To također može biti omogućeno putem UEM-a. Tek nakon ovih postupaka mobilni uređaj se može smatrati sigurnim.
Potraga i uklanjanje virusa
Suprotno raširenom mišljenju da na iOS-u nema virusa, to nije istina. U divljini su i dalje prisutni eksploati za stare verzije iOS-a koji kroz iskorištavanje ranjivosti u preglednicima. Pri tome, zbog arhitekture iOS-a, razvoj antivirusnog softvera za ovu platformu je nemoguć. Osnovni razlog je taj što aplikacije ne mogu dobiti pristup popisu instaliranih aplikacija i imaju mnogo ograničenja u pristupu datotekama. Popis instaliranih iOS aplikacija može dobiti samo UEM, ali čak ni UEM ne može dobiti pristup datotekama.
Situacija s Androidom je drugačija. Aplikacije mogu dobiti informacije o instaliranim aplikacijama na uređaju. Mogu čak dobiti pristup njihovim distribucijama (npr. Apk Extractor i njegovi ekvivalenti). Android aplikacije također imaju mogućnost pristupa datotekama (npr. Total Commander itd.). Android aplikacije je moguće dekompilirati.
S takvim mogućnostima, logičan je sljedeći antivirusni algoritam:
- Provjera aplikacija
- Dobiti popis instaliranih aplikacija i kontrolne zbrojeve (KZ) njihovih distribucija.
- Provjeriti aplikacije i njihove KZ najprije u lokalnoj, a zatim u globalnoj bazi.
- Ako aplikacija nije poznata, predati njezinu distribuciju u globalnu bazu za analizu i dekompilaciju.
- Provjera datoteka, potraga za virusnim potpisima
- Provjeriti KZ datoteka u lokalnoj, zatim u globalnoj bazi.
- Provjeriti prisutnost nesigurnog sadržaja u datotekama (skripti, eksploata i sl.) prema lokalnoj, a zatim globalnoj bazi.
- Ako se otkrije malware, obavijestite korisnika i/ili blokirajte pristup korisnika malwareu i/ili prenesite informacije u UEM. Prenos informacija u UEM je neophodan jer antivirus ne može samostalno ukloniti malware s uređaja.
Najveće brige izaziva mogućnost prijenosa distribucija softvera s uređaja na vanjski server. Bez toga se ne može realizirati prijavljeni "behavioralni analiz" proizvođača antivirusnog softvera, jer aplikaciju nije moguće pokrenuti u odvojenoj "sandbox" ili izvršiti njezino dekompiliranje (koliko je to učinkovito uz prisutnost obfuscacije – to je zasebno složeno pitanje). S druge strane, na mobilnim uređajima zaposlenika mogu biti instalirane korporativne aplikacije koje antivirusu nisu poznate jer nisu dostupne u Google Play. Ove mobilne aplikacije mogu sadržavati osjetljive podatke zbog kojih se te aplikacije ne objavljuju u javnoj trgovini. Prijenos takvih distribucija proizvođaču antivirusnog softvera čini se neispravnim s aspekta sigurnosti. Ima smisla dodavati ih u iznimke, ali za sada nije mi poznato postoji li sličan mehanizam.
Malware bez root privilegija može
1. Nacrtati svoje nevidljivo prozore iznad aplikacije ili ugraditi svoju tipkovnicu kako bi kopirao unesene podatke korisnika – parametre računa, bankovnih kartica itd. Nedavni primjer – ranjivost , pomoću koje je moguće zamijeniti aktivni ekran aplikacije i time dobiti pristup unosima korisnika. Za korisnika to znači mogućnost krađe Google računa s pristupom sigurnosnoj kopiji uređaja i podaca bankovnih kartica. Za organizaciju je pak važno ne izgubiti svoje podatke. Ako se podaci nalaze u privatnoj memoriji aplikacije i nisu sadržani u sigurnosnoj kopiji Google, malware ne može do njih pristupiti.
2. Dobiti pristup podacima u javnim direktorijima – preuzimanja, dokumenti, galerija. U tim direktorijima se ne preporučuje pohranjivanje informacija koje imaju vrijednost za tvrtku, jer im može pristupiti svaka aplikacija. A i sam korisnik uvijek može podijeliti povjerljivi dokument pomoću bilo koje dostupne aplikacije.
3. Ne smijete dosađivati korisniku oglasima, rudarenjem bitcoina, biti dio botneta itd.. To može negativno utjecati na funkcionalnost korisnika i/ili uređaja, ali neće predstavljati prijetnju korporativnim podacima.
Malware s root privilegijama može sve. Rijetko se nalaze, jer je provaljivanje modernih Android uređaja putem aplikacije gotovo nemoguće. Posljednji put je takva ranjivost otkrivena 2016. godine. To je poznata Dirty COW, kojoj je dodijeljen broj . Ključno je to da, kada se otkriju znakovi provale, UEM klijent će obrisati sve korporativne informacije s uređaja, stoga je vjerojatnost uspješne krađe podataka putem takvog malware-a u korporativnom svijetu niska.
Zloćudne datoteke mogu nanositi štetu i mobilnom uređaju, kao i korporativnim sustavima kojima ima pristup. Razmotrit ćemo te scenarije detaljnije.
Štetu mobilnom uređaju može nanijeti, na primjer, preuzimanje slike koja, prilikom otvaranja ili pokušaja postavljanja kao pozadine, uređaj pretvara u „ciglu“ ili ga resetira. Najvjerojatnije će to nanijeti štetu uređaju ili korisniku, ali neće utjecati na privatnost podataka. Iako ima i iznimaka.
Nedavno se raspravljalo o ranjivosti . Tvrdilo se da se njome može dobiti pristup konzoli mobilnih uređaja Samsung putem zaražene slike koja se šalje e-poštom, porukama ili MMS-om. Iako pristup konzoli znači mogućnost pristupa samo podacima u javnim direktorijima, gdje ne bi trebalo biti povjerljivih informacija, privatnost osobnih podataka korisnika postaje ugrožena, što zastrašuje korisnike. Iako se zapravo, uređaje može napasti samo putem MMS-a. A za uspješan napad potrebno je poslati od 75 do 450 (!) poruka. Antivirus ovdje, nažalost, neće pomoći, jer nema pristup dnevniku poruka. Da bi se zaštitili od toga, postoje samo dvije opcije. Ažurirati operativni sustav ili blokirati MMS. Na prvu opciju može se čekati dugo i možda neće doći, jer proizvođači uređaja ne izdaju ažuriranja za sve uređaje. Onemogućavanje primanja MMS-a u ovom slučaju daleko je jednostavnije.
Datoteke koje se prenose s mobilnih uređaja mogu naštetiti korporativnim sustavima. Na primjer, ako mobilni uređaj sadrži zaraženu datoteku koja ne može naškoditi tom uređaju, može zaraziti Windows računalo. Korisnik šalje takvu datoteku e-poštom svom kolegi. Kada je kolega otvori na svom računalu, može ga time zaraziti. Međutim, na putu ovog vektora napada nalaze se najmanje dva antivirusna programa – jedan na poslužitelju e-pošte, a drugi na računalu primatelja. Dodavanje trećeg antivirusnog programa na mobilni uređaj čini se kao potpuni strah.
Kao što je vidljivo, najveću prijetnju u korporativnom digitalnom svijetu predstavljaju malware bez privilegija root. Odakle oni mogu doći na mobilni uređaj?
Najčešće se instaliraju putem sideloading-a, adb-a ili trećih trgovina, koje bi trebale biti zabranjene na mobilnim uređajima s pristupom korporativnoj mreži. Preostaju dva načina za ulazak malware-a – iz Google Play-a ili iz UEM-a.
Prije objavljivanja u Google Play-u, sve aplikacije prolaze obaveznu provjeru. No, za aplikacije s malim brojem instalacija, provjere se najčešće izvode bez uključivanja ljudi, samo automatski. Zato ponekad malware dospije u Google Play, iako to nije često. Antivirusni program, čije se baze podataka pravovremeno ažuriraju, moći će otkriti aplikacije s malware-om na uređaju prije nego što to učini Google Play Protect, koji još uvijek zaostaje po brzini ažuriranja antivirusnih baza.
UEM može instalirati na mobilni uređaj bilo koju aplikaciju, uključujući malware, stoga je neophodno unaprijed provjeriti svaku aplikaciju. Aplikacije se mogu provjeravati kako tijekom razvoja pomoću alata za statičku i dinamičku analizu, tako i neposredno prije distribucije korištenjem specijaliziranih „sandboxa“ i/ili antivirusnih rješenja. Važno je da se aplikacija provjeri jednom prije učitavanja u UEM. Stoga, ni u tom slučaju antivirus na mobilnom uređaju nije potreban.
Mrežna zaštita
Kao dio mrežne zaštite, ovisno o proizvođaču antivirusnog programa, mogu se nuditi jedna ili više sljedećih funkcija.
URL filtriranje se primjenjuje s ciljem:
- Blokiranja prometa prema kategorijama resursa. Na primjer, da se spriječi gledanje vijesti ili drugog neorganizacijskog sadržaja do podneva, kada je zaposlenik najproduktivniji. U praksi, blokada obično radi uz brojne ograničenja – proizvođačima antivirusnog softvera ne uspijeva uvijek pravovremeno ažurirati kataloge kategorija resursa s obzirom na prisutnost mnogih "zrcala". Osim toga, postoje anonimizatori i Opera VPN, na koje se blokada najčešće ne primjenjuje.
- Zaštite od phishinga ili zamjene ciljanih hostova. Za to, URL-ovi kojima pristupa uređaj prethodno se provjeravaju prema antivirusnoj bazi. Linkovi, kao i resursi na koje vode (uključujući moguće višestruke preusmjeravanja), provjeravaju se prema bazi poznatih phishing stranica. Također se vrši provjera domenskog imena, certifikata i IP adrese između mobilnog uređaja i pouzdanog servera. Ako klijent i server dobiju različite podatke, to može značiti da je posrednik (MITM - „man in the middle“), ili blokada prometa pomoću istog antivirusnog programa ili različitih proxy i web filtara u mreži kojoj se mobilni uređaj pridružuje. Teško je sa sigurnošću reći da je netko posredniku.
Da bi se dobio pristup mobilnom prometu, antivirus ili gradi VPN, ili koristi mogućnosti Accessibility API (API za aplikacije namijenjene osobama s invaliditetom). Istovremeni rad više VPN-a na mobilnom uređaju nije moguć, stoga mrežna zaštita antivirusnih programa koji grade vlastiti VPN nije primjenjiva u poslovnom svijetu. VPN od antivirusnog programa jednostavno neće raditi zajedno s korporativnim VPN-om, koji se koristi za pristup korporativnoj mreži.
Davanje antivirusu pristupa Accessibility API nosi drugu opasnost. Pristup Accessibility API zapravo znači dopuštenje da antivirus radi što god želi umjesto korisnika – vidjeti ono što vidi korisnik, obavljati radnje s aplikacijama umjesto korisnika itd. S obzirom na to da korisnik mora izričito dati antivirusu takav pristup, najvjerojatnije će odbiti to učiniti. Ili, ako ga natjeraju, kupit će još jedan telefon bez antivirusnog programa.
Firewall
Pod ovim općim nazivom kriju se tri funkcije:
- Prikupljanje statistike o korištenju mreže s podjelom po aplikacijama i tipu mreže (Wi-Fi, mobilni operater). Većina proizvođača Android uređaja nudi ove podatke u aplikaciji „Postavke“. Dupliranje istih u sučelju mobilnog antivirusnog programa čini se suvišnim. Zajedničke informacije s svih uređaja mogle bi biti zanimljive. UEM sustavi ih uspješno prikupljaju i analiziraju.
- Ograničenje mobilnog prometa – postavljanje limita, obavijest prilikom postizanja limita. Korisnicima većine Android uređaja ove funkcije dostupne su u aplikaciji „Postavke“. Centralizirano postavljanje ograničenja je zadatak UEM-a, a ne antivirusnog programa.
- Samo, vatrozid (firewall). Ili, drugačije, blokada pristupa određenim IP adresama i portovima. Uzimajući u obzir DDNS na svim popularnim resursima i potrebu za uključivanjem VPN-a za te svrhe, koji, kao što je ranije rečeno, ne može raditi zajedno s glavnim VPN-om, funkcija se čini neprimjenjivom u korporativnoj praksi.
Provjera vjerodajnosti Wi-Fi
Mobilni antivirusni programi mogu procijeniti sigurnost Wi-Fi mreža s kojima je mobilni uređaj povezan. Može se pretpostaviti da se provjerava prisutnost i otpornost šifriranja. Uz to, svi moderni programi koriste šifriranje za prijenos osjetljivih podataka. Stoga, ako je neki program ranjiv na razini kanala, tada je također opasno koristiti ga putem bilo kojih internetskih kanala, a ne samo preko javnog Wi-Fi-a.
Stoga je javni Wi-Fi, uključujući one bez šifriranja, podjednako opasan i ne manje siguran od svih drugih nepouzdanih kanala prijenosa podataka bez šifriranja.
Zaštita od spama
Zaštita obično uključuje filtriranje dolaznih poziva prema popisu koji je naznačio korisnik, ili prema bazi poznatih spammera koji beskrajno dosađuju osiguranjima, kreditima i pozivima u kazalište. Iako u samoizolaciji ne zovu, uskoro će opet početi. Filtriraju se samo pozivi. Poruke na aktualnim Android uređajima se ne filtriraju. Uzimajući u obzir redovitu promjenu brojeva od strane spammera, kao i nemogućnost zaštite tekstualnih kanala (SMS, poruke), funkcionalnost nosi više marketinški nego praktični karakter.
Zaštita od krađe
Izvršavanje udaljenih radnji s mobilnim uređajem u slučaju gubitka ili krađe. Alternativa uslugama Find My iPhone i Find My Device od Apple-a i Google-a. Za razliku od svojih analoga, usluge proizvođača antivirusnih programa ne mogu pružiti zaključavanje uređaja ako ga zlonamjernik uspije resetirati na tvorničke postavke. No, ako to još nije učinjeno, s uređajem se može daljinski učiniti sljedeće:
- Zaključati. Zaštita od nespretnih provalnika, jer se lako zaobilazi resetiranjem uređaja na tvorničke postavke putem recoverya.
- Saznati koordinate uređaja. Korisno kada je uređaj nedavno izgubljen.
- Uključiti glasni zvučni signal kako bi se pronašao uređaj ako je u tihom režimu.
- Resetirati uređaj na tvorničke postavke. Ima smisla kada korisnik prizna da je uređaj nepovratno izgubljen, ali ne želi da pohranjeni podaci budu otkriveni.
- Napraviti fotografiju. Fotografišite zlonamjernika ako drži telefon u rukama. Najneuvjerljivija funkcionalnost – vjerojatnost da zlonamjernik gleda u telefon pri dobrom osvjetljenju nije visoka. Međutim, postojanje aplikacije na uređaju koja može neprimjetno upravljati kamerom pametnog telefona, praviti fotografije i slati ih na svoj server izaziva opravdanu zabrinutost.
Udaljeno izvršavanje komandi je osnovno u svakom UEM sustavu. U njima nedostaje samo udaljeno fotografiranje. To je siguran put do toga da korisnici nakon radnog dana vade baterije iz telefona i stavljaju ih u Faradayeve vrećice.
Funkcije protiv krađe u mobilnim antivirusima dostupne su samo za Android. Za iOS takve radnje može izvesti samo UEM. Na iOS uređaju može biti samo jedan UEM – to je arhitektonska osobina iOS-a.
Zaključci
- Situacija u kojoj korisnik može instalirati zlonamjerni program na telefon je NEPRIHVATLJIVA.
- Ispravno podešen UEM na korporativnom uređaju uklanja potrebu za antivirusom.
- U slučaju korištenja 0-day ranjivosti u operativnom sustavu, antivirus je beskoristan. Može samo obavijestiti administratora da je uređaj ranjiv.
- Odrediti - koristi li se ranjivost, antivirus ne može. Također, kao i izbaciti ažuriranje za uređaj za kojeg proizvođač više ne izbacuje sigurnosna ažuriranja. Najviše - to je godina-dvije.
- Ako se apstrahiramo od zahtjeva regulatore i marketinga, onda su korporativni mobilni antivirusni programi potrebni samo na Android uređajima, gdje korisnicima je dostupan Google Play i instalacija programa iz vanjskih izvora. U ostalim slučajevima, učinkovitost korištenja antivirusnih programa nije veća od placebo efekt.
Izvor: habr.com
