

Ovaj članak predstavlja nastavak , posvećenog karakteristikama podešavanja opreme Palo Alto Networks . Ovde želimo da pričamo o podešavanju IPSec Site-to-Site VPN na opremi Palo Alto Networks i o mogućem rešenju za konfiguraciju povezivanja više internet provajdera.
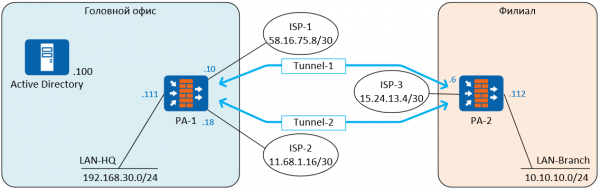
Za demonstraciju će biti korišćen standardni dijagram povezivanja glavnog ureda sa filijalom. Da bi se obezbedila otpornija internet konekcija, u glavnom uredu koristi se istovremeno povezivanje sa dva provajdera: ISP-1 i ISP-2. Filijala ima vezu samo sa jednim provajderom, ISP-3. Između vatrozida PA-1 i PA-2 postavljaju se dva tunela. Tuneli rade u režimu Active-Standby, Tunnel-1 je aktivan, Tunnel-2 će početi da prenosi saobraćaj u slučaju kvara Tunnel-1. Tunnel-1 koristi vezu sa internet provajderom ISP-1, Tunnel-2 koristi vezu sa internet provajderom ISP-2. Sve IP adrese su nasumično generisane u svrhu demonstracije i nemaju veze s stvarnošću.
Za izgradnju Site-to-Site VPN biće korišćen IPSec — skup protokola za obezbeđivanje zaštite podataka koji se prenose putem IP protokola. IPSec će raditi korišćenjem protokola sigurnosti ESP (Encapsulating Security Payload), što će obezbediti enkripciju prenetih podataka.
U IPSec nalazi se IKE (Internet Key Exchange) — protokol koji se koristi za usklađivanje SA (security associations), parametara bezbednosti koji se koriste za zaštitu prenetih podataka. Vatrozidi PAN podržavaju IKEv1 i IKEv2.
U IKEv1 VPN veza se gradi u dve faze: IKEv1 Phase 1 (IKE tunel) i IKEv1 Phase 2 (IPSec tunel), tako da se kreiraju dva tunela, od kojih jedan služi za razmenu kontrolnih informacija između vatrozida, dok drugi služi za prenos saobraćaja. U IKEv1 Phase 1 postoje dva režima rada — main mode i aggressive mode. Aggressive mode koristi manje poruka i brže funkcioniše, ali ne podržava Peer Identity Protection.
IKEv2 je došao na mesto IKEv1, a u poređenju sa IKEv1 Njegova glavna prednost je manji zahtev za propusnošću i brže usklađivanje SA. U IKEv2 koristi se manje kontrolnih poruka (samo 4), podržava EAP protokol, MOBIKE i dodaje mehanizam provere dostupnosti peer-a sa kojim se kreira tunel — Liveness Check, zamenjujući Dead Peer Detection u IKEv1. Ako provera ne prođe, onda IKEv2 može poništiti tunel i zatim automatski obnoviti pri prvoj prilici. O razlikama možete saznati više .
Ako se tunel uspostavlja između vatrozida različitih proizvođača, moguće je prisustvo grešaka u implementaciji IKEv2, a za kompatibilnost s takvom opremom postoji mogućnost korištenja IKEv1. U ostalim slučajevima bolje je primijeniti IKEv2.
Etape konfiguracije:
• Konfiguriranje dvaju internetskih pružatelja u režimu ActiveStandby
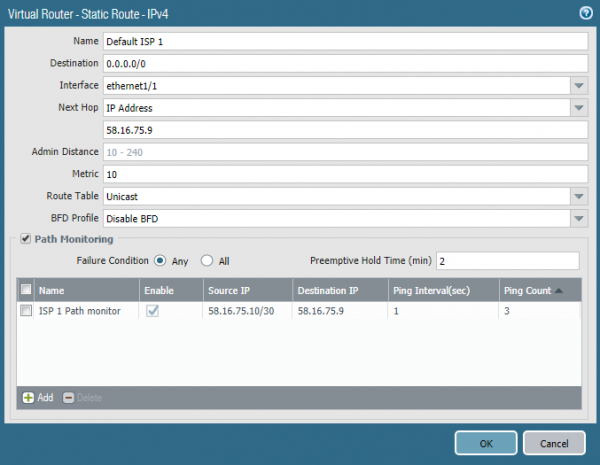
Postoji nekoliko načina za implementaciju ove funkcije. Jedan od njih je korištenje mehanizma Path Monitoring, dostupan od verzije PAN-OS 8.0.0. U ovom primjeru koristi se verzija 8.0.16. Ova funkcija je slična IP SLA-u na Cisco routerima. U parametru statičke zadane rute konfigurira se slanje ping paketa na određenu IP adresu s određenog izvorne adrese. U ovom slučaju, sučelje ethernet1/1 pingira zadani gateway svake sekunde. Ako nema odgovora na tri uzastopna pinga, ruta se smatra neispravnom i uklanja se iz tablice usmjeravanja. Slična ruta se postavlja prema drugom internetskom pružatelju, ali s višim metričkim brojem (on je rezervni). Čim se prva ruta ukloni iz tablice, vatrozid će početi slati promet prema drugoj ruti — Fail-Over. Kada prvi pružatelj počne odgovarati na pingove, njegova ruta će se vratiti u tablicu i zamijeniti drugu zbog bolje metrike — Fail-Back. Proces Fail-Over traje nekoliko sekundi ovisno o postavljenim intervalima, ali u svakom slučaju proces nije trenutan, i u to vrijeme promet se gubi. Fail-Back prolazi bez gubitka prometa. Postoji mogućnost da se Fail-Over ubrzati, uz pomoć BFD, ako internetski pružatelj pruži tu mogućnost. BFD podržava se od modela PA-3000 Series i VM-100. Kao adresu za ping bolje je navesti javnu, uvijek dostupnu internetsku adresu, a ne gateway pružatelja.
• Kreiranje tunelskog sučelja
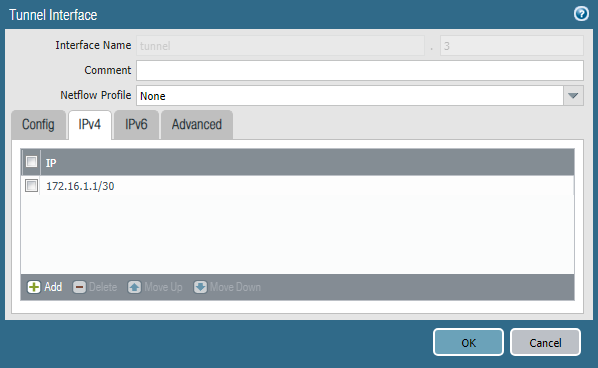
Promet unutar tunela prenosi se preko posebnih virtualnih sučelja. Na svakom od njih mora biti postavljen IP adresa iz tranzitne mreže. U ovom primjeru za Tunnel-1 će se koristiti podsustav 172.16.1.0/30, a za Tunnel-2 — podsustav 172.16.2.0/30.
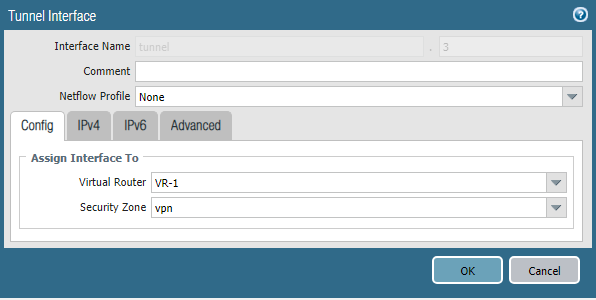
Tunelsko sučelje kreira se u odjeljku Network -> Interfaces -> TunnelMorate navesti virtualni usmjerivač i sigurnosnu zonu, kao i IP adresu iz odgovarajuće transportne mreže. Broj sučelja može biti bilo koji.
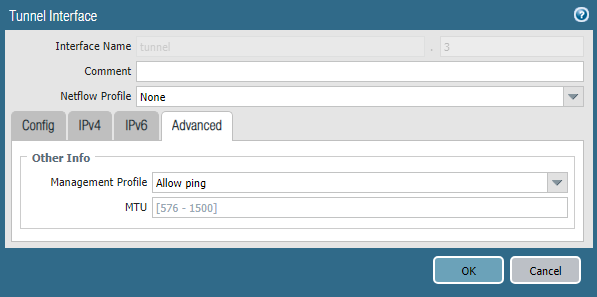
U odjeljku Advanced moguće je navesti Profil upravljanja, koji će omogućiti ping na ovo sučelje, što može biti korisno za testiranje.
• Postavljanje IKE profila
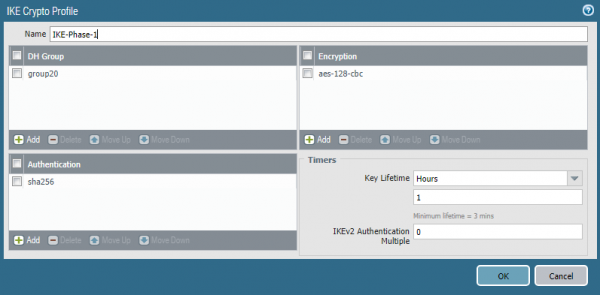
IKE profil odgovara za prvu fazu uspostavljanja VPN veze, ovdje se navode parametri tunela IKE faza 1. Profil se stvara u odjeljku Mreža -> Mrežni profili -> IKE kriptografija. Potrebno je navesti algoritam šifriranja, heširanja, grupu Diffie-Hellman i vijek trajanja ključeva. Općenito, što su algoritmi složeniji, to je performansa lošija, potrebno ih je birati prema konkretnim zahtjevima sigurnosti. Međutim, kategorički se ne preporučuje korištenje grupe Diffie-Hellman ispod 14 za zaštitu važnih informacija. To je zbog ranjivosti protokola, koju se može ublažiti samo korištenjem veličine modula 2048 bita i više, ili algoritama eliptične kriptografije, koji se primjenjuju u grupama 19, 20, 21, 24. Ovi algoritmi imaju bolju performansu u odnosu na tradicionalnu kriptografiju. . I .
• Postavljanje IPSec profila
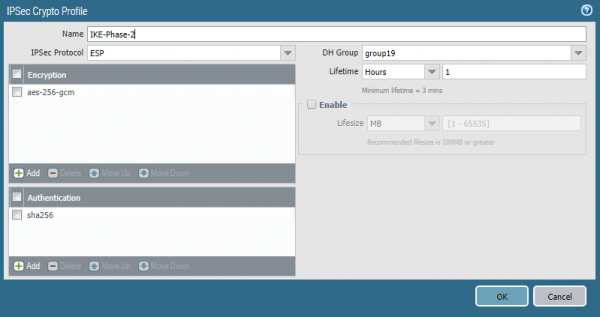
Druga faza uspostavljanja VPN veze — IPSec tunel. Parametri SA za njega se postavljaju u Mreža -> Mrežni profili -> IPSec kriptografski profil. Ovdje je potrebno navesti IPSec protokol — AH ili ESP, kao i parametre SA — algoritmi heširanja, šifriranja, grupa Diffie-Hellman i vijek trajanja ključeva. Parametri SA u IKE kriptografskom profilu i IPSec kriptografskom profilu mogu se razlikovati.
• Postavljanje IKE vrata
IKE vrata — to je objekt koji označava usmjerivač ili vatrozid s kojim se uspostavlja VPN tunel. Za svaki tunel treba stvoriti svoj IKE vrata. U ovom slučaju stvara se dva tunela, po jedan preko svakog internet provajdera. Navode se odgovarajuće izlazno sučelje i njegova IP adresa, IP adresa para, i zajednički ključ. Kao alternativu zajedničkom ključu mogu se koristiti certifikati.
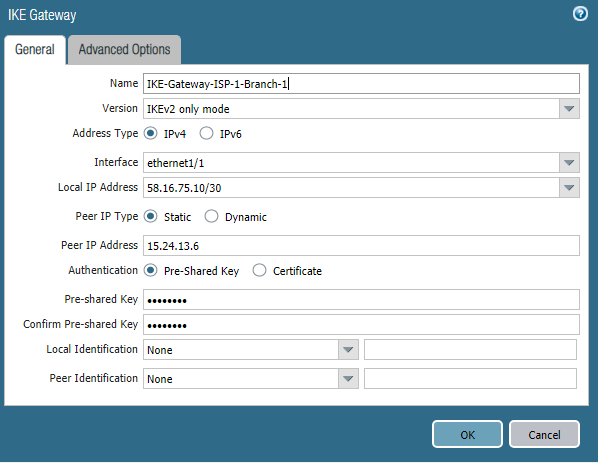
Ovdje se navodi ranije stvoreni IKE kriptografski profil. Parametri drugog objekta IKE vrata slični su, osim IP adresa. Ako se vatrozid Palo Alto Networks nalazi iza NAT usmjerivača, potrebno je uključiti mehanizam NAT Traversal.
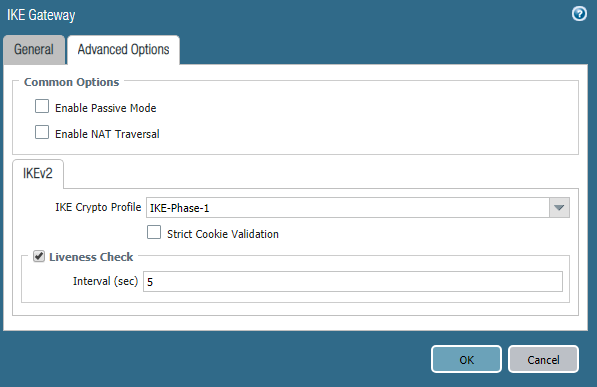
• Postavljanje IPSec tunela
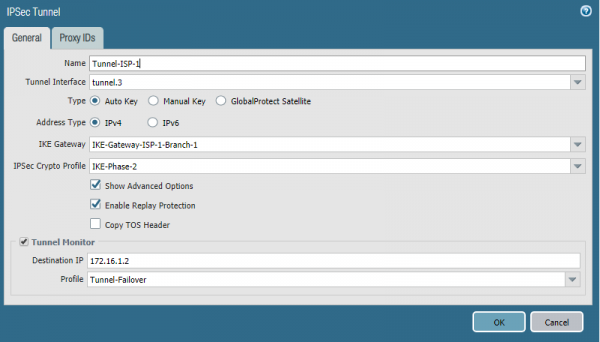
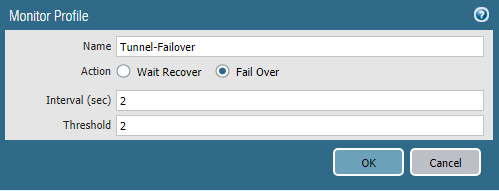
IPSec tunel — je objekt u kojem su navedeni parametri IPSec tunela, kao što naziv sugerira. Ovdje je potrebno navesti tunelsko sučelje i ranije kreirane objekte. IKE vrata, IPSec Crypto Profil. Za automatsko prebacivanje usmjeravanja na rezervni tunel, potrebno je uključiti Tunnel Monitor. To je mehanizam koji provjerava je li peer aktivan pomoću ICMP prometa. Kao odredišna adresa treba navesti IP adresu tunelskog sučelja peera s kojim se gradi tunel. U profilu se navode tajmeri i akcija u slučaju gubitka veze. Wait Recover – čekati dok veza ne bude obnovljena, Fail Over — preusmjeriti promet putem drugog puta, ako je dostupan. Konfiguracija drugog tunela je potpuno analogna, navodi se drugo tunelsko sučelje i IKE Gateway.
• Konfiguracija usmjeravanja
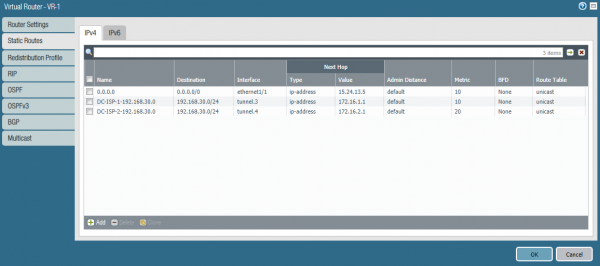
U ovom primjeru koristi se statičko usmjeravanje. Na vatrozidu PA-1, pored dva zadana puta, potrebno je navesti dva puta do podmreže 10.10.10.0/24 u podružnici. Jedan put koristi Tunnel-1, a drugi Tunnel-2. Put kroz Tunnel-1 je glavni, jer ima manju metriku. Mehanizam Path Monitoring za ove puteve se ne koristi. Za prebacivanje je odgovoran Tunnel Monitor.
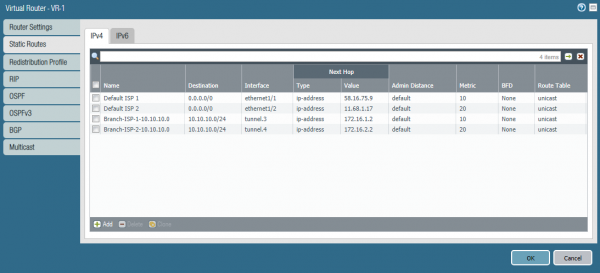
Isti putevi za podmrežu 192.168.30.0/24 treba konfigurirati na PA-2.
• Konfiguracija mrežnih pravila
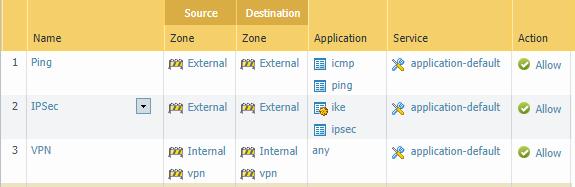
Za rad tunela potrebno je tri pravila:
- Za rad Path Monitor omogućiti ICMP na vanjskim sučeljima.
- Za IPSec omogućiti aplikacije ike i ipsec na vanjskim sučeljima.
- Omogućiti promet između unutarnjih podmreža i tunelskih sučelja.
Zaključak
U ovom članku razmatramo opciju konfiguracije otporne internetske veze i Site-to-Site VPN. Nadamo se da su informacije bile korisne i da je čitatelj stekao uvid u tehnologije koje se koriste u Palo Alto Networks. Ako imate pitanja o konfiguraciji ili prijedloge za teme budućih članaka — slobodno ih napišite u komentarima, rado ćemo odgovoriti.
Izvor: habr.com
