

Pozdrav svima!
Znam da je napravljeno mnogo s OpenVPN podešavanjima. Međutim, osobno sam se suočio s tim da nema sistematiziranih informacija o temi naslova i odlučio sam podijeliti svoje iskustvo, prvenstveno s onima koji nisu guru u administraciji OpenVPN-a, ali bi željeli ostvariti vezu udaljenih podsustava tipa site-to-site na NAS Synology. Također, da ostavim bilješku za sebe.
Dakle, tu je NAS Synology DS918+ s instaliranim paketom VPN Server, konfiguriranim OpenVPN-om i korisnicima koji se mogu povezati na VPN server. Neću se zadržavati na detaljima postavki servera u DSM sučelju (web portal NAS servera). Te informacije su dostupne na web stranici proizvođača.
Problem je u tome što DSM sučelje (na datum objave verzija 6.2.3) ima ograničen broj postavki za upravljanje OpenVPN serverom. U našem slučaju potrebna je shema veze tipa site-to-site, tj. hostovi podsustava klijenta VPN trebaju vidjeti hostove podsustava VPN servera i obrnuto. Uobičajena podešavanja dostupna na NAS-u omogućuju pristup samo od hostova podsustava klijenta VPN prema hostovima podsustava servera VPN.
Za postavljanje pristupa podsustavima klijenata VPN iz podsustava VPN servera, trebamo se povezati na NAS putem SSH i ručno konfigurirati datoteku konfiguracije OpenVPN servera.
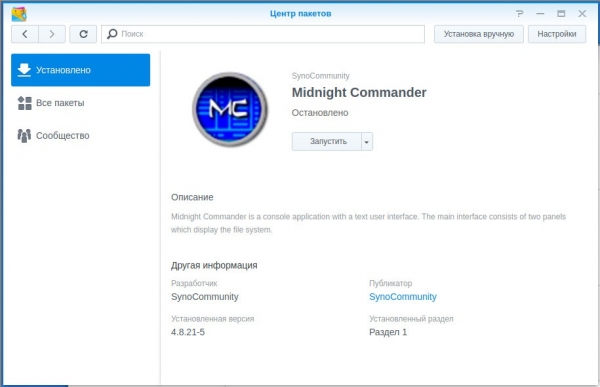
Za uređivanje datoteka na NAS-u putem SSH radije koristim Midnight Commander. Za to sam u Centru paketa povezao izvor i instalirao paket Midnight Commander.
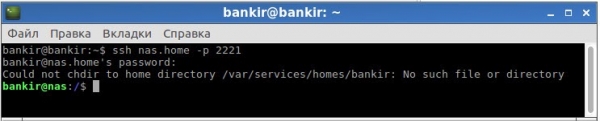
Prijavljujemo se putem SSH na NAS s administratorskim pravima.
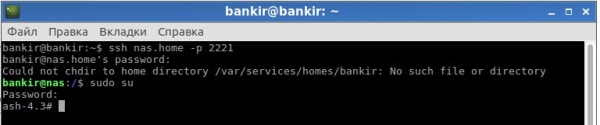
Upisujemo sudo su i ponovo unosimo administratorsku lozinku:
Upisujemo naredbu mc i pokrećemo Midnight Commander:
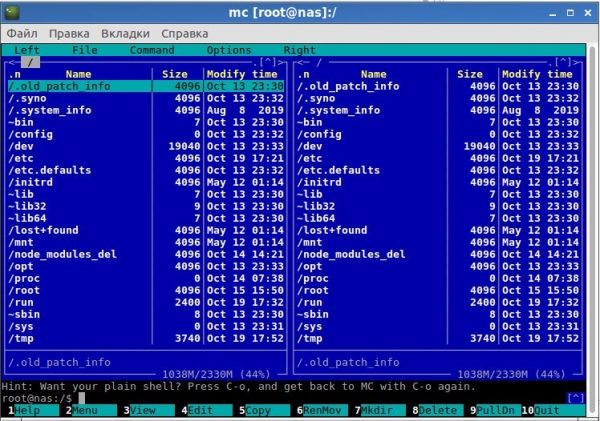
Zatim prelazimo u katalog /var/packages/VPNCenter/etc/openvpn/ i pronalazimo datoteku openvpn.conf:
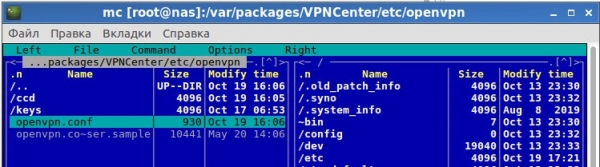
Prema zadatku, potrebno je spojiti 2 udaljene podsustave. Za to kreiramo preko DSM 2 korisnička računa na NAS-u s ograničenim pravima na sve usluge NAS-a i omogućavamo pristup samo za VPN vezu u postavkama VPN Servera. Za svakog klijenta potrebno je postaviti statički IP koji dodjeljuje VPN server i usmjeravanje prometa s podsustava VPN servera na podsustavu VPN klijenta putem ovog IP-a.
Izvorni podaci:
Podsustav VPN servera: 192.168.1.0/24.
IP raspon OpenVPN servera 10.8.0.0/24. Sam OpenVPN server dobiva adresu 10.8.0.1.
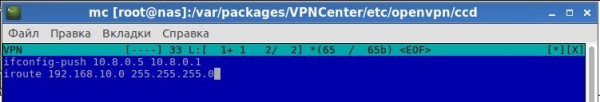
Podsustav VPN klijenta 1 (korisnik VPN): 192.168.10.0/24, trebao bi primiti statičku adresu 10.8.0.5 na OpenVPN serveru.
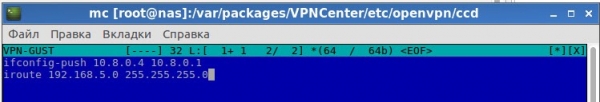
VPN klijent podmreža 2 (korisnik VPN-GUST): 192.168.5.0/24, treba da dobije statičku adresu 10.8.0.4 na OpenVPN serveru.
U direktoriju za postavke kreiramo folder ccd i u njemu kreiramo datoteke s postavkama koje odgovaraju korisničkim računima.
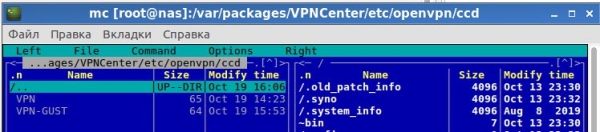
Za VPN korisnika u datoteci zapisujemo sljedeće postavke:
Za korisnika VPN-GUST u datoteci zapisujemo sljedeće:
Sada je potrebno samo dodatno konfigurirati OpenVPN server — dodati parametar za čitanje postavki klijenata i dodati rutiranje na klijentske podmreže:
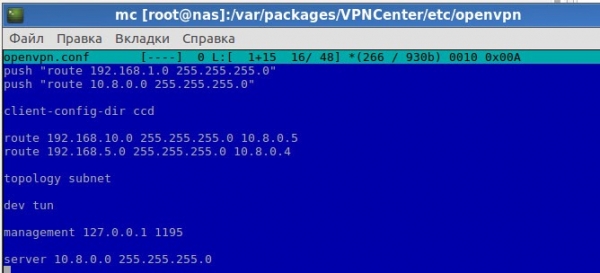
Na prikazanom ekranu prve 2 linije konfiguracije se postavljaju putem DSM sučelja (označavanje opcije 'Dopusti klijentima pristup lokalnoj mreži servera' u postavkama OpenVPN servera).
Linija client-config-dir ccd označava da se postavke klijenata nalaze u folderu ccd.
Dalje, 2 linije postavki dodaju rute za klijentske podmreže preko odgovarajućih OpenVPN gateway-a.
I konačno, za pravilno funkcioniranje potrebno je primijeniti topologiju podmreže.
Sve ostale postavke u datoteci ostavljamo nepromijenjene.
Nakon unosa postavki ne zaboravite restartati VPN Server servis u upravitelju paketa. Na hostovima ili gateway-u za hostove podmreže potrebno je zapisati rute za klijentske podmreže preko NAS-a.
U mom slučaju, gateway za sve hostove podmreže, u kojoj se nalazio NAS (njegov IP 192.168.1.3), je bio usmjerivač (192.168.1.1). Na tom usmjerivaču dodao sam u statičku tabelu ruta zapise za mreže 192.168.5.0/24 i 192.168.10.0/24 na gateway 192.168.1.3 (NAS).
Ne zaboravite, da kada je firewall uključen na NAS-u, bit će potrebno i njega konfigurirati. Također, na strani klijenata može biti uključen firewall, koji je također potrebno konfigurirati.
P.S. Nisam profesionalac u mrežnim tehnologijama, a pogotovo u radu s OpenVPN-om, samo dijelim svoje iskustvo i objavljujem postavke koje sam napravio, što je omogućilo povezivanje između podmreža tipa site-to-site. Možda postoje jednostavnije i/ili pravilnije postavke, bit ću samo sretan ako podijelite svoja iskustva u komentarima.
Izvor: habr.com
