

Razvoj tehnologija imao je značajan utjecaj na arhitekturu sustava kontrole pristupa. Promatrajući put njegovog razvoja, možemo predvidjeti što nas očekuje u bliskoj budućnosti.
Prošlo
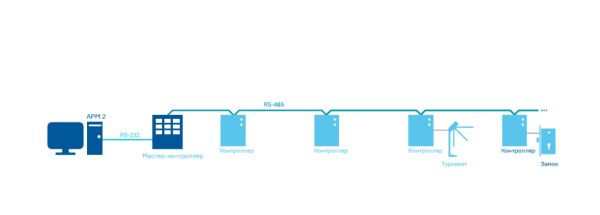
Nekada su računalne mreže bile velika rijetkost. Tada su se sustavi kontrole pristupa (SKUP) gradili na sljedeći način: master kontroler je upravljao ograničenim brojem kontrolera, dok je računalni uređaj služio kao terminal za njegovo programiranje i prikaz informacija. Logiku rada određivao je master kontroler koji je upravljao sekundarnim kontrolerima.
Sekundarni kontroleri nisu mogli razmjenjivati informacije izravno jedni s drugima; razmjena se odvijala preko master kontrolera. Ovakav model postavljao je značajna ograničenja za razvoj sustava kontrole pristupa.
Razvoj računalne tehnologije i mrežne opreme utjecao je na arhitekturu sustava, što je rezultiralo pojavom multi-server SKUP-a. Promjene su se odvijale u softveru, ali su zaobišle kontrolere, što je nametalo ograničenja na proširenje i razvoj sustava.
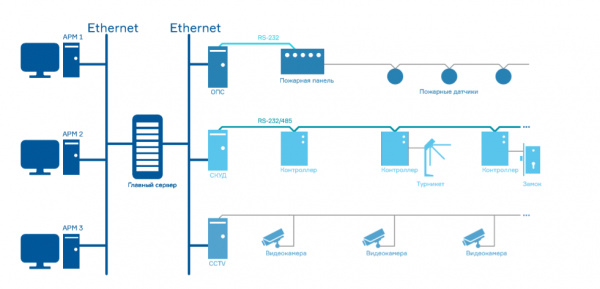
Ovo je
Razvoj mikroelektronike omogućio je proizvođačima opreme da u potpunosti promijene arhitekturu SKUP-a. Na mjesto prethodnog modela došla je arhitektura u kojoj su kontroleri mogli razmjenjivati podatke izravno jedni s drugima.
U takvom modelu softver se mogao instalirati bilo gdje unutar lokalne mreže, dok se integracija s drugim sigurnosnim sustavima olakšavala korištenjem jedinstvenog okruženja za razmjenu informacija.
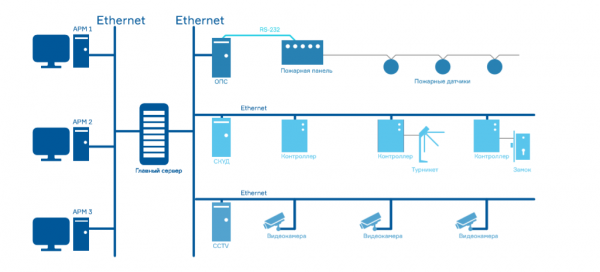
Ovaj model uspješno radi i danas, no trenutna razina tehnološkog razvoja omogućuje izgradnju sustava s potpuno drugačijom arhitekturom. Postoji širok spektar fizičkih i logičkih opcija za uspostavljanje komunikacije između komponenti sustava i sredstava interakcije između korisnika i sustava. Među njima su konzolne aplikacije, specijalizirani kontroleri s grafičkim sučeljem, različite upravljačke ploče, tablet računala i telefoni, korištenje standardnih WEB preglednika. Mogućnosti mikrokontrolera već su višestruko superiornije u odnosu na resurse računala korištenih u prvim SKUP-ima.
Daljnji razvoj arhitekture SKUP-a
Kontroler kao poslužitelj
Server u SKUD-u potreban je za ispravno izvršavanje poslovne logike sustava, pohranu podataka o korisnicima i događajima. Prije 20 godina s tim se suočavao i master-kontroler. Od tada su zahtjevi za sustavima kontrole pristupa značajno porasli, ali su i mogućnosti modernih kontrolera nadmašile mogućnosti računala prije 20 godina.
Poslužitelj sustava može biti instaliran i u samom kontroleru, ako ima odgovarajuće resurse. Poslužitelj sustava, koji se pokreće u memoriji kontrolera, ima značajne prednosti. Prva od njih je jednostavnost pokretanja sustava.
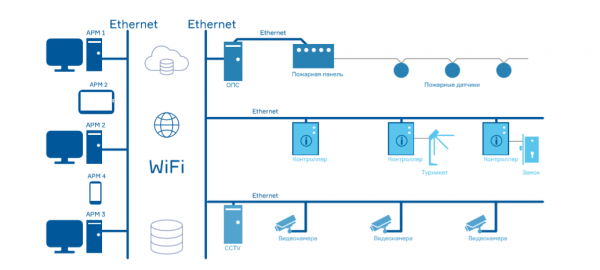
Jedan od kontrolera sustava postavlja se kao poslužitelj (ili master, kao nekada), on dobiva upute s kojima će kontrolerima raditi. Sve, sustav je spreman. Za rad s udaljenim objektima kontroleru, postavljenom kao poslužitelj, dodjeljuje se 'bjeli' IP, koji se navodi drugim kontrolerima, i oni se sami povezuju s njim. Za integraciju s 1C jednostavno je potrebno prenijeti adresu kontrolera u program. Za integraciju sa sustavom prepoznavanja brojeva – navesti kao broj propusnice registarsku oznaku vozila i IP adresu kamere ili sustava koji može prepoznati registarske oznake.
SKUD kao usluga
Druga važna prednost je udobnost korisnika. Narudžba više ne mora razmišljati na kojem računalu pokrenuti sustav, gdje će se nalaziti i tko će ga održavati. Sada klijent jednostavno prima IP adresu, korisničko ime i lozinku – i može pratiti disciplinu zaposlenika, dodjeljivati prava pristupa i izdavati gostujuće propusnice u bilo kojem pregledniku koji mu odgovara. Dovoljno je nabaviti okretni stub i kontroler (ili gotovo rješenje – elektronski prolaz) i identifikatore. I sustav je spreman.
Ovaj pristup maksimalno odgovara današnjem trendu percipiranja SKUD-a kao usluge. Narudžba ne razmišlja o instalaciji i održavanju sustava, sve to na daljinu obavljaju stručnjaci. Ovdje se neizbježno postavlja pitanje o brzini kontrolera i njegovoj sposobnosti rada s 10.000 korisnika i 200 okretnih stubova? Trenutno to nije moguće, ali se baza podataka može smjestiti u oblak ili na poslužitelju. serveruS vremenom će se mogućnosti kontrolera povećavati, a opisani sustav moći će se implementirati čak i u velikim poduzećima s brojnim zaposlenicima i izvršnim uređajima.
Budućnost
Standardizacija kao trend
Arhitektura sustava kontrole pristupa će se temeljiti na "pametic" kontrolerima koji će međusobno autonomno komunicirati, s nekoliko glavnih kontrolera koji će obavljati ulogu poslužitelja. Također će se moći povezati na osnovu jednog poslužitelja (ili više njih) poslužitelja, osiguravajući potrebnu logiku interakcije.
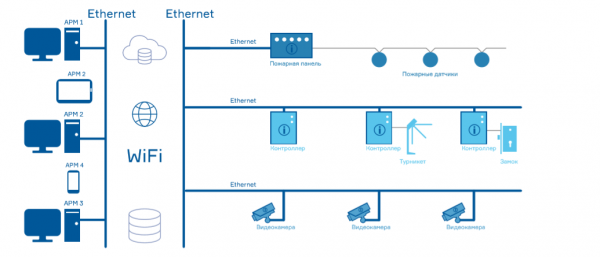
Bit će potrebno da standardizacija protokola bude podržana od strane svih aktera na tržištu - ne samo na razini interakcije s kontrolerom, nego i na razini interakcije sustava.
Moguće je da će razvoj jedinstvenog standarda biti ostvaren u dalekoj budućnosti. No čak i ako to ne bude slučaj, standardizacija interakcije na bazi REST API i pristup podacima putem preglednika trebaju biti realizirani što je prije moguće.
Izvor: habr.com
