

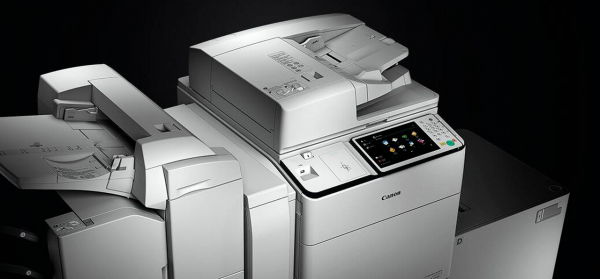
S povećanjem ugrađenih funkcija, uredski MFP-ovi su odavno napustili trivijalno skeniranje/ispisivanje. Sada su se pretvorili u potpuno samostalne uređaje, integrirane u visokotehnološke lokalne i globalne mreže koje povezuju korisnike i organizacije ne samo unutar jednog ureda, već i širom svijeta.
U ovom članku, zajedno s stručnjakom za praktičnu informatičku sigurnost Lukom Safonovim razmotrit ćemo glavne prijetnje modernim uredskim MFP-ovima i načine njihove prevencije.
Moderna uredska tehnika ima vlastite tvrde diskove i operacijske sustave, zahvaljujući kojima MFP-ovi mogu samostalno obavljati širok spektar zadataka u upravljanju dokumentima, smanjujući opterećenje drugih uređaja. Međutim, takva visoka tehnička opremljenost ima i svoju mračnu stranu. S obzirom na to da MFP-ovi aktivno sudjeluju u prijenosu podataka kroz mrežu, bez adekvatne zaštite postaju ranjiva mjesta cijelog mrežnog okruženja organizacije. Sigurnost bilo kojeg sustava određena je stupnjem zaštite najslabije karike. Stoga su svi troškovi na zaštitne mjere za poslužitelje i računala poduzeća besmisleni ako za napadača ostane otvore preko MFP-a. Shvaćajući problem čuvanja povjerljivih informacija, programeri Canon su povećali razinu sigurnosti treće verzije platforme , o čemu će biti riječi u članku.
Glavne prijetnje
Postoji nekoliko potencijalnih rizika povezanih s korištenjem MFP-ova u organizacijama:
- Hakirajte sustav putem neovlaštenog pristupa MFP-u i upotrijebite ga kao 'osnovnu točku';
- Korištenje MFP-a za eksfiltraciju podataka o korisnicima;
- Presretanje podataka tijekom ispisa ili skeniranja;
- Pristup podacima osobama koje nemaju odgovarajuću dozvolu;
- Pristup ispisanim ili skeniranim povjerljivim informacijama;
- Pristup povjerljivim podacima na uređajima kojima je istekao rok trajanja.
- Slanje dokumenata faksom ili e-poštom na pogrešnu adresu namjerno ili uslijed tipfelera;
- Neovlašteno pregledavanje povjerljivih informacija pohranjenih na nezaštćenim MFP-ovima;
- Opća hrpa ispisanih zadataka, koja pripada različitim korisnicima.
„Zaista, moderna višenamjenska uređaja često kriju ogroman potencijal za napadače. Naše projektno iskustvo pokazuje da neskonfigurirani uređaji ili uređaji bez odgovarajuće razine zaštite pružaju napadačima veliku priliku za povećanje tzv. „površine napada“. To uključuje dobivanje popisa računa, mrežne adresacije, mogućnost slanja e-mailova i još mnogo toga. Pokušajmo saznati mogu li rješenja koja nudi Canon ublažiti ove prijetnje.”
Za svaki tip ranjivosti na novoj platformi imageRUNNER ADVANCE predviđen je cijeli kompleks međusobno komplementarnih mjera koje osiguravaju višeslojnu zaštitu. Treba naglasiti da su razvojni radovi zahtijevali specifičan pristup zbog osobitosti rada višenamjenskih uređaja. Tijekom ispisa i skeniranja dokumenata dolazi do prijelaza informacija iz digitalnog u analogni oblik ili obrnuto. Svaka od tih vrsta informacija zahtijeva temeljno različite načine osiguravanja zaštite. Obično na sjecištu tehnologija, uslijed njihove raznolikosti, nastaje najslabija točka.
„Često su višenamjenski uređaji lagana meta i pentesterima i zlonamjernim napadačima. To je obično povezano s nepažljivim postavkama takvih uređaja i njihovom relativno lakoćom dostupnosti, kako u uredskom okruženju, tako i u mrežnoj infrastrukturi. Jedan od najnovijih slučajeva je primjerena napad koji se dogodio 29. novembra 2018. godine, kada je korisnik Twittera pod pseudonimom TheHackerGiraffe „hakirao“ više od 50.000 mrežnih printera i isprintao letke s pozivom na pretplatu na YouTube kanal nekog PewDiePie-a. Na Redditu je TheHackerGiraffe izjavio da bi mogao kompromitirati više od 800.000 uređaja, ali se ograničio samo na 50.000. Osim toga, haker je naglasio da je glavni problem bio što nikada ranije nije radio ništa slično, ali su svi pripremni radovi i sam hakerski čin trajali samo pola sata.”
Kada tvrtka Canon razvija tehnologije, proizvode i usluge, uzima se u obzir njihov mogući utjecaj na radno okruženje klijenata. Zato su višenamjenski printeri Canon opremljeni širokim spektrom ugrađenih i dodatnih sigurnosnih funkcija koje omogućuju tvrtkama svih veličina da postignu potrebnu razinu zaštite.
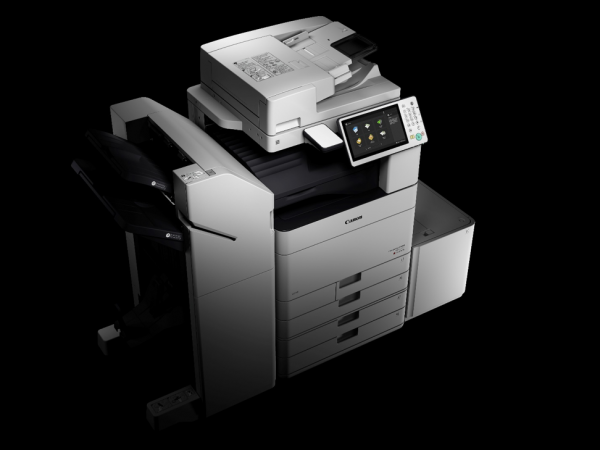
Canon koristi jedan od najstrožih sistema provjere sigurnosti u cijeloj industriji kancelarijskog aparata. Tehnologije koje se koriste u uređajima testiraju se u skladu sa standardima kompanije. Velika pažnja posvećuje se provjerama sigurnosti uz provođenje aktuelnih ekspertyza, na osnovu kojih su dobiveni pozitivni komentari o radu uređaja od takvih kompanija kao što su „Kaspersky Lab“, „COMLOGIC“, „TerraLink“ i „JTI Rusija“ i drugih.
„Iako bi u današnjim okolnostima bilo logično povećati sigurnost svojih proizvoda, ovom principu ne pridržavaju se sve kompanije. Kompanije počinju razmišljati o zaštiti nakon što se dogode provale (i pritisak od korisnika) određenih proizvoda. S ovog aspekta, temeljit pristup kompanije Canon u implementaciji metoda i mjera zaštite - primjer je”.
Nesankcionirani pristup MFD-u
Veoma često nezaštićeni MFD-ovi predstavljaju jedne od prioritetnih ciljeva kako unutrašnjih prekršitelja (insajdera), tako i spoljašnjih. U današnjim uslovima korporativna mreža ne ograničava se na jedan ured, već uključuje grupu odjeljenja i korisnika sa različitim geografskim lokacijama. Centralizovani protok dokumenata zahtijeva postojanje daljinskog pristupa i uključivanje MFD-ova u korporativnu mrežu. Mrežni štampači spadaju u Internet stvari, dok im se sigurnosti često ne posvećuje dovoljno pažnje, što dovodi do ukupne ranjivosti cijele infrastrukture.
Za zaštitu od takvih prijetnji implementirane su sljedeće mjere:
- Filtracija IP i MAC adresa – podešavanje dozvoljavanja komunikacije samo sa uređajima koji imaju određene IP ili MAC adrese. Ova funkcija reguliše prenos podataka unutar mreže, kao i izlaz van nje.
- Konfiguracija proxy servera – zahvaljujući ovoj funkciji, može se delegirati upravljanje vezama MFD-a proxy serveru. Ova funkcija se preporučuje prilikom povezivanja sa uređajima izvan korporativne mreže.
- Autentifikacija prema IEEE 802.1X – još jedna zaštita od povezivanja uređaja neautorizovanih od strane servera za autentifikaciju. Nesankcionirani pristup blokira LAN prekidač.
- IPSec povezivanje - štiti od pokušaja presretanja ili dešifriranja IP paketa koji se šalju mrežom. Preporučuje se koristiti uz dodatno enkriptiranje veze TLS.
- Upravljanje portovima - osmišljeno je za zaštitu od insajderske pomoći napadačima. Ova funkcija je odgovorna za postavljanje konfiguracije parametara portova u skladu s politikom sigurnosti.
- Automatska registracija certifikata - ova funkcija pruža sistemskim administratorima praktičan alat za automatsko izdavanje i ažuriranje sigurnosnih certifikata.
- Wi-Fi direct - funkcija je osmišljena za sigurnu štampu s mobilnih uređaja. Za to mobilni uređaj ne treba povezivati s korporativnom mrežom. Pomoću Wi-Fi direct stvara se lokalna peer-to-peer veza uređaj-MFP.
- Praćenje dnevnika - svi događaji korišćenja MFP-a, uključujući blokirane zahtjeve za povezivanje, bilježe se u raznim sistemskim dnevnicima u realnom vremenu. Analizirajući zapise, možete otkriti potencijalne i postojeće prijetnje, oblikovati preventivnu politiku sigurnosti i provesti stručnu procjenu već nastale informacije.
- Enkripcija podataka prilikom interakcije s uređajem - ova opcija enkriptira zadatke štampe prilikom njihovog slanja s korisničkog računara na višenamenski štampač. Također možete enkriptirati skenirane podatke u PDF formatu aktiviranjem univerzalnog skupa funkcija sigurnosti.
- Gosti štampa sa mobilnih uređaja. Softver za upravljanje sigurnim mrežnim štampanjem i skeniranjem eliminira učestale probleme vezane za sigurnost štampe s mobilnih uređaja i gostiju, pružajući vanjske načine za slanje zadataka za štampu, poput e-pošte, interneta i mobilne aplikacije. To osigurava da MFP funkcioniše iz sigurnog izvora, minimizirajući mogućnost hakiranja.
„Korištenje ovakvih uređaja, osim što je zgodno i smanjuje troškove, nosi i rizike pristupa vanjskim informacijama. Ne samo zlonamjerni pojedinci, već i nepošteni zaposlenici mogu iskoristiti ovu situaciju za osobnu korist ili stjecanje povjerljivih informacija. Velik potencijal obrađivanih podataka - od tehnoloških tajni do financijske dokumentacije - predstavlja značajan cilj za napade ili neovlaštenu upotrebu.“
Novost nove verzije platforme imageRUNNER ADVANCE je mogućnost povezivanja uređaja za ispis s dvije mreže. To je vrlo korisno kada se MFP koristi istovremeno u korporativnom i gostujućem režimu.
Zaštita podataka na tvrdom disku
Na višenamjenskom printeru uvijek se pohranjuje veliki volumen podataka koji je potrebno zaštititi - od zadataka za ispis koji su u redu čekanja, do primljenih faksa, skeniranih slika, adresara, dnevnika aktivnosti i povijesti zadataka.
U suštini, disk je samo privremena pohrana, a zadržavanje informacija na njemu dulje nego što je potrebno povećava ranjivost korporativnog sustava sigurnosti. Da bi se to izbjeglo, u postavkama se može odrediti raspored čišćenja tvrdog diska. Osim što se zadaci za ispis čiste odmah nakon izvršenja ili kada dođe do pogrešaka u ispisu, drugi datoteke mogu se brisati prema rasporedu s čišćenjem preostalih podataka.
„Nažalost, čak i mnogi IT stručnjaci slabo su upoznati s ulogom tvrdog diska u modernim uređajima za ispis. Upotreba tvrdog diska znatno smanjuje trajanje pripremne faze ispisa. Na tvrdim diskovima obično se pohranjuju sustavne informacije, grafičke datoteke, rasterske slike za ispis kopija. Osim neispravne reciklaže MFP-a i mogućnosti curenja podataka, postoji rizik od demontaže/krađe tvrdog diska za analizu ili provođenja specijaliziranih napada za eksfiltraciju podataka, primjerice uz pomoć alata Printer Exploitation Toolkit.“
Canon uređaji nude niz alata za zaštitu podataka u svim fazama životnog ciklusa uređaja, kao i za očuvanje njihove povjerljivosti, cjelovitosti i dostupnosti.
Posebna pažnja posvećena je zaštiti podataka na tvrdim diskovima. Pohranjene informacije mogu imati različite razine povjerljivosti. Stoga se na svih 26 modela uređaja unutar 7 različitih serija nove verzije platforme imageRUNNER ADVANCE koristi šifriranje HDD-a. Ono udovoljava standardu sigurnosti FIPS 140-2 razine 2, koji je usvojila vlada SAD-a, kao i japanskom analogu JCVMP.
‘Važno je imati sustav pristupa informacijama koji uzima u obzir uloge korisnika i razine pristupa. Na primjer, u mnogim kompanijama rasprava o plaćama među zaposlenicima je strogo zabranjena, a curenje platne liste ili informacija o bonusima može izazvati ozbiljan sukob unutar kolektiva. Nažalost, poznat mi je takav slučaj u kojem je to dovelo do otkaza zaposleniku odgovornom za curenje.’
- Šifriranje tvrđeg diska. Uređaji imageRUNNER ADVANCE šifriraju sve podatke na tvrdom disku radi povećanja razine sigurnosti.
- Brisanje tvrđeg diska. Neki podaci, poput podataka skeniranih ili kopiranih slika, kao i podaci dokumenata koje je ispisao računar, pohranjuju se na tvrdom disku pisača ograničeno vrijeme te se uklanjaju nakon izvršenja odgovarajuće zadaće.
- Inicijalizacija svih podataka i parametara. Da bi se spriječio gubitak podataka prilikom zamjene ili odlaganja tvrdog diska, moguće je prepisati sve dokumente i podatke na tvrdom disku, a zatim izvršiti vraćanje postavki na zadane vrijednosti.
- Rezervni tvrdi disk. Kompanije su dobile mogućnost izrade sigurnosne kopije podataka s tvrdog diska uređaja na dodatno kupljeni tvrdi disk. Tijekom izrade sigurnosne kopije podaci na oba tvrda diska prolaze kroz potpuno šifriranje.
- Komplet izmjenjivog tvrdog diska. Ova opcija omogućuje vađenje tvrdog diska iz uređaja radi njegove sigurne pohrane dok se uređaj ne koristi.
Curanje kritičnih podataka
Sve tvrtke imaju posla s povjerljivim dokumentima, poput ugovora, sporazuma, računovodstvenih dokumenata, podataka o klijentima, planovima odjela za razvoj i mnogim drugim. U slučaju da takvi dokumenti dođu u pogrešne ruke, posljedice mogu varirati od narušene reputacije do značajnih kazni ili čak sudskih tužbi. Zlonamjernici mogu preuzeti kontrolu nad imovinom tvrtke i povjerljivim informacijama.
„Krađom vrijednih informacija ne bave se samo konkurenti ili prevaranti. Česti su slučajevi u kojima su zaposlenici odlučili razvijati vlastiti biznis ili tajno raditi, prodajući informacije drugima. U takvim situacijama printer postaje njihov glavni pomagač. Svaka razmjena podataka unutar tvrtke lako se može pratiti. Uz to, pristup vrijednim informacijama nemaju samo obični zaposlenici. A što može biti lakše za običnog menadžera od krađe vrijednog dokumenta koji leži bez posla? S takvim zadatkom će se svatko snaći. Ispisani dokumenti čak se ne moraju uvijek iznositi izvan organizacije. Dovoljno je brzo fotografirati ležeće materijale telefonom s dobrom kamerom.”
Canon nudi niz rješenja za osiguranje koja će vam pomoći da zaštitite povjerljive dokumente tijekom cijelog njihovog životnog ciklusa.
Povjerljivost ispisanih dokumenata
Korisnik može postaviti PIN za ispis kako bi ispis dokumenta započeo samo nakon unošenja ispravnog PIN-a na uređaju. To omogućuje zaštitu povjerljivih dokumenata.
„Često se MFP-ovi mogu vidjeti na javnim mjestima unutar organizacije – radi lakšeg korištenja. To mogu biti hodnici i sobe za sastanke, prolazi i prijemne. Samo korištenje identifikatora (PIN-ova, pametnih kartica) može osigurati sigurnost informacija u kontekstu razine korisničkog pristupa. Zanimljivi su slučajevi kada su korisnici dobili pristup ranije poslanim dokumentima, skeniranjima putovnica itd. zbog nepravilnog nadzora i nedostatka funkcija za brisanje podataka.”
Na uređaju imageRUNNER ADVANCE, administrator može pauzirati sve poslane zadatke za ispis — stoga korisnici moraju prijaviti se za ispis, što osigurava zaštitu privatnosti svih ispisanih materijala.
Zadaci za ispis ili skenirani dokumenti mogu se čuvati u poštanskim sandučićima za pristup u bilo kojem trenutku. Poštanske sandučiće je moguće zaštititi PIN-om, tako da samo odabrani korisnici mogu pristupiti njihovom sadržaju. U ovom zaštićenom prostoru na uređaju mogu se čuvati često ispisivani dokumenti (npr. obrasci i formulari) kojima je potrebna pažljiva obrada.
Potpuna kontrola nad slanjem dokumenata i faksova
Kako bi se smanjili rizici od curenja informacija, administratori mogu ograničiti pristup raznim adresatima, kao što su oni koji nisu u adresaru na LDAP poslužitelju, nisu registrirani u sustavu ili su na određenoj domeni.
Kako bi se spriječило slanje dokumenata pogrešnim adresatima, potrebno je isključiti automatsko dovršavanje adresa e-pošte.
Postavljanje PIN-a za zaštitu će ograničiti adresar uređaja od neovlaštenog pristupa korisnika.
Zahtjev za ponovnim unosom broja faksa od strane korisnika spriječit će slanje dokumenata pogrešnim adresatima.
Zaštita dokumenata i faksova u povjerljivoj mapi ili PIN-om osigurava sigurno pohranjivanje dokumenata u memoriji bez ispisa.
Provjera izvora i autentičnosti dokumenta
Potpis uređaja može se dodati na skenirane dokumente u PDF ili XPS formatima pomoću ključa i mehanizma certifikacije — na taj način primatelj može provjeriti izvor i autentičnost dokumenta.
„U elektroničkom dokumentu elektronički digitalni potpis (EDP) predstavlja njegovu karakteristiku, namijenjenu za zaštitu ovog elektroničkog dokumenta od krivotvorenja i omogućava identifikaciju vlasnika certifikata ključa potpisa, kao i utvrđivanje odsustva iskrivljenja informacija u elektroničnom dokumentu. Na taj način jamči se cjelovitost prenesenog dokumenta i točna identifikacija njegovog vlasnika, što omogućuje očuvanje vjerodostojnosti informacija.”
Korisnički potpis omogućuje slanje PDF ili XPS datoteka s jedinstvenim digitalnim potpisom korisnika, koji je dobiven od certificirajuće tvrtke. Tako će primatelj moći provjeriti tko je potpisao dokument.
Integracija s ADOBE LIFECYCLE MANAGEMENT ES
Korisnici mogu zaštititi PDF datoteke i primjenjivati jedinstvene i dinamične politike za kontrolu pristupa i prava korištenja, kao i zaštitu povjerljivih i vrijednih informacija od nenamjernog ili nezakonitog otkrivanja. Politike sigurnosti podržane su na razini poslužitelja, tako da se prava mogu promijeniti i nakon distribucije datoteke. Uređaji iz serije imageRUNNER ADVANCE mogu se konfigurirati za integraciju s Adobe ES.
Sigurno printanje uniFLOW MyPrintAnywhere — slanje zadataka za printanje putem univerzalnog vozača i njihovo printanje na bilo kojem pisaču u mreži.
Sprječavanje stvaranja duplicata
Vozači omogućuju printanje vidljivih oznaka na stranici koje se nalaze na sadržaju dokumenta. Ovo se može koristiti za obavještavanje zaposlenika o povjerljivosti dokumenta i spriječiti njegovo kopiranje.
Printanje/kopiranje s nevidljivim vodenim žigovima – dokumenti će se printati ili kopirati s ugrađenim skrivenim tekstom u pozadini, koji će se očitovati prilikom stvaranja duplikata i djelovati kao odvratna mjera.
Mogućnosti softvera uniFLOW od NTware (dio grupe Canon) pružaju dodatne učinkovite alate za osiguravanje sigurnosti dokumenata.
Korištenje uniFLOW u kombinaciji s iW SAM Express omogućit će digitalizaciju i arhiviranje dokumenata poslanih na pisač ili primljenih s uređaja, kao i analizu tekstualnih podataka i atributa prilikom reakcije na sigurnosne prijetnje.
Praćenje izvora dokumenta putem ugrađenog koda.
Blokiranje skeniranja dokumenata – ova opcija ugrađuje u printane dokumente i kopije skriveni kod, koji sprječava njihovo daljnje kopiranje na uređaju na kojem je ova funkcija aktivirana. Administrator može koristiti ovu opciju za sve zadatke ili samo za zadatke koje odabere korisnik. Za ugradnju su dostupni TL- i QR-kodovi.
„Rezultati ispitivanja i upoznavanja s funkcionalnostima tehnologije imageRUNNER ADVANCE III potvrdili su glavne usklađenosti s modernim politikama IT sigurnosti. Spomenute mjere zaštite odgovaraju osnovnim zahtjevima sigurnosti i sposobne su minimizirati rizike od povrede informacijske sigurnosti.“
Najnoviji uređaji imageRUNNER ADVANCE opremljeni su funkcijom sigurnosne politike, koja omogućuje administratoru upravljanje svim sigurnosnim parametrima u jednom izborniku i njihovo uređivanje prije primjene kao konfiguracije uređaja. Nakon primjene, korištenje uređaja i promjena parametara trebaju se vršiti u skladu s ovom politikom. Sigurnosna politika može biti zaštićena zasebnim lozinkom kako bi osigurala dodatne mogućnosti upravljanja i zaštite, dok je pristup njoj dozvoljen samo odgovornoj osobi za IT sigurnost.
„Bitno je pronaći i održati ravnotežu između sigurnosti i upotrebljivosti, pravilno koristeći tehnološke napretke i tehnička rješenja za zaštitu informacija, zapošljavajući kvalificirane kadrove i vješto upravljajući dostupnim sredstvima za osiguranje sigurnosti kompanije.“
Pomoć u pripremi materijala – Luka Safonov, voditelj Laboratorija praktične
analize sigurnosti, Infosustavi Jet.
Samo registrirani korisnici mogu sudjelovati u anketi. , molimo.
Koliko sveobuhvatan pristup korporativnoj sigurnosti koristite?
Korporativna sigurnosna politika odnosi se na park multifunkcionalnih uređaja
Park printera kompanije osigurava sigurnu upotrebu osobnih uređaja korisnika
Kompanija osigurava ažurnost infrastrukture štampe, kao i pravovremeno i učinkovito instaliranje zakrpa i ažuriranja
Gosti kompanije mogu obavljati štampanje i skeniranje bez izlaganja korporativne mreže riziku
IT odjel kompanije ima dovoljno vremena za razmatranje sigurnosnih problema
Kompanija je pronašla ravnotežu između osiguravanja sigurnosti i udobnosti korištenja uređaja
Glasali su 2 korisnika. Nema suzdržanih.
Izvor: habr.com
