

Neprofitna organizacija uz sudjelovanje Googlea i drugih sponzora 5. studenog 2019. godine projekt , koji se naziva "prvim open-source projektom za stvaranje otvorene, kvalitetne arhitekture čipova s hardverskim root of trust (RoT)."
OpenTitan na RISC-V arhitekturi je specijalizirani čip za ugradnju u poslužitelje u data centrima i u bilo kojoj drugoj opremi gdje je potrebna autentikacija pri podizanju sustava, zaštita firmvera od izmjena i isključivanje mogućnosti rootkita: to su matične ploče, mrežne kartice, usmjerivači, IoT uređaji, mobilni uređaji i sl.
Naravno, slični moduli postoje u modernim procesorima. Na primjer, hardverski modul Intel Boot Guard je root of trust u Intelovim procesorima. On verifikuje autentičnost UEFI BIOS-a prije pokretanja OS-a kroz lanac povjerljivosti. No, pitanje je koliko možemo vjerovati proprietary root of trust s obzirom na to da nemamo garancije o nedostatku grešaka u dizajnu, a mogućnost provjere je isključena? Poglejte članak s opisom toga "kako godinama klonirana greška u proizvodnji nekoliko dobavljača omogućava potencijalnom napadaču da koristi ovu tehnologiju za stvaranje u sustavu neizbrisivog (čak ni programerom) skrivenog rootkita."
Prijetnja kompromitacije opreme u lancu opskrbe je iznenađujuće stvarna: prema svemu sudeći, bilo koji amater elektronike , koristeći opremu vrijednu ne više od 200 dolara. Neki stručnjaci sumnjaju da "organizacije s budžetom od stotina milijuna dolara već godinama mogu to raditi." Iako nema dokaza, teoretski je to moguće.
"Ako ne možete vjerovati hardverskom podizaču, igra je gotova, - Gavin Ferris, član upravnog odbora lowRISC. - Nije važno što radi operativni sustav - ako ste u trenutku pokretanja operativnog sustava kompromitirani, ostalo je stvar tehnologije. S vama je već gotovo."
Ovaj problem treba riješiti prva u svom razredu otvorena hardverska platforma OpenTitan (, , ). Odlazak od proprietarnih rješenja omogućuje promjenu 'neprilagodljive i nesavršene industrije RoT', smatra Google.
Same kompanije Google započela je razvoj Titan, otkrivajući operativni sustav Minix, ugrađen u Intel Management Engine (ME) čipove. Ovaj složeni OS nepredvidljivo i nekontrolirano je povećavao površinu napada. Google , ali bez uspjeha.
Što je korijen povjerenja?
Svaka faza procesa pokretanja sustava provjerava autentičnost sljedeće faze, oblikujući tako lancu povjerenja.
Korijen povjerenja (Root of Trust, RoT) je hardverska provjera autentičnosti koja osigurava da izvor prve izvršne instrukcije u lancu povjerenja nije podložan promjenama. RoT je osnovna zaštita od rootkitova. To je ključna faza procesa pokretanja koja sudjeluje u daljnjem pokretanju sustava – od BIOS-a do OS-a i aplikacija. Mora provjeravati autentičnost svake sljedeće faze pokretanja. Za to se u svakoj fazi koristi skup ključeva s digitalnim potpisom. Jedan od najpopularnijih standarda hardverske zaštite ključeva je TPM (Trusted Platform Module, povjereni platformni modul).
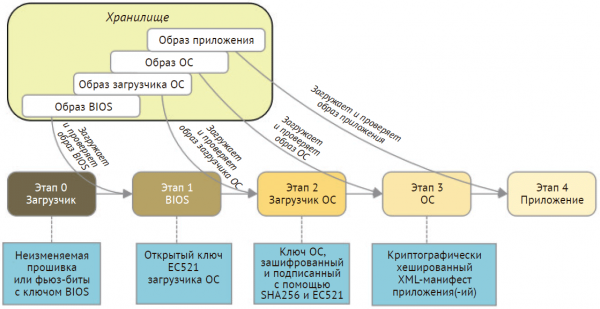
Uspostavljanje korijena povjerenja. Iznad je prikazana pet-fazna boot operacija koja oblikuje lanac povjerenja i počinje od bootloadera koji se nalazi u nepromjenjivom pamćenju. U svakoj fazi koristi se javni ključ koji se koristi za provjeru autentičnosti sljedeće učitane komponente. Ilustracija iz knjige Perry Lee
RoT se može pokretati na različite načine:
- učitavanje slike i korijenskog ključa iz firmware-a ili nepromjenivog pamćenja;
- pohranjivanje korijenskog ključa u jednokratno programabilnoj memoriji pomoću fuse bitova;
- učitavanje koda iz zaštićenog područja memorije u zaštićenu pohranu.
U različitim procesorima korijen povjerenja je implementiran na različite načine. Intel i ARM
podržavaju sljedeće tehnologije:
- ARM TrustZone. ARM prodaje proizvođačima čipova vlasnički silicijumski blok koji osigurava koren poverenja i druge mehanizme sigurnosti. Na taj način, mikroprocesor se odvaja od nesigurnog jezgra; on pokreće Trusted OS — zaštićeni operativni sistem sa jasno definisanim interfejsom za interakciju sa nesigurnim komponentama. Zaštićeni resursi se nalaze u poverljivom jezgru i treba da budu što lakši. Prijelaz između komponenti različitih tipova vrši se pomoću hardverskog prebacivanja konteksta, čime se eliminiše potreba za sigurnim softverom za praćenje.
- Intel Boot Guard — to je hardverski mehanizam za proveru autentičnosti početnog bloka za pokretanje kriptografskim sredstvima ili putem procesa merenja. Da bi se proverio početni blok, proizvođač mora generisati 2048-bitni ključ, koji se sastoji od dva dela: javnog i privatnog. Javni ključ se štampa na ploči tako što se „detoniraju“ fuse bitovi tokom proizvodnje. Ovi bitovi su jednokratni i ne mogu se menjati. Privatni deo ključa generiše digitalni potpis za kasnije verifikovanje autentičnosti faze pokretanja.
Platforma OpenTitan otvara ključne delove takvog hardversko-softverskog sistema, kao što je prikazano na dijagramu u nastavku.
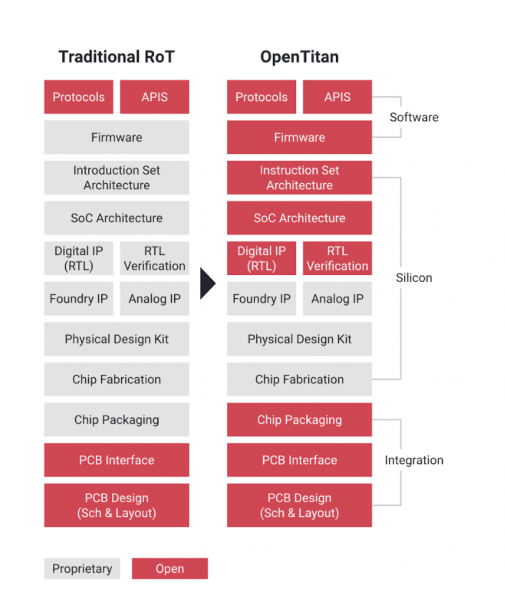
Platforma OpenTitan
Razvoj platforme OpenTitan vodi neprofitna organizacija lowRISC. Tim inženjera ima sedište u Kembridžu (Velika Britanija), a glavni sponzor je Google. Osnivački partneri uključuju Švajcarsku visoku tehničku školu u Cirihu, G+D Mobile Security, Nuvoton Technology i Western Digital.
Google projekta na korporativnom blogu Google Open Source. Kompanija je izjavila da OpenTitan teži "da pruži visokokvalitetne preporuke za dizajn i integraciju RoT za korišćenje u serverima centara za obradu podataka, skladištima, periferijskim uređajima i još mnogo toga."
Koren poverenja — prvo karika u lancu poverenja na najnižem nivou u poverljivom računalnom modu, koji uvek potpuno veruje sistem.
RoT je kritično važan za aplikacije, uključujući infrastrukturu otvorenih ključeva (PKI). To je temelj sigurnosnog sistema na kojem se temelji složen sistem kao što su IoT aplikacije ili data centri. Stoga nije iznenađujuće što Google podržava ovaj projekt. Trenutno ima 19 data centara na pet kontinenta. Data centri, skladišta i kritične aplikacije predstavljaju široku površinu napada, a kako bi zaštitila ovu infrastrukturu, Google je prvotno razvila vlastiti korijen povjerenja na Titan čipu.
za Googleove data centre prvi put je predstavljen na konferenciji Google Cloud Next. 'Naši računala provode kriptografski pregled svakog paketa sa softverom, a zatim odlučuju treba li mu pristupiti resursima mreže. Titan se integrira u ovaj proces i nudi dodatne slojeve zaštite', izjavili su predstavnici Google-a na tom predstavljanju.
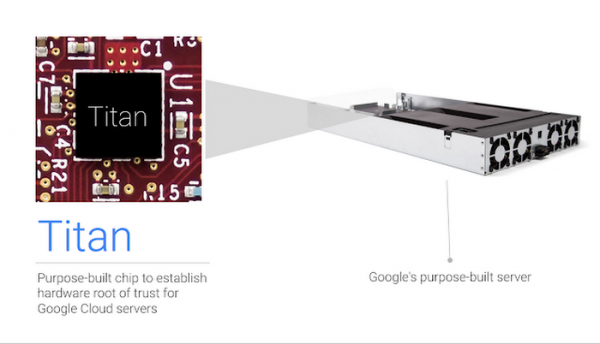
Titan čip u Googleovom serveru
Arhitektura Titan bila je vlasništvo Google-a, ali sada postaje javno dobro u okviru open-source projekta.
Prva faza projekta je stvaranje logičkog dizajna RoT na razini čipa, uključujući open-source mikroprocesor , kriptografske procesore, hardverski generator slučajnih brojeva, hijerarhije ključeva i memoriju za nevolatno i volatno pohranjivanje, zaštitne mehanizme, periferne uređaje za ulaz i izlaz te sigurne procese podizanja sustava.
Google kaže da je OpenTitan temeljen na tri ključna principa:
- svatko ima mogućnost provjeriti platformu i doprinijeti;
- povećana fleksibilnost kroz otvoreni logički sigurnosni dizajn koji nije blokiran vlasničkim zabrana dobavljača;
- kvaliteta osigurana ne samo samim dizajnom, već i referentnim firmware-om i dokumentacijom.
„Trenutni čipovi s korijenima povjerenja su vrlo proprietarni. Oni tvrde da su sigurni, ali u stvarnosti to prihvaćate na vjeru i ne možete ih provjeriti sami“, kaže Dominic Rizzo, vodeći stručnjak za sigurnost projekta Google Titan. „Sada se konačno pojavila mogućnost da se osigura sigurnost bez slijepe vjere u proprietarne dizajne korijena povjerenja. Tako da temelj nije samo čvrst, već ga se može provjeriti.“
Rizzo je dodao da se OpenTitan može smatrati „radikalno transparentnim dizajnom u usporedbi s trenutnom situacijom“.
Prema riječima developera, OpenTitan se nikako ne bi trebao smatrati gotovim proizvodom, jer razvoj još nije završen. Namjerno su otvorili specifikacije i dizajn usred razvoja kako bi svi mogli provjeriti, doprinositi i unaprijediti sustav prije početka proizvodnje.
Da biste započeli proizvodnju OpenTitan čipova, potrebno je podnijeti zahtjev i proći certifikaciju. Čini se da nema potrebnih licenčnih naknada.
Izvor: habr.com
