

Sustav domenskih imena (DNS) sličan je telefonskom imeniku koji prevodi korisnički prijateljska imena, poput „ussc.ru“, u IP adrese. Budući da je DNS aktivnost prisutna u gotovo svim sesijama komunikacije, neovisno o protokolu, logiranje DNS-a predstavlja vrijedan izvor podataka za stručnjaka za informacijsku sigurnost, omogućujući im otkrivanje anomalija ili dobivanje dodatnih podataka o istraživanom sustavu.
Godine 2004. Florian Weimer je predložio metodu logiranja koja se zove Passive DNS, koja omogućuje obnavljanje povijesti promjena DNS podataka s mogućnošću indeksiranja i pretraživanja, što može omogućiti pristup sljedećim podacima:
- Domena
- IP adresa zatraženog domena
- Datum i vrijeme odgovora
- Tip odgovora
- itd.
Podaci za Passive DNS prikupljaju se s rekursivnih DNS poslužitelja pomoću ugrađenih modula ili putem presretanja odgovora od DNS poslužitelja koji su odgovorni za zonu.
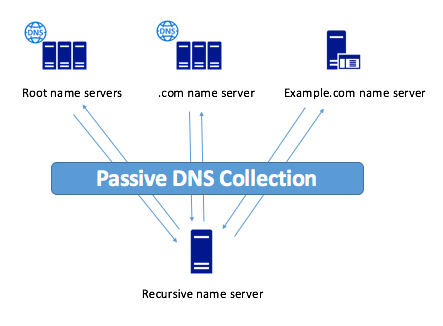
Slika 1. Passive DNS (uzeto s web stranice )
Značajka Passive DNS-a je u tome što nije potrebno registrirati IP adresu klijenta, što omogućuje zaštitu privatnosti korisnika.
Trenutno postoji mnogo servisa koji pružaju pristup podacima o Passive DNS-u:
Tvrtka
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Pristup
Na zahtjev
Ne zahtijeva registraciju
Slobodna registracija
Na zahtjev
Ne zahtijeva registraciju
Na zahtjev
API
Prisutno
Prisutno
Prisutno
Prisutno
Prisutno
Prisutno
Prisutnost klijenta
Prisutno
Prisutno
Prisutno
Nema
Nema
Nema
Početak prikupljanja podataka
2010. godina
2013. godina
2009. godina
Prikazuje samo posljednja 3 mjeseca
2008. godina
2006. godina
Tablica 1. Servisi s pristupom podacima o Passive DNS-u
Mogućnosti korištenja Passive DNS-a
Korištenjem Passive DNS-a moguće je uspostaviti veze između domena, NS poslužitelja i IP adresa. To omogućuje izradu karata istraživanih sustava i praćenje promjena takve karte od prvog otkrića do trenutnog trenutka.
Također, Passive DNS olakšava otkrivanje anomalija u prometu. Na primjer, praćenjem promjena u NS zonama i A i AAAA zapisima može se identificirati zlonamjerne web stranice koje koriste metodu fast flux, namijenjenu skrivanju C&C od otkrivanja i blokiranja. Budući da legitimna imena domena (osim onih koja se koriste za raspodjelu opterećenja) ne mijenjaju često svoje IP adrese, a većina legitimnih zona rijetko mijenja svoje NS poslužitelje.
Pasivni DNS, za razliku od izravnog pretraživanja poddomena preko rječnika, omogućuje pronalaženje i najegzotičnijih domena, na primjer “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Također, ponekad omogućuje otkrivanje testnih (i ranjivih) područja web stranice, materijala za programere itd.
Istraživanje veze iz e-pošte koristeći Pasivni DNS
Trenutno je spam jedan od glavnih načina na koji napadač prodire na računalnu žrtvu ili krade povjerljive informacije. Pokušat ćemo istražiti vezu iz takve e-pošte koristeći Pasivni DNS kako bismo procijenili učinkovitost ove metode.
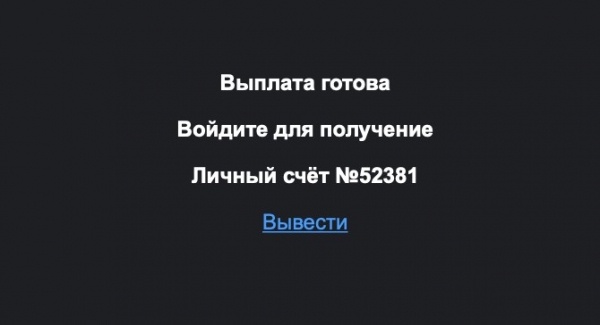
Slika 2. Spam e-poruka
Veza iz ove e-pošte vodila je na stranicu magnit-boss.rocks, koja je automatski nudila prikupljanje bonusa i primanje novca:
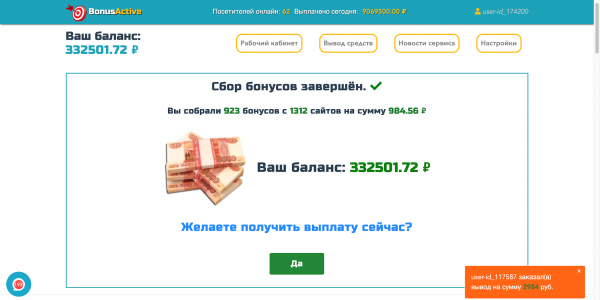
Slika 3. Stranica smještena na domenu magnit-boss.rocks
Za istraživanje ove stranice korišten je , koji već ima 3 gotova klijenta na , i .
Prvo ćemo saznati cijelu povijest ovog domena, za to ćemo koristiti komandu:
pt-client pdns —query magnit-boss.rocks
Ova komanda će dati informacije o svim DNS rezolvima povezanima s ovim domenom.
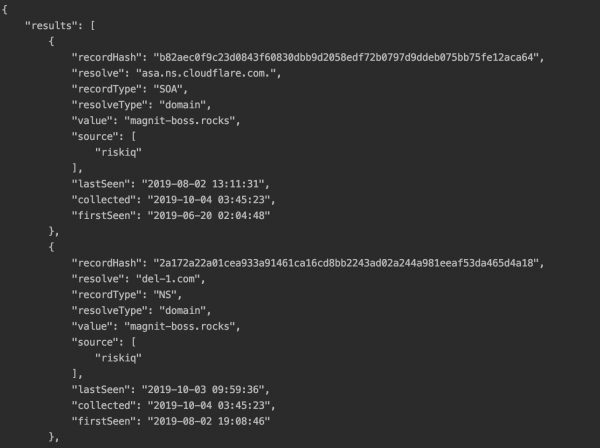
Slika 4. Odgovor od Riskiq API
Prezentirajmo odgovor od API-a u preglednijem formatu:
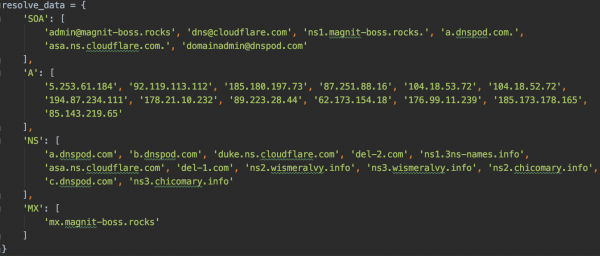
Slika 5. Sve stavke iz odgovora
Za daljnje istraživanje uzeti su IP-adresi na koje je ovaj domen resolviran u trenutku primitka e-pošte 01.08.2019, a to su 92.119.113.112 i 85.143.219.65.
Koristeći komandu:
pt-client pdns —query
možemo dobiti sve domene povezane s tim IP adresama.
IP adresa 92.119.113.112 ima 42 jedinstvene domene koje su se resolvirale na ovu IP adresu, među kojima su:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- itd.
IP adresa 85.143.219.65 ima 44 jedinstvene domene koje su se resolvirale na ovu IP adresu, među kojima su:
- cvv2.name (stranica za prodaju podataka o kreditnim karticama)
- emaills.world
- www.mailru.space
- itd.
Povezanosti s ovim domenama navode na phishing, ali vjerujemo u dobre ljude, pa ćemo pokušati dobiti bonus u iznosu od 332.501,72 rubalja? Nakon što pritisnemo dugme “DA”, stranica nas traži da prenesemo 300 rubalja s kartice za otključavanje računa i preusmjeri nas na stranicu as-torpay.info radi unosa podataka.
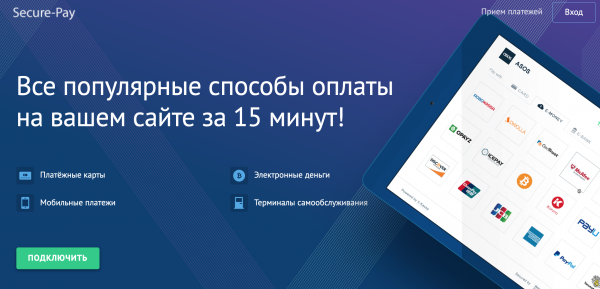
Slika 6. Početna stranica stranice ac-pay2day.net
Na izgled legalna stranica, ima https certifikat, a i glavna stranica nudi mogućnost povezivanja ovog platnog sustava s vašom stranicom, ali, nažalost, svi linkovi za povezivanje ne rade. Ovo ime domene se razrješava samo na 1 IP adresu — 190.115.19.74. Taj IP, sa svoje strane, ima 1475 jedinstvenih imena domena koja su se razriješila na ovu IP adresu, među kojima su i takva imena kao:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- itd.
Kao što možemo vidjeti, Passive DNS omogućuje brzo i efikasno prikupljanje podataka o istraživanom resursu i čak omogućava izradu svojevrsnog otiska koji može otkriti cijelu shemu krađe osobnih podataka, od njihovog prikupljanja do vjerojatnog mjesta prodaje.
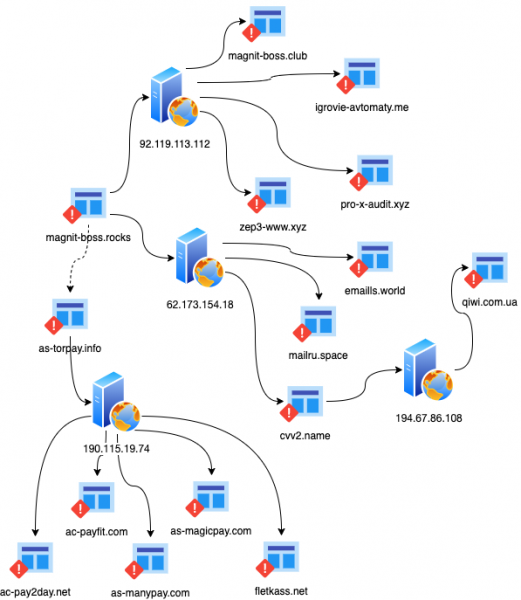
Slika 7. Karta istraživane sustava
Nije sve tako ružičasto kako bismo željeli. Na primjer, takva istraživanja lako mogu naići na CloudFlare ili slične usluge. A učinkovitost prikupljene baze jako ovisi o broju DNS upita koji prolaze kroz modul za prikupljanje Passive DNS podataka. Ipak, Passive DNS ostaje izvor dodatnih informacija za istražitelja.
Autor: Stručnjak Uralnog centra za sisteme sigurnosti
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish